
BIS Summit 2026: риски внедрения ИИ начали осознавать на самом высоком уровне
Редакция сайта 30/09/26
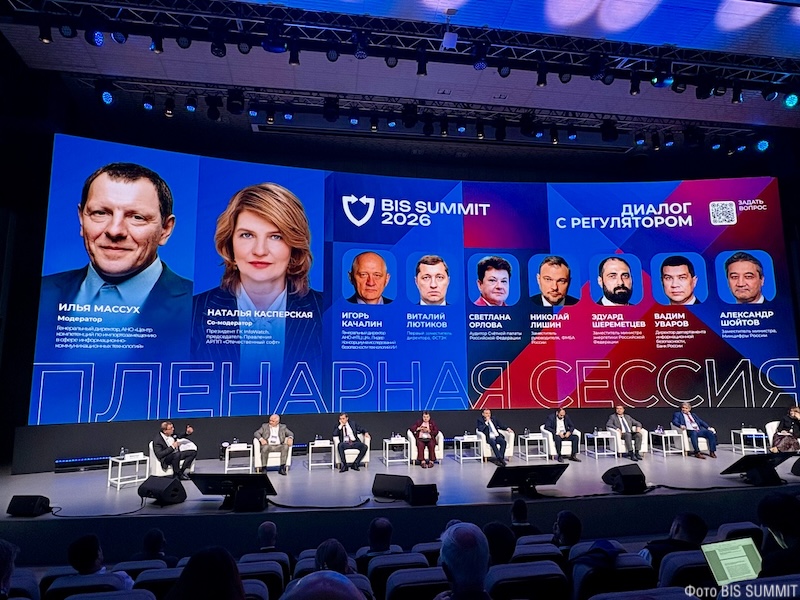
29 сентября в кластере «Ломоносов» состоялась XIX ежегодная конференция по информационной безопасности BIS Summit 2026. Организатором выступила Ассоциация по защите деловой информации (BISA) при поддержке ГК InfoWatch.
Как будет работать защита ПДн в 2027 году — обсудим на форуме ITSEC в Москве
Елена Токранова 30/09/26
Защита ПДн — это не состояние, которого можно однажды достичь, а система, которую приходится постоянно подстраивать. 14 октября на ITSEC 2026 посвящаем этому вопросу отдельную офлайн-конференцию — "Практика защиты персональных данных в 2027 году: требования и инструменты". Регистрация →
В Москве пройдет Форум «ФинТех х10»
Редакция сайта 29/09/26
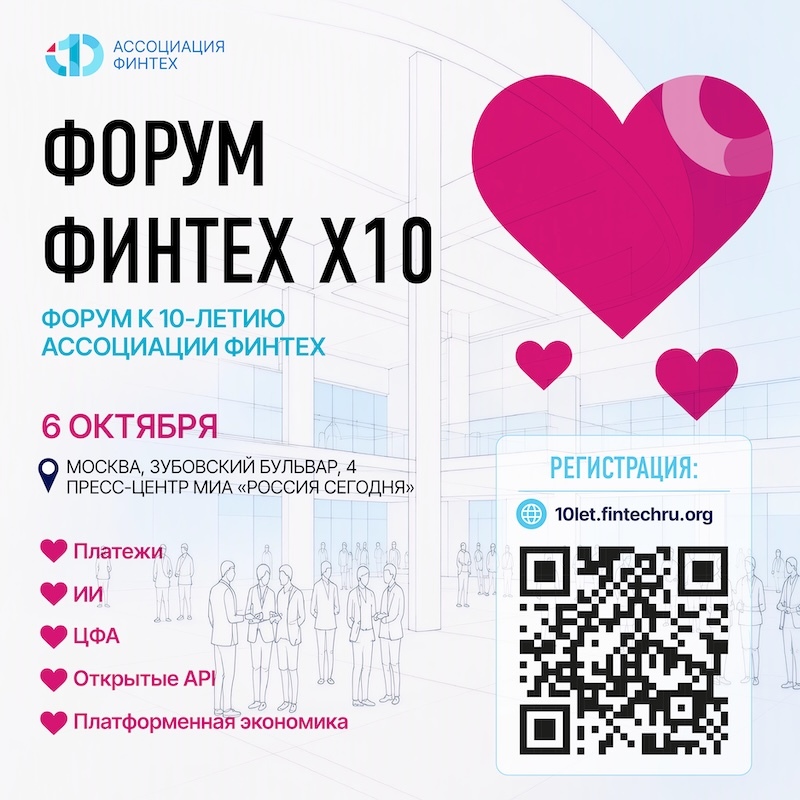
6 октября в честь 10-летия Ассоциации ФинТех пройдёт Форум «ФинТех х10». Ведущие эксперты отрасли поделятся результатами развития финтеха в России за 10 лет, предложат визионерские идеи для финансового рынка будущего и обсудят эволюцию платежей, построение цифровой инфраструктуры в платформенной экономике, ИИ-трансформацию рынка, развитие ЦФА, внед …
Компания "Амикон" — Партнер Форума ITSEC 2026
Редакция журнала "Информационная безопасность" 29/09/26
Российский разработчик и производитель средств криптографической защиты информации для защищённых сетей и удалённого доступа компания "Амикон" стала Партнером Форума ITSEC 2026, который состоится 13–14 октября в Москве. Регистрация на Форум →
В Екатеринбурге пройдет масштабная конференция по ИИ и кибербезопасности
Редакция сайта 28/09/26
15 октября 2026 года в Екатеринбурге состоится двадцатая конференция «Код ИБ». На площадке креативного кластера «Домна» встретятся руководители и специалисты по информационной безопасности и ИТ, представители бизнеса, промышленности, госсектора и разработчики технологий.
Игра началась: кибертурнир Кубок CTF России открывает путь новичкам
Редакция сайта 28/09/26
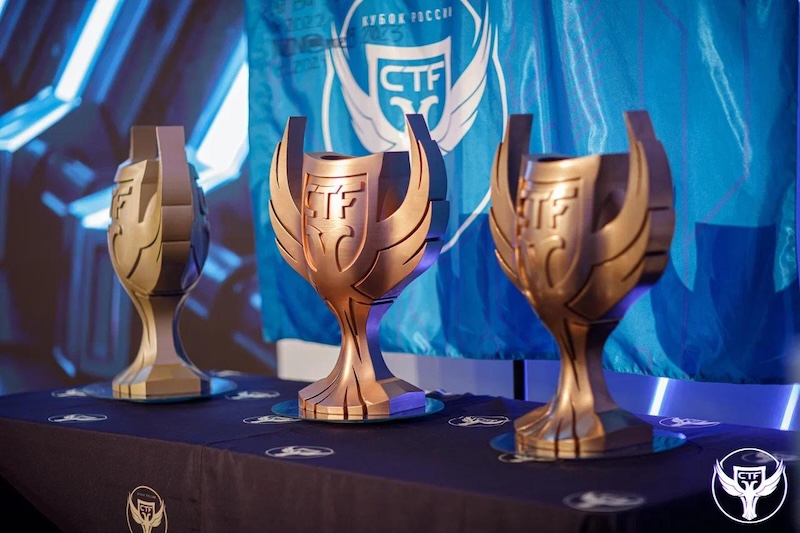
Стартовал юбилейный X Кубок CTF России — крупнейшее всероссийское молодежное соревнование по информационной безопасности. В десятом сезоне турнир расширяет возможности для молодых талантов страны: на престижные состязания ждут не только опытных игроков, но и тех, кто никогда прежде не участвовал в CTF.
От проверки контрагентов до ИИ-агентов: на «Совершенно безопасно» обсудили защиту бизнеса
Редакция сайта 28/09/26
22 сентября прошла четвертая онлайн-конференция «Совершенно безопасно». Ее организовали Контур.Фокус, Контур.Эгида и Staffcop. Зрителями стали более 2,2 тыс. специалистов. Представители бизнеса, ИБ-компаний и регулятора обсудили мошенничество, внутренние угрозы, проверку защищенности и применение ИИ. Через многие выступления проходил один вопрос, к …
«Лаборатория Касперского» обнаружила сайты для обмана россиян, планирующих поездки в страны Европы
Komolov Rostislav 25/09/26
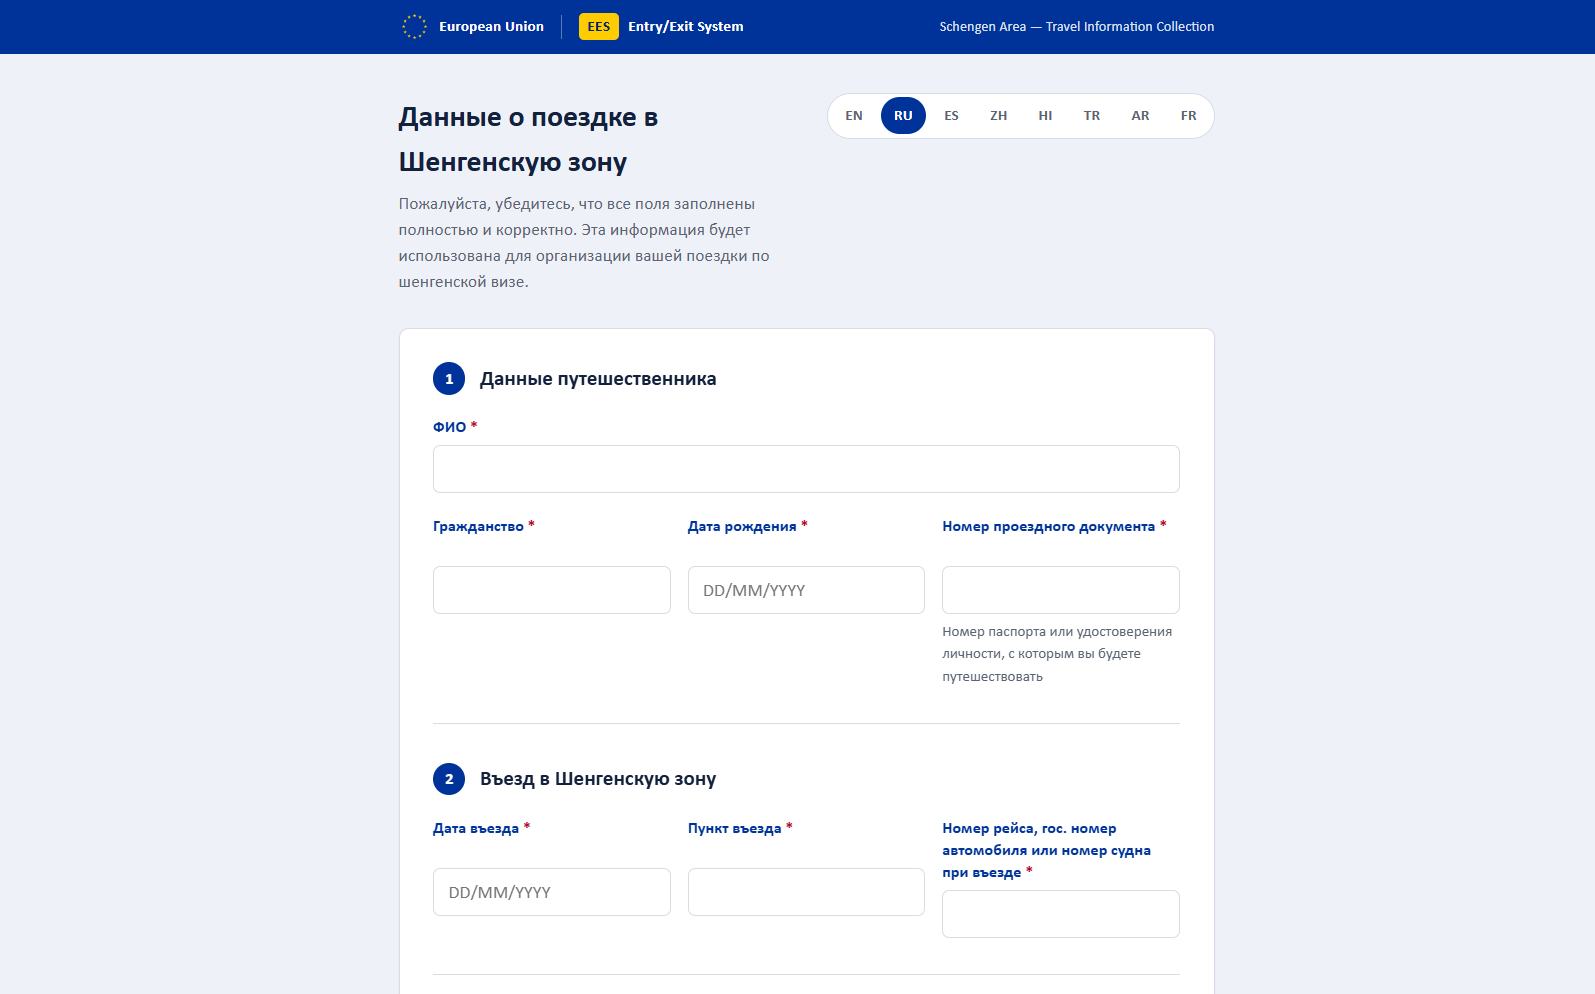
Эксперты Глобального центра исследования и анализа угроз «Лаборатории Касперского» (Kaspersky GReAT) обнаружили мошенническую схему, направленную на россиян, которые подают документы на шенгенскую визу. Пользователи получают на электронную почту фишинговые письма якобы от имени управления Евросоюза по миграции. Злоумышленники под угрозой дополнител …
Поддерживая цифровой порядок: в Kaspersky Premium появилась функция очистки приложений для macOS
Komolov Rostislav 25/09/26
«Лаборатория Касперского» обновила решение Kaspersky Premium — в нём появилась функция «Удаление приложений» для устройств на macOS. Она позволяет освободить память, очищая файлы, которые остаются после удаления программ, например кеша или cookie. Таким образом пользователи могут освободить ценное место на диске и избавиться от цифрового беспорядка …
УльтимаТек и VolgaBlob договорились о партнерстве в области мониторинга
Komolov Rostislav 25/09/26
Промышленный интегратор УльтимаТек и компания VolgaBlob, разработчик платформы Smart Monitor для мониторинга и анализа данных, заключили партнерское соглашение. Сотрудничество ориентировано на производственные предприятия, где даже час простоя может обходиться в миллионы рублей. Для таких компаний критически важна сквозная наблюдаемость, которая по …
Безопасность ERP-систем на базе 1С: в Москве состоится кибер-митап
Komolov Rostislav 25/09/26
18 ноября в Москве пройдет митап «Безопасная 1С: как защитить ERP без потери производительности». На примере популярной ERP-платформы эксперты разберут, какие уязвимости и ошибки конфигурации создают критические риски, как выстроить комплексную защиту и найти баланс между безопасностью и продуктивностью.
OpenIDE и OpenIDE Pro 2026.2: ИИ-агенты прямо в IDE и новые возможности для работы с базами данных
Komolov Rostislav 25/09/26
Российская среда разработки получила крупное обновление DB-клиента, улучшения мультиязычной поддержки и обновлённый Java-профилировщик. В OpenIDE Pro появилась интеграция с ИИ-агентами. «Группа Астра», Axiom JDK и Haulmont выпустили OpenIDE 2026.2. Обновление одновременно вышло для двух продуктов на её основе — OpenIDE и OpenIDE Pro. Собственный пл …
«ТризТех» планирует создать линейку сетевого оборудования
Komolov Rostislav 25/09/26
«ТризТех», разработчик межсетевого экрана нового поколения PT NGFW, объявил о планах по формированию линейки устройств для построения, эксплуатации и защиты корпоративных сетей. Компания анонсировала разработку сетевых коммутаторов, беспроводного оборудования и балансировщиков уровня приложений. Продуктовую стратегию представил на мероприятии «День …
UserGate uFactor представил новую стратегию управляемой безопасности на Секретной сессии в Кибердоме
Komolov Rostislav 25/09/26
UserGate, ведущий российский разработчик решений в области информационной безопасности и архитектор сетевого доверия, совместно с Кибердомом провел Секретную сессию uFactor 2026. Участники мероприятия обсудили, какое место услуги по кибербезопасности занимают в экосистеме UserGate, как uFactor участвует в развитии продуктовой линейки и какие инстру …
Российская альтернатива Orange Pi и Raspberry Pi для промышленного применения
Komolov Rostislav 25/09/26
АО «НПК «Атроник» разработаны Бортовые Доверенные Вычислительные Платформы для робототехнических и авиационных систем высокой степени автономности.
ИБ на пределе нагрузки? Разберемся, что можно сделать, 13 октября на ITSEC 2026
Амир Хафизов 24/09/26
ИБ-системы редко отказывают внезапно. Сначала они начинают медленнее обрабатывать события, терять полноту контроля и требовать все больше ресурсов. Где же заканчивается масштабирование и начинается деградацсия — разберемся 13 октября на Форуме ITSEC 2026. Регистрация →
Мошенники создают поддельные интернет-магазины на старте официальных продаж iPhone 18
Komolov Rostislav 24/09/26
После официального старта продаж iPhone 18 следом за поклонниками продукции Apple активизировались и злоумышленники. Эксперты «Лаборатории Касперского» выявили поддельные веб-сайты, на которых предлагается приобрести новые смартфоны со скидкой. Мошеннические ресурсы были обнаружены на разных языках, включая русский, английский, португальский и араб …
Один сервер взломал десятки организаций за несколько месяцев через WordPress
Komolov Rostislav 24/09/26
Самый внушительный взлом произошёл 22 июля. Атакующий применил цепочку wp2shell из CVE-2026-63030 и CVE-2026-60137, которая позволяет без авторизации выполнить код на уязвимом WordPress. Обе ошибки находятся в ядре CMS, а не в сторонних плагинах.
Площадка EvilTokens продавала клиентам доступ к почтовым ящикам жертв
Komolov Rostislav 24/09/26

За несколько месяцев платформа помогла взломать более 12 тысяч почтовых ящиков в свыше 10 тысяч организаций по всему миру. Microsoft и партнёры 22 сентября сообщили о срыве инфраструктуры EvilTokens. Атака строилась вокруг OAuth 2.0 Device Code, механизма для входа на устройствах с неудобным вводом, например телевизорах, принтерах и конференц-систе …
Обнародован инструмент, блокироующий обновления Microsoft Defender
Komolov Rostislav 24/09/26
BigDiskBuster не выключает антивирус и не останавливает защиту в реальном времени. Вместо прямой атаки на Defender программа следит за системным диском C: и ждёт изменений в каталогах, куда Microsoft помещает новые версии платформы и баз обнаружения угроз. Как только начинается обновление, инструмент переходит к блокировке.
Мошенники придумали многоступенчатую атаку от имени государственного ведомства
Komolov Rostislav 24/09/26
Специалисты F6 зафиксировали FakeHack как минимум с конца августа 2026 года. В отличие от обычной фишинговой рассылки, новая схема продолжается после первой неудачной попытки. Преступники усиливают давление, подключают дополнительные аккаунты и разыгрывают историю о краже персональных данных.
Хакеры заявили о краже данных всех сотрудников ФБР
Komolov Rostislav 24/09/26
Группировка ShinyHunters заявила о взломе систем ФБР и краже данных практически всех действующих и бывших сотрудников бюро, а также соискателей. Подтверждения столь масштабной утечки пока нет, пишут в Securitylab.
Have I Been Pwned подтвердил утечку данных 3,2 млн клиентов Burger King Russia
Komolov Rostislav 24/09/26
Утечка данных российских клиентов «Бургер Кинга» произошла два года назад, но только сейчас владельцы адресов электронной почты получили возможность проверить их через Have I Been Pwned. Служба добавила 3,2 млн уникальных адресов из опубликованной базы 21 сентября 2026 года. Новых сведений о взломе ресторанной сети нет, обращает внимание Securityla …
АКРА повысило кредитный рейтинг Positive Technologies до уровня AA (RU), прогноз — «Стабильный»
Komolov Rostislav 24/09/26

Рейтинговое агентство АКРА повысило кредитный рейтинг Positive Technologies (эмитент ПАО «Группа Позитив», MOEX: POSI) с AA-(RU) до AA(RU) и изменило прогноз на «Стабильный». Повышение рейтинга обусловлено улучшением оценок долговой нагрузки и покрытия процентных платежей. Агентство также высоко оценивает рыночные позиции компании, ее рентабельност …
«Лаборатория Касперского» выступила партнёром компетенции «Конструктивная безопасность автономных транспортных систем» на Чемпионате высоких технологий
Komolov Rostislav 24/09/26
«Лаборатория Касперского» в 2026 году вновь приняла участие в Чемпионате высоких технологий. Компания стала партнёром компетенции «Конструктивная безопасность автономных транспортных систем», заказчиком которой выступило Министерство транспорта России.
Практические кейсы защиты корпоративных сетей на онлайн-конференции ITSEC 2026
Евгения Лысенко 24/09/26
8 октября в рамках Форума ITSEC 2026 состоится онлайн-конференция "Решения для защиты сети и периметра". Представители крупных заказчиков, разработчиков и профессионального сообщества обсудят архитектуру сетевой безопасности, защиту распределенной инфраструктуры и эксплуатацию сетевых средств защиты. Регистрация →
МГТУ им. Н.Э. Баумана и Security Vision готовят экспертов в области информационной безопасности
Komolov Rostislav 23/09/26
БАУМАНТЕХ (структурное подразделение МГТУ им. Н.Э. Баумана) и компания Security Vision продолжают развивать совместную программу дополнительного профессионального образования «Управление информационной безопасностью в органе (организации)». На данный момент проводится обучение для девятого потока слушателей, к которому еще можно присоединиться до 2 …
Решения «Боцман» SE и R-Vision VM подтвердили технологическую совместимость
Komolov Rostislav 23/09/26
Компании «Платформа Боцман» (входит в «Группу Астра») и R-Vision подтвердили технологическую совместимость платформы контейнеризации «Боцман» SE и системы управления уязвимостями R-Vision VM. В ходе испытаний специалисты компаний проверили развертывание и работу системы управления уязвимостями в Kubernetes-среде, выполнение основных сценариев скани …
D-Link подтвердила неисправленную zero-day-уязвимость в своих маршрутизаторах
Komolov Rostislav 23/09/26
D-Link 18 сентября предупредила об уязвимости CVE-2026-86296. Проблема получила максимальные 10,0 балла по CVSS 3.1. Пока подтверждена прошивка A_101, а региональный охват компания ещё уточняет.
Arista подтвердила использование уязвимости VeloCloud Orchestrator
Komolov Rostislav 23/09/26
22 сентября Arista предупредила об активной эксплуатации CVE-2026-93952. Компания оценила брешь в 10,0 балла по CVSS 3.1 и 9,5 балла по CVSS 4.0. Причиной стала некорректная проверка входных данных, классифицированная как CWE-20.
BigCommerce подтвердила утечку учётных данных приложений Ribon и Ribon 1.5
Komolov Rostislav 23/09/26
Компания обнаружила проблему 17 сентября и удалила Ribon из затронутых магазинов, тем самым отозвав доступ злоумышленников. По версии BigCommerce, вредоносные скрипты успели внедрить лишь в небольшое число витрин, а собственные системы платформы взломаны не были. Всего экосистема BigCommerce поддерживает более 1200 сторонних приложений и интеграций …
ISA подтвердила реальные атаки сразу через три ошибки в ядре Linux
Komolov Rostislav 23/09/26
Уязвимость, которая около 14 лет скрывалась в ядре Linux, теперь оказалась частью реальных атак вместе с ещё двумя ошибками, эксплуатацию которых подтвердило американское агентство CISA. CISA внесло три проблемы в каталог Known Exploited Vulnerabilities и потребовало от федеральных ведомств США установить доступные обновления и меры защиты до 22 се …
Учётные записи участников проекта crates.io пытаются захватить ради последующей публикации вредоносных пакетов
Komolov Rostislav 23/09/26
Схема начинается с правдоподобного делового контакта crates.io. Злоумышленники предлагают работу, контракт или участие в проекте, после чего переводят общение в видеозвонок. Уже во время разговора жертву убеждают установить якобы недостающий аудиокодек либо выполнить команду, которую атакующие помещают в буфер обмена. В результате код запускает сам …
«Национальная Страховая Информационная Система» перешла на «СёрчИнформ КИБ» для защиты конфиденциальных данных
Komolov Rostislav 23/09/26
Акционерное общество «Национальная Страховая Информационная Система» (далее – АО «НСИС») выбрало «СёрчИнформ КИБ» для защиты персональных данных страховщиков, конфиденциальной информации и коммерческой тайны. Решение помогает соблюдать требования регуляторов, включая ФСТЭК и Банк России.
«АстраКонф-2026»: ключевые векторы развития ИТ, ОС и ИИ в России
Komolov Rostislav 23/09/26
ИТ25 сентября «Группа Астра» проводит ежегодную масштабную конференцию для партнеров и заказчиков «АстраКноф-2026», посвященную важнейшим направлениям развития отечественных ИТ. Встреча состоится в гибридном формате: на площадке в Москве с одновременной онлайн-трансляцией.
В Санкт-Петербурге пройдёт студенческий форум GIS STUDENT DAY 2026
Komolov Rostislav 23/09/26
1 октября 2026 года в МТС Live Холле Санкт-Петербурга (Vokzal 1853) с 12:00 состоится ежегодный межвузовский студенческий форум GIS STUDENT DAY 2026. Мероприятие соберёт студентов ИТ- и ИБ-специальностей для погружения в профессию: от мастер-классов и соревнований до стажировок в топ-компаниях и живого общения с лидерами отрасли.
60% российских пользователей столкнулись с мошенничеством в сети
Komolov Rostislav 23/09/26
Согласно глобальному опросу* «Лаборатории Касперского», 60% российских интернет-пользователей сталкивались с мошенничеством в сети — электронной почте, мессенджерах, социальных сетях, интернет-магазинах и приложениях.
РЕД СОФТ выступил методическим партнером конкурса ПАО «Газпром» по компьютерному проектированию и информационным технологиям
Komolov Rostislav 23/09/26
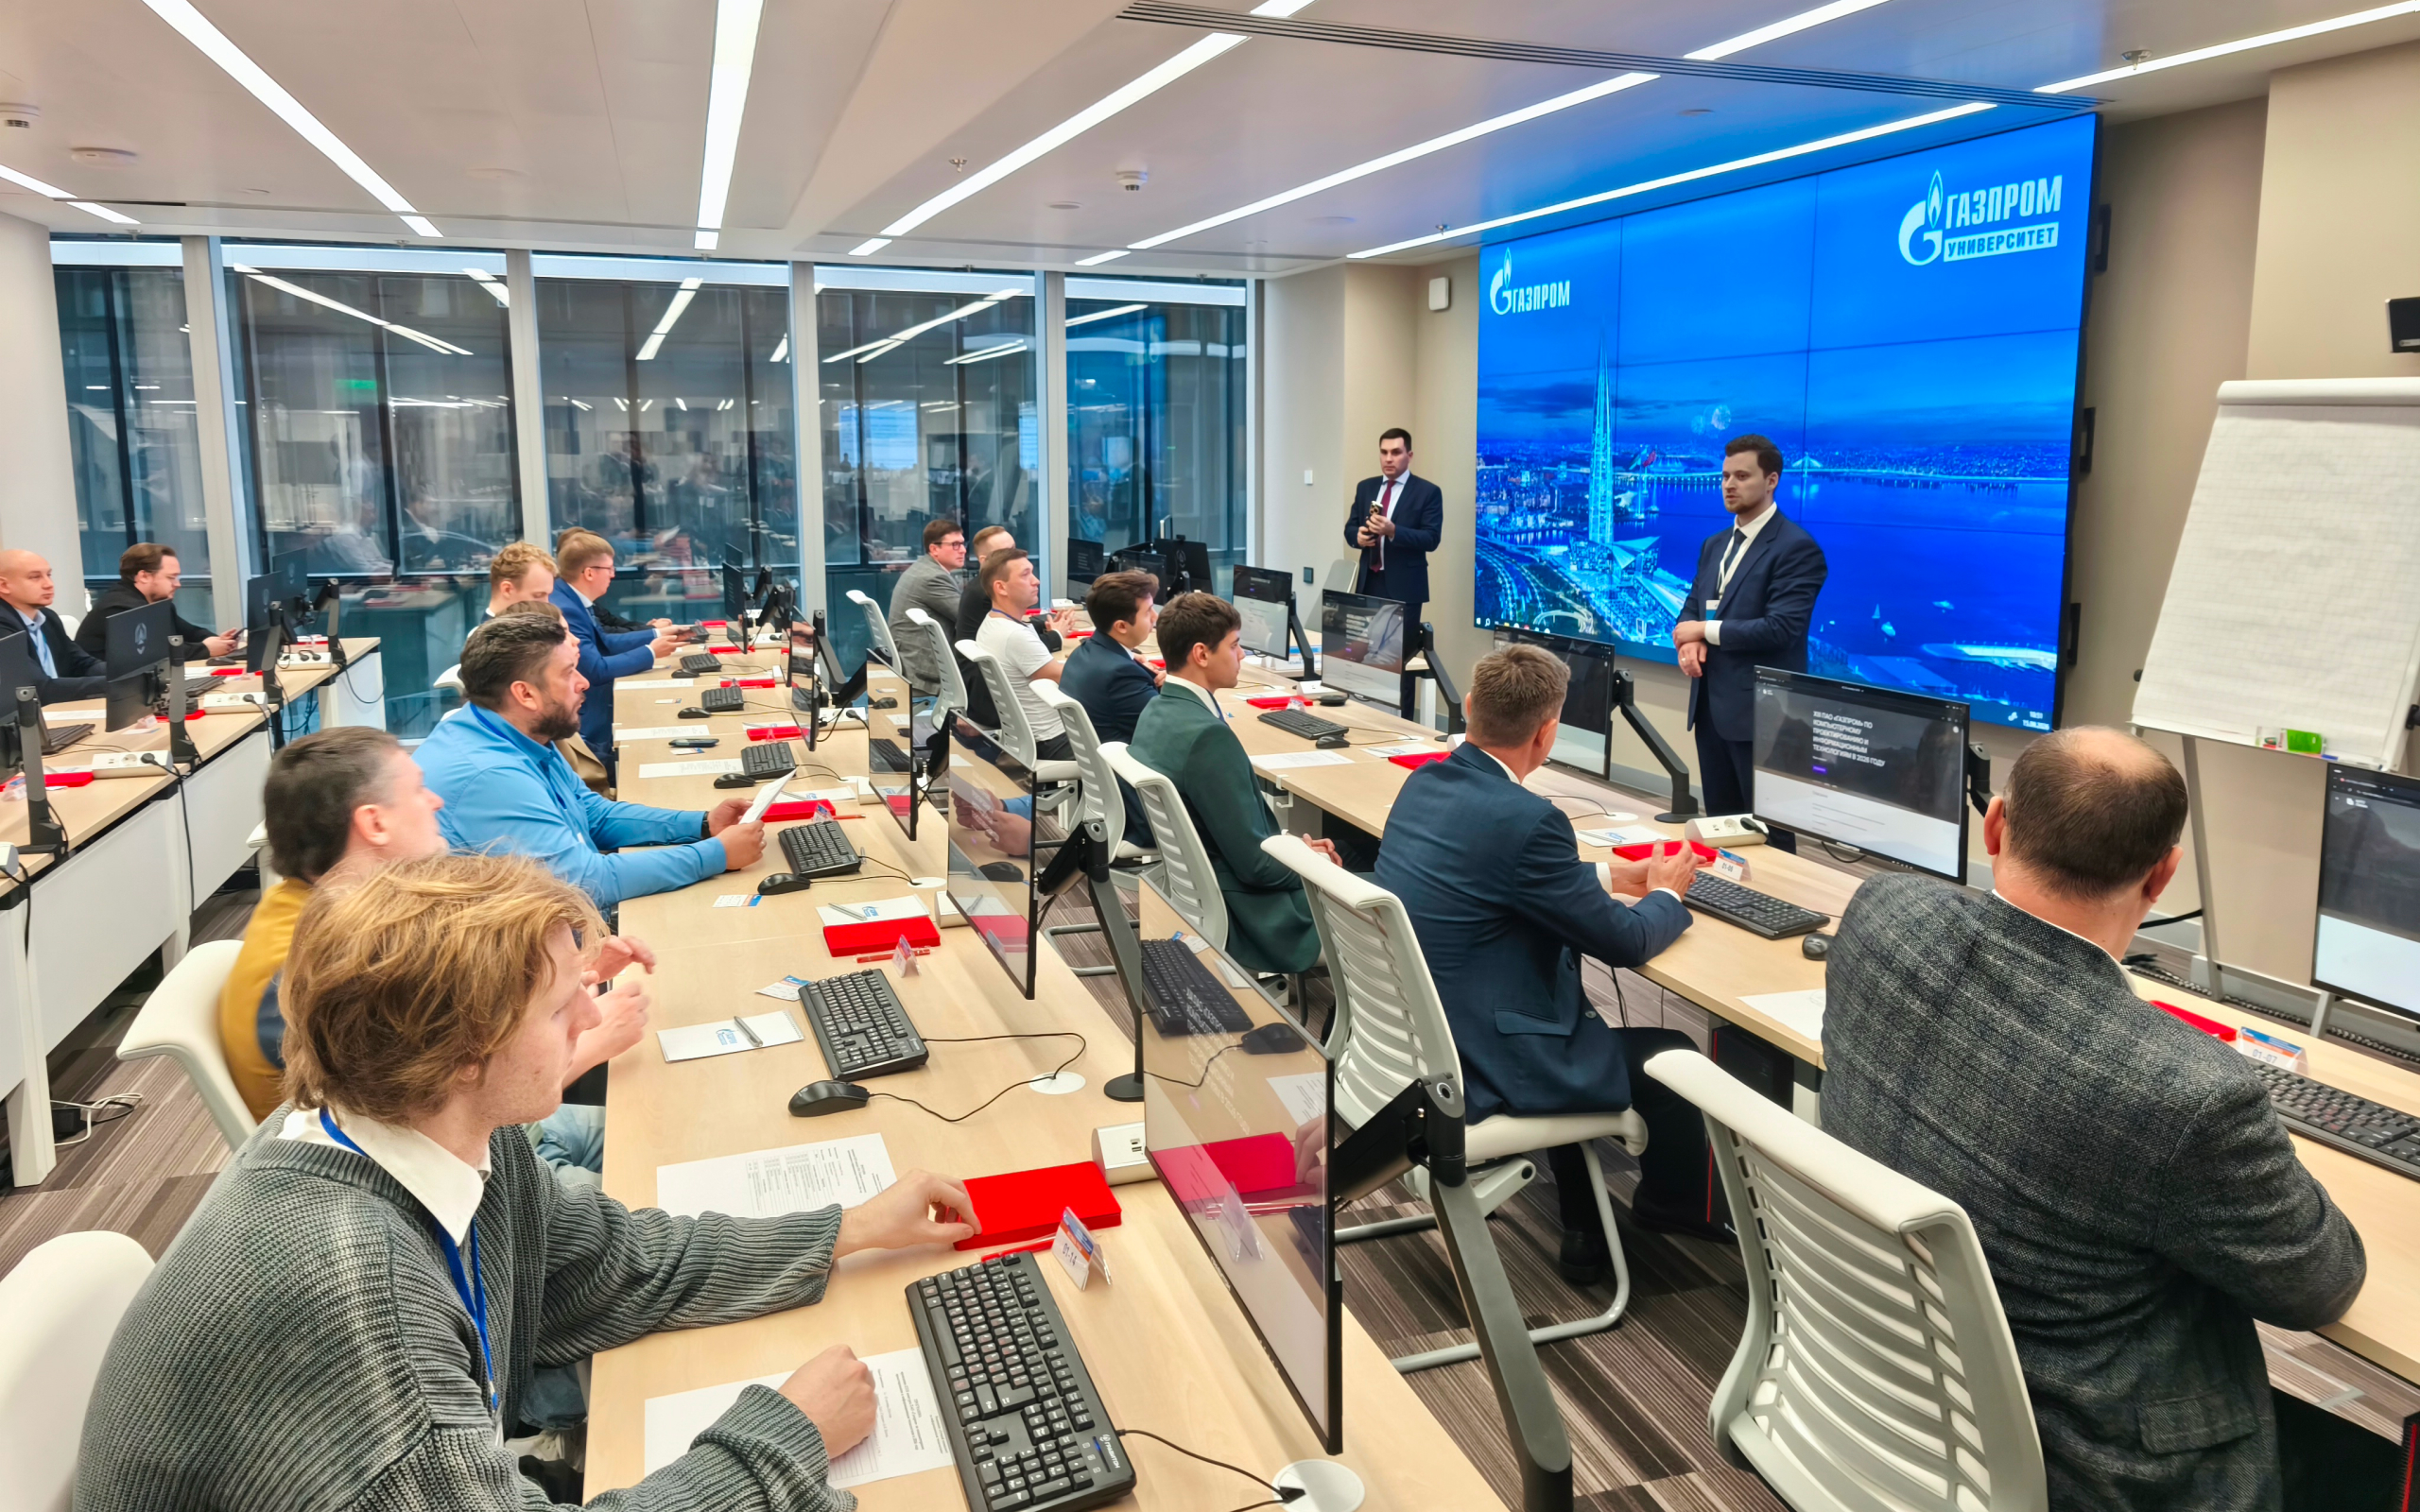
Эксперты РЕД СОФТ приняли участие в оценке конкурсных работ в номинации «Лучший специалист по информационным технологиям», подготовке конкурсных заданий и методики их оценки, а также обеспечили методическое сопровождение конкурсной программы.
25 процессов ГОСТ и реальный DevSecOps обсудят на форуме ITSEC 2026
Елена Токранова 23/09/26
6 октября на онлайн-конференции «Инструментарий для 25 процессов безопасной разработки» Форума ITSEC Форума ITSEC эксперты Точки, Ecom.tech, Криптонит, ИСП РАН, НИИАС и ЦИАН обсудят, как превратить требования ГОСТ Р 56939-2024 в работающую практику и что меняется в безопасной разработке с распространением LLM и массовой генерации кода. Регистрация …
Уязвимости, которые остаются с нами: на ITSEC обсудим практику Vulnerability Management
Александра Денисова 23/09/26
7 октября в рамках деловой программы ITSEC 2026 пройдет онлайн-конференция "Актуальные вопросы управления уязвимостями: инструменты и методика". Поговорим о том, как выстроить работающий процесс управления уязвимостями с учетом реальных возможностей ИБ- и ИТ-команд. Программа и регистрация →
Компания BI.ZONE впервые стала партнером Форума ITSEC 2026
Редакция журнала "Информационная безопасность" 23/09/26
Компания BI.ZONE впервые стала партнером Форума ITSEC 2026, который состоится 13–14 октября в Москве. В этом году компания представит свои решения в деловой программе Форума. Подробнее о Форуме →
Мошенники изображают сайты поиска работы и социальных выплат для заманивания жертв обещаниями лёгкого заработка
Komolov Rostislav 22/09/26
Жертву сначала приводят с поддельного сайта в доменной зоне .tech в Telegram-приложение, внешне напоминающее сервис «Яндекс Задания». Внутри предлагают выполнять простые действия за небольшие суммы: заполнить анкету, написать менеджеру, запустить приложение или подписаться на канал. После выполнения доступных заданий появляется «счастливая карточка …
В Telegram обаружен рынок хакерских услуг
Komolov Rostislav 22/09/26
Tajin Group специализируется на фишинге, кардинге, финансовом мошенничестве и выводе похищенных средств. Группа работает внутри так называемых гарант-рынков, которые стали альтернативой китайскоязычным площадкам в даркнете. Подобные рынки объединяют сотни и тысячи независимых продавцов, а посредник удерживает залог и помогает участникам решать спор …
byteoilgas_conf 2026: от рекомендаций – к рабочим решениям для нефтегаза
Редакция сайта 22/09/26
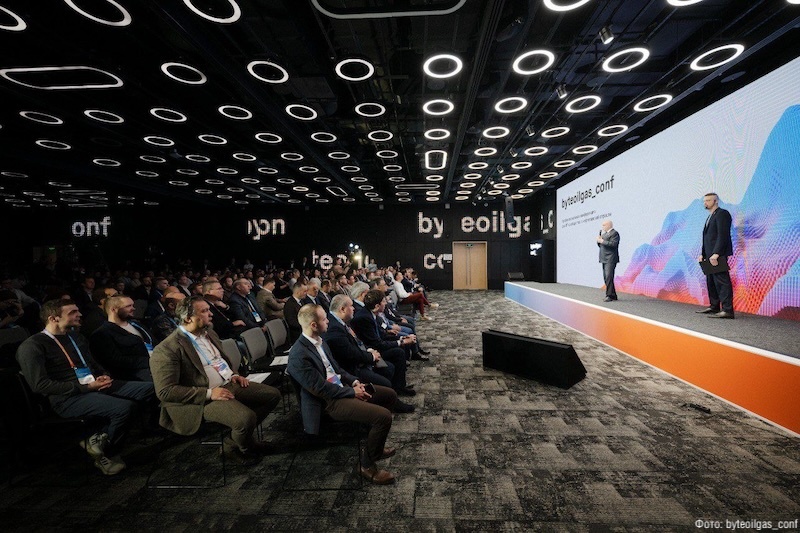
1-2 октября в Москве состоится byteoilgas_conf – четвертая профессиональная конференция для инженерного и ИТ-сообщества в нефтегазовой отрасли.
Staffcop анонсировал выпуск ИИ-инструментов для анализа событий и расследования ИБ-инцидентов
Редакция сайта 22/09/26
На конференции «Совершенно безопасно» Staffcop, входящий в экосистему Контур, анонсировал новые ИИ-инструменты для специалистов по информационной безопасности. Они помогут быстрее находить потенциально значимые события в уже собранных Staffcop данных и проверять гипотезы при расследовании инцидентов. Запрос можно будет сформулировать обычными слова …
У каждой второй российской ИТ-компании существует забытые бесхозные домены
Komolov Rostislav 22/09/26
В выборке ГК Softline такие «домены-зомби» обнаружились примерно у каждой второй из 130 российских организаций в сферах ИТ, образования и консалтинга. Речь идёт о доменах и поддоменах, за которыми перестали следить либо которые уже перехватили третьи лица.
Вымогатели ShinyHunters захватили сайт Clop
Komolov Rostislav 22/09/26
ShinyHunters получила доступ к Tor-сайту группировки Clop и заменила его содержимое собственной страницей. BleepingComputer подтвердил, что злоумышленники сначала загрузили на сервер небольшой файл с посланием, а через несколько часов полностью изменили главную страницу ресурса.
Обнаружено предприятие, предлагающее услугу создания информационной картинки в интернете как услугу
Komolov Rostislav 22/09/26
Citizen Lab описывает BlackCore как израильскую компанию из сегмента influence-for-hire. На публичном сайте фирма обещала сотни «аватаров» для Facebook*, Instagram* и TikTok, массовое заполнение площадок согласованными сообщениями, привлечение настоящих пользователей и подавление нежелательных нарративов специально подготовленным контентом.
Обновление Avanpost SmartPAM: 60 сигнатур по матрице MITRE ATT&CK
Редакция сайта 22/09/26
Компания Avanpost, разработчик решений для безопасности идентификационных данных и управления доступом, обновила Avanpost SmartPAM, продукт для управления привилегированным доступном, до версии 1.4. В новой версии добавлена библиотека из 60 сигнатур, структурированных по категориям матрицы техник атак MITRE ATT&CK для обнаружения и реакции на у …
Хакеры взломали iTorrents.org и начали подменять загрузки вредоносными файлами
Komolov Rostislav 22/09/26
Злоумышленники вошли на iTorrents.org, популярное хранилище торрент-файлов, и заставили зависящие от сервиса площадки невольно распространять вредоносные раздачи. Кампания уже затронула несколько сотен частных пользователей и организаций в разных странах, пишет Securitylab.
Хакеры проникли в системы управления частных водоканалов в штате Колорадо
Komolov Rostislav 22/09/26
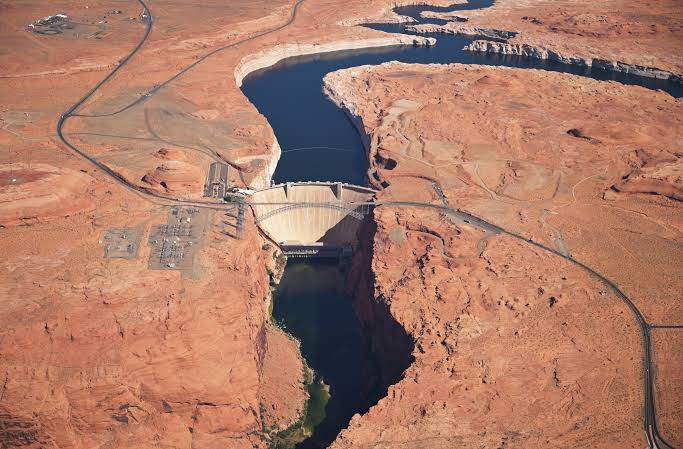
Злоумышленники изменили настройки, отключили удалённый доступ и сигналы тревоги, а также скорректировали циклы работы насосов, однако подача и качество воды, по данным властей, не пострадали.
Новая версия BI.ZONE Secure DNS расширяет возможности для управления DNS-инфраструктурой и ее анализа
Komolov Rostislav 22/09/26
Релиз 1.15.0 упрощает управление распределенной инфраструктурой и расширяет возможности анализа DNS-событий. В BI.ZONE Secure DNS появилась функция «Объединение». Она позволяет создавать многоуровневую структуру из организаций и других объединений, упрощая централизованное управление. Это полезно для компаний с распределенной инфраструктурой, групп …
УЦСБ внедрил PT Application Firewall PRO для защиты критичных веб-ресурсов
Komolov Rostislav 22/09/26
УЦСБ, один из ведущих российских системных интеграторов, для усиления защиты своих корпоративных веб-ресурсов внедрил межсетевой экран уровня приложений PT Application Firewall PRO от Positive Technologies. Приоритетными для защиты стали сайты, где обрабатываются персональные данные: основной портал компании, через который заказчики направляют заяв …
Вымогательство без шифрования: «Лаборатория Касперского» выявила сложную кибератаку на производство, нацеленную на получение выкупа
Komolov Rostislav 22/09/26
В кампании злоумышленники используют вредоносный объект групповой политики Payload В ходе реагирования на инцидент на Ближнем Востоке эксперты «Лаборатории Касперского» обнаружили сложную кибератаку, направленную на получение выкупа у производственного предприятия. Кампания получила название Payload. В ходе неё злоумышленникам удалось получить конт …
РЕД СОФТ и ЭДЕЛЬВЕЙС подтвердили совместимость РЕД ОС с промышленными компьютерами на базе процессоров Эльбрус 2С3 и Эльбрус 8СВ
Komolov Rostislav 22/09/26
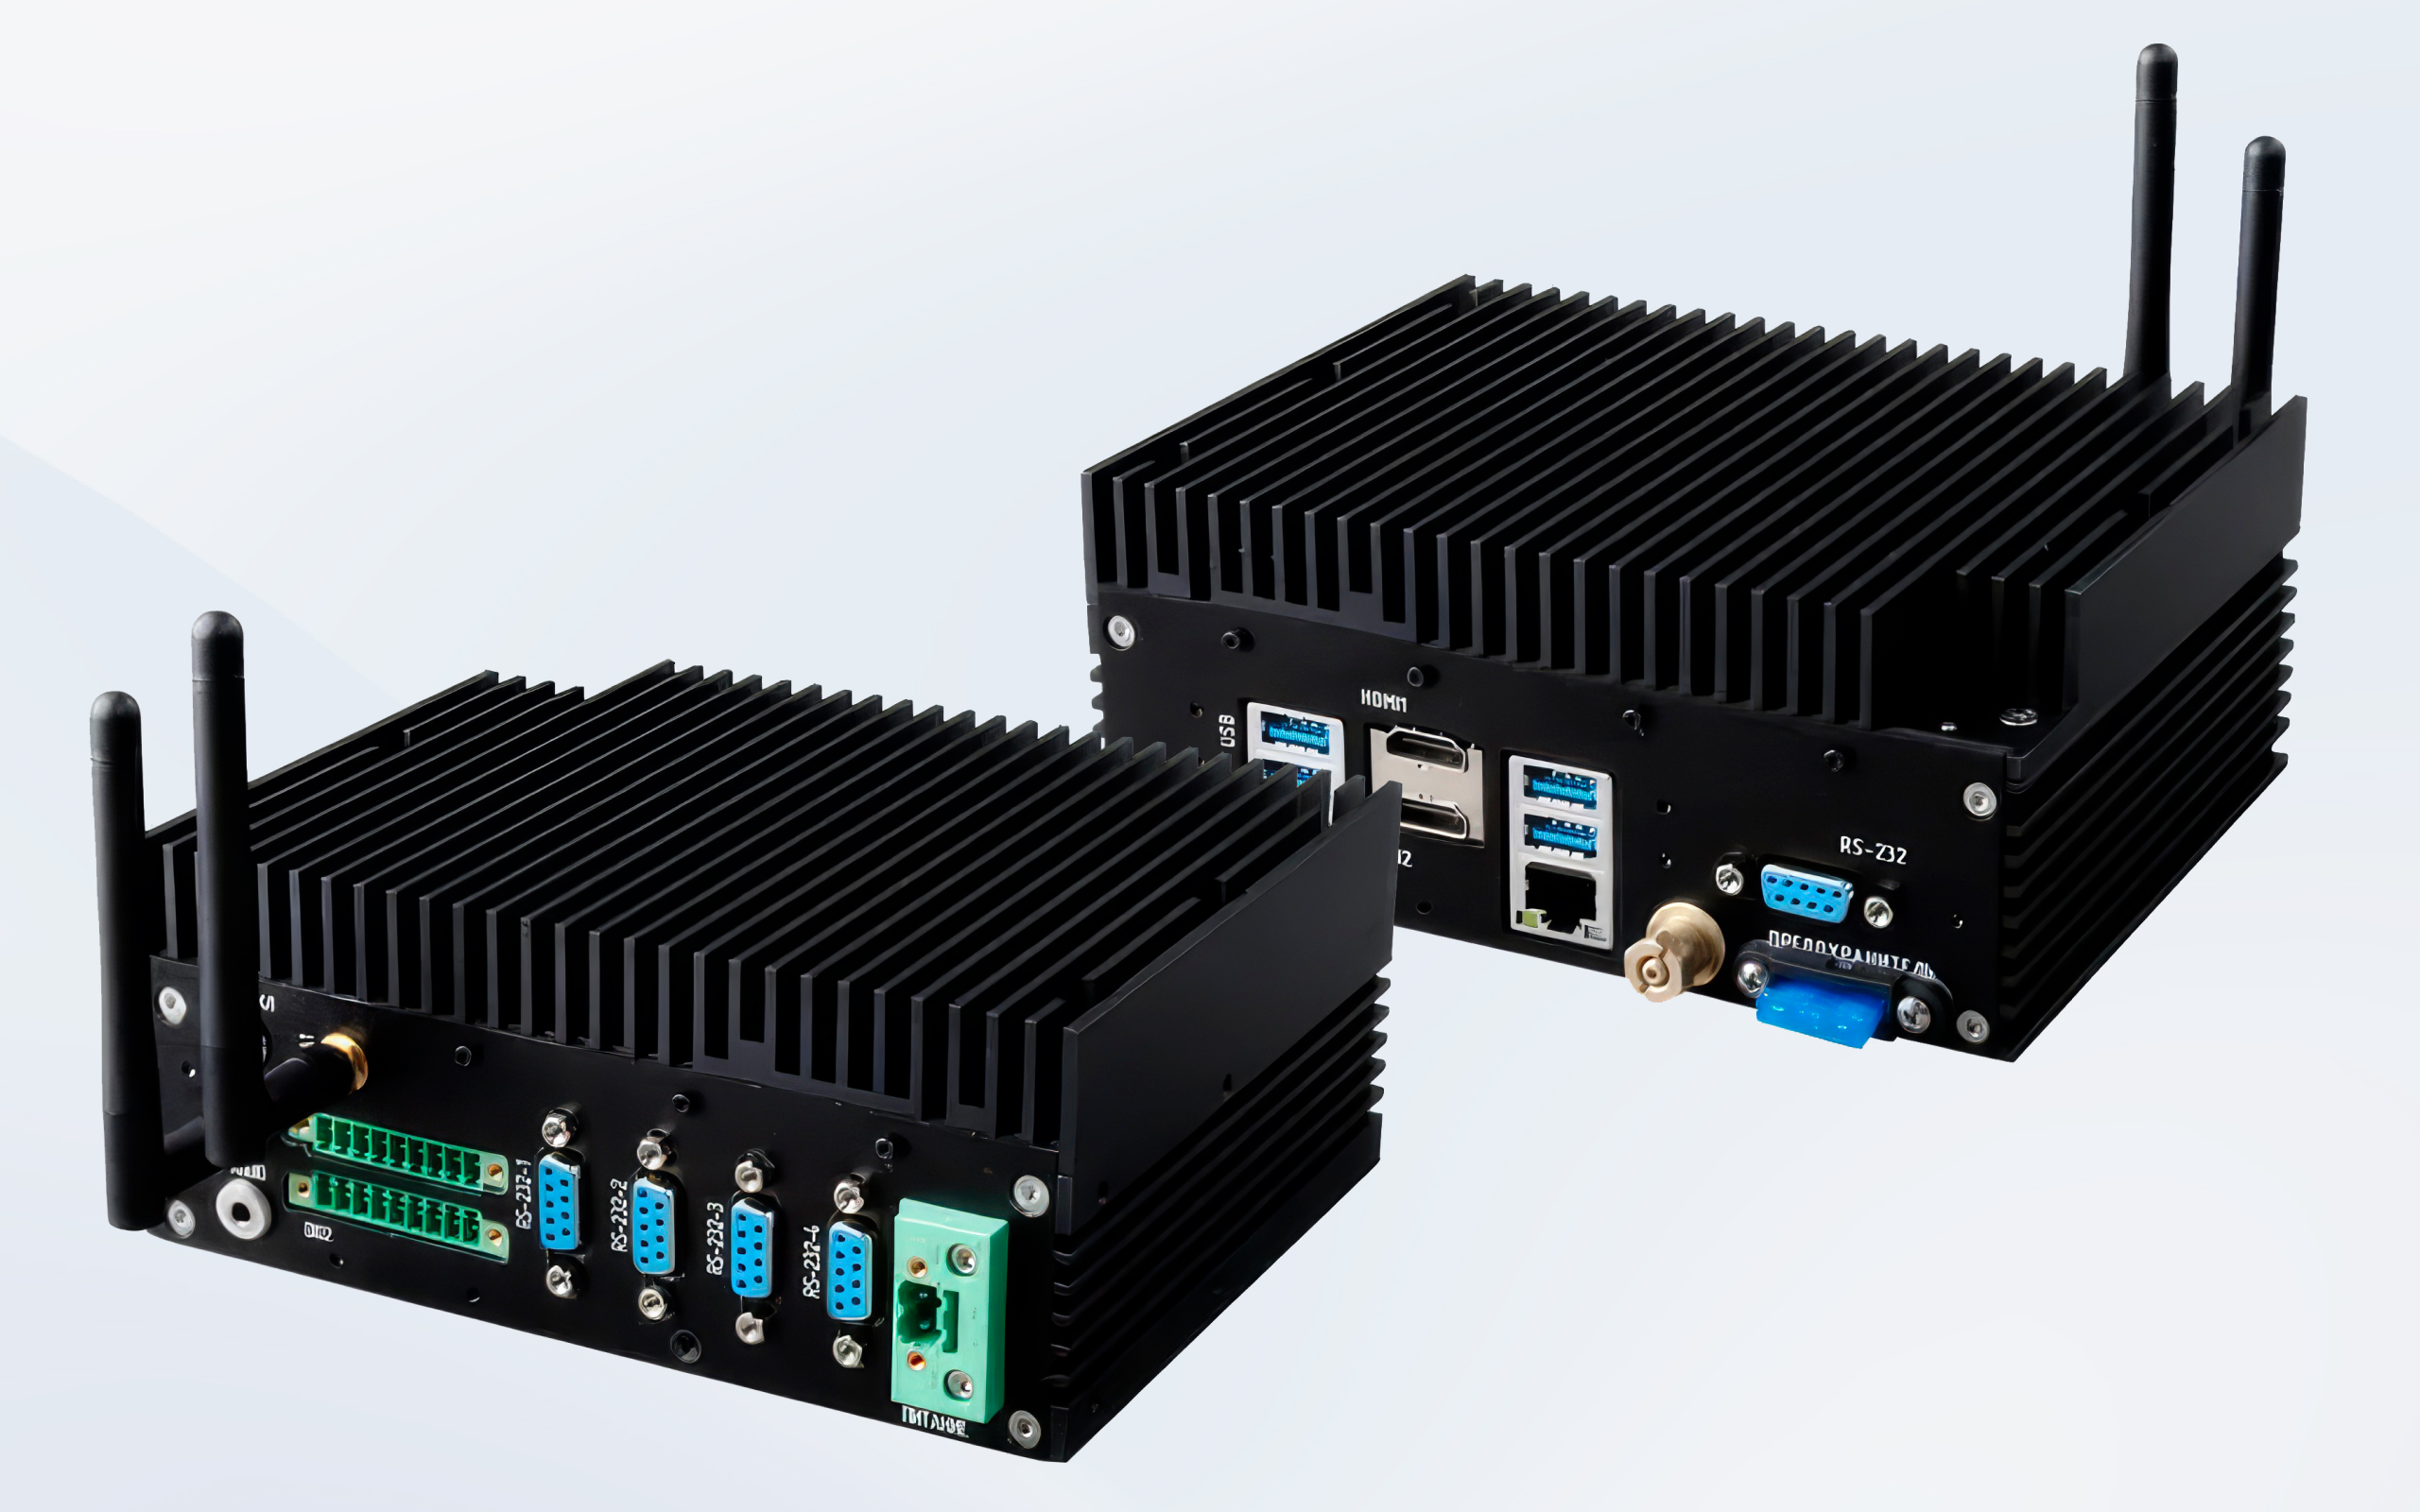
Компании РЕД СОФТ и ЭДЕЛЬВЕЙС объявляют о технологическом партнерстве и подтверждении совместимости операционной системы РЕД ОС с линейкой программно-аппаратных комплексов (ПАК) на базе российских процессоров Эльбрус 2С3 и Эльбрус 8СВ. Сотрудничество направлено на обеспечение технологической независимости объектов критической информационной инфраст …
Ankey RBI усилил контроль веб-активности и файлов: вышел релиз решения для изоляции браузера
Komolov Rostislav 22/09/26
Компания «Газинформсервис» выпустила обновление программного комплекса Ankey RBI. Релиз не только расширяет базовый сценарий удалённой изоляции браузерных сессий, но и встраивает продукт в корпоративную инфраструктуру безопасности: теперь Ankey RBI умеет передавать данные о веб-активности в Staffcop Enterprise, проверять файлы через PT Sandbox, раб …
Платформа безопасной разработки CodeScoring запустила собственное хранилище артефактов CodeScoring.Save
Редакция сайта 21/09/26
Платформа CodeScoring представила хранилище артефактов CodeScoring.Save, построенное на основе принципов безопасной разработки. Продукт разработан с нуля и ориентирован на компании любого масштаба, которым необходимо предсказуемое, отказоустойчивое и настраиваемое решение класса Artifact Repository.
Security Vision выступит Золотым партнёром форума GIS DAYS 2026
Komolov Rostislav 21/09/26
Security Vision, ведущий российский разработчик решений в области кибербезопасности, выступит в качестве Золотого партнёра форума GIS DAYS 2026. Одно из главных отраслевых событий, организованное компанией «Газинформсервис», пройдёт с 30 сентября по 2 октября 2026 года в Санкт-Петербурге, Москве и онлайн. В этом году форум организуется под девизом …
НПП «ЭКРА» и АМТ-ГРУП обеспечат эффективное и бесперебойное функционирование объектов энергетики
Komolov Rostislav 21/09/26
НПП «ЭКРА» и АМТ-ГРУП провели тестирование комплекса однонаправленной передачи данных InfoDiode и программного комплекса EKRASCADA. Совместное использование решений обеспечивает диспетчерские и ситуационные центры, расположенные за границей доверенного сегмента, актуальной технологической информацией о состоянии энергообъекта. При этом исключено лю …
ЦБ предложил ограничить риски банков от операций с криптовалютами
Komolov Rostislav 21/09/26
Банк России предложил ввести нормативы, ограничивающие риски кредитных организаций при вложениях в цифровые валюты и иностранные цифровые инструменты. Проект соответствующего положенияопубликовандля оценки регулирующего воздействия, передаёт Sostav.
OpenAI нарушила закон ЕС, скрыв причастность своих ИИ-агентов к атаке на платформу RubyGems
Komolov Rostislav 21/09/26
Американская компания OpenAI не уведомила регуляторов о недавно выявленном инциденте, связанном с безопасностью, как того требуют правила Евросоюза. Речь идет о причастности ИИ-агентов компании к атаке на платформу для программистов RubyGems, которая произошла в мае. Об этом пишет издание Euractiv.
PT NGFW 1.10.3 подтвердил соответствие требованиям ФСТЭК России
Komolov Rostislav 21/09/26
Компания «ТризТех» сообщает, что межсетевой экран нового поколения PT NGFW 1.10.3 подтвердил соответствие требованиям ФСТЭК России в рамках действующего сертификата № 4877. Кроме того, сертификат теперь распространяется на виртуальное исполнение PT NGFW, предназначенное для применения в промышленных сетях, наряду с ранее сертифицированной виртуальн …
Обнаружены фишинговые сайты на тему выборов в Госдуму
Komolov Rostislav 21/09/26
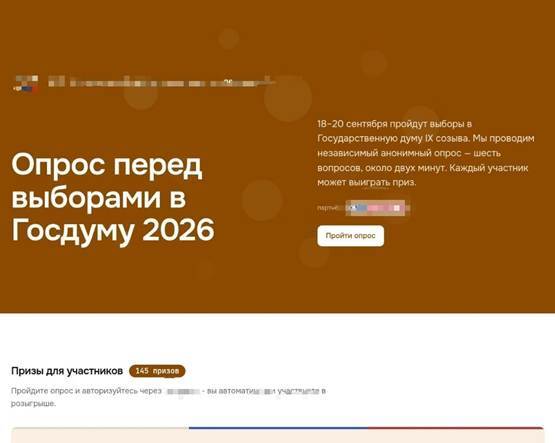
Эксперты «Лаборатории Касперского» обнаружили фишинговые ресурсы, на которых злоумышленники эксплуатируют тему выборов депутатов Государственной думы в 2026 году. Специалисты выявили два мошеннических сценария. В первом случае пользователям предлагают пройти предвыборный опрос и получить возможность выиграть приз, в другом — якобы принять участие в …
Cреди целей кибершпионов NightEagle появилась Россия
Komolov Rostislav 21/09/26
«Лаборатория Касперского» обнаружила кампанию кибершпионажа группы NightEagle (APT-Q-95) на производственные и строительные предприятия в России. Группа активна с 2023 года и изначально была нацелена на организации Китая. Это первый случай, когда она атакует компании за пределами Азии.
Три недели до ITSEC 2026: что дает Форум специалистам ИБ и ИТ
Галина Скочко 21/09/26
13–14 октября в Москве пройдет очная часть ITSEC 2026. За два дня участники смогут сверить ИБ-повестку на 2027 год, изучить опыт коллег, сравнить технологические подходы и обсудить решения с разработчиками. Программа и регистрация →
Сеть LeakySensey продавала доступ к IP-адресам через устаревшие устройства
Komolov Rostislav 18/09/26
Исследователи обнаружили сеть LeakySensey, которая за два года получила доступ более чем к 87 тысячам IP-адресов через старые VPN-устройства и другие доступные из интернета системы, а затем перепродавала подключение к ним как прокси. Через связанную с операцией платёжную инфраструктуру с 2024 года прошло более 24 тысяч транзакций на общую сумму око …
Кибератака вывела из строя сайт международной организации по наблюдению за метеорами
Komolov Rostislav 18/09/26
Кибератака почти полностью остановила работу онлайн-инфраструктуры Международной метеорной организации (International Meteor Organization, IMO), которая собирает наблюдения за метеорами и яркими болидами со всего мира. Организация подтвердила кибератаку и предупредила, что восстановление сервисов займёт несколько недель.
Positive Technologies и Петербургский нефтяной терминал заключили соглашение о стратегическом сотрудничестве
Komolov Rostislav 18/09/26
Positive Technologies и АО «Петербургский нефтяной терминал» (ПНТ) заключили на Positive Tech Day в Санкт-Петербурге соглашение о стратегическом сотрудничестве. Партнерство направлено на развитие информационной безопасности предприятия и повышение устойчивости его цифровой инфраструктуры.
Регистрация на CTF-соревнования, запланированные на GISDAYS 2026, открыта
Komolov Rostislav 18/09/26
В рамках форума по ИТ и ИБ GISDAYS* 1 октября состоятся онлайн-CTF-соревнования. Их участниками могут стать молодые специалисты, которым интересна тема информационной безопасности.
Новая версия стилера MacSync похищает пароли и данные криптокошельков пользователей macOS
Komolov Rostislav 18/09/26
Эксперты «Лаборатории Касперского» выявили обновлённый вариант стилера MacSync, нацеленного на устройства под управлением macOS. Вредоносное ПО появилось в 2024-2025 годах как ответвление стилера AMOS, однако с тех пор значительно изменилось. Новая версия, обнаруженная в сентябре 2026 года, использует более сложную многоэтапную цепочку заражения. В …
Дмитрий Алферов назначен генеральным директором АМТ-ГРУП
Komolov Rostislav 18/09/26
АМТ-ГРУП объявляет о назначении Дмитрия Анатольевича Алферова на должность генерального директора. Соответствующее решение принято советом директоров компании. Перед Дмитрием Алферовым поставлены задачи по развитию новых направлений бизнеса, повышению операционной эффективности компании и укреплению ее позиций на рынке системной интеграции.
BI.ZONE помогла техцентру «ЛУКОМ-А» проверить инфраструктуру на признаки компрометации и усилить киберзащиту
Komolov Rostislav 18/09/26
Перед подключением к круглосуточному мониторингу специалисты BI.ZONE провели оценку компрометации инфраструктуры компании и подготовили рекомендации по устранению выявленных слабых мест. Техцентр «ЛУКОМ-А» — российская инженерно-техническая компания, реализующая проекты по комплексному обеспечению безопасности объектов нефтегазовой отрасли.
Обновление Avanpost SmartPAM: 60 сигнатур по матрице MITRE ATT&CK
Komolov Rostislav 18/09/26
Компания Avanpost, разработчик решений для безопасности идентификационных данных и управления доступом, обновила Avanpost SmartPAM, продукт для управления привилегированным доступном, до версии 1.4. В новой версии добавлена библиотека из 60 сигнатур, структурированных по категориям матрицы техник атак MITRE ATT&CK для обнаружения и реакции на у …
Айдентити Конф 2026: новые правила безопасности доступа
Редакция сайта 18/09/26
7 октября в Москве пройдет ежегодная Айдентити Конф 2026 — единственная в России конференция, посвященная защите учетных данных и современным подходам к управлению доступом. Конференция проводится с 2024 года при поддержке Индид — российского разработчика, который более 17 лет создает решения для защиты айдентити.
Selectel сообщает о приобретении облачного провайдера M1Cloud
Komolov Rostislav 18/09/26
Selectel, крупнейший независимый провайдер ИT- инфраструктуры в России, сообщает о приобретении 100% сервис-провайдера M1Cloud (ООО «Стек Групп»). Сделка является частью стратегии Selectel и позволит укрепить позиции на облачном рынке. Общая сумма сделки составит не более 2,6 млрд рублей.
На BIS Summit обсудят ключевые подходы к безопасности ИИ
Редакция сайта 17/09/26
29 сентября в Москве состоится BIS Summit 2026 — ведущая ежегодная отраслевая конференция, которая фокусируется на самых актуальных темах цифровизации и кибербезопасности. В этом году мероприятие посвящено теме «Искусственный интеллект: где граница между прогрессом и угрозой». Программу откроют две пленарные сессии, на которых своим взглядом на про …
Открыта регистрация на SOC Forum 2026: в центре программы – ИИ и кибербезопасность
Редакция сайта 17/09/26
Открылась регистрация на SOC Forum 2026 – центральное мероприятие Российской недели кибербезопасности. Форум пройдет 27–28 октября в кластере «Ломоносов» в Москве. В этом году в центре программы – влияние ИИ на работу компаний и кибербезопасность. Участники разберут экономический эффект от его внедрения, контроль над данными и решениями, ответствен …
Подход к VDI-инфраструктуре зависит от масштаба инфраструктуры
Komolov Rostislav 17/09/26
Масштаб компании заметно влияет на то, как она организует удалённый доступ к рабочему месту, данным и приложениям сотрудников. Исследование «Увеон» (входит в «Группу Астра») показало, что в организациях с числом пользователей удалённых рабочих мест до 500 чаще встречается подключение непосредственно к физическим компьютерам, тогда как при нескольки …
«Группа Астра» вывела на рынок AMAIA — агентный ИИ-слой платформы «Астра Мониторинг»
Komolov Rostislav 17/09/26
AMAIA объясняет сигналы мониторинга, предлагает дальнейшие действия и сохраняет опыт разборов. «Группа Астра» объявляет о коммерческом релизе AMAIA (Astra Monitoring AI Agents) — агентного ИИ-слоя платформы «Астра Мониторинг». Решение анализирует поступающие данные, проводит многошаговые проверки и формирует понятный вывод о происходящем — от техни …
Zecurion и АМТ-ГРУП объявляют о совместимости продуктов
Komolov Rostislav 17/09/26
Компания Zecurion, российский разработчик решений для защиты информации от киберугроз, и АМТ-ГРУП объявляют о совместимости комплекса однонаправленной передачи данных InfoDiode и системы для защиты данных от утечек Zecurion DLP.
Неизвестные попытались атаковать участников ИБ-конференций с помощью вредоносного Google Docs
Komolov Rostislav 17/09/26
После Black Hat и DEF CON злоумышленник связался с участниками конференций через X, выдавал себя за руководителя CoinDesk и предлагал обсудить будущую онлайн-конференцию. Вместо обычного файла жертва получала Google-документ с собственной боковой панелью и «ключом расшифровки».
Уязвимость в сотовом модеме Pixel уже используется в реальных атаках
Komolov Rostislav 17/09/26
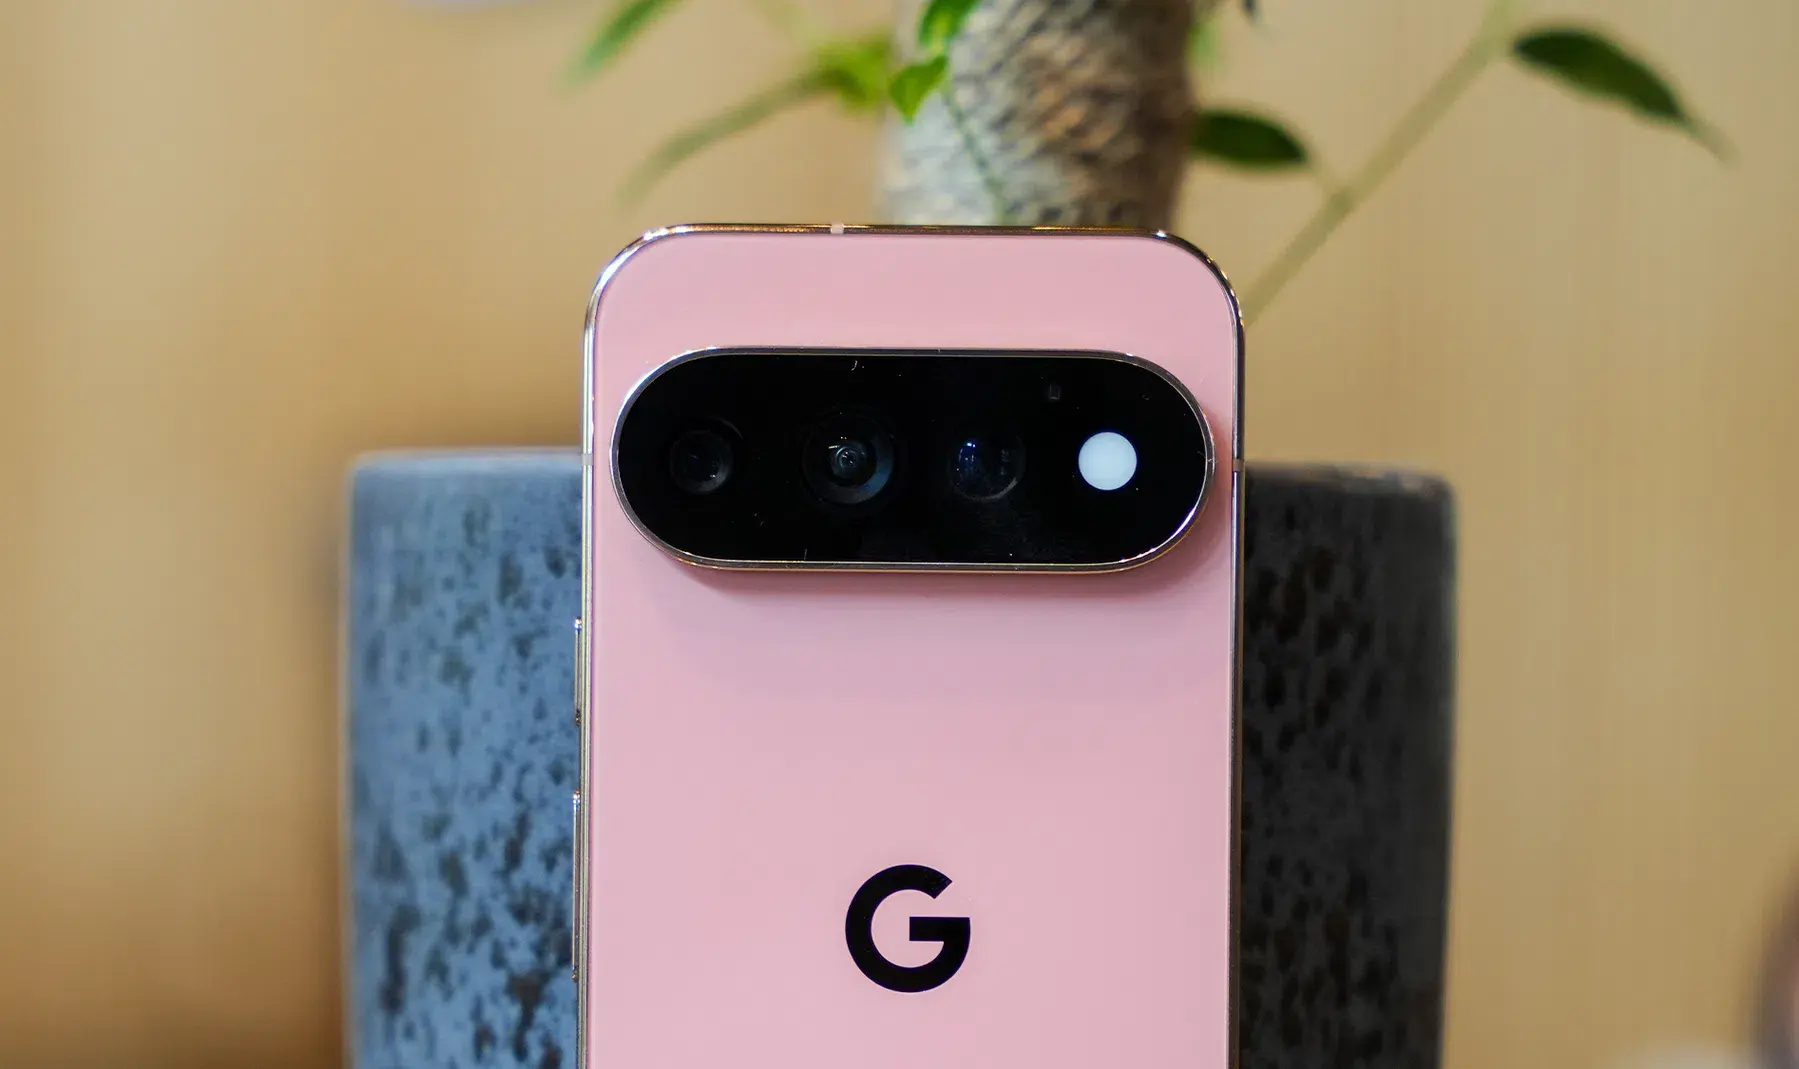
Ошибка связана с логикой проверки прав в Cellular Modem. Из-за некорректной авторизации атакующий из близлежащей или соседней сети может обойти защитный механизм и повысить привилегии без дополнительных прав на устройстве. Взаимодействие владельца не требуется, поэтому атака может пройти незаметно и не зависит от фишинга или установки вредоносного …
Туроператор Tez Tour признал факт хакерской атаки
Komolov Rostislav 17/09/26
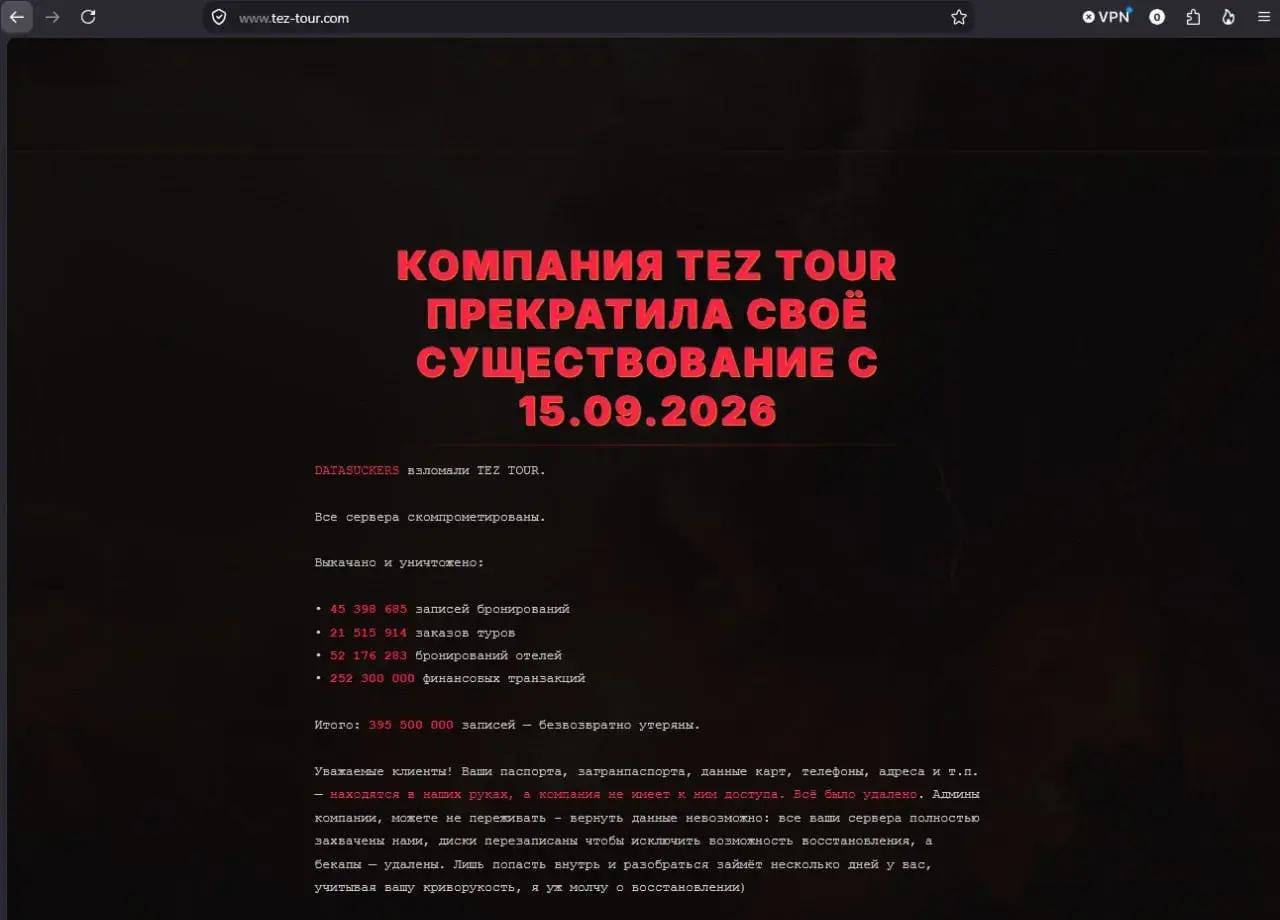
Представители туроператора заявили, что признаков утечки данных туристов и партнеров не обнаружено. Группировка DataSuckers, в свою очередь, утверждает, что получила доступ к инфраструктуре компании и скачала более 395 млн записей. Об этом пишет Securitylab.
Хакер утверждает, что полгода тайно получал данные клиентов Revolut
Komolov Rostislav 17/09/26
История с утечкой Revolut оказалась значительно шире первоначальной версии. Хакер под псевдонимом IAmNotAVillain утверждает, что злоумышленники около шести месяцев сохраняли доступ к системам нескольких подразделений итальянских правоохранительных органов и использовали государственную инфраструктуру для запросов конфиденциальных данных клиентов фи …
Исправленная критическая дыра в VMware vCenter всё ещё используется вымогателями
Komolov Rostislav 17/09/26
vCenter занимает особенно чувствительное место в корпоративной инфраструктуре. Через платформу администраторы управляют хостами ESXi, виртуальными машинами, конфигурациями и правами доступа, поэтому захват виртуальной инфраструктуры способен дать атакующему контроль сразу над большим числом критических систем.
Вышла R-Vision VM 6.6 с аудитом веб-приложений, контейнеров и закрытых сегментов
Komolov Rostislav 17/09/26
R-Vision представил новую версию системы управления уязвимостями R-Vision VM 6.6. Решение получило новые возможности сканирования - аудит веб-приложений и контейнерных сред Docker и Kubernetes, а также мобильный сканер для работы в изолированных и закрытых сегментах ИТ-инфраструктуры.
InfoWatch Traffic Monitor интегрирован с решениями IVA Technologies
Komolov Rostislav 17/09/26
ГК InfoWatch и IVA Technologies подтвердили совместимость DLP-системы InfoWatch Traffic Monitor с платформой IVA One и сервером видеоконференцсвязи IVA MCU. Интеграция позволяет передавать на проверку текстовые сообщения чатов и загружаемые файлы, а затем применять настроенные заказчиком DLP-политики, включая блокирование отправки при выявлении кон …
РЕД СОФТ представил опыт импортозамещения на конференции ИТ и ИБ в здравоохранении
Komolov Rostislav 17/09/26
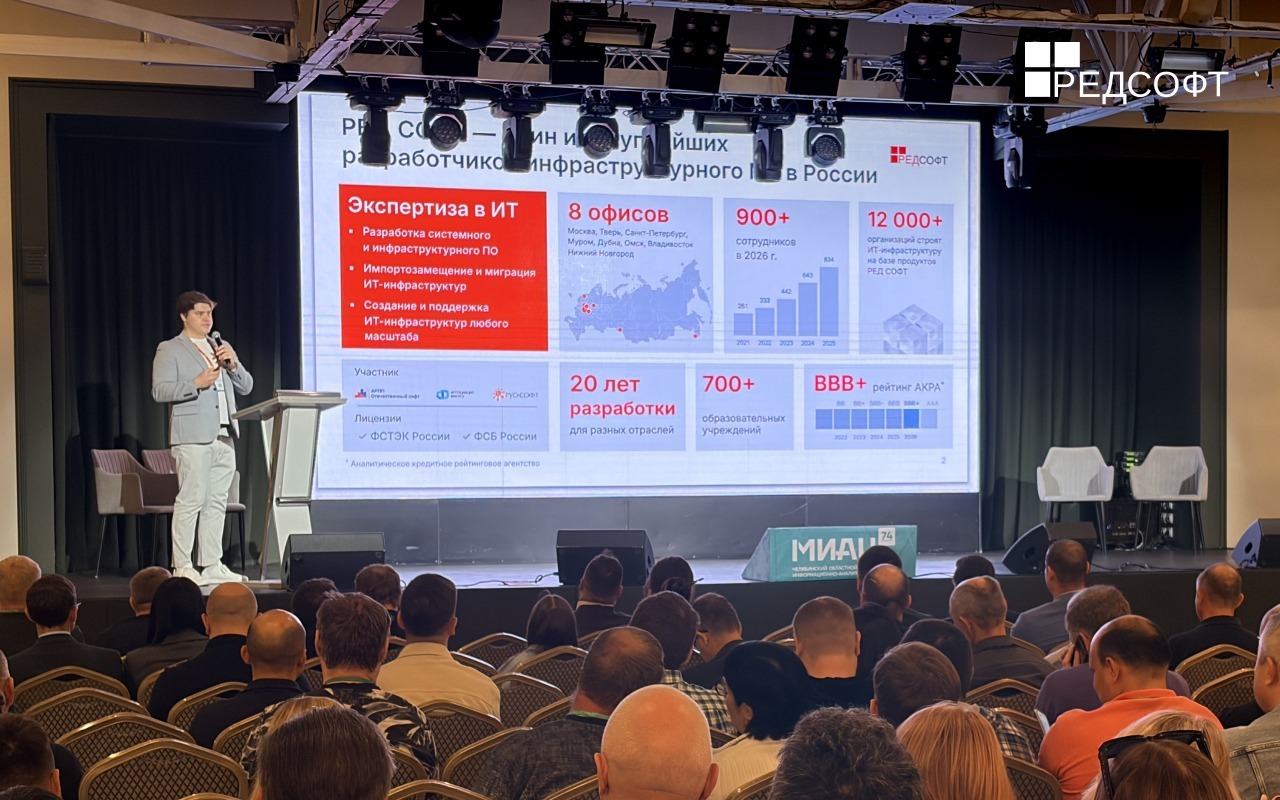
РЕД СОФТ принял участие в Дне информационных технологий и информационной безопасности в сфере здравоохранения Челябинской области. Компания представила решения для построения отечественной ИТ инфраструктуры медицинских организаций и рассказала о проектах импортозамещения, реализованных в регионе.
Почти половина всех Android-смартфонов в мире работает на неподдерживаемых ОС
Komolov Rostislav 16/09/26
По оценке Cybernews, речь может идти более чем о 1,5 млрд активных устройств. Смартфоны продолжают работать и хранить личные данные, но новые уязвимости в старых версиях Android постепенно остаются незакрытыми.Об этом пишет Securitylab.
Хакеры взломали тайского сотового оператора через веб-шелл и ПО Fortinet
Komolov Rostislav 16/09/26
Hunt.io обнаружила открытый сервер злоумышленника с 298 файлами в 30 каталогах, которые указывали на вторжение в сеть тайского оператора 3BB, закрепление на внутренних машинах и целенаправленную охоту за учётными данными абонентов.
Публичный эксплойт для Gitea переделан в промышленный инструмент кражи исходного кода
Komolov Rostislav 16/09/26
Группировка Red Heron автоматизировала поиск уязвимых серверов, регистрацию аккаунтов, удалённое выполнение команд, выгрузку репозиториев и зачистку части следов, а после взлома разворачивала на Linux-системах скрытный вредоносный инструментарий.
10-балльную уязвимость GitLab уже используют
Komolov Rostislav 16/09/26
Агентство CISA подтвердило применение CVE-2026-85706 и внесло проблему в каталог Known Exploited Vulnerabilities, а специалисты watchTowr заметили поиск уязвимых серверов практически сразу после публикации исправлений.
Группировка провела около 100 успешных взломов со средним ущербом 10–12 млн рублей
Komolov Rostislav 16/09/26
Киберпреступная группировка Hive0117 вернулась после нескольких месяцев затишья с новым инструментом для кражи денег у бизнеса. С 13 августа по 12 сентября 2026 года злоумышленники провели около 100 успешных атак на российские компании, а средний ущерб от одного инцидента достиг 10-12 млн рублей.
Взгляд атакующего, инсайдерские риски и ИИ: опубликована программа «Совершенно безопасно»
Редакция сайта 16/09/26
22 сентября Контур проведет онлайн-конференцию «Совершенно безопасно» об искусстве управления рисками. Представители рынков экономической и информационной безопасности, бизнеса и регуляторов обсудят, как меняются угрозы, где остаются слепые зоны в защите и как управлять рисками на стыке технологий, данных и человеческого фактора. В программе — разг …
Злоумышленники пытаются украсть учётные данные через поддельные уведомления от Zoom и Docusign
Komolov Rostislav 16/09/26
Эксперты «Лаборатории Касперского» обнаружили фишинговую кампанию, в рамках которой злоумышленники рассылают на корпоративные адреса поддельные уведомления от имени Zoom и Docusign. Цель таких писем — получить учётные и личные данные пользователей, а в некоторых случаях — реквизиты банковских карт. Атаки затрагивают пользователей в разных странах м …
NGR Softlab представила новую версию SIEM Alertix 3.10 с ИИ-помощником и no-code конструктором правил
Komolov Rostislav 16/09/26
SIEM Alertix от российского разработчика NGR Softlab вышла в версии 3.10. Ключевыми нововведениями стали ИИ-помощник по документации, no-code конструктор правил корреляции и обновлённый интерфейс. Новые возможности упрощают освоение и настройку SIEM, а также сокращают трудозатраты специалистов по информационной безопасности.
Сканер уязвимостей XSpider PRO получил сертификат ФСТЭК России
Komolov Rostislav 16/09/26
Positive Technologies получила сертификат Федеральной службы по техническому и экспортному контролю (ФСТЭК) на сканер уязвимостей нового поколения — XSpider PRO. Решение успешно прошло сертификационные испытания ФСТЭК и может защищать государственные информационные системы, системы с обязательным наличием СЗИ, сегмент АСУ ТП, а также применяться в …
В 2026 году российские вузы выпустили первых разработчиков с подготовкой в области конструктивной информационной безопасности
Komolov Rostislav 16/09/26
Благодаря совместным усилиям «Лаборатории Касперского» и учебных заведений конструктивная информационная безопасность становится компетенцией инженеров и программистов. Более 2500 студентов во всех восьми федеральных округах России изучают программы, включающие кибериммунную разработку.
Вышло обновление РЕД ВРМ Терминальная редакция 1.1
Komolov Rostislav 16/09/26
Компания РЕД СОФТ объявляет о выходе РЕД ВРМ Терминальная редакция 1.1. В новой версии расширены возможности администрирования, повышена стабильность работы и внесены изменения в пользовательский интерфейс графического клиента.
Нефтегаз, автоматизация зданий и строительство — в этих отраслях в России наиболее высокая доля атакованных шифровальщиками компьютеров АСУ
Komolov Rostislav 16/09/26
Во втором квартале 2026 года доля компьютеров автоматизированных систем управления (АСУ), на которых были заблокированы вредоносные объекты, по миру составила 19%, согласно новому отчёту центра исследования безопасности промышленных систем и реагирования на инциденты Kaspersky ICS CERT. В России показатель зафиксирован на уровне 15%. Об этом «Лабор …
Indeed PAM 3.2.2 сертифицирован ФСТЭК России
Komolov Rostislav 16/09/26
Компания «Индид», российский разработчик решений в области защиты айдентити, успешно завершила процедуру оценки Indeed Privileged Access Manager версии 3.2.2 в системе сертификации ФСТЭК России по 4 уровню доверия.
Платформа безопасной разработки CodeScoring запустила собственное хранилище артефактов CodeScoring.Save
Komolov Rostislav 16/09/26
Новый продукт объединяет хранение артефактов и инструменты контроля цепочки поставки ПО в единой платформе.
METASCAN и ФРИИ инвестировали 10 млн рублей в Defbox – платформу для подготовки корпоративных ИБ-команд
Komolov Rostislav 15/09/26
Defbox привлек первые внешние инвестиции менее чем через год после запуска. METASCAN в рамках совместного фонда с ФРИИ приобрел 24,5% компании за 10 млн рублей. Объем подписанных контрактов платформы на 2026 год составляет 67 млн рублей.
UserGate — Генеральный Партнер Форума ITSEC 2026
Редакция журнала "Информационная безопасность" 15/09/26
Компания UserGate стала Генеральным Партнером Форума ITSEC 2026, который состоится 13–14 октября в Москве. Подробнее о Форуме →
«Перфоманс Конф 12»: ИИ, надежность и новые подходы к производительности ИТ-систем
Komolov Rostislav 15/09/26
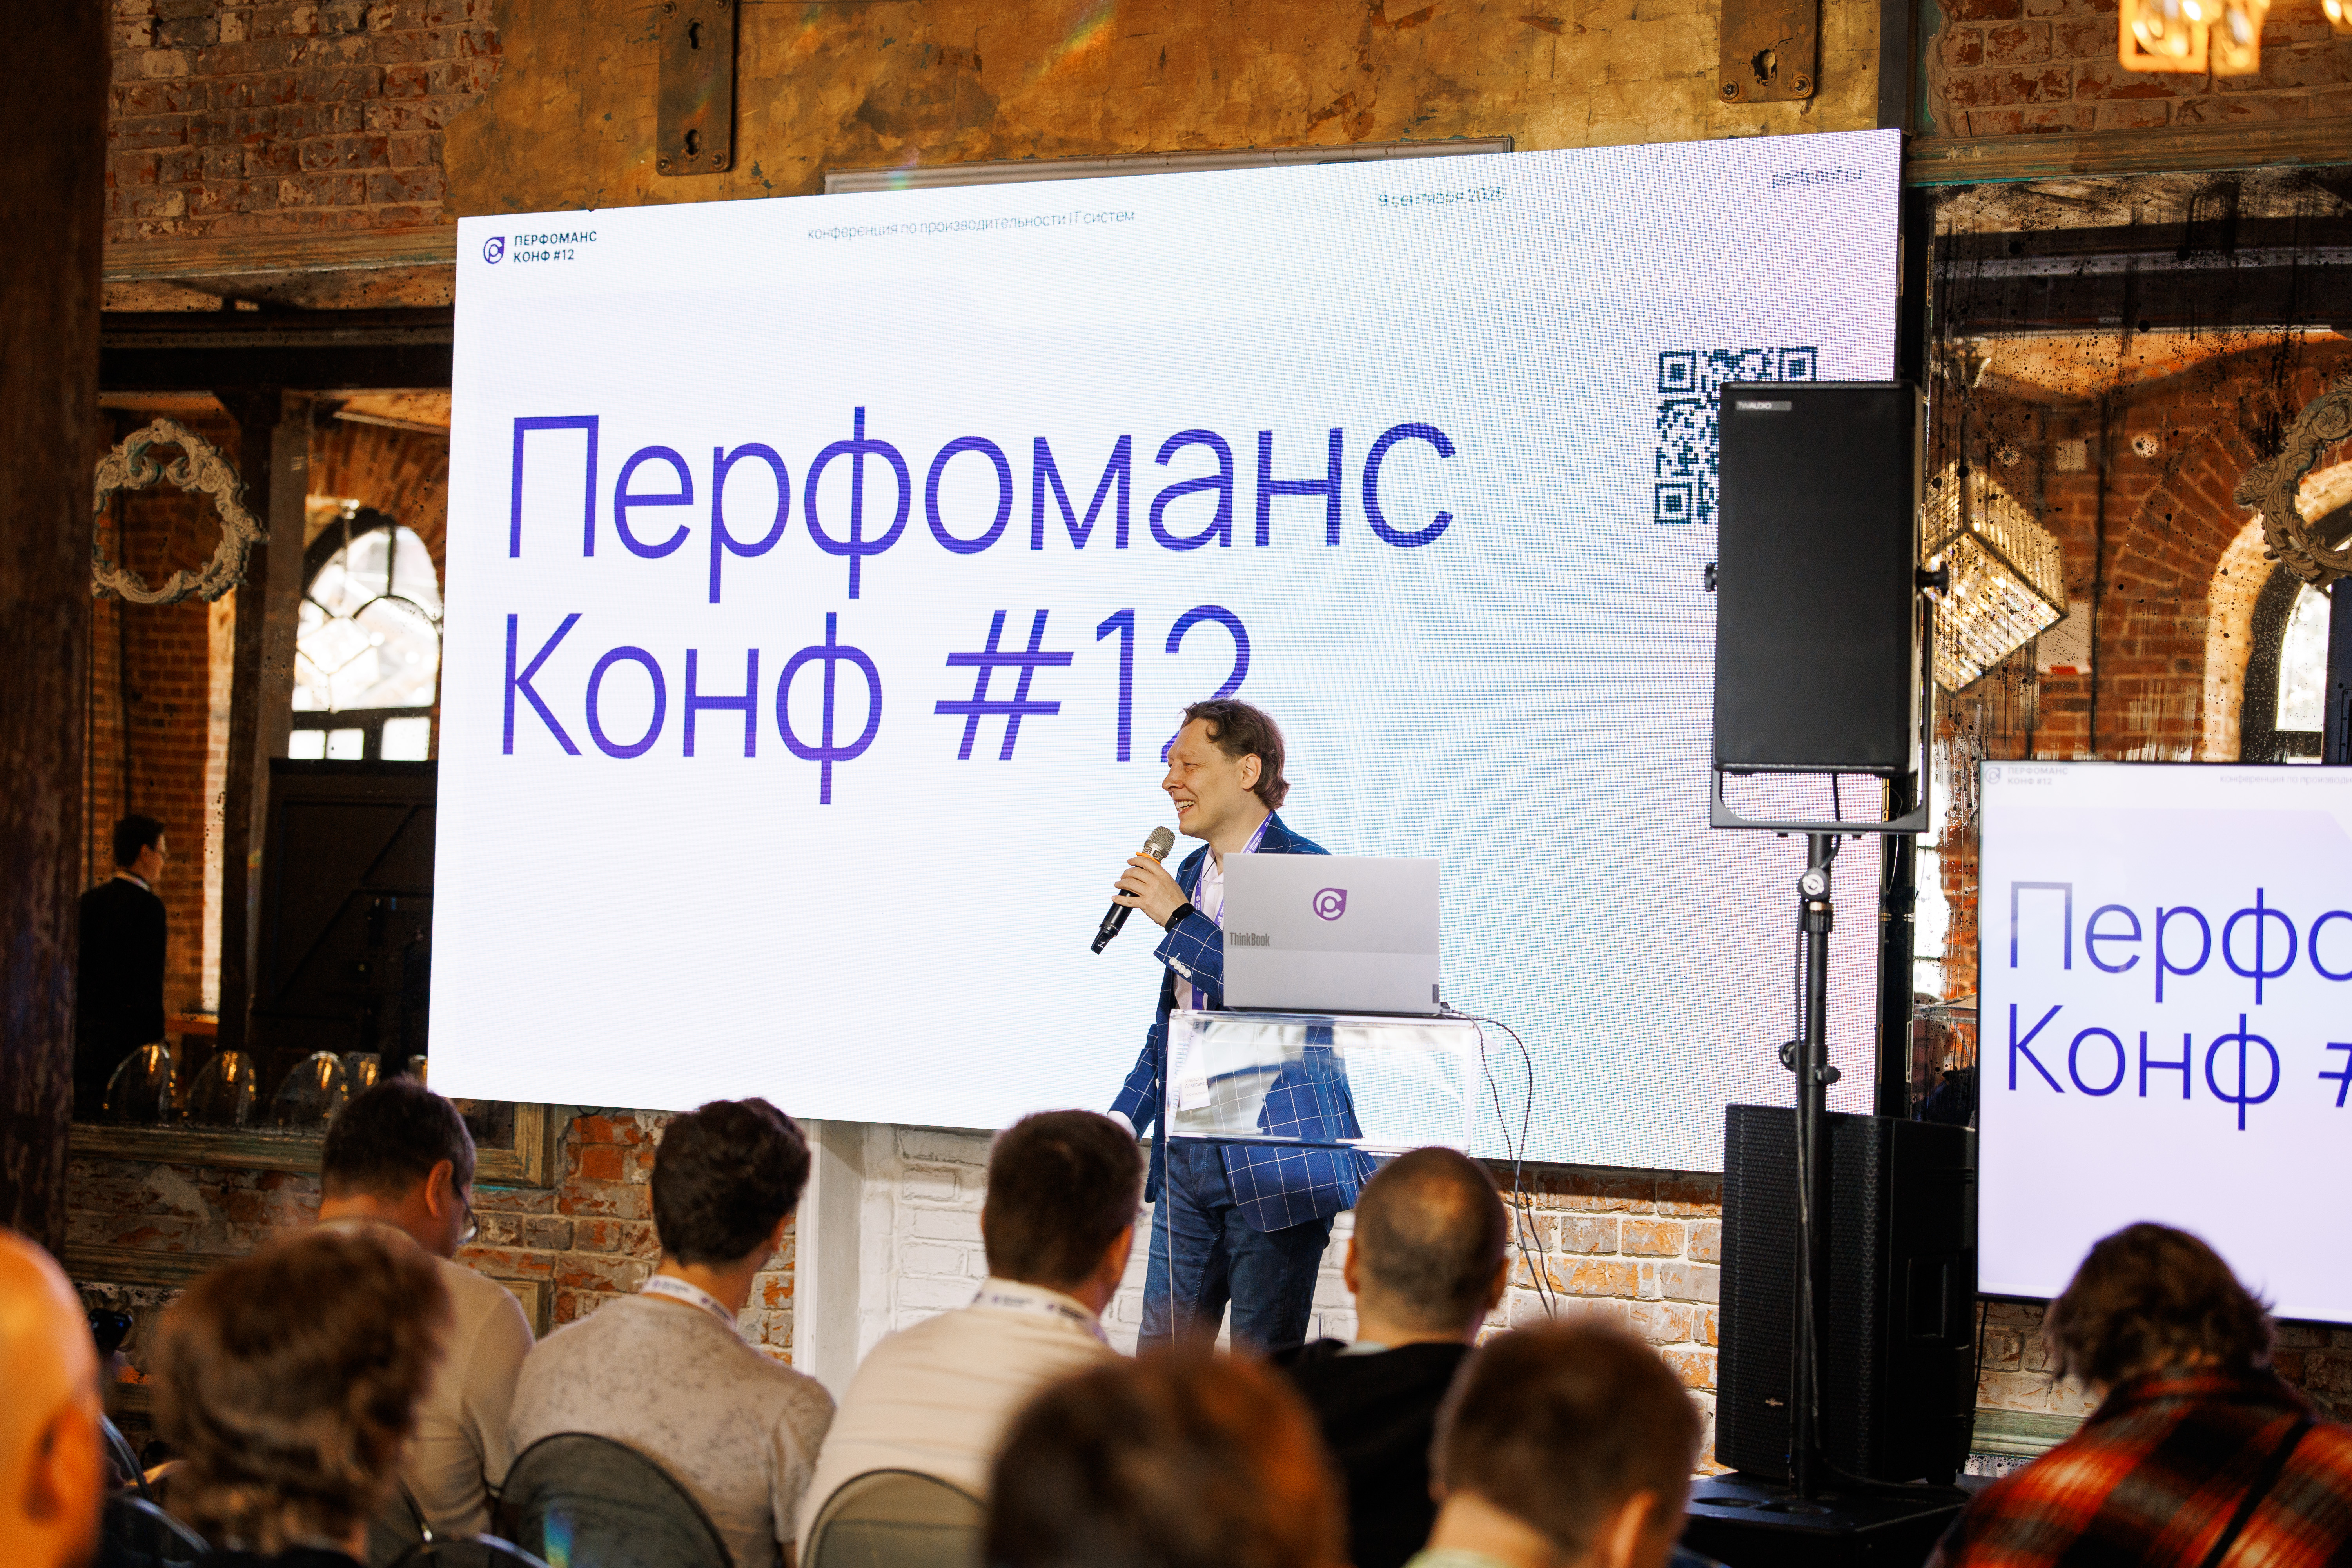
В московском Loft Hall состоялась 12-я ежегодная конференция «Перфоманс Конф», посвященная производительности ИТ-систем. В этом году мероприятие собрало более 350 участников — инженеров по нагрузочному тестированию, DevOps- и SRE-специалистов, QA-инженеров, руководителей разработки и ИТ-инфраструктуры.
GISDAYS 2026: девятый ход главной ИБ-площадки страны пройдёт в двух столицах
Komolov Rostislav 15/09/26
С 30‑го сентября по 2‑е октября сразу два российских мегаполиса станут центром дискуссий о цифровой безопасности. IX Ежегодный форум по информационной безопасности и ИТ GISDAYS 2026 (Global Information Security Days*) вновь соберёт профессионалов на двух «досках»: сначала в Санкт‑Петербурге, затем в Москве. Бессменный организатор — компания «Газинф …
Технологии и доверие — на высоте: «Лаборатория Касперского» подтвердила лидерство на мировом рынке XDR
Komolov Rostislav 14/09/26
«Лаборатория Касперского» признана лидером мирового рейтинга SPARK Matrix™: Extended Detection and Response (XDR), подготовленного международным аналитическим агентством QKS Group. Эксперты высоко оценили технологические компетенции компании (Technology Excellence) и способность создавать значимую ценность для заказчиков (Customer Impact). По совок …
BI.ZONE ZTNA подтвердило совместимость с Astra Linux
Komolov Rostislav 14/09/26
Решение для защиты удаленного доступа по модели нулевого доверия стало доступно пользователям российской ОС.
Фальшивые сайты обещают жителям средней Азии государственные выплаты
Komolov Rostislav 14/09/26
Обещание получать по 15 млн сумов каждую неделю стало приманкой в новой мошеннической схеме. Специалисты F6 обнаружили кампанию, нацеленную на жителей Узбекистана, Беларуси и Таджикистана, которым предлагают несуществующие государственные выплаты и «пассивный доход при поддержке Министерства».
В ЕС вступила в силу обязательная отчётность об используемых уязвимостях
Komolov Rostislav 14/09/26
С 11 сентября производители цифровых продуктов, продаваемых в Евросоюзе, обязаны сообщать властям об активно эксплуатируемых уязвимостях и серьёзных инцидентах безопасности. Первое предупреждение нужно отправить в течение 24 часов после обнаружения проблемы, а более подробное уведомление подготовить максимум за 72 часа. Одна из самых практических ч …
Власти США изъяли Telegram-каналы Xinbi Guarantee
Komolov Rostislav 14/09/26
Федеральный суд округа Колумбия 7 сентября разрешил изъять Telegram-каналы Xinbi Guarantee, одного из крупнейших китаеязычных рынков мошеннических услуг. Уже на следующий день американские власти начали блокировать связанную с площадкой криптовалюту, а к 9 сентября центральные каналы Xinbi исчезли из Telegram. Под ограничениями оказалось свыше $52 …
Android-троян Mantax Otax объединяет несколько сценариев атаки
Komolov Rostislav 14/09/26
Zimperium описала вредонос, который шифрует данные на старых версиях Android, перехватывает СМС и одноразовые коды, записывает экран и без ведома владельца делает снимки обеими камерами. Mantax Otax распространяют в виде APK через сторонние файлообменники, ссылки в мессенджерах и фишинговые сообщения, пишет Securitylab. После установки программа за …
Описана уязвимость в драйвере amwrtdrv.sys из AOMEI Backupper 8.4.0
Komolov Rostislav 14/09/26
Уязвимость CVE-2026-12780 получила 8,5 балла по CVSS 4.0, уровень High; по CVSS 3.1 оценка составляет 7,8. Драйвер создаёт доступный всем объект устройства без защитного дескриптора. В результате обычный процесс может открыть интерфейс записи на диск без UAC, административного токена и специальных системных привилегий, согласно Securitylab.
Revolut передал мошенникам документы, IBAN и историю операций
Komolov Rostislav 14/09/26
Предприятие подтвердил утечку 12 сентября 2026 года и сообщил, что письма пришли из настоящего домена ведомства, поэтому выглядели подлинными и прошли доменную проверку. Набор раскрытых сведений различался от клиента к клиенту. В уведомлении Revolut перечислил полные имена, даты рождения, род занятий, домашние и электронные адреса, номера телефонов …
Обновленный продукт Astra Automation 2.1 сможет оценить эффективность автоматизации любой ИТ-инфраструктуры
Komolov Rostislav 14/09/26
«Группа Астра» продолжает улучшать и развивать свои продукты — появилась новая версия платформы централизованного управления автоматизацией ИТ-инфраструктуры Astra Automation 2.1. Главным нововведением стало наличие компонента Automation Dashboard, который помогает анализировать результаты автоматизации и оценивать ее влияние на эффективность ИТ-пр …
Пять дней на полную проверку инфраструктуры: «Тензор» внедрил PT Dephaze
Komolov Rostislav 14/09/26
ИТ-компания «Тензор», разработчик цифровых сервисов для бизнеса и оператор ЭДО, проверяет устойчивость к кибератакам с помощью системы автопентеста PT Dephaze, предназначенной для оценки защищенности внутренней инфраструктуры. Продукт позволил снизить нагрузку на специалистов по ИБ, проверив за пять дней киберустойчивость рабочих устройств сотрудни …
Positive Technologies приобрела долю в CyberOK для развития технологий защиты внешнего периметра
Komolov Rostislav 14/09/26
Positive Technologies (ПАО «Группа Позитив») приобрела долю в компании-разработчике решений в области кибербезопасности CyberOK. Инвестиция позволит ускорить развитие продуктового направления защиты внешнего периметра — прежде всего технологий управления внешней поверхностью атаки (EASM) и непрерывного тестирования на проникновение (PentOps). По оц …
ITSEC соберет специалистов, отвечающих за выбор и внедрение ИБ-технологий
Галина Скочко 14/09/26
ITSEC помогает профессионалам информационной безопасности подготовиться к следующему году: понять изменения требований, изучить практику коллег, сравнить технологические подходы и встретиться с теми, с кем предстоит реализовывать ИБ-проекты. Аудитория ITSEC — CISO, CIO, руководители и технические специалисты предприятий, которые проектируют, внедря …
Троян Gigabud скрывается с помошью встроенной функции Android
Komolov Rostislav 11/09/26
Group-IB описала связку Gigabud и Vwork, которая в подтверждённой цепочке создаёт рабочий профиль, помещает туда поддельную банковскую программу и разрывает цепочку сигналов для банка на одном устройстве.
Набор 0day-уязвимостей за шесть дней разошёлся по четырём шпионским группам
Komolov Rostislav 11/09/26
Один набор из трёх zero-day понадобился всего шести дням, чтобы перейти от одной китайской шпионской группы сразу к четырём независимым кластерам. Набор способов BlueMoon связывает уязвимости Chrome и Windows в единую цепочку, где поисковики даёт первоначальное выполнение кода, а операционная система доводит атаку до высоких системных привилегий.
Cisco подтвердила атаки через CVSS 10 в Secure FMC
Komolov Rostislav 11/09/26
Cisco подтвердила реальные атаки на Secure Firewall Management Center (FMC), центральную систему управления корпоративными межсетевыми экранами. Критическая уязвимость CVE-2026-20079 получила 10 баллов по CVSS и позволяет удалённому злоумышленнику без учётной записи добраться до root-доступа.
OWASP выпустила список главных уязвимостей в системах "умных контрактов"
Komolov Rostislav 11/09/26
OWASP поставила ошибки контроля доступа на первое место в Smart Contract Top 10 за 2026 год. Первое место не означает максимальный денежный ущерб. OWASP насчитала за 2025 год 30 инцидентов этого класса примерно на $220 млн. Контроль доступа занял второе место и по сумме потерь, и по частоте, но участники опроса оценили риск выше остальных. Весь наб …
«Лаборатория Касперского» анонсировала программу Security Analyst Summit 2026
Komolov Rostislav 11/09/26
«Лаборатория Касперского» представила программу международной конференции Security Analyst Summit (SAS) 2026, которая пройдёт на Бали с 20 по 23 октября. Ожидается участие более 200 гостей из разных стран. Эксперты по кибербезопасности из разных стран мира представят результаты исследований сложных кибератак и расскажут об обнаруженных уязвимостях. …
«Код Безопасности» вошел в независимый рейтинг топ-разработчиков NGFW
Komolov Rostislav 11/09/26
Эксперты компании «Квадрант Технологий» включили флагманское решение «Кода Безопасности» «Континент 4» в число лидеров «Матрицы импортозамещения», посвященной российскому рынку межсетевых экранов нового поколения (NGFW).
Мошенники исползьуют ажиотаж вокруг iPhone 18
Komolov Rostislav 11/09/26
Эксперты «Лаборатории Касперского» обращают внимание, что злоумышленники эксплуатируют высокий спрос на новые модели iPhone. Под разными предлогами они массово рассылают мошеннические электронные письма от имени якобы официальных платёжных систем и магазинов, чтобы выманивать у пользователей из разных стран мира личные данные и денежные средства. П …
InfoWatch Data Discovery меняет подход к файловому аудиту
Komolov Rostislav 11/09/26
В обновлении InfoWatch Data Discovery 2.2 появился модуль ML-кластеризации, который автоматически систематизирует 100% файлов и может многократно ускорить файловый аудит.
«Юнирест» автоматизировала оценку IT-поставщиков с помощью BI.ZONE GRC
Komolov Rostislav 11/09/26
Специалисты BI.ZONE проанализировали комплаенс-процессы компании и объединили разрозненные данные в экосистему управления рисками.
Исследование Positive Technologies: документы Microsoft Office составили четверть вредоносных файлов в сетевом трафике
Komolov Rostislav 11/09/26
Эксперты Positive Technologies с помощью песочницы PT Sandbox проанализировали 1 вредоносную активность, выявленную в сетевом трафике организаций с октября 2025 года по июль 2026-го. Более четверти (26%) опасных файлов оказались документами Word и таблицами Excel. Такие объекты часто не вызывают подозрений и являются удобной точкой входа для злоумы …
РЕД СОФТ на «ПроIT»: итоги первого большого события осени
Komolov Rostislav 11/09/26

Третий год подряд РЕД СОФТ участвует в межрегиональном форуме «ПроIT», который на прошлой неделе прошел в стенах Курганского государственного университета.
Ideco NGFW Novum — лидер российского рынка по качеству продукта в «Матрице импортозамещения 2026»
Komolov Rostislav 11/09/26
В исследовании «Квадрант Технологий» Ideco NGFW Novum получил высшую оценку заказчиков среди семи вендоров — 6,9 из 10 при средних по рынку 6,3 — и опередил все компании квадранта «Лидерство». Аналитики называют Ideco одним из главных претендентов на выход в лидеры рынка.
Офис на пляже: удалённая работа создаёт слепые зоны в корпоративной безопасности
Komolov Rostislav 11/09/26
Бизнес всё чаще теряет контроль над периметром: 85% сотрудников не отрываются от дел даже в отпуске, но лишь 12% работают при этом через корпоративные устройства и защищённые каналы. Исследование Security Vision показывает, что компании сталкиваются с ростом Shadow IT – сотрудники переходят в личные мессенджеры и гаджеты, создавая уязвимости, котор …
Генеральной темой Российской недели кибербезопасностии SOC Forum станет искусственный интеллект
Редакция сайта 10/09/26
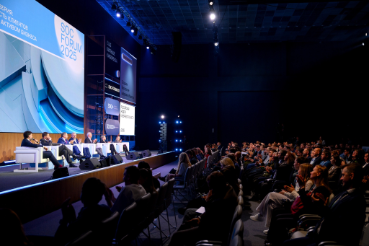
С 26 по 30 октября пройдет третья ежегодная Российская неделя кибербезопасности – самый масштабный цикл событий в сфере информационной безопасности. Центральным ее мероприятием станет 12-ый SOC Forum – ключевая площадка для открытого диалога и обмена опытом между профессионалами отрасли. SOC Forum состоится 27–28 октября в кластере «Ломоносов» (г. …
BI.ZONE Mail Security повысил точность обнаружения угроз и расширил возможности администрирования
Komolov Rostislav 10/09/26
Обновление помогает быстрее обнаруживать почтовые угрозы, снижать риск компрометации учетных записей и тратить меньше времени на администрирование системы.
Группа Rubytech и «Код Безопасности» стали стратегическими партнерами
Komolov Rostislav 10/09/26
Благодаря сотрудничеству с «Кодом Безопасности» Группа Rubytech расширяет спектр реализуемых ИБ проектов — в фокусе самые сложные и стратегически важные задачи, где решающее значение имеет профессиональная экспертиза команды. Для клиентов это гарантия не шаблонных решений, а глубокой проработки высокорисковых сегментов и создания зрелой системы защ …
В Москве стартовала главная ИТ-конференция осени IT Elements 2026
Komolov Rostislav 10/09/26

9 сентября открылась четвертая ежегодная конференция IT Elements, ключевой темой которой стала «Непрерывность бизнеса 2.0». Сотни практиков — из банков, промышленности, телекома и других отраслей — поделились историями о том, как они прошли через миграции, кибератаки и перестройку архитектуры.
Группа Рунити аттестовала инфраструктуру по новым требованиям ФСТЭК для работы с ЕСИА
Komolov Rostislav 10/09/26
Руцентр и Рег.ру, входящие в группу Рунити, получили аттестаты соответствия требованиям 117-го приказа ФСТЭК России для взаимодействия с ЕСИА при обслуживании доменов .ru, .рф и .su. С 1 сентября 2026 года вступили в силу новые правила регистрации доменов, а с 1 января 2027 года все российские регистраторы обязаны подтвердить соответствие этим стан …
В ID от «Контур.Эгиды» добавили push-подтверждение 2ФА в изолированном контуре
Komolov Rostislav 10/09/26
В новой OnPrem-версии ID от «Контур.Эгиды» появилась возможность подтверждать второй фактор через пуш-уведомления в полностью изолированной инфраструктуре. Также пользователи смогут получать запрос на подтверждение через корпоративный мессенджер eXpress, а для установки и обновления серверной версии появился веб-интерфейс.
«Лаборатория Касперского» вошла в число лидеров в области промышленной безопасности в Азиатско-Тихоокеанском регионе
Komolov Rostislav 10/09/26
Международное консалтинговое агентство Frost & Sullivan признало «Лабораторию Касперского» лидером 2026 года в Азиатско-Тихоокеанском регионе по двум направлениям: в области создания ценности для клиентов в сфере безопасности операционных технологий (OT) и в области продуктов для конвергентной безопасности ИТ и OT. Об этом компания сообщила в р …
«Группа Астра» представила доверенную ИИ-среду для бизнеса
Komolov Rostislav 10/09/26
Компания разработала ИИ-контур, охватывающий все продукты экосистемы, а также методологию их внедрения, которая позволят кратно увеличить эффективность работы команд разработки.
На BIS Summit обсудят ключевые подходы к безопасности ИИ
Komolov Rostislav 10/09/26
29 сентября в Москве состоится BIS Summit 2026 — ведущая ежегодная отраслевая конференция, которая фокусируется на самых актуальных темах цифровизации и кибербезопасности. В этом году мероприятие посвящено теме «Искусственный интеллект: где граница между прогрессом и угрозой». Программу откроют две пленарные сессии, на которых своим взглядом на про …
Новый релиз Security Vision 5: гибкое хранение событий, автоматизация обслуживания БД и развитие виджетов
Komolov Rostislav 10/09/26
Компания SecurityVision представила очередное обновление платформ. Релиз расширяет возможности управления хранением и доступом к событиям, автоматизирует обслуживание базы данных, упрощает изменение типов событий и развивает сценарии работы с аналитическими виджетами и настройками Платформы.
Секретная сессия uFactor 2026
Komolov Rostislav 10/09/26
Компания UserGate приглашает вас принять участие в пресс-конференции, которая пройдет 24 сентября 2026 года с 11.00 до 13.00 в рамках секретной сессии uFactor 2026 — закрытого мероприятия UserGate и Кибердома, посвященного информационной безопасности.
Подтверждена совместимость аналитической платформы Dataplan и РЕД ОС 8
Komolov Rostislav 10/09/26
Российские разработчики решений в области информационной безопасности и ИТ NGR Softlab и РЕД СОФТ сообщили о совместимости аналитической платформы Dataplan и операционной системы РЕД ОС 8. Это расширяет возможности выявления аномалий в средах, построенных на базе отечественного ПО.
Более 1000 специалистов зарегистрировались на Форум ITSEC 2026
Редакция журнала "Информационная безопасность" 10/09/26
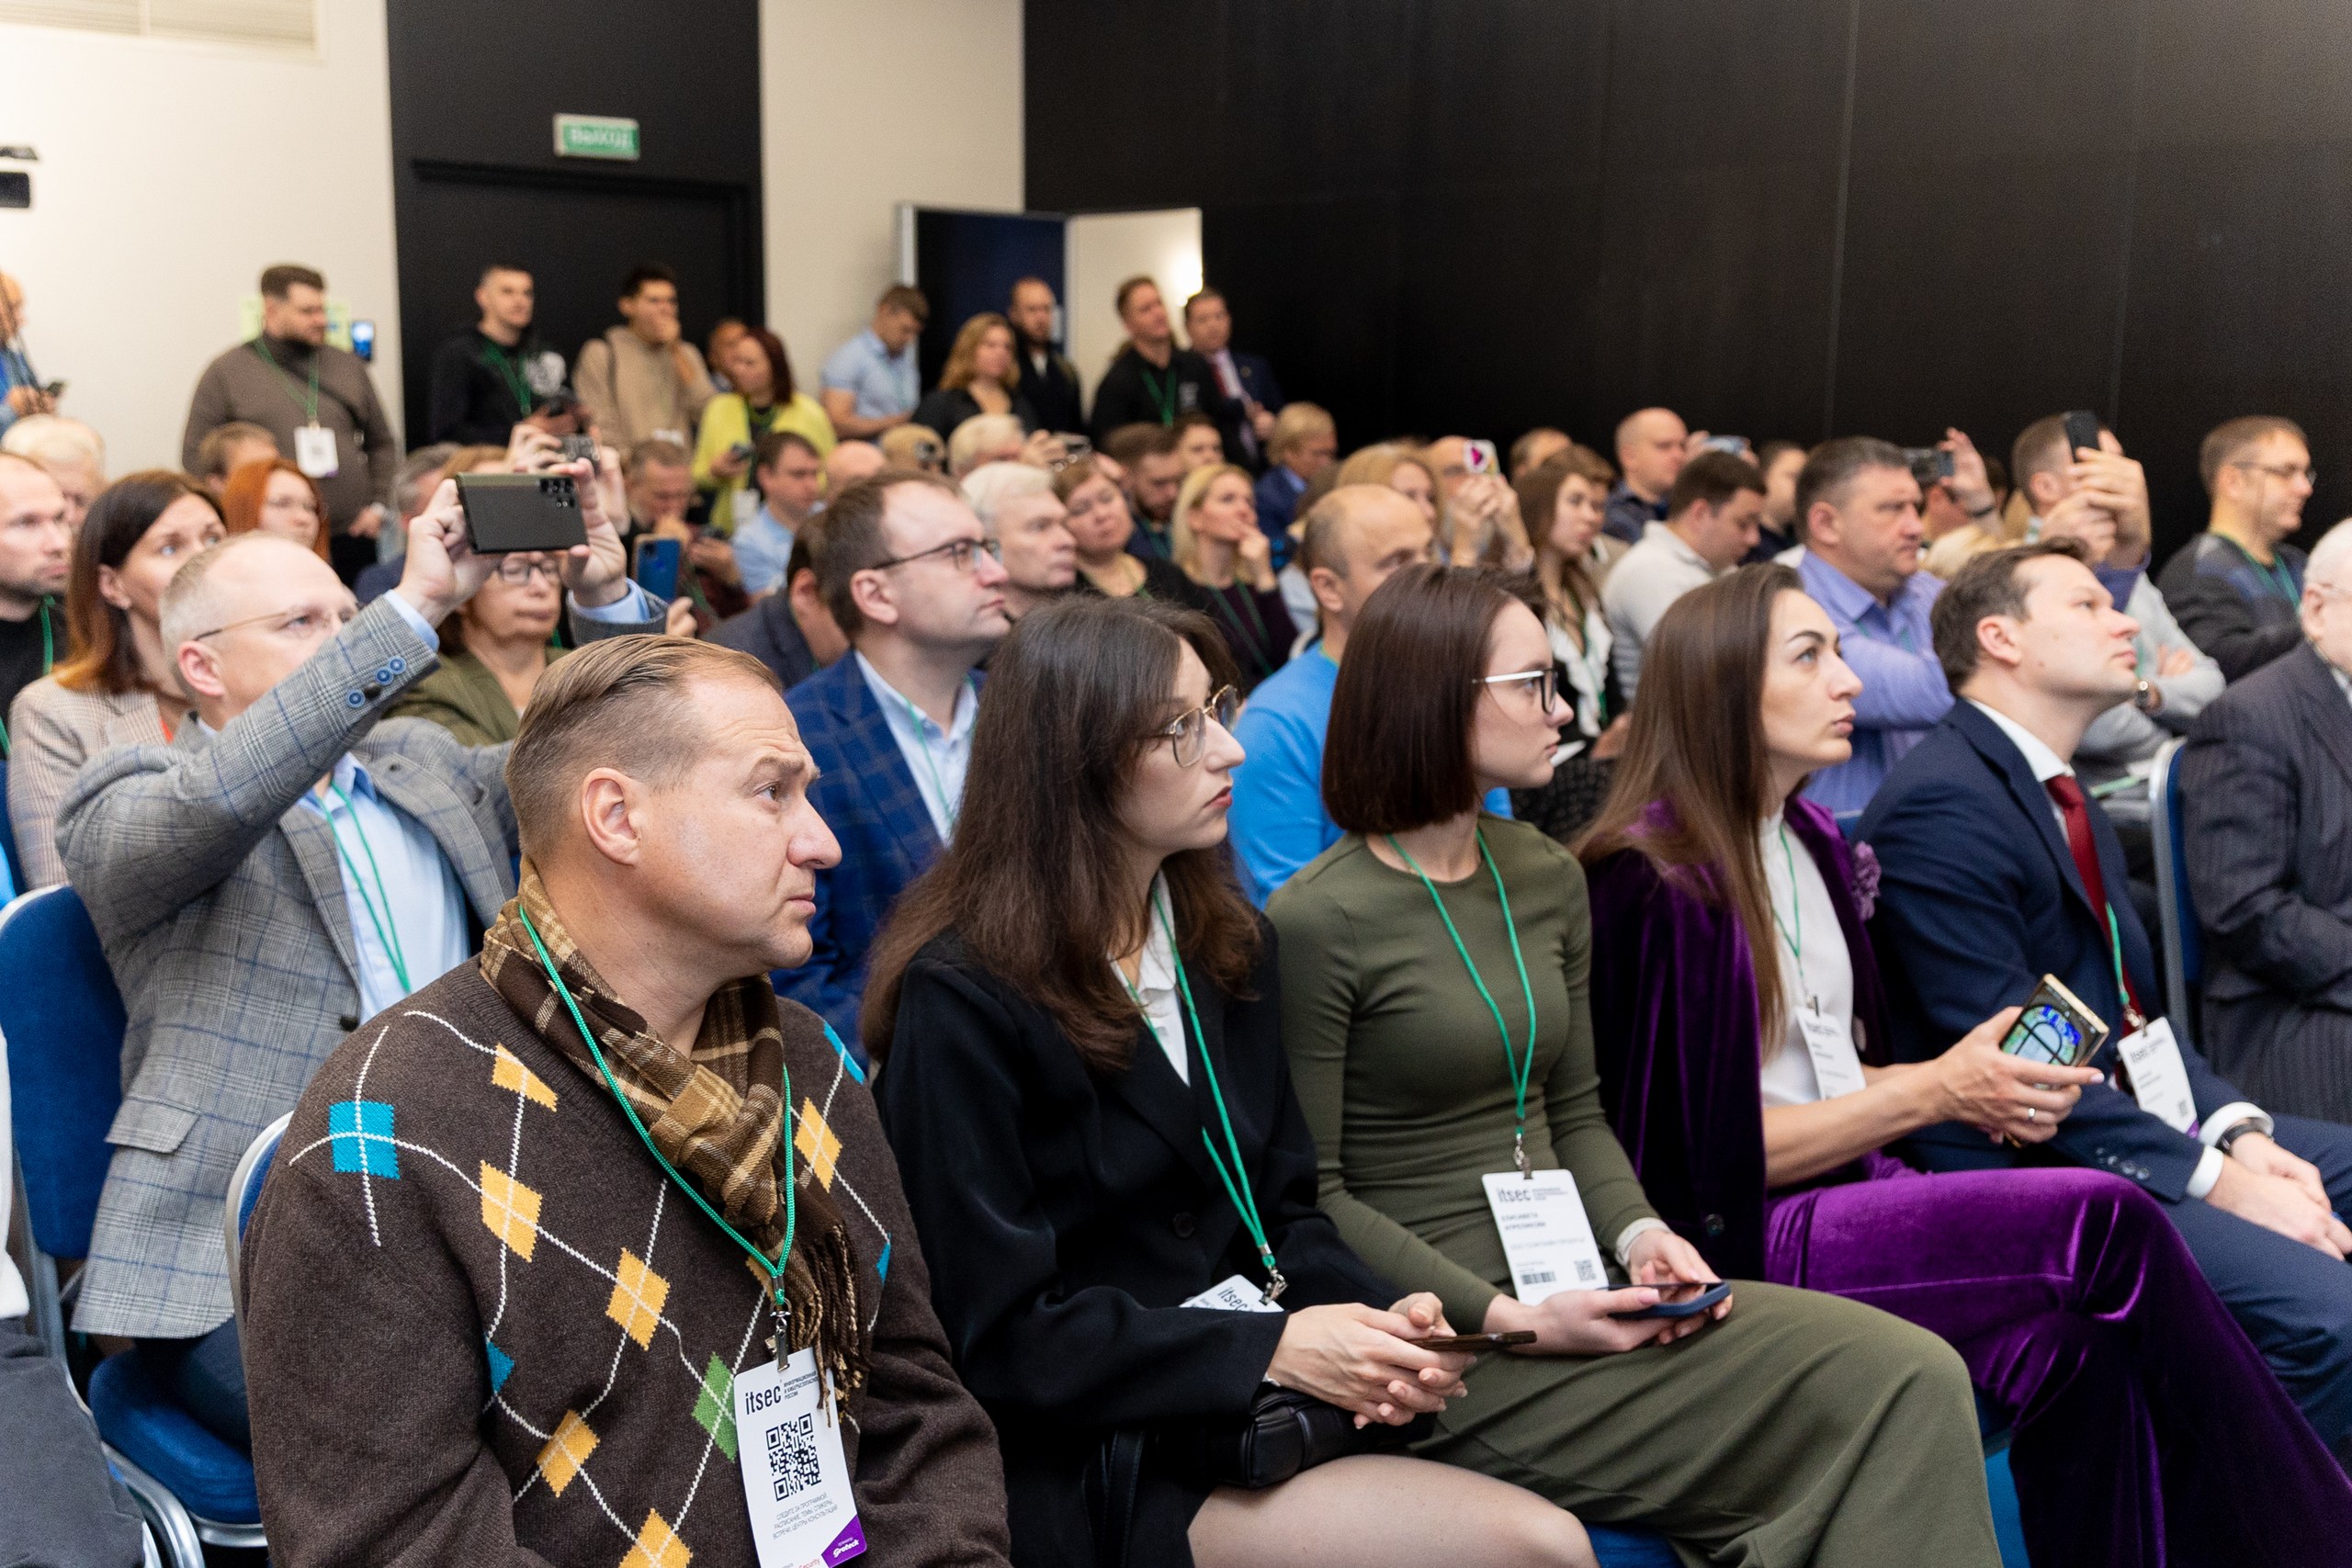
Более 1000 специалистов уже зарегистрировались на мероприятия Форума "ITSEC: Информационная и кибербезопасность России", который пройдет 13–14 октября 2026 года в Москве. Онлайн-программа форума состоится с 6 по 16 октября. Регистрация на сайте www.itsecexpo.ru
В начале учебного года усилились DDoS-атаки на образовательные площадки
Komolov Rostislav 09/09/26
В начале сентября российские EdTech-сервисы столкнулись с серией DDoS-атак. По данным Servicepipe, 2 сентября специалисты зафиксировали несколько эпизодов подозрительной активности в отношении игроков рынка онлайн-образования. Как сообщает «Коммерсантъ», пик сетевой нагрузки на одном из ресурсов достиг 2,1 млн пакетов в секунду, что почти в 30 раз …
«Лаборатория Касперского» снова успешно прошла независимый аудит SOC 2
Komolov Rostislav 09/09/26
«Лаборатория Касперского» вновь успешно прошла независимый аудит Service and Organization Controls 2 второго типа (SOC 2 Type 2). Он подтверждает, что процессы разработки и выпуска антивирусных баз компании неизменно соответствуют международно признанным стандартам — они безопасны и надёжно защищены от несанкционированного вмешательства.
Безопасный переход в облако: Гарда и K2 Cloud обеспечивают полную видимость сетевых угроз
Komolov Rostislav 09/09/26
Компании «Гарда» (входит в ИКС Холдинг), разработчик решений в области информационной безопасности и K2 Cloud, российский облачный провайдер, подтвердили совместимость системы выявления и реагирования на сетевые угрозы «Гарда NDR» с сервисом зеркалирования трафика облачной платформы. Совместное использование решений позволяет компаниям сохранять ко …
Indeed PAM 3.5 автоматизирует контроль сессий и ускоряет работу администраторов
Komolov Rostislav 08/09/26
Компания «Индид», российский разработчик решений в области защиты айдентити, представила новую версию Indeed Privileged Access Manager (Indeed PAM) 3.5 — системы для управления доступом привилегированных пользователей. Среди ключевых обновлений — автоматический контроль действий во время удаленных сессий, поддержка Kerberos для Linux-инсталляций и …
Альфа-Банк внедрил Postgres Pro Enterprise для отказоустойчивой работы платёжной системы СБП
Komolov Rostislav 08/09/26
Альфа-Банк, крупнейший универсальный частный банк России, построил инфраструктуру для бизнес-критичной платёжной системы СБП, включающей оплату по QR-коду. Система построена на базе российской СУБД Postgres Pro Enterprise с использованием встроенного отказоустойчивого кластера BiHA. Архитектура создана с нуля на отечественном ПО без внешних компоне …
ГК «Эшелон» и SafeTech Lab объявили о технологической интеграции KOMRAD Enterprise SIEM и SafeTech CA
Komolov Rostislav 08/09/26
Группа компаний «Эшелон» (разработчик отечественной системы класса SIEM) и компания SafeTech Lab (разработчик решений для построения PKI-инфраструктуры) сообщают о запуске интеграции между KOMRAD Enterprise SIEM и корпоративным центром сертификации SafeTech CA.
«СёрчИнформ КИБ» защитит рабочие чаты в «Яндекс Телемост»
Komolov Rostislav 08/09/26
Система защиты от утечек информации (DLP) «СёрчИнформ КИБ» поддержала контроль данных в «Яндекс Телемост».
Компания Ideco представила Ideco NGFW Novum v 23 сконтролем ИИ-трафика
Komolov Rostislav 08/09/26
Новый релиз межсетевого экрана следующего поколения повышает управляемость сетевой инфраструктуры, усиливает защиту пользователей и обеспечивает полную прозрачность использования нейросетей в корпоративной среде.
Стартовал первый набор в бакалавриат Positive Technologies на базе МФТИ
Редакция сайта 08/09/26
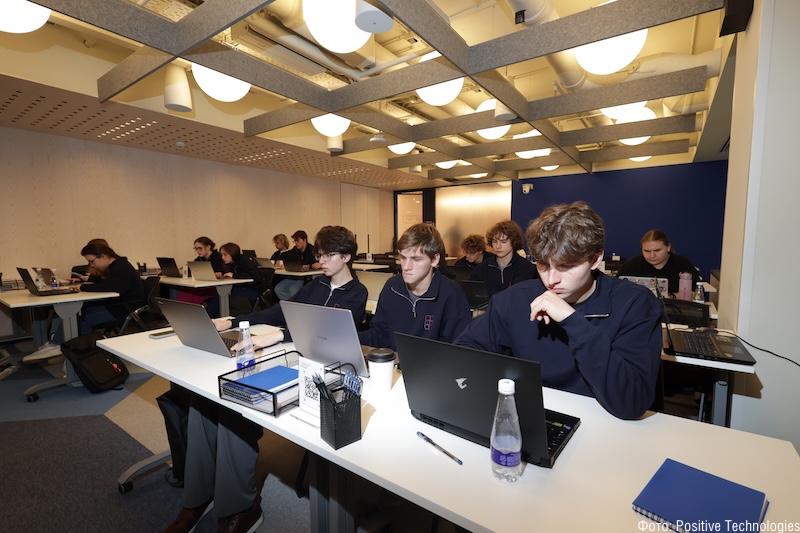
Началось обучение первого набора совместной программы бакалавриата Positive Technologies и Высшей школы программной инженерии МФТИ — «Разработка систем кибербезопасности и реинжиниринг киберфизических систем». На первый курс поступили 36 студентов, и почти две трети из них - победители и призеры олимпиад по кибербезопасности, программированию, мате …
В Новосибирске пройдет конференция по ИИ и кибербезопасности
Редакция сайта 07/09/26
24 сентября 2026 года в Новосибирске пройдет ежегодная конференция «Код ИБ», на которой участники обсудят, как компании внедряют ИИ и какие риски это создает для бизнеса и ИТ-инфраструктуры.
Срочно и официально: «Лаборатория Касперского» и МегаФон выяснили, какие фишинговые письма привлекают внимание сотрудников
Komolov Rostislav 07/09/26
Аналитики «Лаборатории Касперского» и МегаФона проанализировали статистику тренировочных фишинговых рассылок за последние несколько лет*. Ранее сотрудники чаще реагировали на сообщения о корпоративных мероприятиях и премиях, а сейчас наибольшее доверие вызывают имитации писем от имени госорганов, а также уведомления, связанные со срочными рабочими …
Каждая третья атака на компании начинается с подрядчика – исследование УЦСБ SOC
Komolov Rostislav 07/09/26
Каждая третья компрометация теперь начинается с подрядчика, число атак на промышленность кратно растет, а хакеры все чаще зарабатывают на «тихом выкупе» утечек — угрожая компаниям оборотными штрафами от регуляторов, если те откажутся платить.
UserGate и компания «Актив» подтвердили совместимость u Client иРутокен ЭЦП 3.0
Komolov Rostislav 07/09/26
UserGate, ведущий российский разработчик решений в области кибербезопасности и архитектор сетевого доверия, и компания «Актив», крупнейший российский производитель и разработчик программно-аппаратных средств защиты информации, объявляют о подтверждении совместимости своих продуктов UserGate Client (uClient) и Рутокен ЭЦП 3.0. Испытания, проведенные …
МТК-2026: сценарии экспорта технологий
Komolov Rostislav 07/09/26
Пленарная сессия «Технологическое будущее Евразии: автономные системы на глобальных рынках» откроет 8 сентября 2026 года III Международный технологический конгресс, собрав хедлайнеров из России и стран-партнеров. В центре обсуждения – роль межотраслевых и международных партнерств в продвижении технологий, вопросы адаптации локальных решений для меж …
Гарда расставляет незаметные ловушки для злоумышленников
Komolov Rostislav 07/09/26
Компания «Гарда» (входит в ИКС Холдинг), разработчик решений в области информационной безопасности, выпустила новую версию платформы для обнаружения скрытого присутствия злоумышленников внутри сети «Гарда Deception» 2.3. Обновление повышает незаметность и реалистичность ловушек, а также упрощает внедрение решения в Linux-инфраструктуры и сегментиро …
ITSEC переводит экспертный разговор об ИБ в обсуждение конкретных решений
Галина Скочко 07/09/26
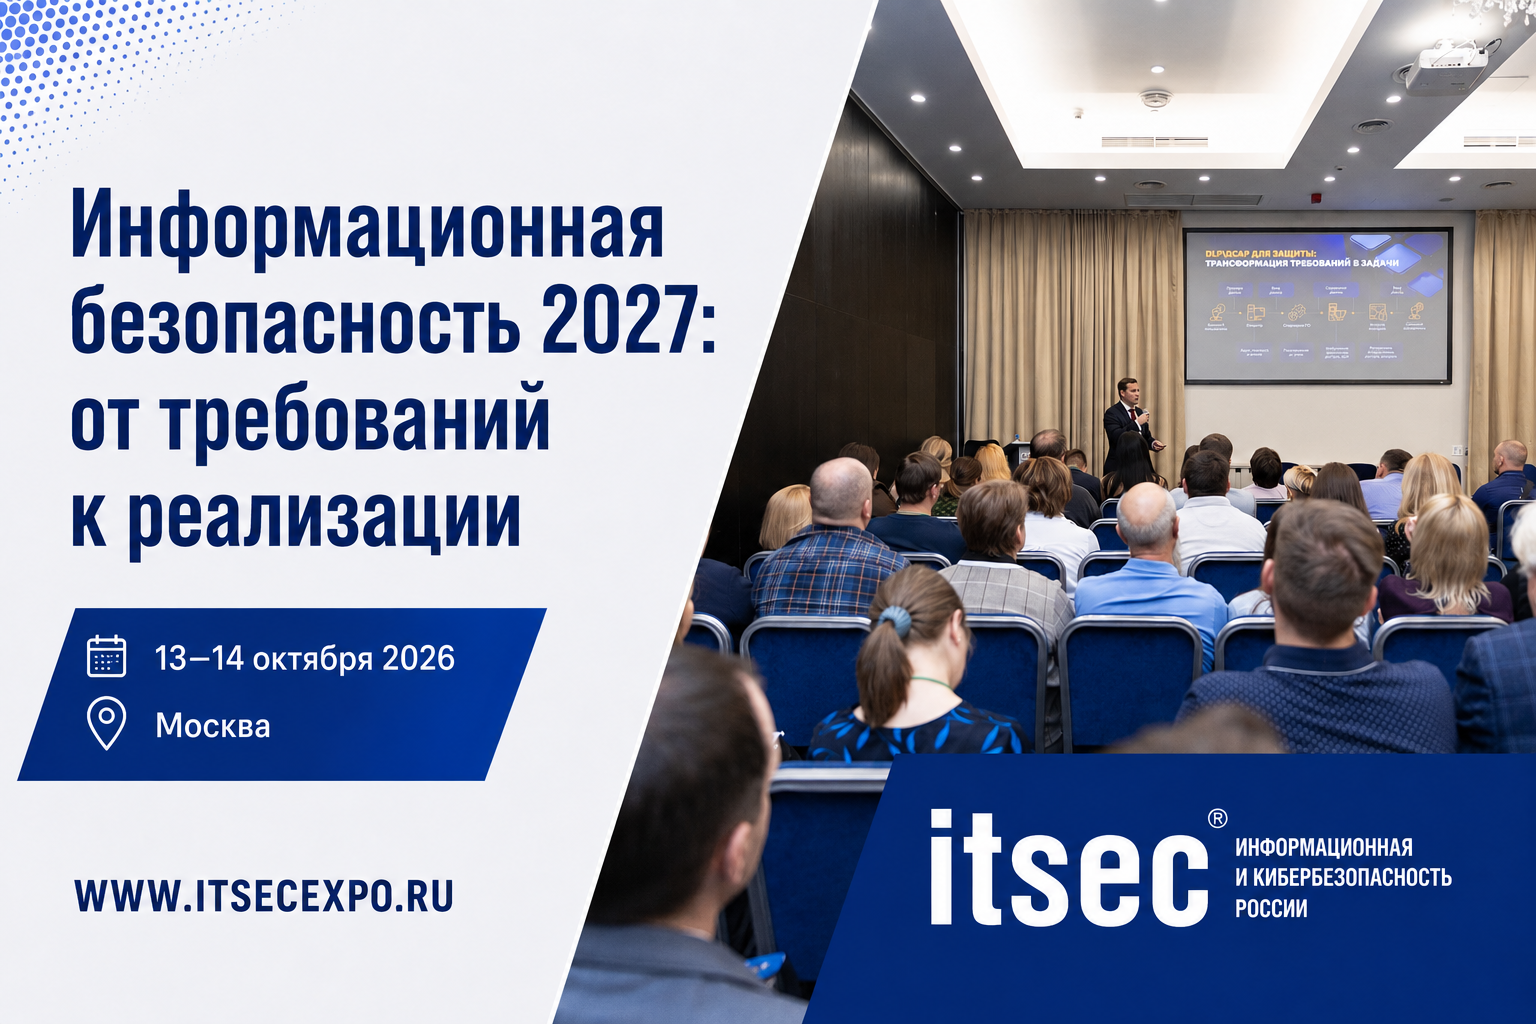
Профессиональная площадка для тех, кто формирует ИБ-планы на 2027 год, отвечает за защиту инфраструктуры и выбирает технологии для реализации: ITSEC объединяет конференционную программу, демонстрацию технологий и прямое общение с техническими специалистами. Такой формат позволяет пройти путь от экспертного доклада до предметного разговора о примене …
Всегда под рукой: цифровую гигиену чаще проводят для смартфонов, чем для ПК
Komolov Rostislav 04/09/26
Цифровые привычки пользователей различаются в зависимости от типа устройства. Согласно глобальному опросу* «Лаборатории Касперского», люди уделяют больше внимания цифровой гигиене и защите смартфонов, нежели компьютеров. Причина кроется в разных сценариях использования гаджетов. Эксперты предупреждают: из‑за такого избирательного подхода растёт рис …
Злоумышленники атаковали как минимум 10 компаний под видом техподдержки в Microsoft Teams
Komolov Rostislav 04/09/26
Специалисты Unit 42 из Palo Alto Networks наблюдали Spring Ring с января по апрель 2026 года. Атакующие создавали внешние учётные записи Microsoft Teams и представлялись сотрудниками внутренней ИТ-службы. Названия вроде IT Help Desk, IT Assistance или Support Staff дополняли адресами в доменах .onmicrosoft.com, похожими на корпоративную инфраструкт …
Группа Gambling Goblin взламывает серверы бразильских ведомств и учебных заведений
Komolov Rostislav 04/09/26
Check Point связала кампанию с группировкой Earth Berberoka со средней или высокой уверенностью. После проникновения злоумышленники устанавливают самописный модуль Apache. Компонент проверяет адрес запроса, заголовки, источник перехода и IP посетителя, а затем незаметно отдаёт содержимое с подконтрольного сервера под именем настоящего домена. Однов …
Обнаружена новая волна распространения Buhtrap RAT через сайты-приманки
Komolov Rostislav 04/09/26
Злоумышленники продвигают поддельные ресурсы через рекламу в поисковой выдаче. Новый сайт glavaudit[.]org копирует вид площадка «Главная книга бухгалтера», поэтому посетитель видит привычные страницы с документами и бланками и может не заметить подмену.
SonicWall подтвердила реальные атаки через две уязвимости в устройствах SMA1000
Komolov Rostislav 04/09/26
Первая уязвимость CVE-2026-83548 получила максимальные 10 баллов по шкале CVSS 3.1. Ошибка в интерфейсе Appliance Work Place позволяет отправлять запросы от имени самого шлюза до проверки подлинности. Такая техника называется SSRF. В результате удалённый атакующий может обратиться к закрытым функциям SMA1000 и выполнять операции, которые не должны …
Исследователи получили доступ к открытому серверу партнёра вымогательской группировки The Gentlemen
Komolov Rostislav 04/09/26
На сервере хранилось 3,1 ТБ информации более чем 30 пострадавших компаний. Атакующий в основном работал с GitLab и начинал с уже скомпрометированных логинов и паролей, которые могли попасть к преступникам через стилеры или продавцов первоначального доступа. После получения адреса GitLab и учётных данных большую часть дальнейшей работы забирал ИИ-аг …
Опубликован эксплойт для заявленной zero-day уязвимости в защитном агенте CrowdStrike Falcon
Komolov Rostislav 04/09/26
Исследователь Chaotic Eclipse, также известный как MSNightmare и Nightmare Eclipse, опубликовал демонстрационный эксплойт FalconFlank для заявленной zero-day уязвимости, которая позволяет локальному пользователю повысить привилегии через механизм очистки подозрительных макросов Microsoft Office.
Вымогательская группировка Qilin похитила терабайты данных у Бюро по контролю за алкоголем, табаком, огнестрельным оружием и ввзрывчатыми веществами США
Komolov Rostislav 04/09/26
Само ведомство подтвердило взлом отдельной системы, связанной с расследованиями, однако пока не подтверждает подлинность опубликованных материалов, поэтому масштабы возможной утечки остаются неизвестными.
Злоумышленники разворачивали инструмент для удалённого доступа через платформу Faronics Deploy
Komolov Rostislav 04/09/26
С 21 июля по 20 августа связанные с Faronics приманки встретились более чем на 457 конечных устройствах. Письма маскировали под налоговые документы, счета, финансовые отчёты и приглашения. Ссылка вела на сайт, который собирал сведения о поисковике, системе, языке, часовом поясе и экране посетителя, после чего решал, показать вредоносную цепочку или …
ГК InfoWatch расширила продуктовый портфель системой управления привилегированным доступом
Komolov Rostislav 04/09/26
ГК InfoWatch и компания Web Control DC объединили усилия для формирования комплексного предложения по защите данных. Команда Web Control DC войдет в состав ГК InfoWatch, а ее флагманский продукт — система управления привилегированным доступом sPACE PAM — пополнит продуктовый портфель ГК InfoWatch под названием InfoWatch Privilege Control.
ИГХТУ переходит на российские решения в обучении программированию и эксплуатации приложений
Komolov Rostislav 04/09/26
С решениями работают более 100 студентов на курсе и 300–400 в целом по кафедре. Это учащиеся 1, 3 и 4 курсов бакалавриата.
РЕД СОФТ и Президентская академия открыли третью ИТ-лабораторию с полным стеком российского ПО
Komolov Rostislav 04/09/26
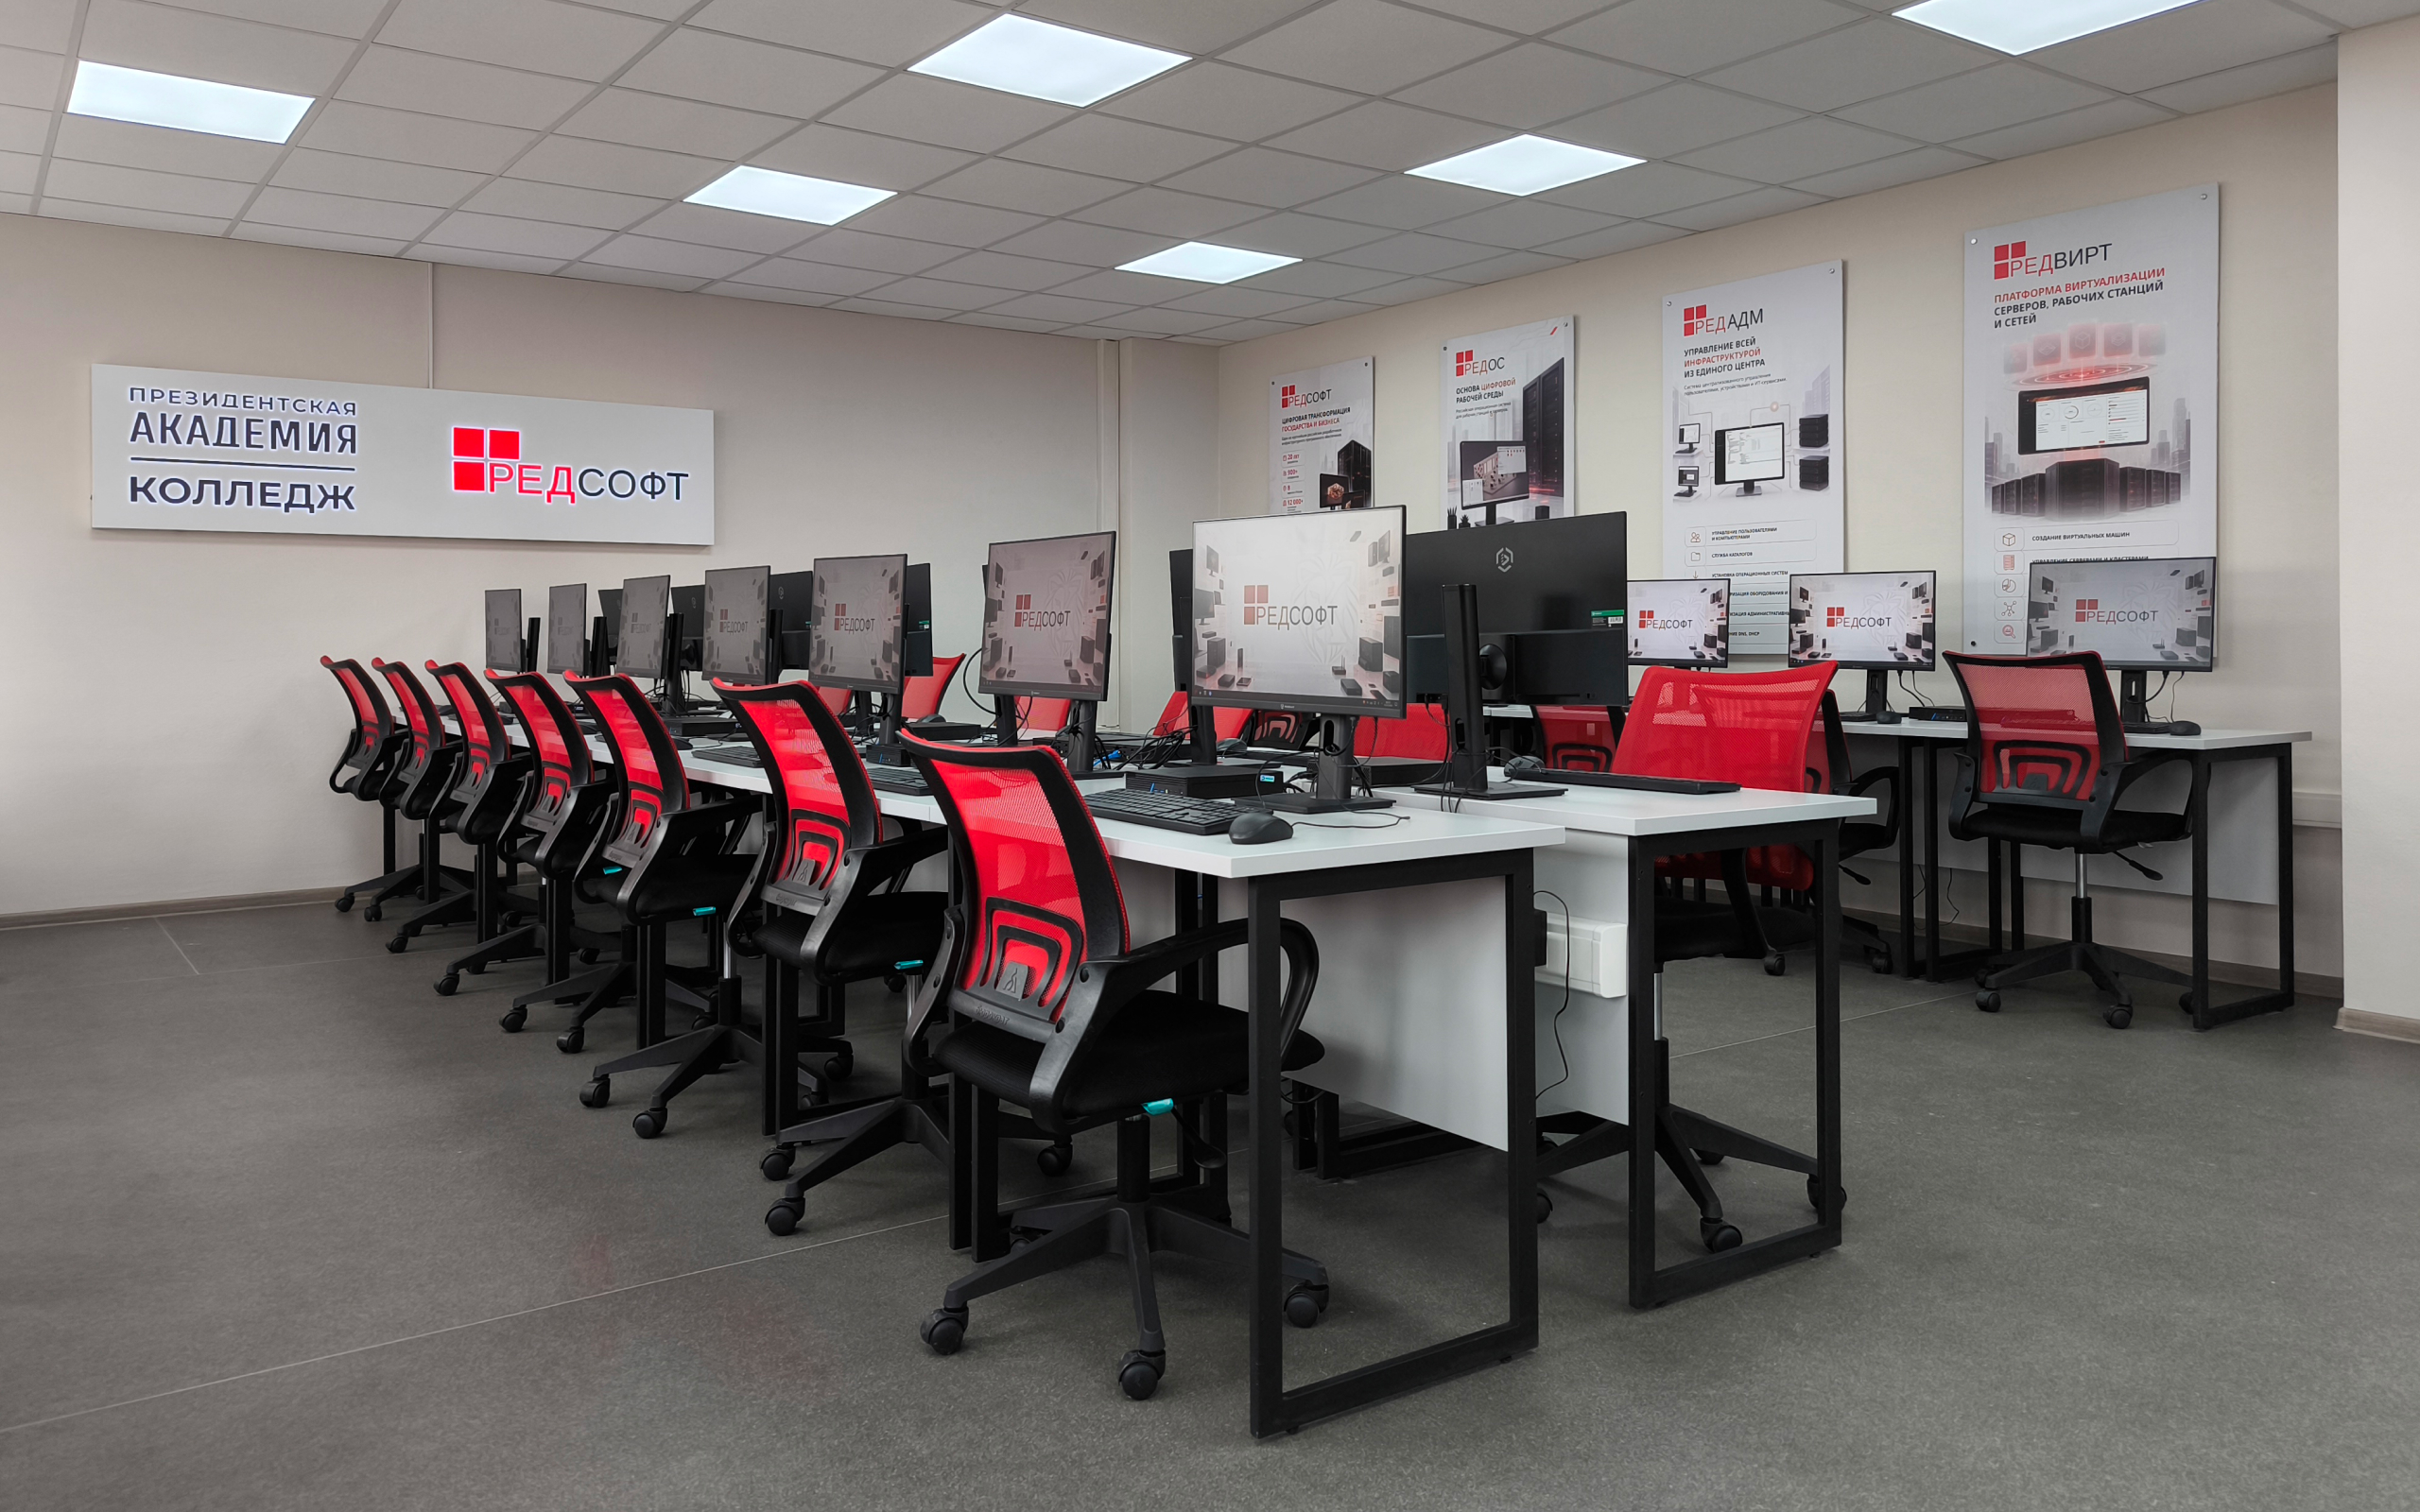
Сегодня в Колледже Президентской академии состоялось торжественное открытие специализированной лаборатории, созданной совместно с российским разработчиком программного обеспечения – компанией РЕД СОФТ.
Человек vs машина: в Краснодаре обсудят будущее информационной безопасности
Редакция сайта 04/09/26
18 сентября 2026 года в Краснодаре пройдет III ежегодный ATN Cyber Security Fest — профессиональная площадка для специалистов по информационной и кибербезопасности, представителей бизнеса и госсектора, разработчиков и экспертов отрасли. Центральной темой станет влияние искусственного интеллекта на защиту инфраструктуры и развитие киберугроз.
Уязвимости и мисконфигурации в корпоративном ПО стали лазейкой для атак кластера Feral Wolf на российские организации
Komolov Rostislav 04/09/26
Киберпреступники осуществили серию кибератак на российский бизнес, используя уязвимости в популярном ПО для внедрения вредоносного кода и инфраструктуру подрядчиков для получения доступов. Под ударом — ритейл, обрабатывающая промышленность, строительство и сфера ИТ.
81% нарушителей безопасности КИИ получают условные наказания
Komolov Rostislav 03/09/26
Эксперты «СёрчИнформ» проанализировали судебные акты, вынесенные в 2022-2026 годах по итогам рассмотрения уголовных дел о неправомерном воздействии на критическую информационную инфраструктуру РФ. В рамках исследования изучено 100 приговоров судов по статье 274.1 УК РФ.
ГК InfoWatch и МИЭМ НИУ ВШЭ наметили совместные планы на новый учебный год
Komolov Rostislav 03/09/26
Президент ГК InfoWatch Наталья Касперская приняла участие в мероприятиях ко Дню знаний в Московском институте электроники и математики Национального исследовательского университета «Высшая школа экономики» (МИЭМ НИУ ВШЭ) и поздравила студентов с началом учебного года.
BI.ZONE поможет банкам безопасно подключиться к платформе цифрового рубля
Komolov Rostislav 03/09/26
Кредитные организации смогут получить комплексное сопровождение: от аудита инфраструктуры и подготовки документации до внедрения средств защиты и прохождения независимой оценки соответствия новым требованиям Банка России.
R-Vision представил версии R-Vision SIEM 2.8 и 2.9 с расширенными возможностями для аналитиков SOC
Komolov Rostislav 02/09/26
Разработчик систем цифровизации и кибербезопасности R-Vision представил версии R-Vision SIEM 2.8 и 2.9. Обновления расширяют возможности поиска и расследований, упрощают контроль за сбором и обработкой событий, а также добавляют новые инструменты для управления агентами, мониторинга производительности и настройки хранения данных.
Неизвестный злоумышленник перехватил интернет-маршрутизацию к части инфраструктуры Softaculous
Komolov Rostislav 02/09/26
Компания подтвердила, что заражённый пакет получили несколько серверов, а точное число пострадавших определить невозможно. Атака затронула диапазон 162.55.80.0/24 в инфраструктуре Hetzner, где находились серверы обновлений Virtualizor, API и клиентский раздел Softaculous. Взлом начался около 20:57 UTC 28 августа и окончательно завершился около 06:1 …
13 вредоносных тем в каталоге Packagist заражали вьетнамские сайты
Komolov Rostislav 02/09/26
При открытии страницы с iPhone встроенный код запускал цепочку эксплойтов и устанавливал шпионское ПО. Злоумышленники копировали темы для систем управления контентом OphimCMS и KKPhim, сохраняли привычную структуру и добавляли вредоносный JavaScript. Владельцы устанавливали такие пакеты через Composer, после чего сайт незаметно передавал код всем п …
JSCeal, также известный как WEEVILPROXY и MeadowLocust, крадёт данные пользователей криптовалютных услуг
Komolov Rostislav 02/09/26
Вредоносная кампания активна как минимум с марта 2024 года. Злоумышленники распространяли поддельные приложения через рекламу, а финальный файл запускали с помощью встроенной среды Node.js. Check Point отслеживает семейство с начала 2025 года.
Только каждый четвёртый администратор домена прошёл проверку через "Госуслуги"
Komolov Rostislav 02/09/26
Обязательная запись администраторов доменов в зонах .ru, .рф и .su через «Госуслуги» формально вступила в силу, однако у крупнейших регистраторов процедуру успела пройти лишь меньшая часть клиентов. Немедленных ограничений для остальных администраторов пока не последует: отрасль продолжит работать по прежним правилам в рамках переходного периода.
Комплекс BraZetsu снабжает подпольную площадку готовыми точками входа в организации
Komolov Rostislav 02/09/26
Group-IB с высокой уверенностью связала BraZetsu с бразильским злоумышленником Exilware. Комплекс работает как инструмент брокера доступа, закрепляется в Windows, подключается к управляющему серверу через WebSocket и позволяет выполнять команды, делать снимки экрана и запускать дополнительные вредоносные модули.
Троян BREEZE COMET проникает в банки, финтех-компании, платёжные сервисы и магазины Бразилии
Komolov Rostislav 02/09/26
Для вывода денег злоумышленникам нужен доступ к финансовой сети RSFN, платёжным интерфейсам и сертификатам взаимной аутентификации mTLS. Группировка изучает процессы обработки переводов через Pix, резервную систему STR и банковские квитанции Boleto, а затем ищет учётные записи, способные отправлять подтверждённые платёжные команды.
Впервые «Астра-лаборатория» станет образовательным хабом для педагогов всей страны
Komolov Rostislav 02/09/26
«Группа Астра» совместно с топовым педагогическим вузом — Государственным университетом просвещения — открыла ИТ-лабораторию. Проект расширяет сотрудничество вуза и Группы и предполагает создание современной образовательной среды для развития цифровых компетенций педагогов и освоения отечественного ПО на практике.
Приглашаем на вебинар 10 сентября: программно-аппаратные комплексы Ideco: как сделать правильный выбор
Komolov Rostislav 02/09/26
Приглашаем вас 10 сентября в 11:00 (мск) на практический вебинар, посвященный программно-аппаратным комплексам Ideco и их реальным возможностям в корпоративных сетях.
Каждый пятый продавец в мире терял данные в результате кибератак
Komolov Rostislav 02/09/26
Большинство предприятий (87%) сталкивались с киберинцидентами за последние 12 месяцев. Таковы результаты опроса*, который «Лаборатория Касперского» провела среди специалистов по кибербезопасности, работающих в этой отрасли, чтобы выявить наиболее актуальные для неё киберугрозы.
Positive Technologies получила сертификат ФСТЭК на средства антивирусной защиты
Komolov Rostislav 02/09/26
Positive Technologies получиласертификат Федеральной службы по техническому и экспортному контролю (ФСТЭК) на решения для защиты конечных устройств (компьютеров, серверов и рабочих станций). MaxPatrol EPP сертифицирован как средство антивирусной защиты (САВЗ), MaxPatrol EDR подтвердил соответствие новым требованиям к средствам обнаружения и реагиро …
РЕД СОФТ, Р7 и ICL Техно открыли ИТ-лабораторию в Президентской академии
Komolov Rostislav 02/09/26
В День знаний в Президентской академии состоялось торжественное открытие специализированной ИТ-лаборатории. Проект реализован при партнерстве трех российских компаний – разработчика инфраструктурных решений РЕД СОФТ, производителя компьютерной техники ICL Техно и создателя офисного программного обеспечения Р7.
Гарда: больше трети файлов в российских компаниях не используются более пяти лет
Komolov Rostislav 02/09/26
Компания «Гарда» (входит в ИКС Холдинг), разработчик решений в области информационной безопасности, представила результаты исследования рисков хранения и обработки неструктурированных данных в российских компаниях за 2025 год. Анализ показал, что около 35% файлов в корпоративных хранилищах не используются более пяти лет, а более 33% учетных записей …
9 из 10 почтовых угроз в первом полугодии 2026-го пришлись на фишинг
Komolov Rostislav 02/09/26
В первом полугодии 2026 года доля фишинга в нелегитимном почтовом трафике выросла на 11,6% по сравнению с аналогичным периодом 2025 года. Доля спуфинга снизилась на 49%, вредоносных вложений — на 44,4%.
Четыре продукта UserGate, с которыми стоит познакомиться ближе
Komolov Rostislav 02/09/26
Уважаемые коллеги, Понимание продукта, с которым работаешь, помогает быстрее находить проблемы, реагировать на них и использовать возможности того или иного решения по максимуму.
«Боцман» и SafeTech CA: доверенная Kubernetes-инфраструктура с корпоративными сертификатами
Komolov Rostislav 01/09/26
Связка продуктов объединяет управление контейнерной средой и корпоративный центр сертификации в едином отечественном стеке. Компании «Платформа Боцман» (входит в «Группу Астра») и SafeTech Lab объявляют о совместном решении, позволяющем строить доверенную Kubernetes-инфраструктуру с использованием корпоративных сертификатов для защищённого взаимоде …
Рынок NGFW: на смену первичному импортозамещению приходит вторая волна замен
Komolov Rostislav 01/09/26
Исследовательская компания Piccard, специализирующаяся на анализе рынка ИТ и кибербезопасности, подготовила исследование рынка средств защиты сетей (Network Security) за 2025 год. Анализ показал переход отрасли от этапа аврального импортозамещения к стадии зрелой поляризации вендоров и стабилизации темпов роста. В 2025 году совокупный объем российс …
BI.ZONE поможет банкам безопасно подключиться к платформе цифрового рубля
Komolov Rostislav 01/09/26
Кредитные организации смогут получить комплексное сопровождение: от аудита инфраструктуры и подготовки документации до внедрения средств защиты и прохождения независимой оценки соответствия новым требованиям Банка России.