Хакеры могут превратить Windows Subsystem для Linux в опасные вредоносы
Komolov Rostislav 31/05/22
Интерес хакеров к Windows Subsystem for Linux (WSL) как к поверхности атаки растет с каждым днем. Как сообщают специалисты из Black Lotus Labs компании Lumen Technologies, киберпреступники создают все более сложные вредоносные программы для шпионажа и загрузки дополнительных вредоносных модулей.
GitHub: Хакеры похитили данные авторизации для порядка 100 тыс. учетных записей npm
Komolov Rostislav 31/05/22
Как сообщили представители сервиса GitHub, в результате апрельского взлома с помощью OAuth-токенов Heroku и Travis-CI злоумышленники похитили данные авторизации для порядка 100 тыс. учетных записей npm.
Снова в деле: группировка Cl0p возвращается
Komolov Rostislav 30/05/22
О возвращении группировки Cl0p говорит новый отчет NCC Group. Исследователи заметили резкий скачок количества жертв: от 1 жертвы в марте до 21 в апреле. Как и печально известные банды кибервымогателей Conti и Lockbit, Cl0p нацелена на промышленный и технологические секторы.
Microsoft опубликовала руководство по защите корпоративных сред Windows от атак KrbRelayUp
Komolov Rostislav 30/05/22
Компания Microsoft опубликовала руководство для администраторов по защите корпоративных сред Windows от атак KrbRelayUp, позволяющих хакерам получать привилегии системы на Windows с заводскими настройками.
В Екатеринбурге пройдет крупнейшая на Урале конференция о трендах в ИТ и ИБ IT IS conf
Редакция журнала "Информационная безопасность" 30/05/22
Конференция IT IS conf состоится 16 июня 2022 года в Екатеринбурге. IT IS conf – это крупнейшая на Урале конференция в сфере информационных технологий (ИТ) и информационной безопасности (ИБ), организованная Уральским центром систем безопасности (УЦСБ). Мероприятие проводится при поддержке Министерства цифрового развития и связи Свердловской области …
«РТК-Солар» перевел клиентов сервиса защиты от сетевых угроз на российское решение UserGate
Komolov Rostislav 27/05/22
«РТК-Солар» перевел клиентов сервиса защиты от сетевых угроз Unified Threat Management (UTM), ранее подключенных к западному решению, на технологии российской компании UserGate. Экстренное переключение реализовано в течение 1-2 дней. При этом сервис на базе отечественных разработок был доступен заказчикам и ранее как альтернатива решениям иностранн …
Данные тысяч клиентов General Motors были украдены
Komolov Rostislav 26/05/22
Кражу данных компания заметила в период с 11 апреля 2022 года по 29 апреля 2022 года, когда начались подозрительные входы в некоторые онлайн-счета GM. Злоумышленники использовали бонусные баллы клиентов для покупки подарочных карт, пишут в Securitylab.
Новая вымогательская группа RansomHouse предположительно состоит из тестировщиков безопасности, недовольных низкими выплатами bug bounty
Komolov Rostislav 26/05/22
На кибервымогательской арене появился новый игрок – группировка RansomHouse. Примечательно, что она не использует никаких программ-вымогателей, а взламывает сети организаций через известные уязвимости и крадет данные.
БЕЛЛСОФТ получил сертификат ФСТЭК на Axiom JDK Certified, среду разработки и исполнения Java
Komolov Rostislav 25/05/22
Впервые в истории платформа Java сертифицирована ФСТЭК России: это ускорит аттестацию ГИС, КИИ и реализацию проектов импортозамещения
Хакеры начали искать способы обхода фильтрации трафика для совершения DDoS-атак на Россию
Komolov Rostislav 25/05/22
Для этого они все чаще используют VPN, прокси-сервисы и пользовательские устройства с российскими IP-адресами.
Snake Keylogger распространяется через вредоносные PDF-файлы
Komolov Rostislav 25/05/22
23 марта команда HPW Wolf Security обнаружила новую вредоносную кампанию на основе PDF-файлов с «необычной цепочкой заражения», включающую не только PDF-файл, но и «несколько приемов, позволяющих избежать обнаружения, таких как встраивание вредоносных файлов, загрузка удаленно размещенных эксплойтов и шифрование шелл-кода», — написал Шлапфер.
Злоумышленники используют дипфейки Илона Маска для рекламы новой криптовалютной аферы
Komolov Rostislav 25/05/22
Мошенник использовал дипфейки Илона Маска и других известных личностей для продвижения мошенничества с торговой платформой BitVex, которая крадет депонированную криптовалюту.
Активность Linux-вредоноса XorDDos выросла на 254%
Komolov Rostislav 24/05/22
XORDDoS был впервые замечен в 2014 году. Это Linux-вредонос, который образовывал ботнет для массированных DDoS-атак на игровые и образовательные сайты.
Группировка Conti заявила о прекращении своей деятельности
Komolov Rostislav 23/05/22
По словам руководителя отдела исследований Advanced Intel Елисея Богуславского, группировка Conti заявила о прекращении своей деятельности и отключила инфраструктуру группы.
Провайдер зашифрованной электронной почты CTemplar закрывается
Komolov Rostislav 23/05/22
Поставщик зашифрованной электронной почты CTemplar объявил о закрытии своего сервиса, предупредив пользователей о деактивации всех учетных записей на следующей неделе. Исландский провайдер объявил об этом в своем блоге, указав точную дату закрытия – 26 мая 2022 года.
Раскрыта схема работы хакеров Wizard Spider
Komolov Rostislav 20/05/22
Компания PRODAFT опубликовала результаты расследования в отношении группы Wizard Spider, которая предположительно связана с хакерскими группами Grim Spider и Lunar Spider. Группировка Wizard Spider управляет инфраструктурой из «сложного набора подкоманд и групп, контролирует огромное количество взломанных устройств и использует высокоразвитый рабоч …
Встроенная утилита на целевых SQL-серверах позволяет хакерам закрепляться в системе без сторонних файлов
Komolov Rostislav 20/05/22
Во вторник компания Microsoft сообщила о обнаружении активной хакерской кампании, использующей исполняемый файл PowerShell целевых SQL-серверов для закрепления во взломанных системах.
В Москве обсудят варианты минимизации человеческого фактора в защите от кибератак
Редакция журнала "Информационная безопасность" 19/05/22
31 мая компания iTPROTECT при поддержке российских ИБ-вендоров Антифишинг, Индид и UserGate проведет спич-сессию «Сотрудники как вектор атаки: как обеспечить киберстабильность бизнеса». Суммарно для дискуссии соберутся около 200 CISO, CIO, руководителей финансовых, HR- и других функциональных подразделений, отвечающих за безопасную организацию бизн …
Газпромбанк и АМТ-ГРУП реализовали проект по модернизации контакт-центра для омниканального обслуживания клиентов
Komolov Rostislav 17/05/22
АО «Газпромбанк» и АМТ-ГРУП завершили реализацию комплексного проекта по модернизации контакт-центра банка, обслуживающего физических и юридических лиц.
Eternity Project – новый магазин вредоносного ПО с широким ассортиментом
Komolov Rostislav 16/05/22
Сайт Eternity Project в сети Tor предлагает своим клиентам широкий выбор вредоносного ПО, включающий программу-вымогатель, червей и (вскоре) ПО для DDoS-атак по очень низким ценам.
Выходцы из Positive Technologies запускают новую компанию в области кибербезопасности
Komolov Rostislav 16/05/22
По информации издания «Коммерсантъ», выходцы из ИБ-компании Positive Technologies запустили проект под названием CyberOK . Это платформа кибербезопасности на базе технологий с открытым исходным кодом.
Ежегодная конференция UserGate: новые вызовы и технологические ноу-хау
Редакция журнала "Информационная безопасность" 16/05/22
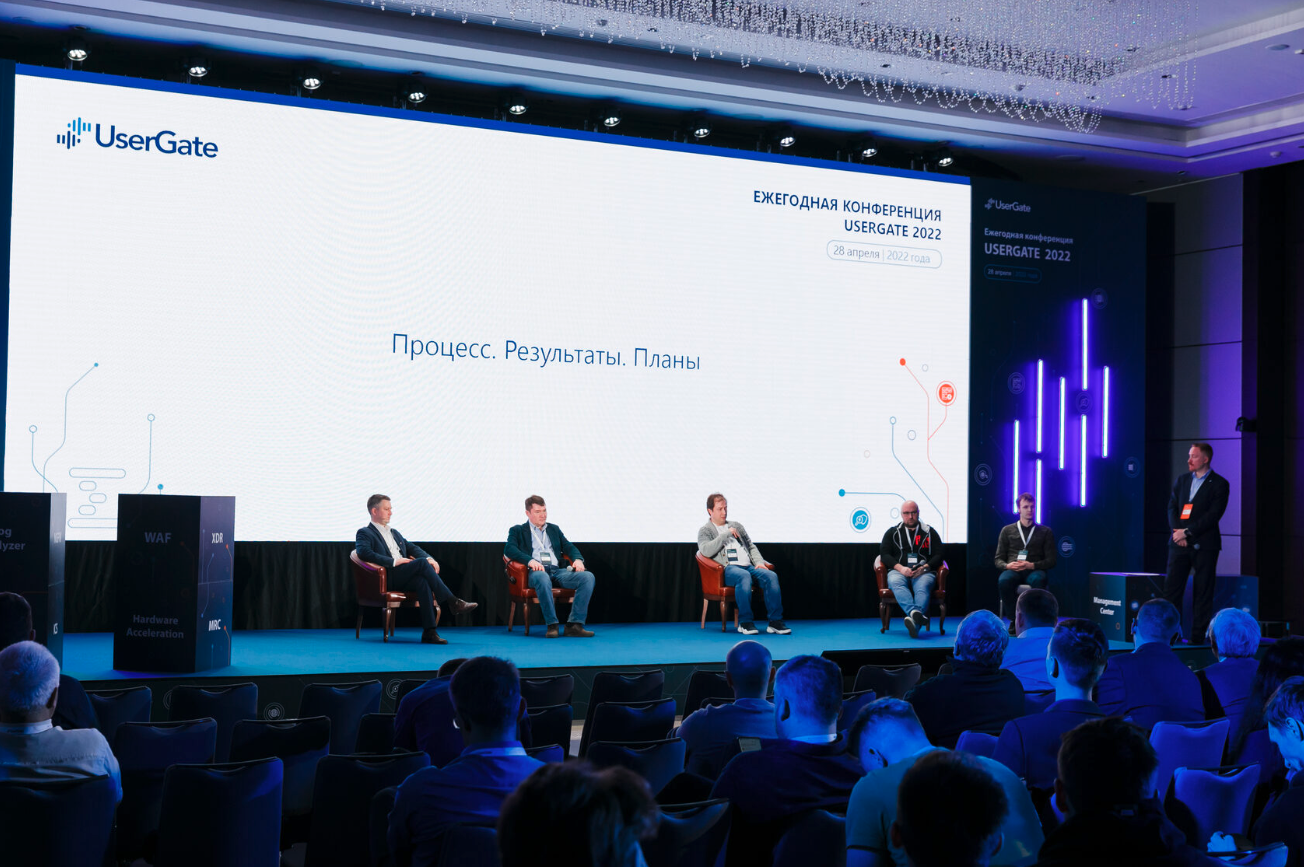
28 апреля в Москве прошла конференция UserGate, которую компания ежегодно проводит для своих партнёров и заказчиков.
В топе Apple Store появилось мошенническое приложение Сбербанка
Komolov Rostislav 15/05/22
В топ-10 самых скачиваемых приложений для платформы iOS попало созданное мошенниками приложение, имитирующее сервис Сбербанка.
Иранские хакеры используют BitLocker и DiskCryptor в вымогательских атаках
Komolov Rostislav 15/05/22
Иранская группа разработчиков шифровальщиков была связана с рядом вымогательских атак, направленных на организации в Израиле, США, Европе и Австралии. Secureworks приписывает эти атаки Cobalt Mirage, связанной с иранской группировкой Cobalt Illusion (она же APT35 , Charming Kitten , Newscaster или Phosphorus ).
Обнаружен простой конструктор вредоносного ПО для кражи и отправки учетных данных на вебхуки Discord
Komolov Rostislav 15/05/22
23 апреля 2022 года пользователь Discord под ником Portu начал рекламировать новый конструктор вредоносных программ для кражи паролей. Спустя четыре дня специалисты из компании Uptycs обнаружили первый образец вредоносного ПО, созданного в конструкторе Portu, который исследователи назвали KurayStealer.
Топ-5 самых распространенных в 2022 году мошеннических схем с VPN
Komolov Rostislav 15/05/22
Высоким спросом на VPN часто пользуются мошенники, чтобы обманывать ничего не подозревающих жертв. Ниже представлена пятерка самых распространенных в 2022 году мошеннических схем с VPN, о которых следует знать, чтобы не попасться на удочку преступникам.
Cкрытный Nerbian RAT замечен в атаках по всей Европе
Komolov Rostislav 13/05/22
Специалисты из Proofpoint предупредили пользователей о появлении нового трояна удаленного доступа (RAT) под названием Nerbian. RAT написан на языке Go и нацелен на организации в Великобритании, Италии и Испании.
Данные 21 миллиона пользователей бесплатных VPN слиты в Telegram
Komolov Rostislav 13/05/22
7 мая 2022 года в одну из групп Telegram была слита база данных, содержащая личные и учетные данные 21 миллиона пользователей. Примечательно, что в сети оказались данные пользователей популярных VPN-сервисов, таких как SuperVPN, GeckoVPN и ChatVPN. База данных продавалась в дарквебе в прошлом году, но сейчас она доступна бесплатно в Telegram-канала …
Обнаружен новый фишинг-сервис «Frappo»
Komolov Rostislav 12/05/22
Обнаруженный отделом The Resecurity HUNTER сервис Frappo действует как фишинг-как-услуга (Phishing-As-A-Service, PHaaS) и позволяет киберпреступнику размещать и создавать высококачественные фишинговые страницы в виде крупных онлайн-банков, электронной коммерции, популярных розничных продавцов и онлайн-сервисов для кражи данных клиентов.
На хакерских форумах набирает популярность дешевый, но действенный RAT
Komolov Rostislav 12/05/22
Активно поддерживаемый троян удаленного доступа DCRat (он же DarkCrystal RAT), продается по очень низким ценам и становится доступным для профессиональных групп киберпреступников и начинающих хакеров.
Вредоносное ПО Joker снова вернулось в Google Play Store
Komolov Rostislav 12/05/22
В Google Play Store обнаружили новые троянизированные приложения, распространяющие известное вредоносное ПО Joker на скомпрометированных устройствах Android. Joker относится к классу вредоносных приложений, которые используются для биллинга и SMS-мошенничества, а также выполняют ряд действий по выбору злоумышленника, таких как кража текстовых сообщ …
Коста-Рика объявила чрезвычайное положение в связи с кибератакой группировки Conti
Komolov Rostislav 12/05/22
Президент Чавес был избран 8 мая и в первый же день своего пребывания в должности объявил чрезвычайное положение в связи с кибератаками.
В даркнете набирает популярность скимминговый сервис Caramel
Komolov Rostislav 11/05/22
Среди киберпреступников растет популярность сервиса Caramel, продающего web-скиммеры для кражи данных кредитных карт.
Поддельные видео с Илоном Маском и Джеком Дорси принесли криптомошенникам $1,3 млн
Komolov Rostislav 11/05/22
Мошенники продолжают обманывать владельцев криптовалюты, заставляя их добровольно расставаться со своими активами. С помощью старых видео Илона Маска и Джека Дорси на YouTube они устраивают якобы бесплатную раздачу криптовалюты – просят жертв отправить им биткойны, обещая удвоить эту сумму.
Хакер вывел $80 млн из пулов ликвидности Rari Capital
Komolov Rostislav 05/05/22
Платформы децентрализованных финансов (DeFi) Rari Capital и Fei Protocol пострадали от взлома на сумму более 80 миллионов долларов.
Поддельные обновления для Windows 10 заражают системы вымогателем Magniber
Komolov Rostislav 04/05/22
Злоумышленники рассылают поддельные обновления для Windows 10 с целью заражения компьютеров пользователей вымогательским ПО Magniber. Как сообщает BleepingComputer, вредоносная кампания началась 8 апреля 2022 года, а ее жертвами стали пользователи по всему миру.