Серия публичных уязвимостей NightmareEclipse затронула сразу три продукта
Komolov Rostislav 31/08/26
Автор опубликовал демонстрационный код для Avast Antivirus, Kaspersky Endpoint Security и компонентов NVIDIA. Ни одна из находок пока не получила CVE, независимого подтверждения или официального бюллетеня производителя.
Сайты, заражённые в ходе кампании TerminalFix, показывают поддельную CAPTCHA Cloudflare Turnstile
Komolov Rostislav 31/08/26
TerminalFix развивает широко известную технику ClickFix. После нажатия на фальшивую проверку сайт незаметно копирует команду в буфер обмена и просит вставить её в консоль. Скрипт загружает ZIP-архив, запускает установку и выводит цветные сообщения об успешной проверке Cloudflare, чтобы не вызвать подозрений, пишет Securitylab.
На GitHub опубликован 0day в Kaspersky Endpoint Security
Komolov Rostislav 31/08/26
Исследователь под псевдонимом Nightmare Eclipse опубликовал экспериментальный эксплойт HardBreacher для Kaspersky Endpoint Security и утверждает, что обнаружил неизвестную ранее уязвимость нулевого дня,позволяющую обычному пользователю нарушить границы привилегий Windows.
Вредонос Fire Ant вышел за пределы маршрутизаторов VMware
Komolov Rostislav 31/08/26
В 2025 году Fire Ant закреплялась прежде всего в VMware ESXi и vCenter, используя гипервизоры как скрытую точку доступа к виртуальным машинам. Новая кампания сохранила тот же принцип, но перенесла его на сетевой уровень. Sygnia обнаружила специализированные компоненты для IOS XR, которые подавляли системные журналы, меняли вывод команд и поддержива …
Фреймворк Miraak превратил облачную базу PostgreSQL в канал управления заражёнными компьютерами
Komolov Rostislav 31/08/26
Специалисты Blackpoint Cyber обнаружили ранее неизвестный набор инструментов после того, как сами злоумышленники ошиблись и оставили часть инфраструктуры открытой в интернете. Miraak предназначен для работы уже после первоначального проникновения в систему и даёт оператору широкий набор возможностей, пишут в Securitylab. Фреймворк выполняет команды …
Новый Linux-ботнет ToxNetV2 позволяет LLM влиять на действия управляющего сервера
Komolov Rostislav 31/08/26
Специалисты Joe Security обнаружили ботнет ToxNetV2, контроллер которого передает данные о зараженных устройствах модели GLM-5.2 через платформу NVIDIA NIM, получает рекомендации и превращает часть ответов в реальные команды.
Исходный код ботнета Moobot оказался в открытом доступе из-за ошибки в настройке сервера
Komolov Rostislav 31/08/26
Специалисты Censys обнаружили в открытом каталоге исходный код ботнета Moobot, журналы атак и инструменты его операторов. Находка показала, что вредоносная сеть продолжает работать спустя два года после того, как американские власти нейтрализовали часть её инфраструктуры.
Сервер JetBrains превратился в точку входа к облачной инфраструктуре и резеервным копиям
Komolov Rostislav 31/08/26
Компания раскрыла взлом сервиса Cadence, который интегрируется с PyCharm и позволяет запускать проекты на облачных вычислительных ресурсах. Атакующие воспользовались критической уязвимостью CVE-2026-63077 в TeamCity, установленном на сервере api.cadence.jetbrains.com.
CISA представили обзор самых используемых уязвимостей за 2024-2025
Komolov Rostislav 31/08/26
CISA сопоставило данные о CVE, каталог реально эксплуатируемых уязвимостей KEV и результаты практических проверок организаций. Картина повторялась в разных источниках: злоумышленники снова и снова использовали ошибки проверки входных данных, проблемы безопасности памяти, инъекции и недостатки контроля доступа. Такие слабости дают предсказуемые и ма …
Открытая регистрация превратила уязвимость в серверах Gitea в удобную точку входа
Komolov Rostislav 31/08/26
Сервис Shadowserver обнаружил 8393 доступных из интернета сервера Gitea, которые по состоянию на 27 августа оставались уязвимы для CVE-2026-60004 (9.8 по шкале CVSS 3.1) и подвергались продолжающимся атакам с удалённым выполнением кода.
Иранская APT-группировка Tortoiseshell продолжает расширять географию операций
Komolov Rostislav 31/08/26
Специалисты Group-IB обнаружили ранее неизвестные образцы вредоносного ПО и дополнительную серверную инфраструктуру, связанную с группой. Среди находок оказались средство для создания обратных SSH-туннелей и бэкдор семейства TWOSTROKE.
BI.ZONE AntiFraud прогнозирует рост мошенничества на 25% в связи с выходом новых моделей iPhone
Komolov Rostislav 31/08/26
По данным BI.ZONE AntiFraud, число мошеннических кейсов вокруг выхода iPhone 17 в три раза превысило показатели, относящиеся к iPhone 16. В этом году количество таких схем, по прогнозу, может увеличиться еще на 25–27%.
ITSEC объединит ИБ и ИТ вокруг задач корпоративной инфраструктуры
Галина Скочко 31/08/26
Внедрение средств защиты затрагивает не только ИБ, но и сети, серверы, ОС, приложения, разработку и эксплуатацию. ITSEC создает площадку для совместной работы CISO, CIO, архитекторов и технических специалистов. Программа и регистрация →
Более 40% москвичей сталкивались с киберугрозами
Komolov Rostislav 28/08/26
Кибератаки уже затронули 44% москвичей: 24% рассказали, что их аккаунты в сети взламывали, а 20% — даже фиксировали случаи утечки своих данных. Такие результаты показало исследование СберСтрахования. В целом по стране чаще всего с подобными ситуациями сталкивались жители Кемерово (71%), Ульяновска, Махачкалы и Новокузнецка (по 67%), а также Иркутск …
Аналитика МТС и Positive Technologies: несовершеннолетним поступило более 92 млн нежелательных звонков за первую половину 2026 года
Komolov Rostislav 28/08/26

ПАО «МТС» и Positive Technologies представили совместное исследование, посвященное безопасности детей и родителей во время телефонных звонков и в интернете в период перед 1 сентября. При воздействии на детей и подростков злоумышленники чаще всего используют звонки (43%). С января по июнь 2026 года пользователям младше 18 лет поступило около 92,6 мл …
BI.ZONE помогает компаниям адаптироваться к новой методике оценки кибербезопасности ФСТЭК России
Komolov Rostislav 28/08/26
Новый подход требует от компаний системно выстраивать техническую защиту информации. Решения BI.ZONE помогают оценить зрелость процессов и перевести управление ими в регулярный формат. 7 августа 2026 года ФСТЭК России опубликовала новую методику оценки уровня зрелости деятельности в области технической защиты информации. Документ распространяется н …
Кибермошенники похитили у российского бизнеса 1,4 млрд рублей за полгода
Komolov Rostislav 28/08/26
Ущерб российского бизнеса от действий кибермошенников в первом полугодии 2026 года достиг 1,4 млрд рублей. За этот период было произошло около 1,6 тыс. хищений, сообщил ТАСС эксперт по кибербезопасности Сибирского ГУ Банка России Олег Савва.
Meta* согласилась изменить работу соцсетей для несовершеннолетних в США
Komolov Rostislav 28/08/26
Meta (*признана экстремистской и запрещена в России) согласилась выплатить более $17 млрд для урегулирования иска, поданного властями 29 штатов США. Они обвиняли компанию в том, что Facebook и Instagram (**обе соцсети запрещены в России, принадлежат Meta, признанной экстремистской и запрещенной в РФ), были разработаны с функциями, способными вызыва …
Бывший сотрудник Deutsche Bank признался в краже €626 тысяч у клиентов
Komolov Rostislav 28/08/26
Бывший сотрудник Deutsche Bank во Франкфурте Свен Р. признался в суде, что за полтора года присвоил более €626 тыс. со счетов состоятельных клиентов. Так, 39-летний банкир начал переводить деньги в конце 2023 года и был разоблачен весной 2025 года, сообщает Sostav со ссылкой на Bloomberg.
«Астра Мониторинг» 1.6.0: CLI для автоматизации, управления платформой и работы с AI-агентами
Komolov Rostislav 28/08/26
Обновление расширяет возможности автоматизации работы с платформой и её интеграции в инженерные процессы, включая сценарии с CI и AI-агентами. «Группа Астра» выпустила версию 1.6.0 платформы «Астра Мониторинг». Пользователям доступен новый инструмент управления, а также расширенные возможности гибкой фильтрации и мониторинга Kubernetes.
Фальшивые скидки и поддельные чаты: «Лаборатория Касперского» и Ozon рассказали о мошеннических схемах в преддверии Дня знаний
Komolov Rostislav 27/08/26
Перед 1 сентября злоумышленники традиционно активизируют свои схемы, пользуясь ажиотажем последних дней лета. В зоне риска оказываются не только родители, которые ищут выгодные предложения для школьных товаров, но и дети. По данным отчёта «Взрослые и дети в интернете»*, с онлайн-мошенничеством за последние два года сталкивались 17% детей и 15% взро …
BI.ZONE: злоумышленники переходят от массового фишинга к персонализированным атакам
Komolov Rostislav 27/08/26
Эксперты проанализировали активность злоумышленников с начала 2026 года и отмечают изменение подходов к фишингу. Мошенники отказываются от массовых атак в пользу персонализированных, так как их сложнее распознать и заблокировать.
В «СёрчИнформ Файловый аудитор» появился контроль данных в «Яндекс Трекер»
Komolov Rostislav 27/08/26
Система аудита и защиты файловых хранилищ (DCAP) «СёрчИнформ Файловый Аудитор» поддержала новый источник данных – корпоративный менеджер задач «Яндекс Трекер».
В России в 10 раз выросли суммы штрафов организациям за утечки персональных данных
Komolov Rostislav 27/08/26
В мире за 2025 год и первую половину 2026 года было зарегистрировано 339 штрафов за утечки персональных данных, в том числе в России — 35 штрафов. За первое полугодие 2026 года зарегистрировано 115 штрафов в мире, в том числе 13 в России. Такую статистику приводит экспертно-аналитический центр (ЭАЦ) ГК InfoWatch в отчете «Штрафы организациям за уте …
Positive Technologies приглашает вас на NetCase Day
Komolov Rostislav 27/08/26
Приглашаем на онлайн-трансляцию NetCase Day*, которая пройдет 10 сентября в 15:00 мск.
Восемь продуктов InfoWatch получили сертификат совместимости с Deckhouse Kubernetes Platform
Komolov Rostislav 27/08/26
ГК InfoWatch и ИТ-компания «Флант» завершили тестирование и подтвердили совместимость продуктов InfoWatch для защиты данных с платформой Deckhouse Kubernetes Platform (DKP) в среде операционной системы Astra Linux SE. Совместное решение соответствует требованиям российских регуляторов к защищённым информационным системам.
Расписание вебинаров UserGate
Komolov Rostislav 27/08/26
Для тех, кто хочет разобраться в тонкостях киберинцидентов 13–14 августа в 10:00 МСК Кибератака в прямом эфире: злоумышленник против аналитика SOC
Вредоносные npm-пакеты используют инструменты Linux для взлома систем Windows
Komolov Rostislav 27/08/26
Специалисты CloudSEK обнаружили вредоносную кампанию BRIDGEHEAD с 40 поддельными npm-пакетами, которые имитировали популярные библиотеки вроде axios, lodash, react и typescript. После установки вредоносный код проверял систему и при работе в Windows или WSL запускал следующий этап заражения.
Хакеры заявили о хищении 4 ТБ данных у подрядчика OpenAI, Google и Microsoft
Komolov Rostislav 27/08/26
Недавно на подпольном форуме появились данные о предполагаемом взломе американской компании по найму Mercor, работающей с OpenAI, Google, Meta* и Microsoft. Продавцы утверждают, что похитили 4 ТБ баз данных и исходного кода.
Новая атака GPUThor показала, как обойти защиту памятью с коррекцией ошибок в картах NVidia
Komolov Rostislav 27/08/26
Новая атака GPUThor показала, что даже такую защиту можно обойти и добиться повреждения памяти, отказа GPU и повышения привилегий до root. Специалисты Университета Торонто проверили GPUThor на видеокартах поколения Ampere с памятью GDDR6, включая RTX A4000, RTX A4500, RTX A5000 и RTX A6000. Атака относится к классу Rowhammer. Такой метод многократн …
Мошенники в TikTok предлагали подписчикам вложиться в криптовалюту от имён известных авторов
Komolov Rostislav 27/08/26
На сайтах жертвы видели растущую прибыль, но деньги на самом деле никуда не инвестировались. При попытке вывести средства появлялись новые комиссии и налоги. Специалист Даниэль Кристенсен обнаружил у нескольких площадок одинаковую ошибку, которая открывала доступ к внутренней части системы и спискам пользователей, а также позволяла менять показанну …
Контур открыл регистрацию на конференцию «Совершенно безопасно»
Редакция сайта 27/08/26
22 сентября состоится ежегодная онлайн-конференция «Совершенно безопасно». В этом году она пройдет под темой «Искусство управления рисками» и будет посвящена комплексному подходу к безопасности бизнеса — от киберугроз и человеческого фактора до экономических рисков и применения искусственного интеллекта.
«Лаборатория Касперского»: число критических уязвимостей во втором квартале 2026 года выросло более чем на треть
Komolov Rostislav 26/08/26
Широкомасштабное внедрение ИИ в процессы разработки приложений и поиска проблем безопасности приводит к росту количества обнаруженных уязвимостей в программном обеспечении по всему миру. Согласно отчёту* «Лаборатории Касперского», число выявленных критических брешей во втором квартале выросло на 34% в сравнении с аналогичным периодом прошлого года …
DDoS-атака третий день мешает работе государственных цифровых сервисов Норвегии
Komolov Rostislav 26/08/26
Перегрузка общей инфраструктуры затронула системы авторизации, электронные подписи, обмен данными между ведомствами и другие службы, от которых зависят государственные сайты по всей стране. Проблемы начались 24 августа в 03:38 по местному времени, пишет Securitylab. Норвежское управление цифровизации Digdir и его подрядчик Vivicta подтвердили атаку …
Минцифры и Минпромторг предлагают открыть российское промышленное ПО для иностранных ИИ-агентов
Komolov Rostislav 26/08/26
Российское промышленное ПО хотят сделать совместимым с ИИ-агентами разных разработчиков. Минцифры и Минпромторг подготовят перечень открытых протоколов, по которым агентские системы смогут взаимодействовать с программными продуктами предприятий. Предложения должны представить правительству к 1 декабря 2026 года, сообщили «Коммерсанту» три источника …
Обнаружен ранее неизвестный бэкдор Sleepwalker для Windows
Komolov Rostislav 26/08/26
Sleepwalker скрывается внутри 64-битной библиотеки DLL, которая выдаёт себя за системный файл Microsoft dpapi.dll. Вредоносный модуль загружается через подмену библиотеки рядом с ERAAgent.exe, компонентом ESET Management Agent. После запуска Sleepwalker проверяет имя процесса, остаётся в памяти и не устанавливает обычное соединение с управляющим се …
Вышел инструмент для изучения уровней слежки сайтов
Komolov Rostislav 26/08/26
Разработчик Дэвид Дейл выпустил Glassbox, который показывает, насколько легко сайты способны отличить конкретное устройство по набору технических признаков. Glassbox проверяет более 30 характеристик поисковиков, которые применяют системы слежения и защиты от мошенничества, поясняет Securitylab.
Уже завтра вебинар о новых возможностях 23 версии Ideco NGFW Novum
Komolov Rostislav 26/08/26
Напоминаем: уже завтра, 27 августа в 11:00 мск, проведём вебинар о возможностях 23 версии Ideco NGFW Novum.
Защитники vs. ИИ: Positive Technologies проведет киберучения Standoff на форуме «Цифровые решения»
Komolov Rostislav 26/08/26
Команды ИБ из российских организаций примут участие в онлайн-киберучениях Standoff, которые пройдут 6 октября, в первый день форума «Цифровые решения» в Москве. Впервые командам защитников предстоит столкнуться не только с атаками, смоделированными по реальным сценариям, но и с атаками, организованными с использованием ИИ. Участники смогут сравнить …
МУЛЬТИФАКТОР и Selectel упрощают внедрение двухфакторной аутентификации для бизнеса
Komolov Rostislav 26/08/26
Компания МУЛЬТИФАКТОР, российский разработчик ИТ- и ИБ-решений, и Selectel, крупнейший независимый провайдер ИТ-инфраструктуры в России, договорились о сотрудничестве в направлении облачной безопасности. Теперь облачная версия системы двухфакторной аутентификации MULTIFACTOR доступна клиентам Selectel: компании могут подключить дополнительный урове …
BI.ZONE GRC адаптировала процессы категорирования объектов КИИ под новые требования регуляторов
Komolov Rostislav 26/08/26
В рамках обновления создан единый контур управления КИИ: от автоматической подготовки отчетности до консолидации данных по всем подразделениям холдинга.
Больше, чем центр сертификации: SafeTechCA стал полноценной платформой управления цифровыми сертификатами с агентской подсистемой
Komolov Rostislav 26/08/26
В рамках развития корпоративного центра сертификации SafeTech CA компания SafeTech Lab анонсировала создание нового модуля CDM (Certificate Delivery Management). Это важное функциональное расширение продукта, не имеющее аналогов как на российском, так и на зарубежном рынке, позволяющее полностью автоматизировать доставку и управление жизненным цикл …
Злоумышленники получили временный доступ к панели управления учетными записями ReliaQuest
Komolov Rostislav 25/08/26
ReliaQuest сообщила, что злоумышленники звонили нескольким сотрудникам и направляли их на поддельную страницу единого входа (SSO), размещенную через сеть доставки контента. Для обмана использовали похожий домен reliaquest.claims, который имитировал официальный сайт компании.
Обнаружена серия целевых фишинговых кампаний против пользователей в Южной Корее и Японии
Komolov Rostislav 25/08/26
Северокорейская группировка Kimsuky научилась оставлять сразу несколько путей обратно на заражённый компьютер, причём часть из них выглядит как совершенно обычное программное обеспечение. Жертвам отправляли письма со ссылкой на архив в OneDrive. Внутри находился вредоносный ярлык LNK, замаскированный под документ. После запуска ярлык показывал наст …
Компания «Газинформсервис» выпустила Ankey IDM 1.11
Komolov Rostislav 25/08/26
Компания «Газинформсервис» выпустила релиз Ankey IDM 1.11. В новой версии расширены возможности управления бизнес-процессами и техническими учётными записями, переработаны инструменты построения ролевой модели и сертификации доступов, развита диагностика, отчётность и разграничение прав, продолжена оптимизация архитектуры и производительности.
IT Elements 2026 раскрыла программу конференции: непрерывность бизнеса 2.0, ИИ под контролем и «прожарка» отечественных вендоров
Komolov Rostislav 25/08/26

IT Elements, флагманская технологическая конференция для специалистов по инфраструктуре, сетям, безопасности, данным и искусственному интеллекту, раскрыла деловую программу мероприятия. 9–10 сентября в московском ДК «Серп и Молот» пройдут более сотни выступлений: доклады, дискуссии, круглые столы, живые демонстрации, мастер-классы. Ключевая тема го …
NGR Softlab интегрировала Систему управления безопасностью файлов с Kaspersky Scan Engine
Komolov Rostislav 25/08/26
Компания NGR Softlab объявляет об интеграции Системы управления безопасностью файлов (СУБФ) с антивирусным шлюзом Kaspersky Scan Engine (KSE). Интеграция позволяет организациям повысить устойчивость процессов проверки файлов, оптимизировать нагрузку на средства защиты информации и обеспечить бесперебойную работу корпоративных сервисов, связанных с …
В Москве прошла седьмая международная конференция по практической кибербезопасности OFFZONE 2026
Komolov Rostislav 25/08/26

Мероприятие посетили более 3000 человек, а своим опытом с участниками поделились более 130 экспертов. 20 и 21 августа в пространстве GOELRO прошла седьмая международная конференция по практической кибербезопасности OFFZONE 2026. Она объединила специалистов по безопасности, разработчиков, инженеров и исследователей. В центре программы традиционно бы …
ИИ в фарме: ИТ × МАРКЕТИНГ 2026
Редакция сайта 25/08/26
26 августа 2026 года с 12:00 до 16:00 пройдёт открытая онлайн-конференция «Искусственный интеллект и маркетинг в фармацевтических компаниях» от сообщества «Фармакод». Участие бесплатное, регистрация обязательна.
BI.ZONE GRC автоматизирует процессы выполнения требований приказа ФСТЭК России № 117
Komolov Rostislav 25/08/26
Платформа помогает государственным и муниципальным структурам автоматизировать инвентаризацию активов, классификацию информационных систем, оценку соответствия требованиям регуляторов, разработку документации и контроль исполнения планов по обеспечению кибербезопасности.
Три дня в Петербурге о том, что меняет рынок PKI уже сейчас
Редакция сайта 25/08/26
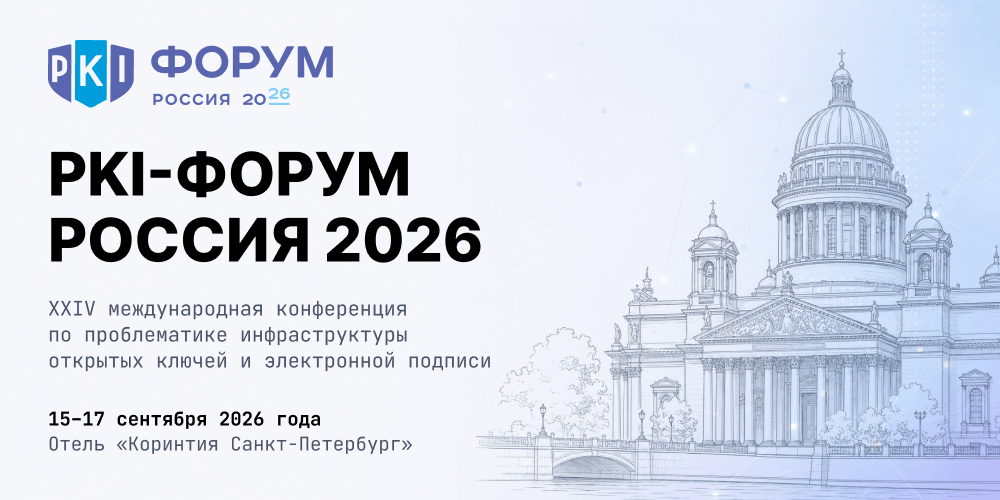
С 15 по 17 сентября в Санкт-Петербурге пройдёт XXIV международная конференция «PKI-Форум Россия 2026» — главное отраслевое событие для специалистов по инфраструктуре открытых ключей и электронной подписи. Форум соберёт представителей регуляторов, руководителей и ведущих экспертов удостоверяющих центров, разработчиков и практиков, чтобы обсудить клю …
Инфобез без иллюзий. «СёрчИнформ» приглашает на ежегодную серию практических ИБ-конференций
Редакция сайта 25/08/26
С 22 сентября по 17 ноября пройдет серия конференций по информационной безопасности от «СёрчИнформ», которая охватит 30 городов России и стран СНГ.
Новые возможности Ideco NGFW Novum v23: приглашаем на вебинар 27 августа
Komolov Rostislav 24/08/26
27 августа в 11:00 (мск) приглашаем на вебинар, посвящённый обновлению Ideco NGFW Novum — релизу 23 версии.
Действующая кампания использует FTP-баннеры для загружения инструкций на заражённый компьютер
Komolov Rostislav 24/08/26
Такая схема помогла распространить как минимум два ранее неизвестных трояна удалённого доступа, получивших названия E4del и PINHOLE. FTP-баннер обычно содержит обычное приветствие, название сервера, версию программного обеспечения или предупреждение для пользователей. Ответ приходит сразу после подключения к порту 21, поэтому для чтения баннера даж …
Исследователи обнаружили публичную ИИ-услуг для создания вредоносного кода
Komolov Rostislav 24/08/26
ThreatDown описали Kriminal.ai, публичный сервис, который обещает отвечать на любые вопросы без фильтров и ограничений, писать эксплойты, помогать с социальной инженерией и собирать досье на людей. Разбор внутреннего устройства показал более любопытную деталь. Собственной мощной нейросети у Kriminal, судя по всему, вообще нет. Основную работу выпол …
Злоумышленники вывели криптоактивов на $1,7 млн из Maya Protocol
Komolov Rostislav 24/08/26
Атака произошла 18 августа 2026 года примерно в 17:30 UTC. Maya Protocol управляет сетью MAYAChain, которая позволяет напрямую менять биткоины, эфир и другие криптоактивы между разными блокчейнами без централизованной биржи. Проект построен на архитектуре THORChain, а токен CACAO играет роль общего расчетного актива внутри пулов ликвидности.
Хакеры придумали новую версию фальшивых оповещений кибербезопаности
Komolov Rostislav 24/08/26
Специалисты F6 обнаружили поддельные сайты, которые после открытия запускают видеоимитацию взлома с обратным отсчетом, окном терминала и сообщениями о выгрузке персональных данных. Вместо настоящего входа страница запускает видеоимитацию взлома, призванную напугать жертву и подготовить почву для дальнейших манипуляций.
Иранских хакеров подозревают в остановке электростанции в Великобритании
Komolov Rostislav 24/08/26
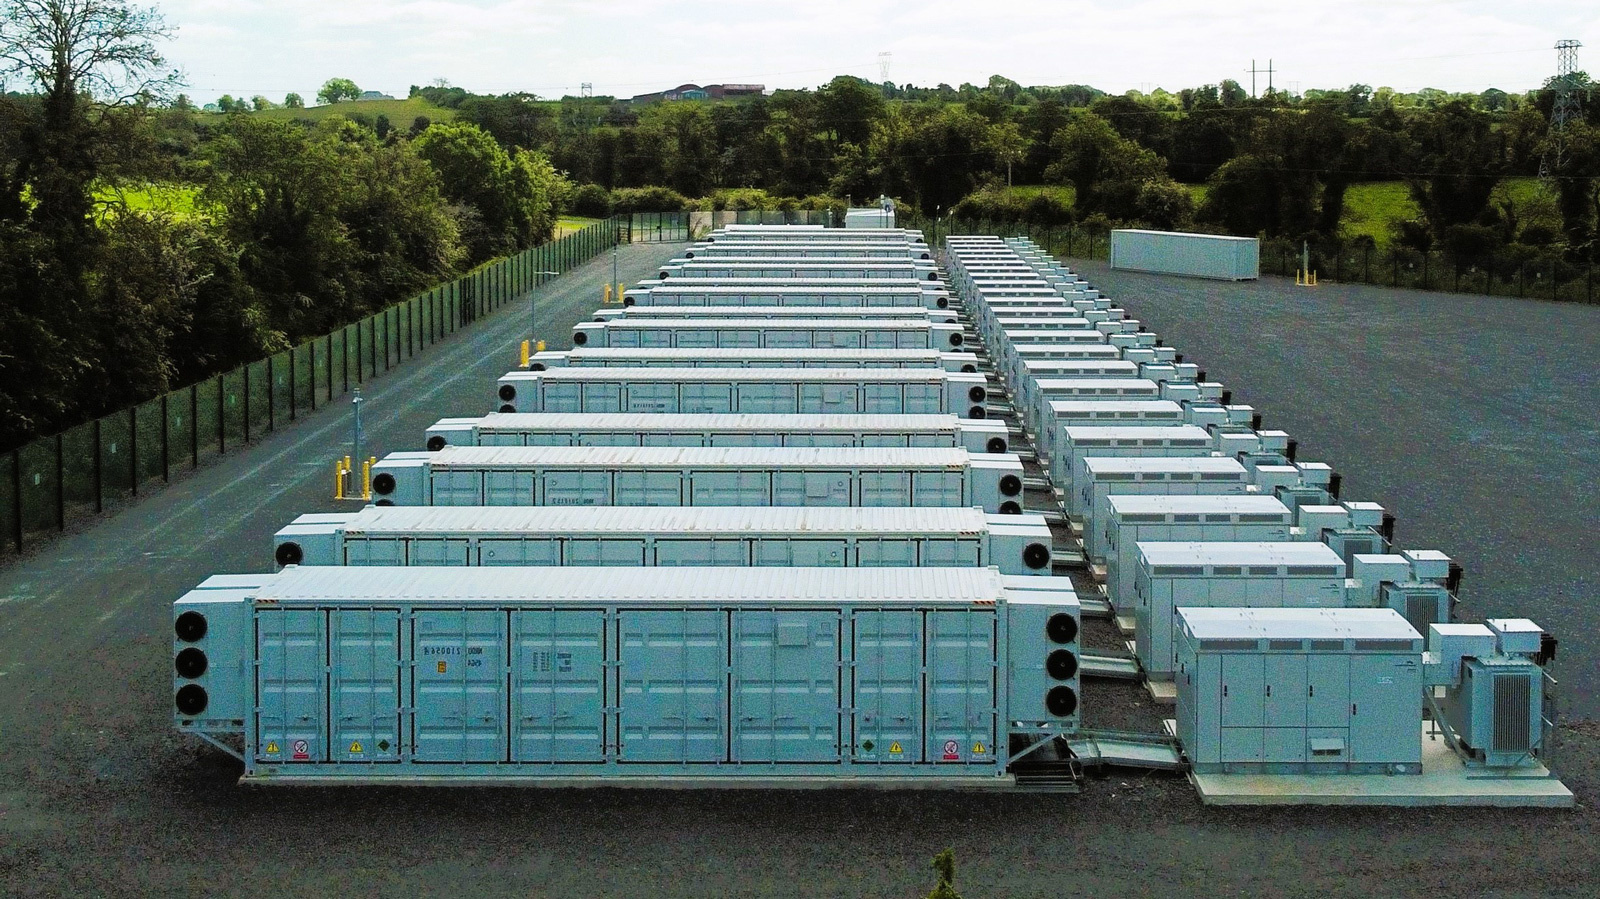
Небольшая британская электростанция четыре дня не могла вырабатывать электричество после кибератаки, которую источники связывают с Ираном. О происшествии первым сообщил The Telegraph, позднее основные детали подтвердили британские власти и другие СМИ.
С января 2024 года по сентябрь 2025 года КНДР похитила не менее $2,8 млрд в криптовалюте
Komolov Rostislav 24/08/26
Королевский объединённый институт оборонных исследований (RUSI) изучил путь денег между блокчейном и традиционной финансовой системой. Северокорейские группировки используют обменники, внебиржевых и прямых продавцов, подставные счета и уже существующие преступные сети. Посредники могут купить похищенную криптовалюту со скидкой, а затем сами отмываю …
Анализ цифрового следа и контроль за активами: «Лаборатория Касперского» обновила Kaspersky MDR
Komolov Rostislav 24/08/26
«Лаборатория Касперского» обновила решение Kaspersky Managed Detection and Response (MDR). Улучшения направлены на то, чтобы повысить эффективность мониторинга, обнаружения угроз и анализа инцидентов, а также предоставлять более широкий контекст для ИБ-специалистов, чтобы они могли принимать более быстрые и информированные решения.
14 вредоносных пакета в npm маскировались под календари
Komolov Rostislav 24/08/26
Библиотеки действительно выполняли заявленные функции, поэтому разработчик мог подключить зависимость и не заметить ничего подозрительного. Одновременно пакет незаметно запускал в Linux имплант RedC2 4.0, через который злоумышленник получал удалённый доступ к системе.
Новая версия ToxicPanda научилась красть PIN-коды банковских и криптовалютных приложений
Komolov Rostislav 24/08/26
Исследователи Zimperium обнаружили 167 команд для удалённого управления заражённым смартфоном. Механизм перехвата PIN-кодов рассчитан более чем на 140 банковских и криптовалютных приложений. Отдельный набор фишинговых экранов позволяет подменять интерфейсы 349 банковских, финансовых, криптовалютных приложений и электронных кошельков в 16 странах. П …
Шпионская кампания SilkParasite работала в госсети азиатской страны с осени 2025
Komolov Rostislav 24/08/26
Специалисты Bitdefender обнаружили длительную шпионскую кампанию против государственных структур Центральной Азии, в которой злоумышленники задействовали сразу семь программ удалённого управления. Пять из них прежде нигде не описывались,пишут в Securitylab.
Хакеры используют механизмы подтверждения личности для шпионажа за американскими чиновниками
Komolov Rostislav 24/08/26
UNC6293, UNC7005 и UNC5976 атакуют дипломатов, государственных служащих, сотрудников оборонной и аэрокосмической отраслей, университетов и аналитических центров в Европе и США. Google считает все три группы связанными с киберразведкой. UNC6293 и UNC7005, по оценке компании, с умеренной уверенностью связаны с APT29, ранее известной как ICE RELIC. Эт …
Вредоносная кампания N4D теперь использует открытые MCP-серверы как отправную точку
Komolov Rostislav 24/08/26
Специалисты Datadog Security Labs обнаружили новую версию вредоносной программы go-titan, которая сама ищет доступные инструменты, запускает команды и пытается распространиться на другие системы.
Злоумышленники атаковали мультимедийные системы автомобилей
Komolov Rostislav 24/08/26
Эксперты «Лаборатории Касперского» в июне 2026 года обнаружили новую вредоносную кампанию, нацеленную на головные устройства автомобилей (Head Unit), которые могут совмещать в себе мультимедийные системы и обладать функциями контроля транспортного средства. Злоумышленники использовали вредоносное ПО для Android, позволяющее осуществлять мошенничест …
Вышло исследование теневых ресурсов «Threat Zone 2026: обратная сторона»
Komolov Rostislav 24/08/26
Эксперты BI.ZONE Threat Intelligence и BI.ZONE Digital Risk Protection изучили более 35 000 объявлений злоумышленников на теневых форумах, маркетплейсах и в телеграм-каналах с лета 2025 года по лето 2026-го.
Рынок резервного копирования в России второй год подряд растёт быстрее рынка ИТ и инфраструктурного ПО
Komolov Rostislav 24/08/26
Strategy Partners (SP) опубликовала ежегодный обзор российского рынка инфраструктурного программного обеспечения. Согласно исследованию, сегмент средств резервного копирования (СРК) второй год подряд растет быстрее рынка в целом, а «Киберпротект» сохраняет позицию лидера в этом сегменте.
Группа Rubytech и «Супервэйв Групп» укрепят надежность ИТ-инфраструктур российских компаний
Komolov Rostislav 24/08/26
Группа Rubytech, ведущий разработчик и производитель программно-аппаратных комплексов (ПАК) Скала^р и решений для высоконагруженных инфраструктур, объявила о начале стратегического партнерства с системным интегратором «Супервэйв Групп».
ITSEC объединит регуляторов, заказчиков и разработчиков ИБ-решений
Галина Скочко 24/08/26
ITSEC 2026 станет площадкой прямого профессионального диалога между теми, кто формирует требования к защите, реализует их в инфраструктуре и создает необходимые технологии. Практическая информационная безопасность находится на пересечении трех контуров: требований, опыта эксплуатации и технологических возможностей. Программа и регистрация →
На IT CAMP 2026 более 120 юных технологических гениев поборолись зазвание лучшего ИТ-специалиста страны
Komolov Rostislav 21/08/26
IT CAMP, как системная образовательная программа для подготовки кадров, объединил перспективных студентов из ведущих технических вузов России, чтобы дать им возможность попробовать свои силы в решении сложных отраслевых задач на базе российского ПО, в частности самой надежной и безопасной операционной системы Astra Linux.
Зарплаты специалистов по кибербезопасности выросли на 40% за первую половину 2026
Komolov Rostislav 21/08/26
Средняя зарплата в сфере информационной безопасности (ИБ) в России в первом полугодии 2026 года выросла на 40% по сравнению с аналогичным периодом прошлого года — с 82,8 тыс. до 115,6 тыс. руб., следует из данных hh.ru. В отдельных случаях работодатели готовы предлагать специалистам до 400 тыс. руб. при наличии уникальной экспертизы и опыта. Об это …
Вышло исследование теневых ресурсов «Threat Zone 2026: обратная сторона»
Komolov Rostislav 21/08/26
Эксперты BI.ZONE Threat Intelligence и BI.ZONE Digital Risk Protection изучили более 35 000 объявлений злоумышленников на теневых форумах, маркетплейсах и в телеграм-каналах с лета 2025 года по лето 2026-го. На конференции OFFZONE 2026 представлены результаты масштабного исследования теневых ресурсов, а также тренды, определяющие долгосрочное разви …
Termidesk VDI 7.0 подтвердил совместимость с платформой VMmanager
Komolov Rostislav 21/08/26
Компания «Увеон — облачные технологии», разработчик решений для виртуализации рабочих мест и доставки приложений под брендом Termidesk, подтвердила совместимость платформы Termidesk VDI 7.0 с платформой управления виртуализацией VMmanager компании ISPsystem (обе компании входят в «Группу Астра»).
Банки РФ повышают расходы на кибербез
Komolov Rostislav 21/08/26
По оценкам системного интегратора «Информзащита», расходы банков на информационную безопасность в 2026 году могут достигнуть 43–45 млрд руб. и это на 10–15% больше, чем годом ранее. Эксперт «Группы Астра» Андрей Кузнецов отметил, что системы резервного копирования являются важным элементом в вопросе кибербезопасности для банков.
Armored Likho разработала новый троянец и расширила применение ИИ
Komolov Rostislav 21/08/26
Эксперты «Лаборатории Касперского» проанализировали недавнюю активность Armored Likho и обнаружили новый троянец — BusySnake RAT. Специалисты нашли несколько версий этого инструмента, причём в одном из случаев для связи с сервером злоумышленников использовался Telegram. Также группа расширила применение искусственного интеллекта. Если раньше ИИ исп …
«Газинформсервис» представил новую линейку СУБД Jatoba
Komolov Rostislav 21/08/26
Компания «Газинформсервис» выпустила обновление СУБД «Ятоба». Новая линейка версий — 18.4.1, 6.14.1, 5.18.1 и 4.23.1 — предназначена для корпоративных систем с высокими нагрузками — OLTP, OLAP и смешанных. Она включает существенные улучшения, которые упрощают управление и мониторинг, оптимизируют работу СУБД, а также повышают уровень защиты данных.
Более 90% компаний подвержены риску успешного проникновения в периметр
Komolov Rostislav 21/08/26
BI.ZONE выпустила исследование по наступательной кибербезопасности за период с июля 2025 года по июль 2026-го и представила ключевые результаты на конференции OFFZONE. Специалисты BI.ZONE проанализировали результаты более сотни проектов по пентесту, AppSec и red teaming. В 93% случаев эксперты успешно проникали во внутренний периметр компаний, а в …
Группа Rubytech протестировала российские LLM на китайских GPU
Komolov Rostislav 20/08/26
Группа Rubytech, лидер в области разработки ПАК и решений для инфраструктуры высоконагруженных ИТ-систем, завершила испытания российских LLM на графических процессорах (GPU) китайского производства. На базе программно-аппаратного комплекса собственного производства «Машина искусственного интеллекта» специалисты вендора проверили, подходит ли подобн …
Orion soft и «Береста» объединили экспертизу для разработки новых возможностей резервного копирования в zVirt
Komolov Rostislav 20/08/26
Разработчик инфраструктурного ПО для Enterprise-бизнеса Orion soft и производитель систем резервного копирования и восстановления данных «Береста РК» объявили о стратегическом партнерстве. Компании объединили экспертизу для развития возможностей резервного копирования виртуальных машин в среде виртуализации zVirt на базе технологий «Береста».
MULTIDIRECTORY 3.2.0: отказоустойчивость, LDAP-структура в GPO и поддержка Astra Linux с МРД
Komolov Rostislav 20/08/26
Компания МУЛЬТИФАКТОР, российский разработчик ИТ- и ИБ-решений, выпустила версию службы каталогов MULTIDIRECTORY 3.2.0. Обновление фокусируется на улучшении управляемости групповыми политиками, расширении поддержки отечественных операционных систем с мандатно-ролевым доступом и повышении отказоустойчивости распределённых инфраструктур.
BI.ZONE провела финал CTFZone 2026 в новом формате — восемь часов без интернета и LLM
Komolov Rostislav 20/08/26
19 августа в офлайн-формате прошел финал соревнований по этичному хакингу CTFZone 2026, организованных BI.ZONE. В этом году соревнования прошли в обновленном формате: участники восемь часов решали задачи полностью без доступа к интернету и LLM, полагаясь только на собственные знания и навыки. В финал вышли 10 сильнейших команд.
Разработчикам GrapheneOS стало сложнее получать часть исходного кода для смартфонов Google Pixel
Komolov Rostislav 20/08/26
Google отказалась от прежней автоматической публикации некоторых компонентов через Git и перевела их выдачу на ручные запросы. Команде приходится заполнять форму Google, указывать нужные материалы и ждать ссылку на архив в Google Drive. По данным GrapheneOS, раньше необходимые файлы обычно появлялись в течение нескольких часов, а теперь ожидание ин …
Госслужащим Мьянмы рассылали установщик скрытого инструмента удалённого управления под видом сообщения от министерства
Komolov Rostislav 20/08/26

Специалисты Seqrite связали кампанию Operation QUICSILVER с действующей в интересах Китая группировкой, хотя оценивают такую связь лишь со средней уверенностью. Приманкой служило приглашение на церемонию выпуска от имени отдела информационных технологий и кибербезопасности Мьянмы. Документ на бирманском языке приглашал получателя на мероприятие 3 и …
В Швейцармии судят одного из создателей вредоносных программ LockerGoga, MegaCortex и Nefilim
Komolov Rostislav 20/08/26
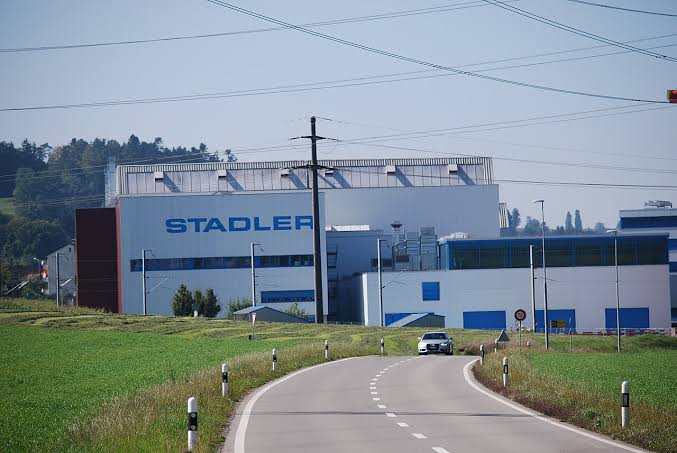
Среди пострадавших оказалась швейцарская Stadler Rail. В мае 2020 года производитель поездов сообщил, что вредоносная программа заразила корпоративную сеть. Злоумышленники похитили данные, потребовали крупный выкуп и пригрозили опубликовать информацию. Резервные копии сохранились, поэтому Stadler Rail смогла быстро восстановить системы и продолжить …
Новый бэкдор C2Looper занимается разведкой и закреплением в сети перед запуском вымогателей
Komolov Rostislav 20/08/26

Вредоносная программа позволяет незаметно закрепиться в сети, собирать сведения о компьютерах, выполнять команды и загружать дополнительные вредоносные файлы. Анализ показал, что разработчики уже успели заметно расширить возможности C2Looper.
Группировка RansomBusters продаёт компаниям их же данные под видом помощи
Komolov Rostislav 20/08/26

Специалисты GuidePoint Security считают, что за «помощниками» Ransom Busters скрывается участник сразу нескольких преступных операций. Представители Ransom Busters LTD связывались с организациями еще до того, как произошедшее становится достоянием публики. В письмах отправители просили соединить их с руководителем компании или ИТ-подразделения и ут …
Группировка Medusa взомала более 500 организаций критической инфраструктуры США за 5 лет
Komolov Rostislav 20/08/26
Ещё в феврале 2025 года американские власти насчитывали свыше 300 пострадавших, поэтому за последующий период список известных жертв вырос как минимум на две сотни. Новые данные опубликовали Агентство по кибербезопасности и защите инфраструктуры США (CISA), ФБР и Министерство здравоохранения и социальных служб США в обновлённой совместной рекоменда …
Разработчиков атаковали через поддельные пакеты в RubyGems и npm
Komolov Rostislav 20/08/26
Злоумышленники разместили 16 вредоносных библиотек в RubyGems и ещё 37 в npm, подбирая названия с опечатками под известные зависимости. Установка приманки на Windows запускала StubMaker, похититель данных, который собирал пароли и активные сеансы браузеров, сведения о банковских картах, криптовалютные кошельки, сид-фразы и файлы Telegram Desktop. А …
Группировка Clop использует специальный веб-шелл для кражи данных с серверов PTC Windchill и FlexPLM
Komolov Rostislav 20/08/26
Вредоносная программа рассчитана именно на внутреннее устройство Windchill: подключается к базе данных штатными средствами приложения, расшифровывает сохранённые учётные данные, находит документы в файловых хранилищах, скачивает их и запускает дополнительный Java-код внутри процесса Windchill. ReliaQuest обнаружила инструмент при расследовании атак …
Уязвимость в GitLab позволяет удаленно изменять и удалять публичные проекты без аутентификации
Komolov Rostislav 20/08/26
По данным BI.ZONE EASM, в российском сегменте интернета доступно более 9,3 тыс. публичных GitLab-сервисов. Часть из них может быть уязвима для удаленной атаки без учетной записи.
Desktop X выходит на новый уровень: масштабное обновление почтового клиента с фокусом на продуктивность и удобство
Komolov Rostislav 20/08/26
Ключевые нововведения: поддержка локальных архивов, сквозной поиск по письмам, отправка «от имени» и множество других опций.
Termidesk заменил Microsoft RDS и RDGW в инфраструктуре ПАО «Северсталь»
Komolov Rostislav 19/08/26
Российское решение обеспечило защищенный удаленный доступ к технологическому контуру Череповецкого металлургического комбината для нескольких сотен пользователей технологического домена. После перехода на Termidesk VDI длительность подключения сотрудников к терминальным серверам увеличилась примерно в два раза, а предприятию больше не требуется зак …
Вымогатели нарушили работу инженерных систем канадской больницы
Komolov Rostislav 19/08/26

В медицинском центре Health Sciences Centre в Виннипеге после кибератаки возникли проблемы с тем, как централизованно управляют вентиляцией, кондиционированием и электронными пропусками, хотя пациентов продолжили лечить в обычном режиме.
Кампания CameraSwarm за пять недель получила доступ более чем к 14,5 тыс. камер Dahua
Komolov Rostislav 19/08/26

Кампания CameraSwarm продолжалась с 17 июня по 22 июля 2026 года и затронула устройства по всему миру, но больше всего подтвержденных случаев пришлось на Украину и Россию. Специалисты Hunt.io обнаружили операцию после того, как сам злоумышленник ошибся, пишут в Securitylab. Сервер с его рабочими файлами оказался открыт через HTTP. Специалисты скача …
Два ведомства управления Берлина отключили от общей сети города после кибератаки
Komolov Rostislav 19/08/26

Проблемы начались после атаки на Управление Сената Берлина по городскому развитию, строительству и жилью и Управление по вопросам мобильности, транспорта, защиты климата и окружающей среды. В пятницу обе структуры отключили от общей городской сети, чтобы не допустить дальнейшего распространения атаки. В результате сотрудники потеряли доступ к интер …
Минцифры смягчило требования третьего противошеннического законопроекта
Komolov Rostislav 19/08/26
Владельцам сайтов, приложений и информационных систем не придется создавать трехлетний архив регистраций и входов пользователей, привязанный к телефонным номерам. Требование исчезло из новой редакции пакета законопроектов «Антифрод 3.0», которую подготовило и направило на межведомственное согласование Минцифры, пишут «Известия».
Израильский криптоброкер Bits of Gold расследует утечку данных
Komolov Rostislav 19/08/26

Компания Bits of Gold предупредила клиентов об утечке персональных данных после инцидента в сторонней системе поддержки. Злоумышленники могли получить имена, номера удостоверений личности, адреса электронной почты, телефоны, IP-адреса и часть финансовых данных, передают Securitylab.
Злоумышленники получили доступ к данным французской налоговой службы
Komolov Rostislav 19/08/26

Главное управление государственных финансов Франции уже связалось более чем с 350 тыс. граждан, чьи сведения могли попасть к злоумышленникам. Всего утечка затронула 678 тыс. пользователей, включая физических лиц и организации.
В тёмной сети выставили на продажу заявленные 3,64 млн записей из корпоративных каталогов Microsoft Azure и Entra
Komolov Rostislav 19/08/26
Продавец под псевдонимом TheHatman приписывает базы девяти крупным компаниям, включая McDonald’s, Vodafone, Tata Consultancy Services и HCL Technologies. В объявлениях упоминаются имена сотрудников, должности, рабочие телефоны, адреса, подразделения, руководители, технические учетные записи и глобальные администраторы.
Злоумышленники начали использовать уязвимость встроенной функции общего доступа к экрану macOS
Komolov Rostislav 19/08/26

В нескольких подтверждённых случаях после такого подключения атакующие получали права root и устанавливалимайнер Monero.
Группировка HoneyMyte (Mustang Panda) заметно усилила бэкдор CoolClient
Komolov Rostislav 19/08/26
Новая версия получила драйвер для ядра Windows, который помогает скрывать вредоносный процесс, файлы, записи реестра и сетевую активность. Обновленный CoolClient уже применяли против организаций в России и нескольких странах Азии.
UserGate развернет на OFFZONE 2026 интерактивную площадку для SOC‑инженеров
Komolov Rostislav 19/08/26
UserGate, ведущий российский разработчик решений в области информационной безопасности и архитектор сетевого доверия, поддержит международную конференцию по практической кибербезопасности OFFZONE 2026 в качестве партнера. Мероприятие пройдет 20−21 августа в Москве. Участникам форума вендор предложит обширную программу, в которую войдут доклады спец …
InfoWatch Prediction лучше адаптируется под нужды компании
Komolov Rostislav 19/08/26
В новой InfoWatch Prediction 3.5 реализованы гибкая настройка расчетов рисков, поддержка PDF-отчетов по сотрудникам с детализацией рейтинга риска, улучшена точность оценки пользовательского поведения за счет исключения нерелевантных событий. Это расширяет возможности использования продукта в отчетных и интеграционных сценариях ИБ-подразделений.
Совместимость решений 1С-Битрикс и РЕД СОФТ гарантирует единый контур безопасности для корпоративных заказчиков
Komolov Rostislav 19/08/26
Компания 1С-Битрикс провела комплексные технологические испытания «1С-Битрикс: Управление сайтом» на совместимость с системой централизованного управления ИТ-инфраструктурой РЕД АДМ от РЕД СОФТ. Результаты тестов подтверждают корректное и безопасное взаимодействие этих решений, что позволит корпоративным заказчикам создавать, поддерживать и эксплуа …
Доля атак с эксплуатацией уязвимостей снова начала расти
Komolov Rostislav 19/08/26
Наметившийся после спада 2025 года рост может быть связан с освоением злоумышленниками ИИ. В 2026 году модели все чаще используют для поиска уязвимостей. При этом для продажи эксплоитов киберпреступники все чаще уходят с форумов в закрытые приватные каналы.
Indeed ITDR 2.2: больше сценариев MFA и улучшенный пользовательский опыт
Komolov Rostislav 19/08/26
Компания «Индид» выпустила новую версию Indeed Identity Threat Detection and Response (Indeed ITDR) 2.2 — продукта для своевременного выявления и реагирования на угрозы, связанные с компрометацией айдентити. Обновление расширяет сценарии применения многофакторной аутентификации, улучшает пользовательский опыт при работе в консоли администрирования …
«ДиалогНаука» реализовала комплексный проект по защите информации для АО «Медицина»
Komolov Rostislav 19/08/26
Компания «ДиалогНаука», системный интегратор в области информационной безопасности, реализовала комплексный проект по защите информации для АО «Медицина», предусматривающий выполнение требований законодательства РФ и рекомендаций международных стандартов, включая ISO/IEC 27001.
Началась регистрация на BIS Summit 2026: XIX ежегодная конференция по ИБ
Редакция сайта 18/08/26
29 сентября 2026 года в Москве вновь состоится BIS Summit — ключевое событие в сфере информационной безопасности, организованное Ассоциацией по защите деловой информации (BISA). С 2008 года саммит выступает пространством для конструктивного диалога между ведущими экспертами, бизнесом, госкомпаниями и регуляторами, в результате которого формируются …
В системе управления перевозками Saby TMS можно подписывать ЭПД с телефона с помощью Рутокен ЭЦП 3.0 NFC
Komolov Rostislav 18/08/26
С 1 сентября 2026 года электронные транспортные накладные (ЭТрН) становятся обязательными для большинства перевозок. Для транспортных компаний это означает переход от бумажного документооборота к работе с электронными документами непосредственно на маршруте. Saby TMS позволяет оформлять и обрабатывать электронные транспортные документы и поддержива …
В ID от Контур.Эгиды добавили автономную двухфакторную аутентификацию для Windows
Komolov Rostislav 18/08/26
В сервисе ID от Контур.Эгиды появилась автономная двухфакторная аутентификация для входа в Windows по TOTP-коду и поддержка второго фактора при работе с Linux. Также администраторы получили возможность точечно управлять настройками 2ФА для отдельных пользователей и сценариев доступа и фильтровать трафик по IP-адресам.
«СёрчИнформ КИБ» запрещает скачивание на смартфоны по меткам конфиденциальности
Komolov Rostislav 18/08/26
«СёрчИнформ» расширил список доступных блокировок в системе защиты от утечек информации (DLP) «СёрчИнформ КИБ». Теперь система предотвращает скачивание конфиденциальных документов на мобильные устройства сотрудников – смартфоны и планшеты. Блокировка работает по меткам конфиденциальности системы аудита и защиты файловых ресурсов (DCAP) «СёрчИнформ …
Astra Cloud предоставила Nubes технологическую основу для защищенного облака КИИ
Komolov Rostislav 18/08/26
Провайдер Nubes создал облако для объектов КИИ «Туча» — комплексное решение повышенного класса надежности. Его основой стала Astra Cloud Platform — облачный вендор предоставляет платформу по модели white label и открыт к партнерству с другими провайдерами.
«Лаборатория Касперского» назвала самые распространённые киберугрозы для малого и среднего бизнеса
Komolov Rostislav 18/08/26
Эксперты «Лаборатории Касперского» отмечают, что злоумышленники используют для атак на небольшие и крупные компании похожие методы.
УЦСБ помог «ВИБРОБИТ» выстроить безопасную разработку критического ПО для энергетики без расширения штата
Komolov Rostislav 18/08/26
Уральский центр систем безопасности (УЦСБ) обеспечил процесс безопасной разработки программного обеспечения для ООО НПП «ВИБРОБИТ» — ведущего разработчика систем вибрационного мониторинга и диагностики роторного оборудования для ТЭЦ, ГРЭС и АЭС. Внедрение платформы Apsafe от УЦСБ позволило команде Заказчика наладить регулярный анализ защищенности к …
BI.ZONE AntiFraud: Во II квартале 2026 года выросла активность мошеннических схем, основанных на социальной инженерии
Komolov Rostislav 18/08/26
Рассказываем о наиболее распространенных сценариях: от псевдотрейдинга и компрометации электронных средств платежа до схем с использованием сайтов знакомств. По итогам первого полугодия 2026 года команда BI.ZONE AntiFraud проанализировала статистику наиболее активных мошеннических схем. Сравнение показателей второго квартала с итогами первого позво …
Вебинар Positive Technologies «Ваш личный хакер: как изменился PT Dephaze»
Komolov Rostislav 18/08/26
Приглашаем вас на вебинар«Ваш личный хакер: как изменился PTDephaze — новые возможности для оценки защищенности инфраструктуры».
"Аладдин" и "Пассворк" подтвердили совместимость JaCarta ManagementSystem 4LX и менеджера паролей Пассворк
Komolov Rostislav 18/08/26
Компании "Аладдин" и "Пассворк" подтвердили совместимость своих продуктов – корпоративной системы централизованного управления JaCarta Management System 4LX для Linux (JMS4LX) и менеджера паролей Пассворк.
Доступна полная программа OFFZONE 2026
Komolov Rostislav 18/08/26
Более 130 специалистов по кибербезопасности выступят на конференции OFFZONE 2026. Исследователи, разработчики и другие эксперты представят доклады в семи тематических зонах. 20 и 21 августа в московском пространстве GOELRO пройдет седьмая международная конференция по практической кибербезопасности OFFZONE. В центре программы — технические доклады п …
На коротком поводке: 54% владельцев домашних животных опасаются выпускать питомцев на свободный выгул
Komolov Rostislav 18/08/26
Даже у самых ответственных хозяев могут потеряться домашние животные — как в городе, так и на природе. Более половины опрошенных россиян (54%) не выпускают своего питомца на свободный выгул. Таковы данные свежего исследования «Цифровая защита питомцев»*. «Лаборатория Касперского», развивающая решение PetKa, проводит его уже во второй раз, чтобы луч …
Свежие данные в логах стилеров подорожали почти на 13%
Komolov Rostislav 18/08/26
По оценкам BI.ZONE, доля данных, похищенных у пользователей из России, составляет от 14 до 18% от общего объема предлагаемых в даркнете логов стилеров, то есть информации, которую эти вредоносные программы собрали со скомпрометированных устройств. Для сравнения: на долю США, Великобритании и всех стран ЕС в совокупности приходится порядка 40–45% от …
Российский рынок информационной безопасности за 2025 вырос на 8%
Komolov Rostislav 17/08/26
Российский рынок информационной безопасности (ИБ) продолжил расти несмотря на замедление экономики и сокращение ИТ-бюджетов. В 2025 г. совокупные затраты корпоративных и частных пользователей на продукты, услуги и сервисы ИБ увеличились на 8%, до ₽423,8 млрд. Годом ранее объем рынка составлял ₽391 млрд.
Инвестиционная компания Go Invest усилила защиту бренда в цифровой среде благодаря решению от Infosecurity (ГК Softline)
Komolov Rostislav 17/08/26
Инвестиционная компания Go Invest подвела итоги сотрудничества с Infosecurity «Софтлайн Решения» (ГК Softline). В сегменте премиального брокерского обслуживания, где особенно важны доверие клиентов, защита бренда и устойчивость цифровых каналов, Go Invest использует DRP-сервис CYBERDEF от Infosecurity.
ShiftLeft Security и ARX Security обеспечили технологическую совместимость SASTAV и ARXASPM PLATFORM
Komolov Rostislav 17/08/26

Российские разработчики решений в области безопасности приложений ShiftLeft Security и ARX Security объявили о технологическом партнерстве и обеспечении совместимости продуктов SASTAV SAST и ARX ASPM PLATFORM.
ПО Metasfera Platform и Metasfera xD ООО «Контрол Системс» совместимо с СУБД Jatoba компании «Газинформсервис»
Komolov Rostislav 17/08/26
ООО «Газинформсервис» и ООО «Контрол Системс» (АО «Системы управления» — эксклюзивный дистрибьютор) подтвердили совместимость своих решений: СУБД «Ятоба» и Metasfera Platform, СУБД «Ятоба» и Metasfera xD. По итогам испытаний выпущены соответствующие сертификаты.
NGR Softlab усиливает безопасность своих продуктов благодаря OEM-партнерству с Axiom JDK
Komolov Rostislav 17/08/26
Российские разработчики NGR Softlab и Axiom JDK (АО «Аксиом») заключили OEM-соглашение о партнерстве, в рамках которого продукты PAM Infrascope и SIEM Alertix будут поставляться совместно с защищенной и сертифицированной средой запуска и исполнения Axiom JDK Certified и Libercat Certified (сервером приложений). Сотрудничество с Axiom JDK усилит без …
Postgres Professional усилила платформу миграции ProGate 1.4.0 аналитической СУБД Postgres Pro AXE
Komolov Rostislav 17/08/26
Ведущий российский разработчик систем управления базами данных Postgres Professional, объявляет о выходе Postgres ProGate 1.4.0 — очередного обновления платформы миграции и репликации данных. Ключевое новшество версии — поддержка аналитической СУБД для гибридных нагрузок Postgres Pro AXE с загрузкой в S3-совместимое хранилище, что открывает заказчи …
Более половины производственных предприятий по всему миру готовы полностью перейти на цифру — как это влияет на кибербезопасность
Komolov Rostislav 17/08/26
60% производственных предприятий по всему миру рассчитывают полностью перейти на цифровые технологии в течение ближайших двух лет — сегодня полностью цифровыми себя считают 9%. Это показали результаты совместного исследования* «Лаборатории Касперского» и VDC Research.
Positive Technologies: хакеры распространили программу-шпион для Android в 26 странах
Komolov Rostislav 17/08/26
Пользователи Android из более чем 26 стран, включая Россию, подверглись атакам нового шпионского приложения DragonDoll, которое маскируется под обновление браузера Google Chrome. Масштабную кампанию по его распространению обнаружили специалисты департамента Threat Intelligence экспертного центра безопасности Positive Technologies (PT ESC). За два м …
HoneyMyte использовала обновлённый бэкдор в кампаниях кибершпионажа против организаций в России и Азии
Komolov Rostislav 17/08/26
Эксперты Глобального центра исследования и анализа угроз «Лаборатории Касперского» (Kaspersky GReAT) проанализировали недавнюю активность APT-группы HoneyMyte и обнаружили обновлённый вариант бэкдора CoolClient. Злоумышленники использовали его в кампаниях кибершпионажа в 2026 году, которые были нацелены на государственные и частные организации в Ро …
ATLAS и «Код Безопасности» создали совместное решение для КИИ
Komolov Rostislav 17/08/26
Российский производитель систем хранения данных ATLAS и разработчик сертифицированных средств защиты информации «Код Безопасности» успешно завершили тестирование совместной работы своих продуктов СХД ATLAS.SM и АПМДЗ «Соболь» версии 4.0.
Подтверждена совместимость JaCarta Management System 4LX для Linux и СУБД Jatoba
Komolov Rostislav 17/08/26
Компании "Аладдин" и "Газинформсервис" подтвердили корректность совместного функционирования корпоративной системы централизованного управления JaCarta Management System 4LX для Linux с защищённой системой управления базами данных Jatoba.
В даркнете снизилась доля объявлений о продаже ВПО
Komolov Rostislav 17/08/26
Большинство объявлений на теневых ресурсах по-прежнему связаны с продажей ВПО, однако их доля заметно сократилась: с 46% в 2025 году до 38% в 2026-м. Такая динамика может быть связана с тем, что рынок движется от монофункциональных инструментов (например, нацеленных исключительно на кражу данных) к составным решениям.
«Хайстекс Акура 4.6»: CBT для OpenStack без привязки к системе хранения и аварийное восстановление для любых платформ
Komolov Rostislav 17/08/26

Компания «Хайстекс» объявила о выпуске «Хайстекс Акура 4.6». В релизе расширены возможности агента внешней репликации из OpenStack за счет механизма отслеживания измененных блоков (Changed Block Tracking, CBT). Технология Direct2Target (D2T), обеспечивающая передачу трафика напрямую между агентами в обход контроллера, получила поддержку сценариев а …
ITSEC 2026 соберет рынок ИБ для сверки планов и приоритетов на 2027 год
Галина Скочко 17/08/26
С 6 по 16 октября состоится ITSEC 2026 — профессиональная площадка для тех, кто формирует ИБ-планы на 2027 год, отвечает за защиту инфраструктуры и выбирает технологии для реализации. Центральным событием станут два очных дня 13–14 октября в Москве, где встретятся регуляторы, ИБ- и ИТ-команды предприятий и разработчики. Программа и регистрация →
Биржа Bybit подала в суд на правительство Северной Кореи за кражу $1,5 миллиарда
Komolov Rostislav 14/08/26

Криптобиржа Bybit пытается вернуть украденные в прошлом году средства через американский суд. Компания подала гражданский иск против КНДР, Главного разведывательного управления страны и группировки Lazarus Group, которую власти США связывают с атакой на биржу в феврале 2025 года.
Неизвестная брешь в Metabase обернулась утечкой данных пользователейй Trezor
Komolov Rostislav 14/08/26
Данные почти 14 тысяч покупателей аппаратных кошельков Trezor похитили через критическую уязвимость в Metabase, которой пользовался партнер ShipMonk. Атакующие воспользовались CVE-2026-72898 (10.0 Critical). Ошибка позволяла без авторизации провести SQL-инъекцию через механизм сброса пароля Metabase и получить права администратора, поясняет Securit …
Связка SpyNote и WindRelay позволяет воровать данные банковских карт с Android-смартфонов
Komolov Rostislav 14/08/26
Специалисты Group-IB описали новую мошенническую кампанию против владельцев Android. SpyNote предоставляет удаленный доступ к смартфону, а WindRelay передает платежные данные через NFC в момент покупки или снятия наличных.
Правительство США будет выдавать частным команиям лицензии на наступательные кибератаки
Komolov Rostislav 14/08/26
В президентской записке, изданной на этой неделе, Белый дом поручил Министерству внутренней безопасности создать программу, в рамках которой компании частного сектора смогут проводить наступательные кибер-операции от имени правительства США.
Злоумышленники начали применять критическую уязвимость в Microsoft SharePoint в реальных атаках
Komolov Rostislav 14/08/26
Брешь позволяет обойти вход в систему и выдать себя за обычного пользователя или администратора SharePoint без знания его пароля. Уязвимость обнаружили специалисты Rapid7, а Microsoft закрыла её ещё в июльских обновлениях безопасности. 11 августа Rapid7 опубликовала подробный технический разбор вместе с рабочим примером атаки. CVE-2026-55040 затраг …
Хакеры взломали 85 учётных записей в государственных системах Тайланда
Komolov Rostislav 14/08/26
Операцию провели с 1 по 4 июля 2026 года в 12 последовательных волнах. Специалисты израильской компании Dream обнаружили следы атаки на государственные структуры в Азии. Компания не назвала пострадавшую страну, однако собеседник Financial Times, знакомый с деталями атаки, сообщил, что целью был Тайвань, передаёт Securitylab.
Исследователи рассмотрели, какие вредоносные возможности есть у обычных SIM-карт
Komolov Rostislav 14/08/26
Специалисты Бирмингемского университета и Fuzzware показали, что, работу представили на конференции USENIX WOOT 2026. Авторы создали набор инструментов CATANA и проверили 26 устройств, включая 18 смартфонов и восемь модемов для устройств интернета вещей. В девяти случаях оборудование принимало AT-команды непосредственно от SIM-карты. Проверка приве …
Операторы Kimwolf используют Android-приставки для тв как узлы крупного ботнета
Komolov Rostislav 14/08/26
Версия v7 заметно усложнила и DDoS-атаки, и связь с управляющей инфраструктурой. Вредоносная программа научилась формировать HTTP/2-трафик с признаками настоящего Chrome, получать адрес командного сервера через Ethereum и переходить на Tor, если основной канал перестаёт работать.
Cloudflare отчиталась о резком росте DDoS-атак крайне высокого масштаба
Komolov Rostislav 14/08/26
Cloudflare относит к этой категории атаки на сетевом уровне, скорость которых превышает 1 Тбит/с или 1 млрд пакетов в секунду. Еще недавно подобные показатели считались исключительными, однако теперь такие потоки появляются регулярно. Компания связывает перемены прежде всего с крупными сетями заражённых устройств, которые позволяют злоумышленникам …
Подтверждена совместимость JaCarta Management System 4LX для Linux и СУБД Jatoba
Komolov Rostislav 14/08/26
Компании "Аладдин"и "Газинформсервис" подтвердили корректность совместного функционирования корпоративной системы централизованного управления JaCarta Management System 4LX для Linux с защищённой системой управления базами данных Jatoba.
Контроль привилегий под полным управлением: Indeed PAM внедрен в «Расчетные решения»
Komolov Rostislav 14/08/26
Компания «Индид», российский разработчик решений в области защиты айдентити, успешно внедрила продукт Indeed Privileged Access Manager (Indeed PAM) в АО «РАСЧЕТНЫЕ РЕШЕНИЯ». Это позволило усилить защиту критически важных ИТ-ресурсов клиента, выстроить централизованное управление привилегированным доступом и повысить прозрачность действий пользовате …
Новая методика ФСТЭК усиливает акцент на управляемости удаленного доступа
Komolov Rostislav 14/08/26
ФСТЭК России утвердила методику оценки уровня зрелости деятельности в области технической защиты информации в информационных системах и обеспечения безопасности значимых объектов критической информационной инфраструктуры. Одним из отдельных направлений оценки в документе стала защита удаленного доступа. По мнению экспертов Termidesk, новый подход п …
Бастион и Гарда приняли участие в летних интенсивах для школьников «БАУМАНТЕХ.ДЕТИ»
Komolov Rostislav 13/08/26
Компания по информационной безопасности «Бастион» и компания «Гарда», разработчик решений в области информационной безопасности, (входят в «ИКС Безопасность») выступили одними из главных партнеров летних интенсивов по информационной безопасности «БАУМАНТЕХ.ДЕТИ» (БАУМАНТЕХ — структурное подразделение МГТУ им. Н. Э. Баумана). Трехнедельная программа …
Российские организации атакованы новыми инструментами для шпионажа в Telegram и аудиослежки
Komolov Rostislav 13/08/26
Эксперты Глобального центра исследования и анализа угроз «Лаборатории Касперского» (Kaspersky GReAT) в мае 2026 года обнаружили новую кампанию кибершпионажа Armored Likho, нацеленную на организации в России из разных отраслей, включая государственный сектор, ИТ и образование. В качестве приманки злоумышленники используют поддельное приложение, имит …
41% компаний столкнулись с инцидентами информационной безопасности, связанными с подрядчиками
Komolov Rostislav 13/08/26
41% опрошенных специалистов по ИТ и информационной безопасности рассказали, что за последние два года в их компаниях происходили киберинциденты, связанные с подрядчиками. Чаще всего они приводили к утечкам данных, получению посторонними доступа к информации граждан и взлому корпоративных аккаунтов. К таким выводам пришли эксперты Контур.Эгиды и Sta …
Платформа для защиты данных Xello Datacube вошла в реестр отечественного ПО
Komolov Rostislav 13/08/26
Xello, российский разработчик платформ для защиты данных и инфраструктуры, сообщает о включении Xello Datacube — платформы для организации защищенного удаленного доступа к корпоративным данным по модели «нулевого доверия» (Zero Trust) — в Единый реестр российских программ для электронных вычислительных машин и баз данных. Согласно приказу Министерс …
"Аладдин" и "РЕД СОФТ" подтвердили совместимость JaCarta с РЕД ОС 8 и РЕД АДМ
Komolov Rostislav 13/08/26
Компании "Аладдин" и "РЕД СОФТ" расширили совместимость средств строгой аутентификации JaCarta с операционной системой РЕД ОС 8 и системой централизованного управления ИТ-инфраструктурой РЕД АДМ. По итогам испытаний обновлён действующий сертификат совместимости с РЕД ОС 8, а также подписан новый – о совместной работе с РЕД АДМ. Документы подтвержда …
Бизнес Сибири защитят от внутренних угроз и утечек через ИИ: «Серверное сияние» запускает сервис ИБ-аутсорсинга
Komolov Rostislav 13/08/26
Новосибирский интегратор «Серверное сияние» заключил партнерское соглашение с ведущим российским разработчиком защитного ПО «СёрчИнформ». ИТ-компания, специализирующаяся на обслуживании компьютерной техники и серверов, запускает сервисную модель защиты данных для корпоративных клиентов. Теперь заказчики смогут получать мониторинг внутренних угроз и …
Postgres Professional и BI.ZONE подтвердили совместимость своих решений
Komolov Rostislav 13/08/26
Компании смогут использовать линейку СУБД Postgres Pro вместе с решениями BI.ZONE для защиты конечных точек, почты, веб-приложений и DNS без предварительной проверки совместимости. Это ускоряет внедрение и снижает риски технических конфликтов.
AI-мониторинг и управление PostgreSQL: «Тантор Лабс» представила платформу Tantor 7
Komolov Rostislav 13/08/26
Впервые среди российских решений для мониторинга и управления Postgres-совместимыми СУБД в платформе Tantor представлен AI-мониторинг: ИИ самостоятельно анализирует состояние экземпляров PostgreSQL, выявляет потенциальные проблемы и формирует рекомендации по их устранению и оптимизации. Появилась и система многофакторной оценки здоровья экземпляров …
Эксперт «Группы Астра» Андрей Кузнецов назвал 3 главных тренда развития резервного копирования в России
Komolov Rostislav 13/08/26
Резервное копирование в этом году окончательно трансформируется из киберподстраховки в стратегический элемент киберустойчивости бизнеса. Эксперт в резервном копировании Андрей Кузнецов назвал главные тренды текущего года.
12-я конференция по производительности ИТ-систем «Перфоманс Конф 12»
Редакция сайта 12/08/26

9 сентября 2026 года в 12-й раз пройдет ежегодная конференция «Перфоманс Конф». Мероприятие посвящено производительности, отказоустойчивости и всем практикам, которые позволяют системам выдерживать высокие нагрузки.
В Сочи пройдет выездной интенсив по кибербезопасности «Код ИБ ПРОФИ»
Редакция сайта 12/08/26

С 9 по 13 сентября 2026 года на курорте «Роза Хутор» в Сочи пройдет выездной образовательный интенсив по информационной безопасности «Код ИБ ПРОФИ», на котором соберутся эксперты ведущих компаний: Сбербанк, Яндекс, VK, Билайн, Озон Банк, Райффайзенбанк и другие.
Бизнес-миссия «Россия–Узбекистан»: строим «Цифровой мост»
Редакция сайта 12/08/26

С 21 по 24 сентября 2026 года состоится стратегическая Бизнес-миссия российских ИТ-компаний в Республику Узбекистан. Мероприятие позиционируется как «Цифровой мост», призванный соединить передовые российские технологические решения с динамично растущим рынком Центральной Азии. Это уникальная площадка для прямого диалога, демонстрации технологий и в …
Новый релиз Security Vision 5: углубление аналитики, развитие интеграции и гибкость настроек
Komolov Rostislav 12/08/26
Компания Security Vision представила обновление платформы SV5. Ключевой фокус релиза – развитие инструментов интеграции и оптимизация работы с данными. Платформа получила новые параметры коннекторов, дополнительные аналитические функции и более гибкие механизмы управления настройками.
В даркнете продают доступ к уязвимости, позволяющей получить права администратора
Komolov Rostislav 12/08/26
Специалисты BI.ZONE Threat Intelligence обнаружили на одном из теневых форумов объявление о продаже эксплоита к уязвимости CVE-2026-48558 в SimpleHelp — программном обеспечении для специалистов технической поддержки, которое позволяет удаленно подключаться к устройствам пользователей для устранения проблем или установки обновлений.
Check Point обнаружили новую волну кампании северокорейской группировки Lazarus
Komolov Rostislav 12/08/26
Злоумышленники заманивают сотрудников привлекательными вакансиями, а затем заражают их компьютеры через поддельные документы и программы для просмотра PDF. Кампания продолжается с начала 2026 года и в первую очередь нацелена на оборонные, аэрокосмические и авиационные организации, пишут в Securitylab. Check Point обнаружила активность в Европе, Ази …
Cisco предупредила о реальных атаках на уязвимости в Cisco Secure Firewall ASA и Secure Firewall Threat Defense
Komolov Rostislav 12/08/26

Уязвимость получила идентификатор CVE-2026-20349 (8.6 High). Ошибка находится в службе SSL VPN для удалённого доступа и связана с тем, что устройство недостаточно проверяет ошибки, когда обрабатывает HTTP-запросы. Для атаки не нужны учётная запись или предварительный доступ к устройству. Злоумышленнику достаточно отправить специально сформированный …
Бесплатный менеджер VPN с открытым кодом FirewallFalcon Manager оказался бэкдором
Komolov Rostislav 12/08/26
В своих разных версиях FirewallFalcon Manager оставлял скрытый SSH-вход, передавал автору сведения о системе или перенаправлял сетевой трафик через подконтрольный сервер. Специалисты Flare обнаружили вредоносную схему после взлома одного из VPS-серверов-приманок. Во время проникновения атакующий развернул FirewallFalcon Manager и использовал сервер …
Мошенники предлагали российским пользователям Android троян RedWing под видом приложения RadarTrevog
Komolov Rostislav 12/08/26

Специалисты F6 обнаружили два сайта, распространявших вредоносный APK-файл. Первый домен, radar-trevog[.]ru, зарегистрировали 20 июля 2026 года, второй, radar-trevoga[.]ru, появился две недели спустя, третьего августа. Названия и оформление ресурсов представляли RadarTrevog как официальный сервис оповещения о налётах беспилотников и ракетной опасно …
"Компьютерра" открывает прием заявок на премию "Герои нового энтерпрайза 2026"
Редакция сайта 12/08/26

Сегодня рынок определяют те, кто задает стандарты, создает экосистемы и превращает технологическую независимость в устойчивый бизнес. Чтобы найти таких лидеров, «Компьютерра» открывает прием заявок на ежегодную премию «Герои нового энтерпрайза 2026». Анкета доступна по ссылке.
В тёмной сети появился гигантский архив с данными казахстанцев
Komolov Rostislav 12/08/26

В тёмной сети появилось предложение о продаже базы, которая якобы содержит данные примерно 15 млн жителей Казахстана. Если заявленный масштаб подтвердится, речь идёт почти о трёх четвертях населения страны. Автор объявления утверждает, что получил сведения из инфраструктуры электронного правительства eGov, однако независимых доказательств взлома го …
Вымогатель Gunra основан на исходном коде Conti
Komolov Rostislav 12/08/26
Совместное предупреждение выпустили ФБР вместе с регуляторами США и полицейским агентством Южной Кореи. Gunra впервые заметили в апреле 2025 года, а к январю 2026 года создатели запустили партнёрскую программу для других преступников.
Вне зоны доступа: 40% россиян боятся остаться без связи во время путешествия
Komolov Rostislav 12/08/26
Один из главных страхов россиян во время путешествий — остаться без мобильной связи и интернета. Причём они боятся этого даже больше, чем столкнуться с онлайн-мошенниками. Это следует из результатов опроса* «Кибербезопасные путешествия». «Лаборатория Касперского» проводит его уже второй раз, чтобы выяснить, какие проблемы больше всего волнуют росси …
Termidesk и ТОНК подтвердили совместимость решений для создания отечественной VDI-инфраструктуры
Komolov Rostislav 12/08/26
Компания «Увеон — облачные технологии», российский разработчик решений для виртуализации рабочих мест и доставки приложений под брендом Termidesk (входит в «Группу Астра»), и «Группа Компаний «ТОНК» - российский производитель тонких клиентов и клиентских устройств (endpoints) нового поколения для современных корпоративных информационных систем, под …
Опыт миграции с Cisco: своим опытом поделится заказчик. Ждём вас завтра на вебинаре в 11:00 мск
Komolov Rostislav 12/08/26

Уже завтра, 13 августа, на вебинаре представитель ГК «А101» поделится опытом миграции с Cisco на Ideco NGFW.
78% компаний не помечают конфиденциальную информацию
Komolov Rostislav 12/08/26
«СёрчИнформ» представила результаты опроса, проведенного в 2026 году среди 100 специалистов и руководителей служб ИБ коммерческих и государственных организаций. Респондентам были заданы вопросы о технической реализации средств защиты файловой инфраструктуры. В опросе приняли участие малые организации (39%) и средние и крупные компании (61%).
Предложение корпоративных доступов на теневом рынке выросло на 20%
Komolov Rostislav 12/08/26
Средняя цена за корпоративный доступ выросла не более чем на 15%. При этом заметно подорожали отдельные категории объявлений. В 2025 году количество предложений о продаже доступов к IT-инфраструктуре компаний выросло на 150% по сравнению с 2024-м. В 2026-м темпы роста замедлились: число объявлений увеличилось еще на 20% относительно 2025 года.
InfoWatch Vision покажет маршруты движения файлов
Komolov Rostislav 11/08/26
В обновлении InfoWatch Vision добавлен инструмент «Маршруты движения файлов». Он позволяет непрерывно следить за текстовыми файлами, расширяет возможности и повышает удобство анализа данных из DLP-системы.
САКУРА 3.3 — усиление безопасности и новые интеграции
Komolov Rostislav 11/08/26

Компания ИТ-Экспертиза представила версию программного комплекса информационной безопасности (ПК ИБ) САКУРА 3.3. Среди ключевых изменений – многофакторная аутентификация, интеграция с OpenVPN и почтовым сервером, безопасный доступ и управление секретами с поддержкой HashiCorp Vault. Обновление направлено на усиление контроля доступа, расширение воз …
Вебинар Usergate: расследуем кибератаку в прямом эфире
Komolov Rostislav 11/08/26
На вебинаре 13 и 14 августа мы в прямом эфире покажем, как происходит кибератака. Вы увидите, как при этом действуют злоумышленники и как работают аналитики SOC. Присоединяйтесь! Ссылка для регистрации: https://usergate.com/events/kiberataka-v-pryamom-efire-zloumyshlennik-protiv-analitika-soc-12553.
Северокорейская группа Kimsuky запускает языковые модели на собственной инфраструктуре
Komolov Rostislav 11/08/26
Специалисты Genians обнаружили у Kimsuky локальные среды для запуска больших языковых моделей на базе Ollama, GPT4All и Msty. Хакеры также экспериментировали с редактором Cursor и технологией RAG, которая позволяет языковой модели искать информацию внутри документов и отвечать на вопросы по содержимому файлов.
Framework уведомила всех покупателей о краже их данных после атаки на облачную услугу Metabase
Komolov Rostislav 11/08/26

Metabase обнаружила атаку 3 августа, напоминает Securitylab. Неизвестный злоумышленник использовал ранее неизвестную уязвимость нулевого дня в Metabase Cloud версий 1.58 и выше и получил доступ к базам данных, подключённым к облачным экземплярам клиентов. Компания заблокировала задействованные точки входа, исправила уязвимость и привлекла стороннюю …
Вымогатель Luna Moth добился десятков миллионов долларов от американских юридических фирм
Komolov Rostislav 11/08/26

Goodwin Procter подтвердила утечку данных ранее в 2026 году, а 31 июля офис генерального прокурора Техаса сообщил, что инцидент затронул как минимум 1550 жителей штата. После атаки юридическая фирма, по сведениям источников The Insurer, перечислила Luna Moth около $10 млн. Для компании это уже третий раскрытый киберинцидент с 2021 года.
В конце июля сразу несколько водоканалов в США подверглось кибератакам
Komolov Rostislav 11/08/26

В Чайлдерсберге, штат Алабама, 27 июля атакующие нацелились на программируемый логический контроллер в системе SCADA, которая следит за технологическими процессами и управляет ими. После обнаружения проблемы сотрудники отключили SCADA и перешли на ручной режим. Коммунальная служба заявила, что ручные системы не пострадали и угрозы для водоснабжения …
Кибератака нарушила систему экстренных вызовов в калифорнийском городе
Komolov Rostislav 11/08/26
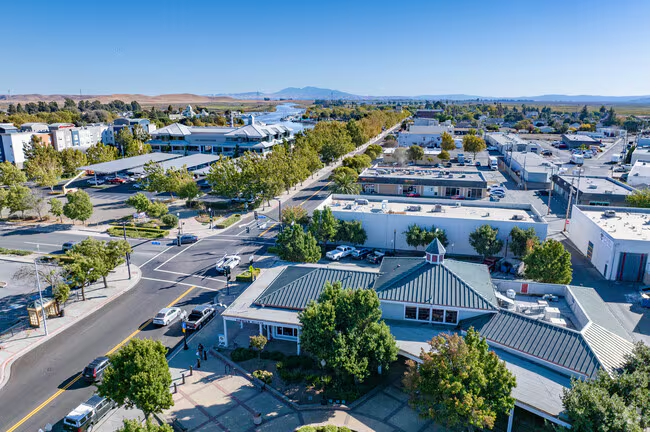
В калифорнийском Суисун-Сити после кибератаки перестали работать система маршрутизации вызовов 911 и диспетчерские линии полиции и пожарной службы, из-за чего власти 8 августа объявили местный режим чрезвычайной ситуации.
CISA сообщило об использовании уязвимости в Progress Kemp LoadMaster
Komolov Rostislav 11/08/26

CVE-2026-8037 (9.8 по шкале CVSS 3.1) позволяет выполнять команды операционной системы через API устройства. LoadMaster недостаточно проверяет входные данные, поэтому злоумышленник без аутентификации может передать специально подготовленный запрос и добиться выполнения произвольных команд на устройстве. Progress присвоила проблеме критический урове …
ФРИИ и METASCAN отберут до 20 ИБ-стартапов в акселератор с возможностью получить до 100 млн рублей
Редакция сайта 11/08/26

Отобранные компании смогут получить инвестиции совместного фонда ФРИИ и METASCAN и пройти двухмесячную программу развития бизнеса. Чек на один проект составит от 5 до 100 млн рублей. Решения о финансировании будут приниматься на разных этапах отбора и программы с учетом зрелости продукта, рыночного потенциала, текущих продаж и готовности команды к …
На ИННОПРОМ-2026 компания ATLAS представила первую в России киберустойчивую систему хранения данных
Редакция сайта 11/08/26

На международной промышленной выставки ИННОПРОМ-2026, прошедшей в Екатеринбурге с 6 по 9 июля, компания ATLAS, выступая отраслевым партнёром форума, представила российскому и зарубежному рынку своё инновационное решение ATLAS.X Secure Powered by TRIADIX.
Южнокорейские специалисты по восстановлению данных осуждены за сотрудничество с вымогателями
Komolov Rostislav 11/08/26

Вместо борьбы с киберпреступниками сотрудники фирмы находили их жертв через поисковую рекламу и за деньги предлагали вернуть зашифрованные файлы. Суд приговорил руководителя компании и сотрудника к трем годам тюрьмы. Схема работала с октября 2018 года по июль 2022 года и была связана с программой-вымогателем Magniber. За несколько лет компания закл …
Рекламное окно в панели WordPress позволяло подменять данные ряда плагинов
Komolov Rostislav 11/08/26
Специалисты Wordfence обнаружили атаку 7 августа. Под угрозой оказались семь плагинов BdThemes, включая Element Pack Addons for Elementor, Prime Slider Addons for Elementor, Pixel Gallery Addons, Ultimate Post Kit, Ultimate Store Kit, Live Copy Paste и Smart Admin Assistant. Команда WordPress временно закрыла затронутые плагины в официальном катало …
Metabase Cloud атаковали с помощью ранее неизвестной уязвимости в версиях 1.58 и выше
Komolov Rostislav 11/08/26
Для самостоятельно размещённых установок Metabase опасность может сохраняться до установки исправленной версии. Получив доступ к экземпляру, злоумышленник мог отправлять произвольные SQL-запросы к внутренней базе приложения и через неё получить права администратора. После этого становилось возможным менять конфигурацию Metabase и обращаться к сохра …
F6 и ФСТЭК России заключили соглашение об обмене данными киберразведки
Komolov Rostislav 11/08/26

Компания F6, российский разработчик технологий для борьбы с киберугрозами, и Федеральная служба по техническому и экспортному контролю (ФСТЭК России) заключили соглашение об информационном взаимодействии. Обмен данными киберразведки, которые содержатся в решении F6 Threat Intelligence, призван повысить защищённость государственных учреждений и бизн …
BI.ZONE: киберпреступники стали активнее интересоваться сферой образования
Komolov Rostislav 11/08/26
Злоумышленники подстраивают свои схемы под ключевые для отрасли события: сдачу ЕГЭ и волны подачи документов в вузы. Очередной всплеск активности преступников ожидается в августе. Помимо пользовательского мошенничества, в сфере образования наблюдается также рост доли утечек данных на треть.
Контейнеры под управлением, данные под контролем: платформа «Боцман» и СУБД Tantor Postgres подтвердили совместимость
Komolov Rostislav 11/08/26
Испытания подтвердили корректную работу продуктов в тандеме: СУБД Tantor Postgres в редакции Special Edition штатно функционирует в средах, развёрнутых и управляемых средствами «Боцмана», а платформа, в свою очередь, корректно обслуживает жизненный цикл компонентов, взаимодействующих с базой данных. Тестирование проводилось на стороне обоих вендоро …
Kaspersky Secure Mobility Management теперь защищает сотрудников от спама и мошеннических звонков
Komolov Rostislav 11/08/26
«Лаборатория Касперского» обновила решение для удалённого управления жизненным циклом и безопасностью корпоративных мобильных устройств — Kaspersky Secure Mobility Management. В расширенной версии теперь доступна новая функция — контроль звонков на Android-устройствах. Она позволяет защитить сотрудников от мошенничества, спама и других нежелательны …
«Код Безопасности»: более 4 млрд рублей составил ущерб от хакерской кампании против финслужб организаций РФ
Komolov Rostislav 10/08/26

В первом полугодии 2026 года киберпреступники развернули масштабную кампанию против финансовых подразделений государственных структур, промышленных предприятий, организаций финансового сектора и телекоммуникационных компаний РФ. Согласно отчету «Кода Безопасности», под удар попали более 3000 организаций по всей стране.
Стартовал прием заявок на конференцию byteoilgas_conf 2026
Редакция сайта 10/08/26

Оргкомитет конференции byteoilgas_conf 2026 объявляет о старте приема заявок на участие в ключевом отраслевом событии года. Профессиональная конференция для ИТ‑специалистов и инженеров нефтегазовой отрасли пройдет 1–2 октября в Москве на площадке «Кибердом».
Indeed MFA поддерживает новые сценарии работы в инфраструктурах на базе решений Microsoft
Komolov Rostislav 10/08/26
Компания «Индид», российский разработчик решений в области защиты айдентити, расширила возможности облачного сервиса Indeed MFA, добавив два новых компонента: агент для Microsoft Network Policy Server (Microsoft NPS) и агент синхронизации пользователей для Windows. Обновление открывает новые сценарии применения многофакторной аутентификации в среде …
BI.ZONE: До 72% организаций имеют признаки использования ИИ-агентов в инфраструктуре
Komolov Rostislav 10/08/26
Данные получены на основе анализа технических признаков использования ИИ-инструментов в корпоративных инфраструктурах.
«Информтехника» взлетела на 17 позиций в рейтинге крупнейших ИТ-разработчиков России
Komolov Rostislav 10/08/26

Компания «Информтехника и Связь», российский производитель доверенных систем связи МиниКом, входящая в группу компаний Информтехника, заняла 16-е место в рейтинге 100 ведущих российских разработчиков программного и аппаратного обеспечения, подготовленном аналитическим агентством CNews Analytics.
Приглашаем 13 августа на вебинар с клиентом по миграции с Cisco
Komolov Rostislav 10/08/26
Уход Cisco с российского рынка поставил перед ИБ- и ИТ-командами два вопроса сразу: чем заменить ушедшее решение — и как провести переход, не оставив периметр без защиты?
«Базис» обновил сертификаты ФСТЭК на BasisVirtual Security и Basis Digital Energy
Komolov Rostislav 10/08/26

Компания «Базис», крупнейший российский разработчик ПО управления динамической ИТ-инфраструктурой (входит в ГК РТК-ЦОД), объявляет об успешном обновлении сертификатов ФСТЭК России для своих продуктов Basis Virtual Security версии 4.0.1 и Basis Digital Energy версии 1.7.
Реестр отечественного ПО должен гарантировать защиту
Komolov Rostislav 10/08/26
Такую позицию обозначил Владимир Рубанов, в прошлом член экспертного совета Минцифры, в настоящем — член правления Ассоциации «РУССОФТ», в третьем выпуске подкаста «IT-фронтир» от Astra Cloud (входит в «Группу Астра»).
Вселенная возможностей: «Лаборатория Касперского» запустила интерактивный портал о глобальной сети партнёров компании
Komolov Rostislav 10/08/26
«Лаборатория Касперского» представляет Partnerverse — интерактивный портал, на котором представлена глобальная партнёрская сеть компании в виде цифровой вселенной. Проект призван показать масштаб и результаты сотрудничества вендора с партнёрами по всему миру, а также подчеркнуть важность совместных усилий в области информационной безопасности.
BI.ZONE EASM поможет выявить эксплуатацию уязвимостей на внешнем периметре
Komolov Rostislav 10/08/26
Новая функциональность ускоряет реагирование при обнаружении уязвимостей, которые используются в реальных атаках. Рекомендации ИИ-ассистента BI.ZONE Cubi помогают определить, какие признаки эксплуатации проверить и в каких случаях необходимо дополнительное расследование.
РЕД ОС стала доступна пользователям облачной инфраструктуры RCloud
Komolov Rostislav 07/08/26

Компания РЕД СОФТ и облачная платформа RCloud by 3data заключили партнерское соглашение. После завершения тестирования совместимости в облаке RCloud стали доступны серверные редакции операционных систем РЕД ОС 7.3 и РЕД ОС 8.
Кибератака нарушила работу трёх грузовых портов в Северной Каролине
Komolov Rostislav 07/08/26

Администрация портов обнаружила взлом поздно 4 августа и сразу запустила план действий на случай киберинцидента. К утру 5 августа специалисты ограничили заражение и начали восстанавливать информационные системы. Из-за сбоя въездные терминалы открыли только в 8:00, а водителей грузовиков заранее предупредили о задержках.
Хакеры установили набор инструментов постэксплуатации khunt прямо внутри базы данных Oracle
Komolov Rostislav 07/08/26

Huntress выявила кражу учётных данных на сервере с Oracle 27 июля. Журналы Apache показали, что доступ был получен через уязвимую поисковую функцию публичного Java-приложения на Apache Tomcat. Автодополнение в поиске не проверяло вводимые данные, что позволило отправлять SQL-команды напрямую в базу. Вредоносные запросы отследили до IP-адреса 178.16 …
Ответственному за взлом Ticketmaster через Snowflake грозит до 32 лет тюрьмы
Komolov Rostislav 07/08/26

26-летний Мука признал вину по обвинениям в компьютерном и телефонном мошенничестве, отягчённой краже личных данных и сговоре в федеральном суде штата Вашингтон. Приговор ему вынесут 27 октября, максимальное наказание — до 32 лет заключения.
Количество DDoS-атак на госучреждения выросло кратно за 2025
Komolov Rostislav 07/08/26
Существенный рост также проявился в игровой индустрии, телекоме и финансах. При этом современные атаки становятся не только массовее, но и продолжительнее, а отдельные кампании задействуют миллионы IP-адресов одновременно. Такие данные приводят DDoS-Guard и FirstVDS в совместном исследовании угроз.
Создатель шифровальщика Ransom Cartel получил 16 лет тюрьмы в США
Komolov Rostislav 07/08/26

Министерство юстиции США объявило приговор 40-летнему гражданину Беларуси Максиму Сильникову: 16 лет тюрьмы за организацию атак с использованием шифровальщика Ransom Cartel. Сильников признан виновным в заговоре с целью совершения преступлений против США, заговоре с целью совершения мошенничества с использованием электронных средств связи и отягчён …
В маршрутизаторах китайского производителя Zbtlink нашли скрытую возможность удалённое управление
Komolov Rostislav 07/08/26

Китайский производитель роутеров Zbtlink оказался в центре спора из-за скрытого механизма удалённого управления, обнаруженного в фирменных прошивках. Исследователи VulnCheck утверждают, что устройства самостоятельно подключаются к внешним серверам и позволяют выполнять системные команды. Компания отрицает наличие бэкдора, но одновременно приостанов …
Хакеры всё чаще обходят слежку систем за доменными запросами
Komolov Rostislav 07/08/26
Анализ Unit 42 показал, что подобный способ применяли 45% образцов вредоносного ПО, которые обращались к командным серверам. Специалисты изучили более 4 млн отчётов динамического анализа за 30 дней, пишет Securitylab. Активность командных серверов обнаружили примерно у 20% вредоносных образцов. Почти половина из них хотя бы раз подключалась к IP-ад …
Российские технологические компании предложили изменить закон о персональных данных
Komolov Rostislav 07/08/26

Ассоциация больших данных направила третьего августа обращение в Минцифры с просьбой разрешить обработку персональной информации без согласия граждан при помощи специальных технологий защиты. С документом ознакомился «Коммерсантъ».
Совместимость СУБД Jatoba и ПО «Береста» подтверждена в ходе реального внедрения у заказчика
Komolov Rostislav 07/08/26

Совместимость и корректная работа СУБД Jatoba и платформы резервного копирования и восстановления данных «Береста» получили практическое подтверждение в рамках совместного проекта на площадке одного из заказчиков. Тестирование проводилось в условиях, максимально приближенных к продуктивной эксплуатации: инженеры компаний «Газинформсервис» и «Берест …
Парки и зоны отдыха: злоумышленники создают с помощью ИИ сайты несуществующих объектов развлечений
Komolov Rostislav 07/08/26
Эксперты Kaspersky GReAT (Глобального центра исследования и анализа угроз «Лаборатории Касперского») предупреждают о масштабной мошеннической кампании, в рамках которой злоумышленники создают с помощью искусственного интеллекта сайты несуществующих аквапарков и парков аттракционов в российских городах. Всего специалисты выявили уже около 300 таких …
NGR Softlab и SafeTech Lab подтвердили совместимость SIEM Alertix и корпоративного центра сертификации SafeTech CA
Komolov Rostislav 07/08/26
Российские разработчики решений в области информационной безопасности NGR Softlab и SafeTech Lab подтвердили совместимость SIEM-системы Alertix и корпоративного центра сертификации SafeTech CA. Интеграция позволяет контролировать события, связанные с выпуском, использованием и отзывом цифровых сертификатов, а также выявлять подозрительную активност …
BI.ZONE PAM теперь поддерживает беспарольную аутентификацию
Komolov Rostislav 07/08/26
Решение снижает риски, связанные с кражей паролей. Учетные данные не передаются пользователям напрямую. Они защищены от фишинга и брутфорс-атак.
«Лаборатория Касперского» обнаружила заражённые iOS-приложения, распространяющиеся через Telegram
Komolov Rostislav 07/08/26
Установленный вредонос может собирать информацию об устройстве и делать снимки экрана. Эксперты «Лаборатории Касперского» обнаружили заражённые версии популярных iOS-приложений, распространяемые через русскоязычный Telegram-канал. Злоумышленники встроили в модифицированные версии настоящих программ вредоносный модуль, который способен собирать инфо …
ИИ-Ассистент в «СёрчИнформ КИБ» поддержал пользовательские промпты
Komolov Rostislav 07/08/26
Система защиты от утечек информации (DLP) «СёрчИнформ КИБ» расширила возможности ИИ-Ассистента: теперь умный модуль позволяет ИБ-специалистам самостоятельно создавать промпты для поиска инцидентов. Это поможет адаптировать инструмент под индивидуальные задачи заказчиков.
RuBackup 3.0: резервное копирование без посредников
Komolov Rostislav 06/08/26

Новая версия СРК работает с данными напрямую. Возросла скорость, расширена гранулярность и масштаб охвата ИТ-ландшафта.
В даркнете продают исходный код цепочки уязвимостей для захвата учетных записей Google и Gmail
Komolov Rostislav 06/08/26
Злоумышленники утверждают, что один OAuth-токен позволяет получить практически полный контроль над учетной записью и потенциально скомпрометировать другие сервисы, привязанные к электронной почте жертвы.
InfoWatch Traffic Monitor интегрирован с мессенджером YuChat
Komolov Rostislav 06/08/26
Совместная работа продуктов ГК InfoWatch и компании «Унисон» повышает безопасность обмена данными в корпоративном чате и защищает от утечек данных. ГК InfoWatch и компания «Унисон» подтвердили совместимость своих продуктов — DLP-системы InfoWatch Traffic Monitor и корпоративного мессенджера YuChat.
Positive Technologies планирует размещение нового выпуска биржевых облигаций
Komolov Rostislav 06/08/26
Positive Technologies (эмитент ПАО «Группа Позитив», MOEX: POSI) готовится к размещению нового выпуска биржевых облигаций. Ожидаемый объем выпуска составит 5 млрд рублей, ставка купона — «плавающая», с ожидаемым уровнем спреда на уровне не более КС ЦБ + [1.5–2.0] % годовых (от 150 до 200 базисных пунктов к действующей ключевой ставке Банка России). …
Продолжается прием заявок на премию «За вклад в безопасность цифрового будущего»
Komolov Rostislav 06/08/26
Ассоциация по защите деловой информации (BISA) в партнерстве c ГК InfoWatch запустила ежегодную премию «За вклад в безопасность цифрового будущего» — награду для лучших проектов, платформ и лидеров, формирующих безопасное цифровое пространство. Приём заявок проходит до 31 августа 2026 года на официальном сайте премии: https://award.bisa.ru
Приглашаем на курсы по Ideco NGFW Novum в авторизованных учебных центрах
Komolov Rostislav 06/08/26
Рады сообщить вам о важном событии: наша образовательная партнерская сеть пополнилась новым авторизованным учебным центром — «Network Training Center» (NTC).
Знают, но не делают: Security Vision выявила разрыв между осознанием киберрисков и привычками россиян
Komolov Rostislav 06/08/26
Компания Security Vision проанализировала, как россияне относятся к киберрискам и какие практики безопасности используют в повседневной жизни. Исследование, в котором приняли участие 802 жителя России в возрасте от 14 лет, выявило заметный разрыв между осознанием угроз и реальными действиями пользователей. Этот парадокс особенно заметно проявляется …
Единое окно для AppSec: «Шерлок» и CodeScoring представили расширенную интеграцию решений
Komolov Rostislav 06/08/26

AppSec‑платформа для управления ИБ‑дефектами «Шерлок» (разработка Axel PRO) и платформа безопасной разработки ПО CodeScoring («Профископ») реализовали бесшовную интеграцию. Совместная работа продуктов создает для заказчиков единое окно управления уязвимостями.
В разгар летнего отпускного сезона CURATOR нейтрализовал 12-часовую адаптивную DDoS-атаку на международный сервисбронирования
Komolov Rostislav 05/08/26

Провайдер облачной сетевой инфраструктуры и решений в области кибербезопасности и доставки контента CURATOR, специализирующийся на обеспечении доступности интернет-ресурсов, нейтрализации DDoS-атак и защите веб-приложений, нейтрализовал мощную адаптивную DDoS-атаку на международный сервис бронирования отелей.
"Лаборатория Касперского" обнаружила более 390 тысяч фишинговых атак с использованием облачных платформ за последний год
Komolov Rostislav 05/08/26
Эксперты «Лаборатории Касперского» обнаружили за последний год — с августа 2025 по июль 2026 — более 390 тысяч фишинговых атак*, в которых использовались популярные облачные платформы. Чаще всего злоумышленники эксплуатировали Cloudflare Workers, Vercel, GitHub Pages и Netlify. Они размещают на подобных ресурсах фишинговые ссылки — в частности, что …
Червь Shai-Hulud заразил 1000 npm-пакетов с 2 млрд скачиваний
Komolov Rostislav 05/08/26
Одна установка привычной JavaScript-библиотеки могла открыть злоумышленникам доступ к облачной инфраструктуре, репозиториям и внутренним сервисам компании. Червь Shai-Hulud проник в популярные npm-пакеты, которые суммарно загружают более 2 млрд раз в месяц, а затем начал распространяться через украденные учётные данные разработчиков. Число заражённ …
Использование ИИ в схемах киберзлоумышленников участилось на 89% в 2025
Komolov Rostislav 05/08/26

Преступные группы используют нейросети на разных этапах атаки, включая подготовку инфраструктуры, поиск уязвимостей и проникновение в облачные системы. Одновременно атакующие крадут ключи к платным ИИ-платформам, перегружают чужие аккаунты запросами и заражают программные пакеты, от которых зависят инструменты разработчиков.
Ботнет Fuyao используют Android TV-приставки для накрутки рекламных просмотров и кликов
Komolov Rostislav 05/08/26

Приложения Fuyao, по данным отчёта, могли поставляться предустановленными на некоторых устройствах H96. За сутки специалисты выявили около 38 тыс. уникальных MAC-адресов, тогда как связанная с операцией инфраструктура рекламировала сеть из более чем 120 тысяч «цифровых людей».
Apple оспорила новое требование правительства Великобритании открыть доступ к данным iCloud британских пользователей
Komolov Rostislav 05/08/26

Компания подала жалобу в Трибунал по следственным полномочиям в июле этого года. Суд рассматривает заявления о возможных незаконных действиях спецслужб и проверит, вправе ли британские власти требовать от Apple технические средства для расшифровки данных.
Злоумышленники нашли способ войти в N-central без учётных данных
Komolov Rostislav 05/08/26

После обнаружения атаки разработчику пришлось исправлять уязвимость дважды: первое обновление перекрыло лишь один путь обхода аутентификации, но оставило другой. Полностью проблему закрывает только N-central 2026.3.1.7, выпущенная 2 августа 2026 года.
Cтарейший вирус на macOS получил новую версию
Komolov Rostislav 05/08/26
После нескольких месяцев затишья вредонос, специализирующийся на взломе компьютеров разработчиков, вернулся с обновлением, которое почти не оставляет следов на диске. Специалисты Palo Alto Networks обнаружили новую версию macOS-зловреда XCSSET, сороковую по счёту, которая с апреля 2026 года распространяется через заражённые проекты Xcode, среды раз …
Код взлома айфонов, случайно попавший на GitHub, уже используют независимые хакеры
Komolov Rostislav 05/08/26
Шесть уязвимостей iOS, случайно оказавшиеся в открытом доступе на GitHub, всего за несколько месяцев превратились в инструмент, которым пользуется уже минимум семь-восемь независимых групп злоумышленников. Речь идёт о коммерческой цепочке эксплойтов DarkSword, работающей на версиях iOS с 18.4 по 18.7. Компания Censys проследила инфраструктуру, кото …
Хакеры нашли способ спрятать адрес управляющего сервера с помощью денежного перевода в криптовалюте
Komolov Rostislav 05/08/26

На первый взгляд перевод выглядит совершенно пустым: сумма нулевая, никаких сопроводительных данных в нём нет. Единственное, что в такой операции имеет значение, — это адрес получателя, и именно в нём спрятан IP-адрес сервера управления. Пол Маккарти, публикующийся под псевдонимом 6mile, обнаружил эту технику в блокчейне Ethereum. Технику назвали N …
«Тантор Лабс» закрыла сделку с «МТ-Интеграцией» (СУБД «Персей») и усилила позиции на рынке СУБД
Komolov Rostislav 05/08/26

Сделка существенно усиливает позиции «Тантор Лабс» (входит в «Группу Астра») на российском рынке систем управления базами данных. Объединение технологических компетенций и инженерных команд позволит ускорить разработку новых возможностей для корпоративных PostgreSQL-совместимых решений, прежде всего в области высокой доступности, отказоустойчивости …
Positive Technologies выявила сеть по распространению фейков
Komolov Rostislav 05/08/26
Экспертный центр безопасности Positive Technologies (PT Expert Security Center) обнаружил единую инфраструктуру для распространения дезинформации. В нее входят более 120 ресурсов: около 50 доменов, не менее 74 Telegram-каналов, а также аккаунты в социальных сетях. В большинстве случаев злоумышленники распространяли фейковые новости, а иногда под ви …
SafeTech CA и SIEM-система «Лаборатории Касперского» успешно прошли тестирование на совместимость
Komolov Rostislav 05/08/26
SafeTech Lab и «Лаборатория Касперского» обеспечили совместную работу центра сертификации SafeTech CA и SIEM-платформы Kaspersky Unified Monitoring and Analysis Platform (KUMA). Теперь в KUMA передаются журналы аудита всех операций с технологическими сертификатами для анализа и предотвращения событий безопасности.
Группа компаний RWB при содействии BI.ZONE усовершенствовала систему кибербезопасности
Komolov Rostislav 04/08/26
Специалисты BI.ZONE SOC провели расширенный аудит Центра кибербезопасности RWB. Проект показал, что внутренний SOC успешно обеспечивает мониторинг ключевых активов компании и обладает потенциалом для дальнейшего масштабирования.
Роскомнадзор заблокировал в июле 2,5 тысячи фишинговых ресурсов
Komolov Rostislav 04/08/26
В июле специалисты Центра мониторинга и управления сетью связи общего пользования Роскомнадзора заблокировали 2 580 фишинговых ресурсов и 944 сайта, на которых распространялся вредоносный софт. Об этом Роскомнадзорсообщилв своем канале в мессенджере «Макс», передаёт Sostav.
Число кибератак на сайты и приложения российских компаний выросло на 27%
Komolov Rostislav 04/08/26
За первое полугодие 2026 года число кибератак на прикладной уровень сетевой инфраструктуры сайтов и приложений российских компаний достигло 849,7 млн, увеличившись на 27% по сравнению с аналогичным периодом прошлого года. При этом 44% веб-атак были многоэтапными. Об этом сообщают «Ведомости» со ссылкой на совместное исследование компаний в сфере ки …
«Лаборатория Касперского» стала одним из первых участников программы ДИТ Москвы по тестированию SD-WAN
Komolov Rostislav 04/08/26
«Лаборатория Касперского» стала одним из первых участников публичного тестирования технологий SD-WAN, организованного Департаментом информационных технологий Москвы (ДИТ) в деловом пространстве «МосХаб.Сколково». Решение компании, Kaspersky SD-WAN, показало высокие результаты в ходе проверки на надёжность, отказоустойчивость и производительность.
РЕД ОС и программное обеспечение «Справки БК» подтвердили совместимость для работы вгосударственных и муниципальных структурах
Komolov Rostislav 04/08/26

Отечественные ИТ-решения продолжают развивать экосистему совместимых продуктов. Подтверждена стабильная и корректная работа специального программного обеспечения «Справки БК» в среде российской операционной системы РЕД ОС, что позволит государственным и муниципальным служащим надежно и безопасно оформлять ежегодную отчетность на отечественном ПО.
Группа Rubytech и «НВТ-Системы» подтвердили совместимость и отказоустойчивость решения для промышленной автоматизации
Komolov Rostislav 04/08/26

По итогам успешного тестирования сформирована доверенная отечественная платформа для промышленной автоматизации — комплексное решение, закрывающее сразу три критически важные задачи: обеспечение отказоустойчивости инфраструктуры, управление технологическими и производственными процессами, защита от киберугроз. Это снижает риски при внедрении и уско …
Хакеры нарушили работу системы водоснабжения в городе Рапид-Сити в Южной Дакоте
Komolov Rostislav 03/08/26

Злоумышленники попытались вмешаться в работу канализационной насосной станции, которая перекачивает сточные воды между участками городской сети. Специалисты быстро обнаружили активность и приняли защитные меры. Водоснабжение, очистка воды и канализация продолжили работать, угрозы для питьевой воды не возникло. Город подключил к расследованию Агентс …
Злоумышленники CaptiveCrunch взламывают шлюзы гостевых сетей
Komolov Rostislav 03/08/26
Атаки на Wi-Fi-сети начались в первых числах мая 2026 года и затронули несколько стран, пишет Securitylab. Среди пострадавших оказались гостиницы, конференц-центры и другие организации, использующие гостевые сети со страницей авторизации. Аналогичная инфраструктура работает в аэропортах, коворкингах, университетах, медицинских учреждениях и на площ …
Поддельное системное обновление macOS заставляло пользователя самостоятельно запускать вредоносную команду
Komolov Rostislav 03/08/26
Атака, описанная специалистами AllSecure, начиналась с рекламной или внедрённой на сайт страницы. Браузер переходил в полноэкранный режим и показывал имитацию перезагрузки macOS, блокируя привычное управление. Затем страница сообщала о критическом обновлении и предлагала открыть Terminal, вставить заранее скопированную в буфер команду и нажать Ente …
Analog Devices сообщил о краже файлов
Komolov Rostislav 03/08/26

Компания обнаружила проникновение 23 июня 2026 года. Проверка с участием сторонних специалистов показала, что атакующие получили доступ к некоторым файлам и скопировали их. Analog Devices не раскрыла характер утечки данных и не уточнила, затронули ли злоумышленники данные сотрудников, клиентов или партнёров.
Группа SilverFox использовала фишинговые письма с поддельными счетами для распространения ValleyRAT
Komolov Rostislav 03/08/26
По данным Cato Networks, атака начиналась с фишингового письма с поддельным счётом. Жертве предлагали скачать ZIP-архив через легитимную инфраструктуру QQ, после чего загрузчик получал дополнительные файлы из облака Tencent. В архив входили вредоносная библиотека PDFCORE8.dll и одна из двух программ, ConvertToPDF.exe или PDFDirect.exe. Злоумышленни …
Южнокорейские исследователи представили разбор кампании Operation Double Barrel
Komolov Rostislav 03/08/26

С 2025 года по первую половину 2026 года злоумышленники использовали уязвимость нулевого дня в южнокорейском программном обеспечении для финансовой безопасности, которое устанавливают при работе с банковскими и государственными сервисами. Жертв заманивали на заражённые сайты через атаки типа Watering Hole (взлом посещаемых ресурсов) и целевой фишин …
Дешёвые тв-приставки используются для распространения крупной сети рекламного мошенничества
Komolov Rostislav 03/08/26

Раскрыть схему помог случай. Специалист по киберугрозам Педру Фале зарегистрировал освободившийся домен, через который ранее управляли приставками. На адрес продолжали поступать сведения от десятков тысяч устройств по всему миру, включая данные об оборудовании и установленных приложениях.
Группировка TA488 заражает пользователей через письма в Microsoft Outlook
Komolov Rostislav 03/08/26
Новую кампанию специалисты Proofpoint обнаружили 22 июля 2026 года. Атакующие использовали уязвимость CVE-2026-42897 (9,4, High) в Outlook Web Access, которая позволяла запускать вредоносный код из тела письма. Целями стали государственные учреждения США и Европы, а также компании из телекоммуникационной, финансовой, гостиничной и аэрокосмической о …
Специалисты обнаружили 170 серверов вредоносной платформы Flying Eagle
Komolov Rostislav 03/08/26
Совместное расследование Hunt.io и независимого специалиста NetAskari началось с вредоносного приложения для Android, которое выдавало себя за официальный сервис регионального управления общественной безопасности Китая. Подделку распространяли через подконтрольные злоумышленникам сайты.
Южная Корея предупредила о взломанных новостных и медицинских сайтах
Komolov Rostislav 03/08/26

Южнокорейские ведомства предупредили о серии атак, в которых связанные с государствами хакерские группировки заражают компьютеры через взломанные веб-ресурсы и устаревшие защитные программы. Совместное предупреждение выпустили Национальная разведывательная служба и регуляторы Южной Кореи, а также несколько отраслевых компаний. Авторы отчёта не назв …
Как мигрировать с Cisco без простоя — реальные сценарии
Komolov Rostislav 03/08/26
Прекращение поддержки и обновлений оборудования Cisco создает высокие риски для инфраструктуры компаний, которые продолжают им пользоваться, к тому же применение несертифицированных иностранных межсетевых экранов на объектах КИИ влечёт за собой регуляторные риски.