Евросоюз ввел санкции против РФ и Китая за кибератаки
Komolov Rostislav 31/07/20
Европейский союз ввел санкции в отношении ряда структур и нескольких граждан России и Китая за якобы причастность к кибератакам. Об этом сообщается в заявлении ЕС. «Сегодня Совет решил ввести ограничительные меры в отношении шести лиц и трех организаций, ответственных за различные кибератаки или причастных к ним. К ним относятся попытки кибератак п …
Северокорейские хакеры атаковали работников военного сектора США
Komolov Rostislav 31/07/20
Северокорейские киберпреступники атаковали оборонные и аэрокосмические предприятия в США. Злоумышленники отправляли сотрудникам военной промышленности поддельные предложения о работе с целью взлома компьютерных сетей. Как сообщили специалисты из компании McAfee, кибератаки начались в конце марта 2020 года и продолжались до мая. Вредоносная кампания …
Уязвимость в GRUB2 позволяет прятать вредоносное по на Linux- и Windows-ПК
Komolov Rostislav 31/07/20
Практически все версии популярного загрузчика GRUB2, используемого в большинстве дистрибутивов Linux, подвержены опасной уязвимости. С ее помощью злоумышленник может скомпрометировать процесс загрузки операционной системы даже при включенном режиме безопасной загрузки (Secure Boot).
Банки разрешили делать покупки в интернете без подтверждения кода по SMS
Komolov Rostislav 30/07/20
Россиянам для совершения покупки в интернете больше не придется подтверждать каждую транзакцию кодом из SMS. Платежные системы и банки начали внедрять новый стандарт безопасности 3D-Secure 2.0, который квалифицирует часть операций как низкорисковые и не требует дополнительного верификации личности, сообщают «Известия».
Василий Шпак (Минпромторг) представил стратегию развития электронной промышленности России
Ольга Иншакова, Groteck Business Media 30/07/20
28 июля 2020 г. в рамках подготовки к Международному Форуму "Технологии безопасности" состоялась онлайн-конференция "Индустриальные и технологические консорциумы как новый инструмент политики импортозамещения". Программа и материалы конференции уже доступны.
Китайские хакеры атаковали компьютерные системы Ватикана
Komolov Rostislav 29/07/20
Китайская киберпреступная группировка RedDelta взломала компьютерные сети Ватикана перед началом переговоров с Пекином. По словам команды специалистов Insikt Group из компании Recorded Future, серия предполагаемых кибератак началась в мае нынешнего года и также была нацелена на учебную миссию Святого престола и Папский институт заграничных миссий ( …
Мошенники обещают жертвам деньги за майнинг криптовалюты
Komolov Rostislav 29/07/20
ИБ-специалисты предупредили об увеличении количества мошеннических web-сайтов, где пользователям предлагается быстрый заработок или выигрыш после оплаты «комиссии». Злоумышленники обманывают пользователей, желающих заработать на майнинге криптовалюты через браузер. В рамках мошеннической схемы преступники вымогают денежные средства за «верификацию …
Киберцентр НАТО выпустил руководство по анализу вредоносного ПО
Komolov Rostislav 28/07/20
Киберцентр НАТО в Таллине (NATO Cooperative Cyber Defence Centre of Excellence, NATO CCDCOE) выпустил новый справочник самых популярных техник, использующихся исследователями безопасности для изучения вредоносного ПО.
Банковский Android-троян Cerberus выставлен на аукцион
Komolov Rostislav 28/07/20
Разработчики банковского Android-трояна Cerberus намерены продать весь свой проект целиком. Торги будут проходить в виде аукциона, и стартовая цена составляет $50 тыс. За $100 тыс. разработчики готовы расстаться со своим детищем, не торгуясь. За свои деньги покупатель получит исходный код трояна, APK, модули, панель администрирования, серверы, спис …
В темную сеть утекла база данных CloudFlare с 3 млн реальных IP-адресов
Komolov Rostislav 28/07/20
Киберпреступники опубликовали в даркнете базу данных сервиса CloudFlare, предоставляющего услуги CDN, защиту от DDoS-атак, безопасный доступ к ресурсам и серверы DNS. Сервисом пользуются многие украинские государственные и частные организации. Об утечке данных сообщил Совет национальной безопасности и обороны Украины.
ФБР сообщило о вредоносной кампании APT28, длившейся 2 года
Komolov Rostislav 27/07/20
Киберпреступная группировка APT28, также известная как Fancy Bear, осуществила ряд ранее нераскрытых атак на американские предприятия, начиная от правительственных организаций, и заканчивая объектами критической инфраструктуры. Как сообщается в уведомлении ФБР, разосланном жертвам вредоносной кампании в мае нынешнего года, операция APT28 продолжала …
Group-IB представила отчет, раскрывающий основных бенефициаров пиратских онлайн-кинотеатров и пиратского стриминга
Komolov Rostislav 23/07/20
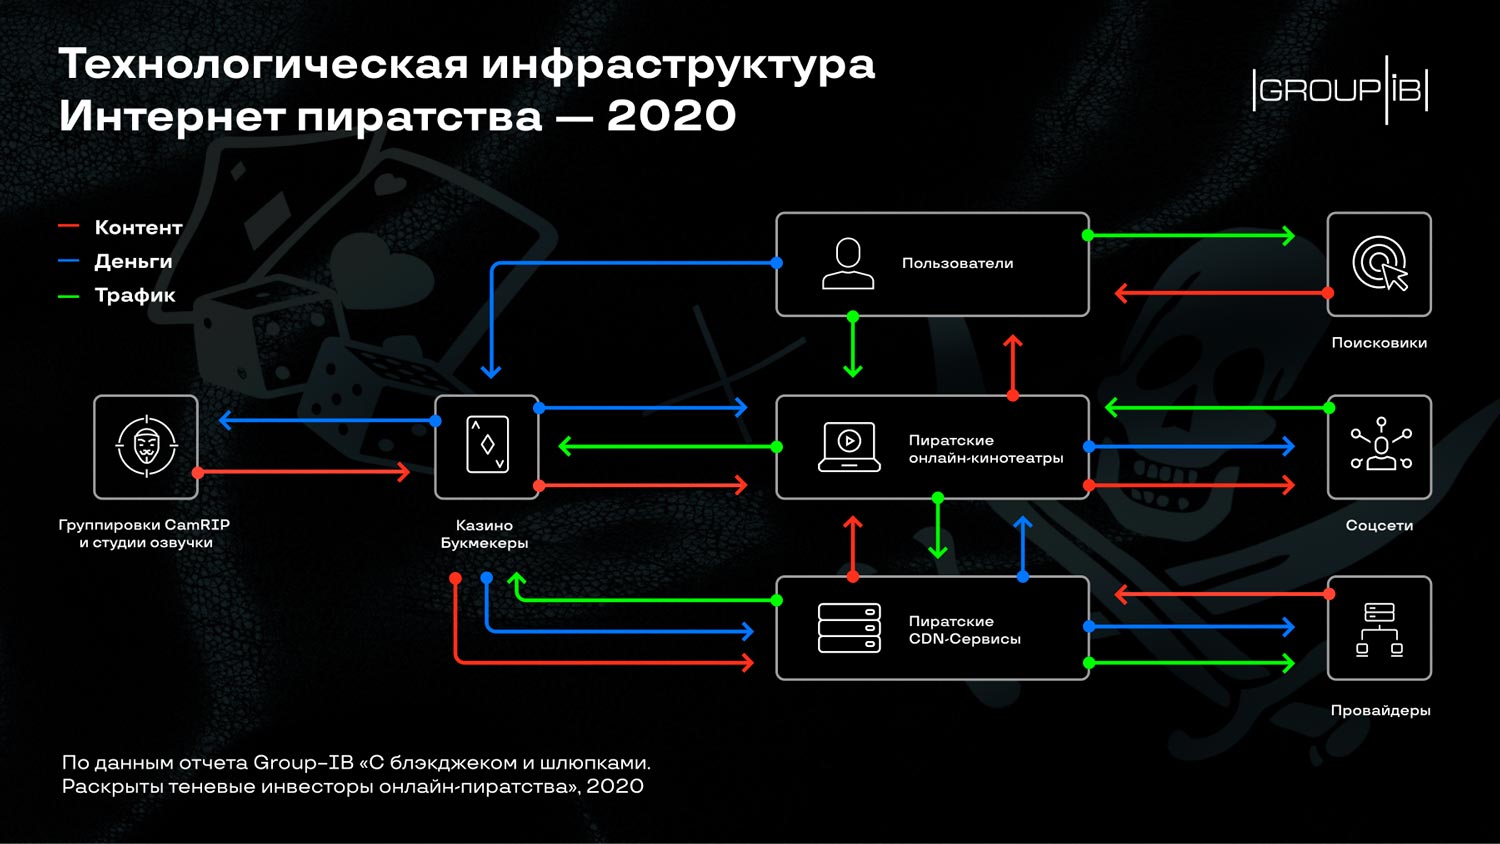
Главными выводами исследования стали данные о финансировании пиратской индустрии онлайн-казино Lucky Partners и Welcome Partners, букмекерской конторой 1xBet, а также о техподдержке со стороны легальных хостеров «Многобайт» и «ДДОС-ГВАРД», предоставляющих пиратам серверные мощности. Несмотря на то, что большинство бенефициаров пиратского бизнеса на …
Хакеры используют инструмент OpenBullet для перехвата аккаунтов
Komolov Rostislav 23/07/20
В настоящее время перехват контроля над учетными записей является огромной проблемой. Для хищения миллиардов учетных данных с тысяч платформ преступники прибегают к использованию автоматических инструментов.С их помощью злоумышленники проверяют, какие учетные данные являются действительными, и методом брутфорса подбирают необходимую информацию.
Представители Минпромторга, Минэкономразвития, ФСТЭК и консорциумов расскажут о будущем российской электронной промышленности
Ольга Иншакова, Groteck Business Media 21/07/20
28 июля 2020 г. в рамках подготовки Международному Форуму "Технологии безопасности" состоится онлайн-конференция "Индустриальные и технологические консорциумы как новый инструмент политики импортозамещения".
Инструмент для Windows Store позволяет отключить защиту антивирусного ПО
Komolov Rostislav 21/07/20
Исследователь безопасности Дэниел Геберт (Daniel Gebert) обнаружил , что легитимный инструмент wsreset.exe для Windows Store может быть использован злоумышленниками для удаления произвольных файлов.
356 участников обсудили вопросы защиты информации в АСУ ТП и безопасности КИИ в рамках онлайн конференции
Евгения Лысенко 20/07/20

16 июля 2020 в рамках подготовки ТБ Форума 2021 состоялась онлайн конференция "Защита информации в АСУ ТП. Безопасность критической информационной инфраструктуры". Заказчики и производители обсудили вопросы реализации ФЗ "О безопасности КИИ", кейсы заказчиков и перспективы импортозамещения в этой сфере. Материалы конференции >>
Twitter заблокировала учетные записи за попытки сменить пароли в последние 30 дней
Komolov Rostislav 17/07/20
Компания Twitter из соображений безопасности заблокировала все учетные записи, владельцы которых пытались сменить пароль в последние 30 дней. Таким образом социальная сеть отреагировала на взлом страниц пользователей.
МВД и Group-IB задержали мошенников, похищавших деньги у VIP-клиентов банков с помощью клонов SIM-карт
Komolov Rostislav 16/07/20
Сотрудники московского уголовного розыска при содействии экспертов Group-IB, международной компании, специализирующейся на предотвращении кибератак, задержали организаторов преступной группы, специализирующейся на перевыпуске SIM-карт и хищении денег у клиентов российских банков. Группа действовала несколько лет, ущерб от ее деятельности оцениваетс …
Альфа-Банк начал узнавать клиентов по голосу
Komolov Rostislav 15/07/20
Альфа-Банк запустил голосовую биометрию в колл-центре для частных клиентов. Теперь банк будет узнавать клиента на звонке в колл-центр — это быстрее, удобнее и безопаснее, чем проверка кодового слова. Оператор не спрашивает кодовое слово и не задает дополнительные вопросы, а получает подтверждение от биометрической системы.
Израильский суд разрешил NSO Group экспортировать шпионское ПО
Komolov Rostislav 15/07/20
Израильский суд разрешил производителю шпионского программного обеспечения NSO Group Technologies продолжать экспортировать свои технологии. Правозащитная организация Amnesty International, подавшая в суд на NSO Group в попытке заблокировать экспорт продукции компании, не смогла доказать, что один из клиентов NSO Group использовал технологию компан …
Grayshift предлагает «мобильную» версию своей технологии для взлома iPhone
Komolov Rostislav 14/07/20
Производитель технологии GrayKey для взлома iPhone, компания Grayshift, решила не останавливаться на достигнутом и предлагать своим клиентам больше, чем только один инструмент для разблокировки iPhone. Судя по материалам, оказавшимся в распоряжении журналистов Motherboard, Grayshift стала предлагать покупателям «мобильную» версию своей технологии.
В Испании ликвидирована группировка SIM-своперов из ста человек
Komolov Rostislav 10/07/20
В результате правоохранительной операции сотрудники Национальной полиции Испании арестовали 94 человека, подозреваемых в мошенничестве с SIM-картами (так называемом SIM-свопинге). Как сообщает пресс-служба полиции, все арестованные являются участниками одной киберпреступной группировки, где каждому была отведена своя роль (изготовление подделок, от …
Какие услуги и товары продают хакеры в даркнете в 2020 году
Komolov Rostislav 09/07/20
Исследователи безопасности из организации Privacy Affairs рассказали о распространенности и стоимости похищенных персональных данных и прочих нелегальных услуг на подпольных торговых площадках.
В РФ могут ввести штрафы для хостинг-провайдеров за неудаление запрещенного контента
Komolov Rostislav 09/07/20
Глава комитета Госдумы РФ по информационной политике Александр Хинштейн предложил законопроект, вводящий административную ответственность (штраф) для хостинг-провайдеров за неудаление запрещенного контента. Согласно тексту проекта отзыва кабмина, инициативу уже поддержала Комиссия правительства РФ по законопроектной деятельности, но при условии ее …
Пользователи подали в суд на Apple и T-Mobile за уязвимость в iMessage и FaceTime
Komolov Rostislav 08/07/20
В окружной суд Южного округа Нью-Йорка был подан коллективный иск против компаний Apple и T-Mobile за уязвимость в iMessage и FaceTime. Проблема заключалась в том, что долгое время сервисы Apple привязывались к номерам мобильных телефонов, в результате чего при повторном использовании номера данные абонента оказывались доступными для посторонних.
Группировка Cosmic Lynx за год провела более 200 BEC-атак на крупные компании
Komolov Rostislav 08/07/20
Эксперты ИБ-компании Agari раскрыли подробности о деятельности группировки Cosmic Lynx, специализирующейся на атаках с использованием компрометации деловой переписки (business email compromise, BEC). За минувший год мошенники осуществили более 200 BEC-атак, направленных на кражу денег у крупных компаний.
Преступники скрывают web-скиммеры в метаданных изображений
Komolov Rostislav 02/07/20
Специалисты из компании Malwarebytes обнаружили вредоносную кампанию, в рамках которой киберпреступники внедряли скимминг-код в EXIF-метаданные фавикона (значок web-сайта) и тайно загружали его на страницы скомпрометированных интернет-магазинов.