Развитие экосистемы внутренней безопасности в компаниях
Марина Михайлова 31/07/23
15 августа пройдет онлайн-конференция "Внутренний контроль в информационной безопасности и анализ эффективности сотрудников. Проблема кадров в ИБ. Практика применения UEBA и DLP-систем". Руководители и специалисты подразделений информационной безопасности крупных промышленных предприятий, предприятий ритейла и финансовой отрасли, а также разработчи …
10 августа: Безопасная российская СУБД и защита от утечек
Амир Хафизов 31/07/23
10 августа пройдет онлайн-конференция "Безопасная российская СУБД и защита от утечек". организуемая редакцией журнала "Информационная безопасность". СУБД является частью практически любой информационной системы корпоративного уровня, включая и многих СЗИ. Важно обеспечить защищенность самой СУБД - на уровне инфраструктуры, на уровне организации дос …
Взломана база данных лаборатории KDL
Komolov Rostislav 31/07/23
Сегодня хакеры заявили о взломе клинико-диагностической лаборатории KDL. В качестве доказательства своих действий злоумышленники обнародовали файл размером 290 Мб, насчитывающий более 128 тыс. записей об обращениях клиентов. Данные охватывают период с 30 сентября 2021 года по 22 марта 2023 года, пишет Securitylab.
Системы контроля доступа подвержены уязвимости IDOR
Komolov Rostislav 31/07/23
Веб-приложения подвержены угрозе кибератак из-за уязвимостей в системе контроля доступа, предупреждают агентства безопасности Австралии и США. В совместном заявлении они указывают на опасность так называемых уязвимостей IDOR (Insecure Direct Object Reference), которые позволяют злоумышленникам получать несанкционированный доступ к чужим данным, изм …
Хакеры эксплуатируют функцию поиска в проводнике Windows для установки троянов удалённого доступа
Komolov Rostislav 31/07/23
Эксперты в области кибербезопасности обнаружили, что злоумышленники используют легитимную функцию поиска в Windows для тайной загрузки вредоносных программ на компьютер своих жертв. Таким образом хакеры могут получить полный доступ к системе и красть конфиденциальные данные.
Администратором маркетплейса SSNDOB признался в продаже личных данных американских граждан
Komolov Rostislav 31/07/23
Украинец Виталий Чичасов, находящийся в данный момент на территории США, признал себя виновным в сговоре по совершению мошенничества с использованием устройств доступа и торговле несанкционированными устройствами доступа через специальную закрытую площадку.
Бывший участник BreachForums продаёт данные других пользователей
Komolov Rostislav 31/07/23
Киберпреступный форум Breached (он же BreachForums) сам недавно стал объектом взлома. База данных форума выставлена на продажу, а данные о его участниках переданы сервису Have I Been Pwned (HIBP).
КриптоПро DSS Client и КриптоПро myDSS 2.0 с поддержкой Рутокен ЭЦП 3.0 NFC обеспечивают электронную подпись на смартфоне
Komolov Rostislav 28/07/23
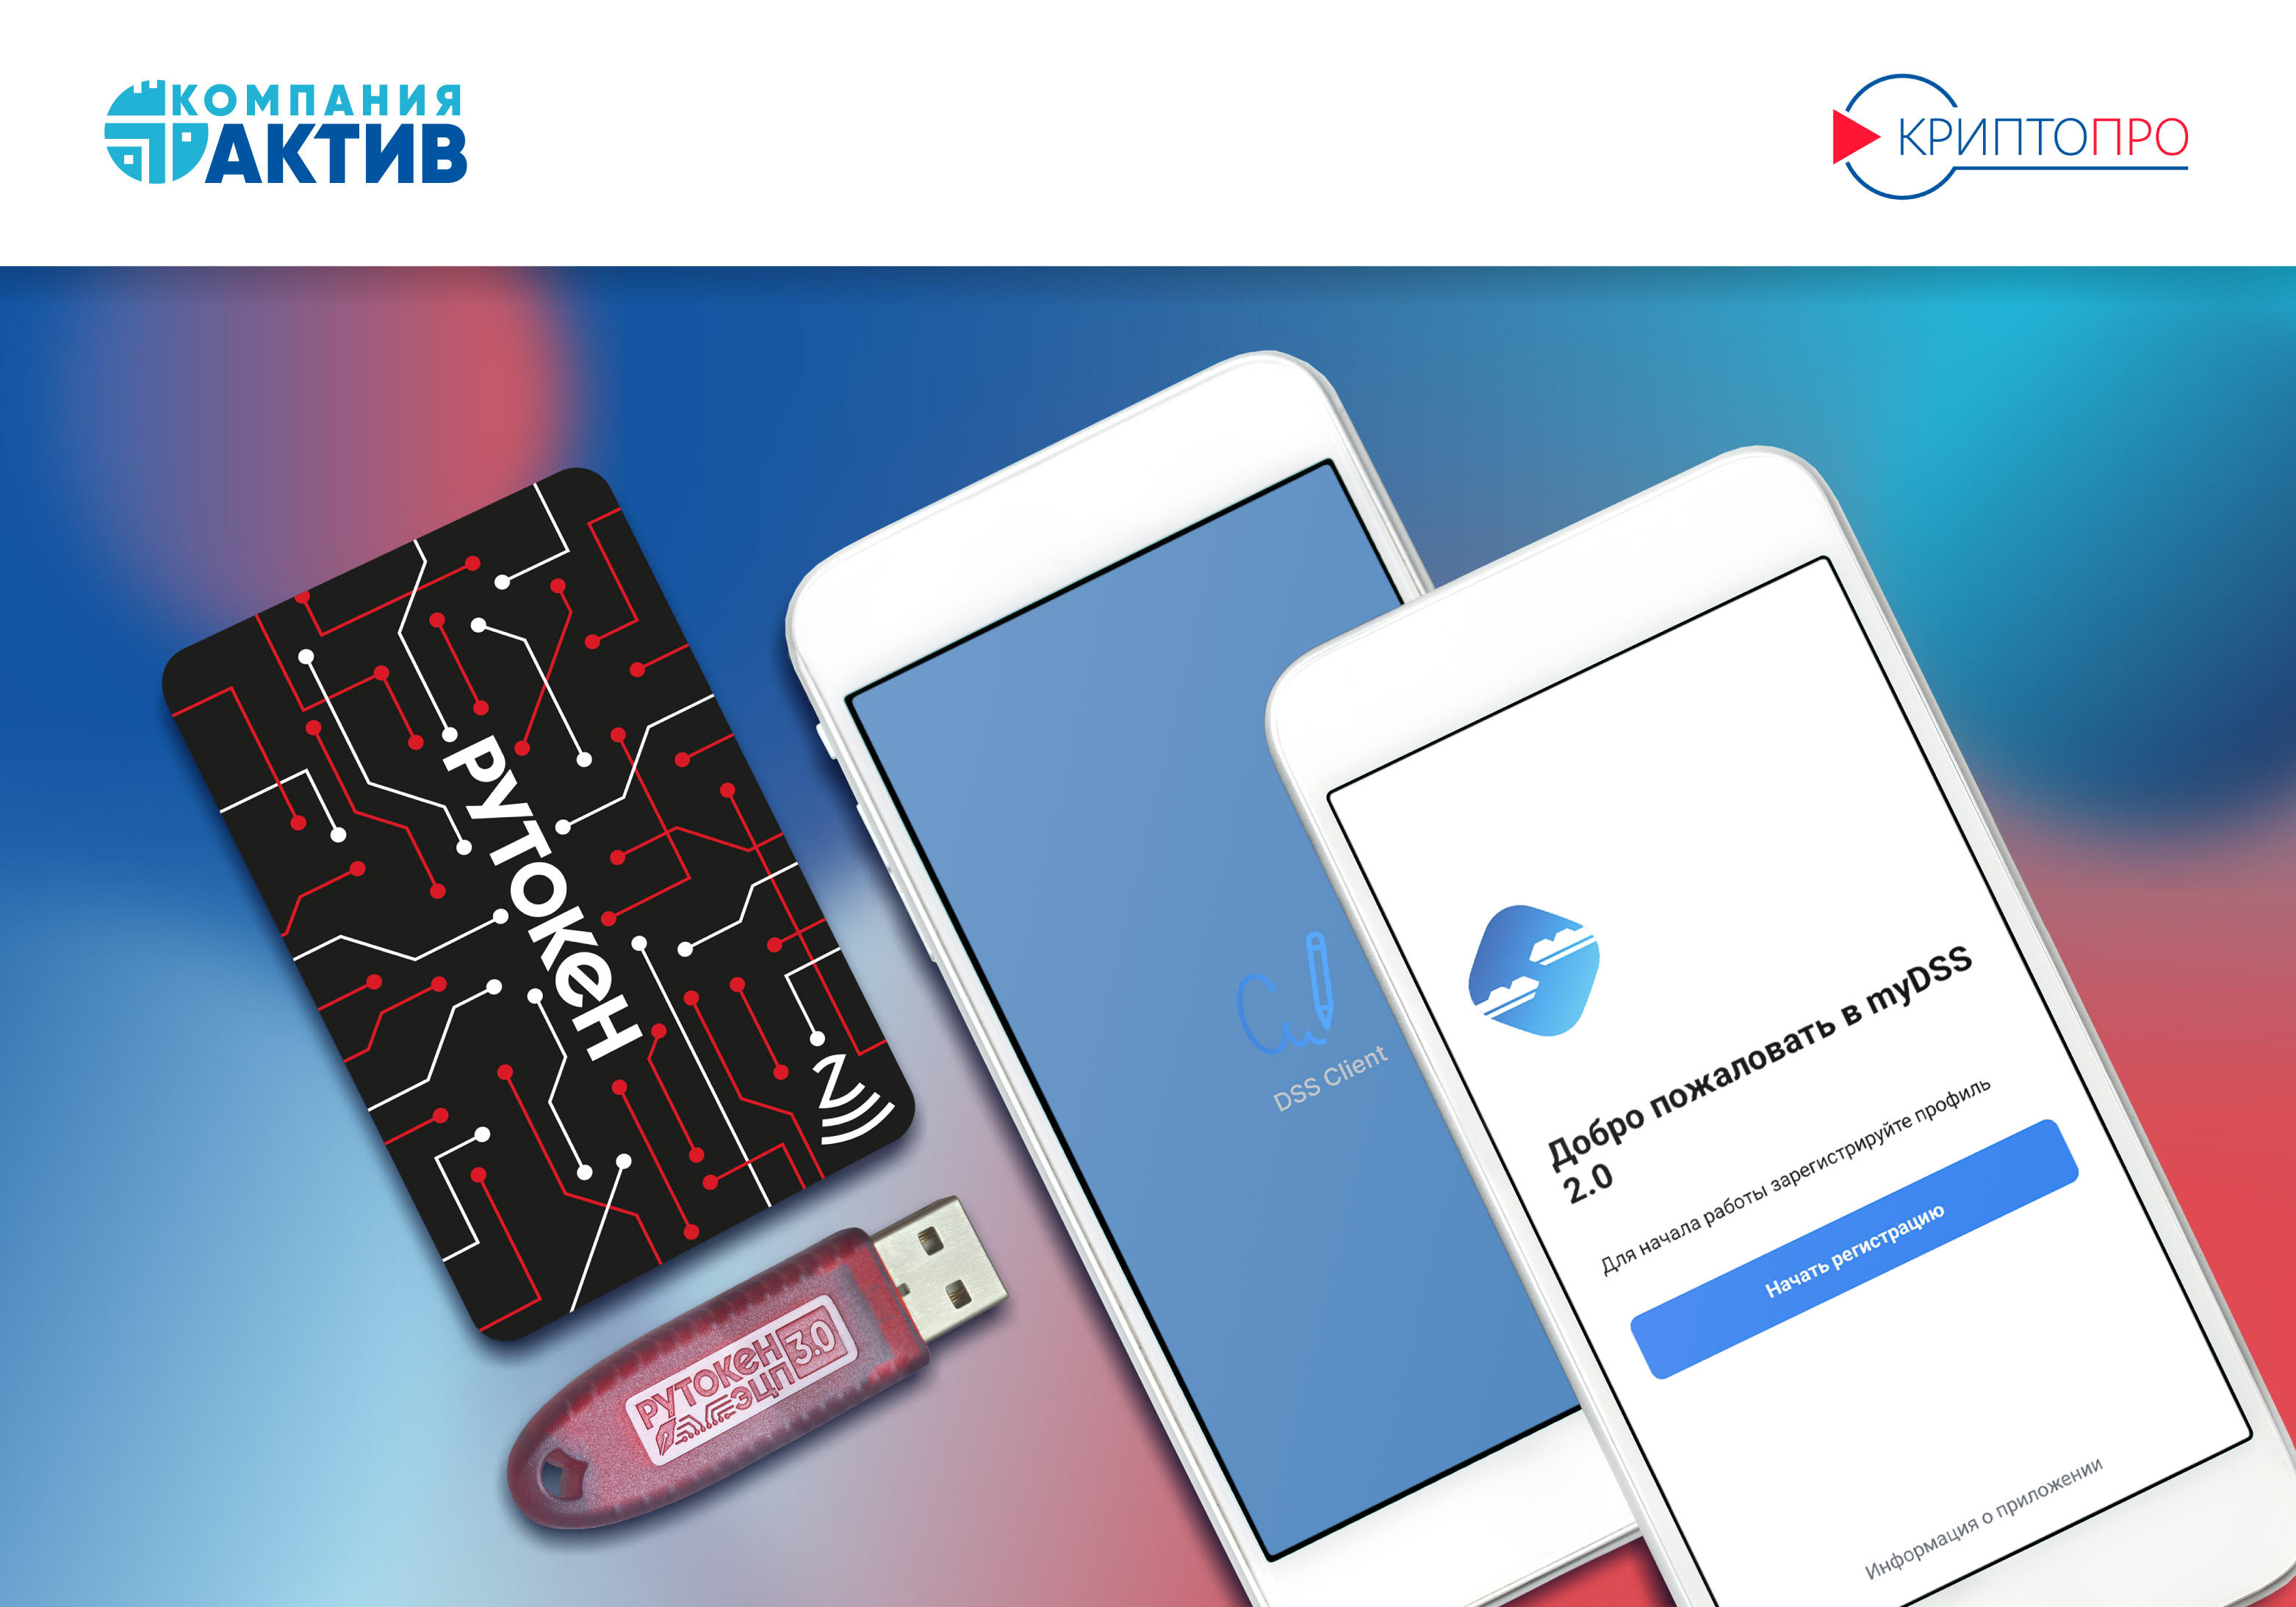
Новые версии приложений КриптоПро DSS Client и КриптоПро myDSS 2.0 для мобильной электронной подписи открывают новые возможности для руководителей организаций и индивидуальных предпринимателей, позволяя им подписывать документы на своих смартфонах с использованием активных ключевых носителей из семейства Рутокен ЭЦП 3.0 NFC, что значительно упрощае …
Лаборатория Касперского составила рейтинг самых безопасных мессенджеров для общения
Komolov Rostislav 28/07/23
Лаборатория Касперского провела исследование , в котором сравнила популярные мессенджеры по разным критериям: шифрование, аутентификация, анонимность и другие. Результаты показали, что ни один мессенджер не обеспечивает полную защиту данных пользователей, но некоторые из них выделяются своими преимуществами, согласно Securitylab.
Около 1 000 000 роутеров оказалась под угрозой взлома
Komolov Rostislav 27/07/23
Роутеры производства MikroTik находятся под угрозой из-за обнаруженной уязвимости. Киберэксперт Полунин рассказал, как пользователям избежать взлома роутера.
DNS-вредонос Decoy Dog расширил свой функционал и стал ещё опаснее
Komolov Rostislav 27/07/23
Группа неизвестных хакеров активно разрабатывает и применяет в реальных атаках новый набор инструментов для вредоносного ПО под названием «Decoy Dog». Это ПО эксплуатирует систему доменных имён (DNS) для контроля и управления узким кругом взломанных устройств. Об этот сообщила компания Infoblox, специализирующаяся на IT-автоматизации и кибербезопас …
Spyhide: глобальная шпионская сеть на телефонах Android
Komolov Rostislav 25/07/23
Приложение для слежки за мобильными устройствами, Spyhide, неожиданно оказалось в центре внимания после того, как стало известно о его масштабной деятельности по скрытному сбору приватных данных с десятков тысяч устройств Android по всему миру. Приложение Spyhide было разработано в Иране, но его сервера размещены в Германии, объясняет Securitylab.
Сразу двенадцать Министерств Норвегии пострадали от масштабной кибератаки
Komolov Rostislav 25/07/23
Норвежское правительство сообщило сегодня о масштабной кибератаке, которая затронула сразу 12 различных министерств страны. Первичный доступ к внутренним сетям правительства был зафиксирован ещё 12 июля, сегодня же ответственные лица заявили об устранении уязвимости, благодаря которой этот доступ стал возможен. Это передает Securitylab.
Группа Jade Sleet превращала аккаунты сотрудников компаний в инструмент для кражи криптовалюты
Komolov Rostislav 25/07/23
GitHub предупредил о распространении кампании социальной инженерии, нацеленной на личные аккаунты сотрудников технологических фирм в сфере блокчейна, криптовалюты или онлайн-игр.
Вымогатели Clop переходят на открытые сайты утечки
Komolov Rostislav 24/07/23
Пару дней назад исследователи кибербезопасности начали замечать, что вымогательская группировка Clop скопировала тактику своих конкурентов из группы ALPHV и создала открытые веб-сайты утечки, доступные без Tor-подключения и посвящённые конкретным организациям-жертвам. Таким образом злоумышленники пытаются ускорить утечку похищенных данных и давить …
Криптовалютный платежный процессор Alphapo взломан на 23 миллиона долларов
Komolov Rostislav 24/07/23
Специалист по блокчейн-безопасности ZachXBT первымобнаружил атаку на горячие кошельки Ethereum, Bitcoin и TRON компании.
GhostSec заявили о выполнении первой в истории атаки программ-вымогателей на промышленный маршрутизатор RTU
Komolov Rostislav 24/07/23
Исследователи из Claroty подтвердили способность группы зашифровать такой тип маршрутизатора, демонстрирующий функции SCADA и поддерживающий промышленные последовательные интерфейсы RS-232 и RS-485.
UDV Group представила первый в России межсетевой экран на архитектуре RISC-V
Komolov Rostislav 20/07/23
Компания UDV Group, ведущий российский разработчик в сфере кибербезопасности, представила межсетевой экран на свободной аппаратной архитектуре RISC-V. Демонстрация нового решения стала одним из главных событий крупнейшей на Урале Конференции в сфере информационных технологий и информационной безопасности IT IS conf, которая проходила 14 июля в горо …
Хакеры регистрируют домены «.ZIP» для совершения фишинговых атак
Komolov Rostislav 20/07/23
Исследователи безопасности из FortiGuard Labs обнаружили, что злоумышленники обнаружили новый способ обмана интернет-пользователей — они регистрируют домены с расширением «.ZIP», которое обычно используется для сохранения сжатых файлов.
На хакерских форумах поступил в продажу первый вредоносный ИИ
Komolov Rostislav 19/07/23
На киберкриминальных форумах рекламируется новый хакерский инструмент — WormGPT. Как можно понять из названия, это ИИ, который можно использовать для осуществления продвинутых кибератак. Об этом пишет CNews.
RuPost Desktop — удобная и достойная замена Outlоok
Komolov Rostislav 19/07/23
Компания «РуПост» представляет кроссплатформенный почтовый клиент. Новый продукт разработан на базе нового поколения Thunderbird Supernova для комплексного решения вопросов, возникающих при замене Outlook на настольных ОС.
Новый способ кражи данных: хакеры используют WebAPK для распространения вредоносных приложений на Android
Komolov Rostislav 18/07/23
Злоумышленники используют технологию Android WebAPK , чтобы заставить пользователей устанавливать на Android-смартфоны вредоносные веб-приложения, предназначенные для сбора конфиденциальной личной информации. Об этомсообщили специалисты группы реагирования на инциденты компьютерной безопасности Польши (Computer Security Incident Response Team, CSIR …
Даркнет-маркетплейс Genesis Market продан неизвестному покупателю
Komolov Rostislav 18/07/23
Несмотря на активные действия ФБР, направленные на ликвидацию и конфискацию ключевых доменов и инфраструктуры Genesis Market в апреле 2023 года, успешная продажа платформы, по всей видимости, состоялась. Преступная группировка, стоящая за Genesis Market, объявила о том, что платформа была продана неизвестному покупателю. Об этом пишет Securitylab.
Ботнет из 70 тысяч домашних роутеров крадёт пропускную способность сети своих владельцев
Komolov Rostislav 17/07/23
Более 70 тысяч домашних роутеров на базе Linux заражены скрытным вредоносным ПО AVrecon, которое используется для кражи пропускной способности и создания скрытой резидентской прокси-службы. Она позволяет злоумышленникам скрывать широкий спектр вредоносных действий, от мошенничества с цифровой рекламой до подбора паролей, пишет Securitylab. О распро …
Исходный код вредоносной программы Blacklotus для Windows UEFI опубликован на GitHub
Komolov Rostislav 14/07/23
Часть исходного кода вредоносной программы Blacklotus для Windows UEFI была опубликован на GitHub. Это может представлять серьезную угрозу безопасности для пользователей Windows, поскольку вредоносную программу теперь может легко загрузить и запустить любой желающий, согласно Securitylab.
Троян LokiBot вернулся и использует уязвимости в Microsoft Word
Komolov Rostislav 14/07/23
Специалисты кибербезопасности из FortiGuard Labs выявили масштабную кампанию по распространению вредоносного ПО LokiBot (Loki PWS). Угроза примечательна тем, что используются две известные уязвимости, включая уязвимость Follina.
Эксперты выяснили, из какой страны работают хакеры Clop
Komolov Rostislav 14/07/23
Deutsche Bank, относящийся к числу крупнейших банков мира, стал последней целью в длинном списке жертв группировки Cl0p. Данные клиентов банка были скомпрометированы после того, как хакеры с помощью уязвимости MOVEit Transfer проникли в систему поставщика услуг банка Majorel, пишут Securitylab.
Взломан сайт всероссийского конкурса для молодежи "Большая Перемена"
Komolov Rostislav 12/07/23
Сайт всероссийского конкурса «Большая перемена», организованного платформой «Россия – страна возможностей», подвергся взлому. Это передает Securitylab.
Британцев обманывают в соцсетях с помощью deepfake-видео с известным телеведущим
Komolov Rostislav 11/07/23
Известный британский телеведущий Мартин Льюис, широко известный в Соединённом Королевстве благодаря своим советам по финансовой грамотности и экономии денежных средств, обвинил компанию Meta * в недостаточном контроле за мошеннической интернет-рекламой, после того как на платформе Facebook * появилось видео с его поддельным образом, рекламирующее и …
Хакер, взломавший электронную почту футболистов, предстал перед судом
Komolov Rostislav 10/07/23
Хакер Руи Пинто, стоящий за скандальным проектом “Football Leaks”, был обвинен португальской прокуратурой в 377 преступлениях за доступ к компьютерным системам футбольных клубов, журналистов и судей.
Microsoft представила анализ атак вымогательской банды BlackByte
Komolov Rostislav 10/07/23
Недавно подразделение корпорации Microsoft под названием Microsoft Threat Intelligence исследовала атаки вымогательской кампании BlackByte 2.0 и показала, насколько быстры и разрушительны могут быть киберудары интернет-злодеев.
Компания F.A.С.С.T. создала Центр кибербезопасности
Komolov Rostislav 07/07/23
Компания F.A.С.С.T., российский разработчик технологий для борьбы с киберпреступлениями, объявляет о создании круглосуточного Центра кибербезопасности — ЦК F.A.С.С.T.(Cyber Defence Center). Целью новой структуры является непрерывное реагирование в режиме 24/7 на сложные кибератаки и проактивное обнаружения угроз на фоне растущего количества инциден …
Ростовский хакер приговорен к двум годам колонии и штрафу за атаку на критическую информационную инфраструктуру
Komolov Rostislav 06/07/23
Железнодорожный районный суд Ростова-на-Дону приговорил к двум годам колонии-поселения и штрафу в 500 тысяч рублей Ивана Баяндина, который признался в хакерской атаке на сайты российских компаний, относящихся к критической информационной инфраструктуре страны. Это передает Securitylab.
Арестован один из самых опасных киберпреступников Африки
Komolov Rostislav 06/07/23
Власти Кот-д’Ивуара, франкоязычного государства в Западной Африке, задержали хакера, который, как считается, долгое время являлся ключевым членом киберпреступной группировки OPERA1ER, атаковавшей телекоммуникационные и финансовые компании с помощью вредоносных программ, фишинга и компрометации деловой электронной почты.
HTTP-бомбардировка и шифрование списка целей — зловредный инструментарий DDoSia обновился до новой версии
Komolov Rostislav 05/07/23
Злоумышленники, стоящие за разработкой вредоносного инструмента DDoSia, разработали новую версию зловредного ПО, которая включает в себя обновлённый механизм получения списка целей для их «бомбардировки» нежелательными HTTP-запросами.
Китай вводит запрет на вывоз металлов для полупроводников из-за вражды с США. Это может быть выгодно России
Komolov Rostislav 04/07/23
Власти Китая вводят ограничения на экспорт металлов, используемых при изготовлении микросхем, пишет Bloomberg. По информации издания, это ответ КНР на санкции США, ограничивающие экспорт технологий и оборудования для производства полупроводников в эту страну.
Хакеры «Anonymous Sudan» заявили о похищении данных 30 миллионов клиентов компании Microsoft
Komolov Rostislav 04/07/23
Группа хактивистов «Анонимный Судан» утверждает, что она взломала сервера Microsoft и похитила данные 30 миллионов клиентских аккаунтов. Однако сама компания отрицает эти заявления и говорит, что никаких утечек данных в действительности не было. Кому верить?
HTML Smuggling — новая угроза для европейской кибербезопасности
Komolov Rostislav 04/07/23
Неизвестная хакерская группировка атаковала министерства иностранных дел и посольства в Европе, используя технику HTML Smuggling для доставки трояна PlugX на заражённые системы. Об этом сообщила компания по кибербезопасности Check Point, которая назвала эту операцию SmugX. По данным исследователей, вредоносная кампания ведется с декабря 2022 года.
Похититель информации Meduza раcпространяетса в даркнете по подписке
Komolov Rostislav 04/07/23
Исследователи кибербезопасности обнаружили ещё одного яркого представителя CaaS-индустрии под названием Meduza Stealer. Это новый похититель информации под Windows, который распространяется по подписке и активно дорабатывается автором, чтобы избежать обнаружения программными решениями безопасности.
Как взломать сайт за 5 минут: уязвимость в плагине Ultimate Member дает полный доступ к WordPress
Komolov Rostislav 03/07/23
Уязвимость, которая получила идентификатор CVE-2023-3460 (оценка CVSS: 9.8), затрагивает все версии плагина Ultimate Member, включая последнюю версию (2.6.6), которая была выпущена 29 июня 2023 года.
Правительство США опубликовало список 25 самых опасных уязвимостей ПО
Komolov Rostislav 03/07/23
Правительство США составило рейтинг самых распространенных и значимых слабых мест программного обеспечения, которые приводят к опасным уязвимостям в системах и приложениях. Это передает Securitylab.