Security Vision вошла число 3 лидеров российского рынка Low-code платформ
Komolov Rostislav 31/03/25
По результатам комплексного исследования российского рынка универсальных Low-code платформ, проведенного Фондом «Сколково» совместно с Аналитическим центром TAdviser, платформа Security Vision заняла 3-е место. Всего в исследовании приняли участие Low-code платформы от 32 вендоров.
Вышел новый банковский троян TsarBot, поражающий устройства на базе Android
Komolov Rostislav 31/03/25
Исследователи из компании Cyble обнаружили его в цепочке атак, охвативших более 750 мобильных приложений в сферах онлайн-банкинга, финансов, криптовалют и электронной коммерции. Основной механизм работы TsarBot — наложение поддельных экранов входа поверх легитимных приложений. Это позволяет красть логины, пароли, реквизиты банковских карт и другие …
В Ubuntu обошли ключевую защиту AppArmor
Komolov Rostislav 31/03/25
В Ubuntu Linux обнаружены три способа обхода ограничений на пространства имён пользователей, позволяющих локальным атакующим повышать привилегии в системе. Несмотря на то, что защита была внедрена для предотвращения подобного рода атак, специалистам Qualys удалось обойти её разными методами, используя штатные инструменты системы. Об этом пишет Secu …
Троян Crocodilus крадёт одноразовые коды прямо из Google Authenticator
Komolov Rostislav 31/03/25
Исследователи в области кибербезопасности сообщили о появлении нового банковского вредоносного ПО для Android под названием Crocodilus, которое активно нацелено на пользователей в Испании и Турции. В отличие от большинства свежих угроз, Crocodilus сразу проявил себя как зрелое и технологически продвинутое вредоносное приложение, пишет Securitylab.
Как хакеры получают доcтуп к защищённым мессенджерам
Komolov Rostislav 31/03/25
Недавнее уведомление NSA появилось после случая, когда злоумышленники получили доступ к защищённым чатам, используя стандартные функции мессенджеров. Проблема была не в уязвимости программ, а в том, как ими пользовались — люди сами открыли доступ, зачастую даже не подозревая об этом. И это касается не только Signal: в зоне риска также WhatsApp и Te …
Атаки Morphing Meerkat через MX-записи обходят защитные системы
Komolov Rostislav 31/03/25
Исследователи в области кибербезопасности выявили новый фишинговый сервис, работающий по модели «фишинг как услуга» (PhaaS), который использует записи DNS о почтовых серверах (MX-записи) для подмены страниц входа на сайты более сотни известных брендов. За деятельностью стоит группа, получившая название Morphing Meerkat, которую отслеживает компания …
T-Mobile выплатит $33 млн за то, что допустила подмену SIM-карт
Komolov Rostislav 31/03/25
Калифорнийская юридическая фирма Greenberg Glusker добилась в арбитражном суде взыскания $33 млн с компании T-Mobile. Причиной иска стали серьёзные нарушения безопасности, приведшие к успешной атаке методом подмены SIM-карты, пишет Secutirylab.
В «СёрчИнформ КИБ» появился новый тип блокировок
Komolov Rostislav 28/03/25
DLP-система позволяет запретить загрузку файлов на любые сайты. DLP-система «СёрчИнформ КИБ» расширила возможности для блокировки утечек информации. Для передачи файлов по HTTP(S)-протоколу появились удобные и быстрые запреты. ИБ-специалист может контролировать отправку конфиденциальных файлов на любые сайты, в веб-версиях мессенджеров, почты, обла …
NIST предупреждает: темпы регистрации CVE критически отстают от скорости обнаружения новых уязвимостей
Komolov Rostislav 27/03/25
Национальная база данных уязвимостей США (NVD) продолжает сталкиваться с нарастающими трудностями — несмотря на усилия по восстановлению прежнего темпа обработки информации, отставание от графика публикации записей об уязвимостях (CVE) продолжает увеличиваться. Об этом говорится в последней сводке новостей Национального института стандартов и техно …
Как ботнет GorillaBot прячет свои атаки
Komolov Rostislav 27/03/25
В сентябре специалисты NSFOCUS зафиксировали активность нового ботнета GorillaBot. Основанный на коде Mirai, он за три недели успел провести более 300 тысяч атак в 100 странах. Несмотря на использование старой архитектуры, вредоносное ПО обзавелось новыми механизмами сокрытия, подтверждения и маскировки, что делает его сложной угрозой для обнаружен …
Мошенники нашли новый способ прятать вредоносный код внутри Android-приложений
Komolov Rostislav 27/03/25
Команда McAfee Mobile Research заметила кампании, использующие .NET MAUI — кроссплатформенный фреймворк от Microsoft — для создания вредоносных приложений, способных оставаться незамеченными на устройствах. Такие программы маскируются под обычные услуги и крадут персональные данные пользователей.
Появился российский аналог проекта Canarytokens от Xello
Komolov Rostislav 27/03/25
В новой версии Xello Deception, первой российской платформы для выявления целевых кибератак с помощью технологии киберобмана, реализованы новые типы приманок — Сanary Lures. Они эмулируют ложные цифровые активы (документы, файлы, папки), при открытии которых создается инцидент информационной безопасности.
Trend Micro заметила новую атаку группировки Water Gamayun
Komolov Rostislav 26/03/25
Злоумышленники использовали уязвимость в Microsoft Management Console (MMC), чтобы исполнять вредоносный код с помощью специально подготовленных файлов .msc. Техника получила название MSC EvilTwin и представляет собой сложный способ внедрения трояна с использованием встроенных возможностей Windows. В атаке эксплуатируется уязвимость CVE-2025-26633 …
Мошенники распространяют трояны под видом предложений бесплатных посещений салонов красоты
Komolov Rostislav 26/03/25
В марте 2025 года компания F6 выявила новую мошенническую схему, распространяемую через онлайн-знакомства. Злоумышленники предлагают девушкам бесплатное посещение салона красоты, но в действительности используют это как предлог для установки вредоносного ПО или кражи учётных данных. По оценке F6, за первую неделю действия схемы пострадал 191 челове …
Новый метод незаметной атаки - обфускация командной строки
Komolov Rostislav 26/03/25
Сегодня большинство антивирусов и EDR-систем следят за тем, какие команды запускаются в системе. Именно по содержимому командной строки защитные решения пытаются понять — нормальный это процесс или вредоносный. Но оказалось, что злоумышленники могут легко обмануть такие проверки, просто изменив вид команды, не меняя её суть. Такой приём называется …
Малайзийский аэропорт Куала-Лумпур в минувшие выходные стал жертвой кибератаки
Komolov Rostislav 26/03/25
Согласно совместному заявлению, атака началась 23 марта и привела к значительным перебоям в работе систем. Национальное агентство кибербезопасности (NACSA) и Malaysia Airports Holdings Berhad (MAHB) заявили, что с момента обнаружения инцидента началось всестороннее расследование, направленное на выяснение характера и масштаба произошедшего. NACSA п …
Как Atlantis AIO превратил кражу паролей в отлаженный бизнес
Komolov Rostislav 26/03/25
Credential Stuffing остаётся одним из самых популярных методов взлома. Используя списки скомпрометированных логинов и паролей, злоумышленники получают доступ к другим сервисам, где пользователи повторно используют те же данные. Автоматизированные инструменты позволяют делать это в массовом масштабе, пишет Securitylab.
Новая уязвимость нулевого дня в Windows позволяет злоумышленникам похищать NTLM-хэши пользователей
Komolov Rostislav 26/03/25
Обнаруженная специалистами ACROS Security ошибка пока не получила официального идентификатора CVE, но уже признана опасной — она затрагивает все версии Windows, начиная с Windows 7 и заканчивая последними сборками Windows 11, а также серверные выпуски от Server 2008 R2 до Server 2025.
Новая группировка VanHelsing основана на RaaS-модели
Komolov Rostislav 26/03/25
С момента запуска 7 марта 2025 года группировка уже заявила о трёх успешных атаках, в ходе которых требовала выкуп до 500 тысяч долларов. Благодаря гибкому подходу и широкому спектру возможностей, проект стремительно набирает популярность среди киберпреступников, пишет Securitylab.
Китайская группировка Weaver Ant вела скрытую операцию внутри сети крупного азиатского телеком-оператора
Komolov Rostislav 25/03/25
Для маскировки своего присутствия и маршрутизации трафика злоумышленники использовали скомпрометированные маршрутизаторы Zyxel, развернув через них скрытую инфраструктуру.
Злоумышленники, стоящие за RaaS-операцией Medusa, начали использовать вредоносный драйвер ABYSSWORKER
Komolov Rostislav 25/03/25
Цель — отключение антивирусных и EDR -систем на атакуемых устройствах. Аналитики Elastic Security Labs выявили атаку с применением загрузчика, упакованного через сервис HeartCrypt, который устанавливал вредоносный драйвер, подписанный отозванным сертификатом китайского производителя. Этот компонент маскировался под обычный драйвер Falcon от CrowdSt …
Lovit объяснила, что недавний сбой произошёл из-за масштабной DDoS-атаки
Komolov Rostislav 24/03/25
Компания Lovit объяснила, что сбой произошёл из-за масштабной DDoS-атаки, которая затронула ключевые элементы инфраструктуры. Эта информация была подтверждена Роскомнадзором. Согласно данным сервиса Downdetector, зафиксировавшего пик обращений около 10:30 утра 22 марта, количество жалоб превысило 1500, пишет Securitylab.
Найдены уязвимые BIOS на ноутбуках Clevo и Gigabyte
Komolov Rostislav 24/03/25
В конце февраля 2025 года Binarly получила сообщение о подозрительном инциденте в экосистеме UEFI. Запись в публичном репозитории SupplyChainAttacks указывала на утечку приватных ключей Boot Guard в прошивках устройств Clevo. Источник — форум Win-Raid, где пользователь обнаружил приватные ключи в открытом доступе в составе пакета обновления BIOS, п …
Мошенники начали использовать новую схему кражи денег с банковских карт
Komolov Rostislav 24/03/25
По данным банка, злоумышленники больше не создают виртуальный клон карты на своём устройстве. Вместо этого они устанавливают основной модуль вредоносной программы прямо на телефон клиента. Затем жертву убеждают самостоятельно перевести деньги на якобы «безопасный счёт», который на деле является NFC-клоном карты, контролируемым мошенником, пишет Sec …
Взлом через HTTP-доступ: хакер rose87168 шантажирует клиентов Oracle
Komolov Rostislav 24/03/25
Компания Oracle оказалась в центре внимания после заявления хакера под псевдонимом «rose87168» о крупной утечке данных, в ходе которой якобы были похищены около шести миллионов записей пользователей облачного сервиса. Угроза потенциально затронула до 140 тысяч арендаторов Oracle Cloud, пишет Securitylab.
Выпущена новая модель шлюза безопасности ViPNet Coordinator HW50 на базе российской платформы «АТБ-Электроника»
Komolov Rostislav 24/03/25
Компания «ИнфоТеКС» объявляет о расширении модельного ряда программно-аппаратного комплекса ViPNet Coordinator HW 4. Новое исполнение ViPNet Coordinator HW50 разработано на базе аппаратной платформы HW50 A1 и обеспечивает производительность в режиме шифрования (VPN) до 250 Мбит/с, в режиме межсетевого экрана до 700 Мбит/с.
Новый вредонос под названием Arcane предназначен для кражи конфиденциальных данных
Komolov Rostislav 21/03/25
Злоумышленники получают доступ к учётным записям VPN-сервисов, мессенджерам, игровым клиентам и файлам, хранящимся в браузерах. Вредоносное ПО активно распространяется с ноября 2024 года, и, по данным «Лаборатории Касперского», не связано с известным Arcane Stealer V, который уже давно распространяется на теневых форумах, пишут в Securitylab.
Tycoon 2FA захватил 89% рынка фишинга
Komolov Rostislav 21/03/25
В начале 2025 года зафиксирован резкий рост фишинговых атак на заказ (PhaaS). Только за январь и февраль было обнаружено более миллиона атак, направленных на организации по всему миру, пишет Securitylab. Главными инструментами атак стали платформы Tycoon 2FA, EvilProxy и Sneaky 2FA. Лидером оказался Tycoon 2FA, использовавшийся в 89% атак. EvilProx …
Европол представил доклад о новых тенденциях в мире организованной киберпреступности
Komolov Rostislav 21/03/25
В докладе EU Serious and Organized Crime Threat Assessment 2025, подготовленном на основе данных полиции 27 стран ЕС, отмечается, что преступные группы используют ИИ для более точных и разрушительных атак. По словам исполнительного директора Европола Кэтрин Де Болле, киберпреступность превращается в «цифровую гонку вооружений», нацеленную на правит …
ClearFake прячет вредоносные скрипты в смарт-контрактах Binance
Komolov Rostislav 21/03/25
Киберпреступники, стоящие за кампанией ClearFake, продолжают совершенствовать свои методы атак, используя поддельные проверки reCAPTCHA и Cloudflare Turnstile для распространения вредоносного ПО. С июля 2023 года эта группа активно использует скомпрометированные сайты на WordPress, маскируя вредоносные обновления браузеров под легитимные. Об этом п …
Преступники взламывают Telegram и используют украденные учётные записи для мошеннических схем
Komolov Rostislav 19/03/25
Аналитики компании F6 в ходе исследования механизмов угона учёток Telegram выявили новую мошенническую схему. После похищения учётной записи путём предложения трудоустройства злоумышленники автоматически распространяют мошеннические ссылки на несуществующий опрос от имени партии «Единая Россия». Такой метод зафиксирован впервые, согласно Securityla …
Злоумышленники заставляют ИИ внедрять бэкдоры через Unicode-символы
Komolov Rostislav 19/03/25
Специалисты по кибербезопасности обнаружили новую атаку на цепочку поставок под названием Rules File Backdoor. Уязвимость затрагивает ИИ-редакторы кода GitHub Copilot и Cursor, позволяя злоумышленникам внедрять скрытые вредоносные направления в код.
Россия заняла второе место по количеству утечек данных в мире
Komolov Rostislav 19/03/25
Общее количество утечек данных в мировом масштабе снижается, но частота их появления по-прежнему остается угрожающей. По итогам 2024 года Россия заняла второе место среди исследуемых стран по количеству инцидентов – на российские организации пришлось 8,5% случаев компрометации данных, зарегистрированных в мире. При этом в рейтинге по утечкам персон …
Опубликована полная программа онлайн-конференции “ИБ без фильтров” от Контура
Редакция сайта 19/03/25

Онлайн-конференция "ИБ без фильтров" состоится 26 марта, с 11:00 до 15:20 МСК. Будут представлены реальные кейсы, стратегии и диалог с ведущими экспертами отрасли. Участие бесплатное, зарегистрироваться можно вплоть до начала мероприятия по ссылке.
«СёрчИнформ» приглашает на межотраслевую конференцию «Про ИБ без воды: Практика. Тренды. Решения»
Редакция сайта 18/03/25
24 апреля в Москве более трехсот руководителей ИБ-служб соберутся на межотраслевой конференции по информационной безопасности.
Двухэтапная атака на Apache Tomcat позволяет захватывать серверы без пароля
Komolov Rostislav 18/03/25
Недавно раскрытая уязвимость в Apache Tomcat началась использоваться всего через 30 часов после публичного раскрытия иразмещения PoC-эксплойта. Уязвимость, получившая идентификатор CVE-2025-24813 , затрагивает следующие версии сервера: Apache Tomcat 11.0.0-M1 — 11.0.2; Apache Tomcat 10.1.0-M1 — 10.1.34; Apache Tomcat 9.0.0-M1 — 9.0.98.
Китай раскрыл личности четырёх главных тайванских государственных хакеров
Komolov Rostislav 18/03/25
Министерство государственной безопасности Китая (MSS) опубликовало заявление, раскрывающее личности четырех членов «Информационно-коммуникационного и электронного командования», связанного с силами «тайваньской независимости».
Вредоносный код в GitHub Actions похищает пароли - 23 000 возможных жертв
Komolov Rostislav 18/03/25
Программное обеспечение с открытым исходным кодом, используемое более чем 23 000 организациями, было скомпрометировано вредоносным кодом, похищающим учетные данные. Хакеры получили несанкционированный доступ к учетной записи одного из сопровождающих проекта, что привело к серьезной атаке на цепочку поставок.
ГК Softline стала ключевым партнёром компании МУЛЬТИФАКТОР
Komolov Rostislav 17/03/25
ГК Softline (ПАО «Софтлайн»), ведущий поставщик решений и сервисов в области цифровой трансформации и информационной безопасности, развивающий комплексный портфель собственных продуктов и услуг, стала безусловным лидером по продажам системы двухфакторной аутентификации MULTIFACTOR в 2024 году. Это решение группа компаний предлагает клиентам для защ …
BRUTED автоматизирует атаки на корпоративные сети
Komolov Rostislav 17/03/25
Группировка Black Basta внедрила новый инструмент для взлома сетевых устройств под названием BRUTED. Фреймворк автоматизирует брутфорс-атаки устройства, доступные через интернет, такие как межсетевые экраны и VPN, что позволяет злоумышленникам масштабировать атаки с минимальными усилиями. Об этом пишет Securitylab.
Какие уязвимые модели D-Link больше не будут получать обновлений
Komolov Rostislav 17/03/25
Эксперт команды PT SWARM Владимир Разов выявил уязвимость в нескольких моделях роутеров D-Link. Уязвимость получила идентификатор BDU:2024-06211 и оценку 8,4 балла по шкале CVSS 3.0, пишут в Securitylab.
Правоохранители судят еще одного ключевого участника группировки LockBit
Komolov Rostislav 17/03/25
Ростиславу Паневу предъявлены обвинения в участии в деятельности группировки LockBit. По данным следствия, Панев был ключевым разработчиком шифраторов группы, а также инфостилера StealBit.
Почти 12 000 репозиториев GitHub подверглись атаке с использованием поддельных предупреждений безопасности
Komolov Rostislav 17/03/25
Злоумышленники обманом заставляли пользователей авторизовать вредоносное OAuth-приложение, предоставляя хакерам контроль над своими аккаунтами и кодом. Об этом пишет Securitylab.
В PyPI найдено 20 фальшивых пакетов для похищения данных
Komolov Rostislav 17/03/25
Исследователи в области кибербезопасности предупредили о вредоносной кампании, направленной на пользователей репозитория Python Package Index (PyPI). Злоумышленники распространяли поддельные библиотеки, маскируя их под утилиты, связанные со «временем» (time), но со скрытой функцией кражи чувствительных данных, включая облачные токены доступа, пишет …
Будущее управления IT-инфраструктурой: тренды, вызовы и перспективы локализации
Галина Скочко 17/03/25
19 марта 2025 со специалистами RuDesktop обсудим как выбрать надежные инструменты для технической поддержки в условиях импортозамещения, обеспечить полный контроль над вашей IT-инфраструктурой, снизить затраты и упростить процессы, гарантируя высокий уровень безопасности и соответствие современным требованиям. Программа и регистрация →
Злоумышленники используют поддельные репозитории GitHub для распространения вредоносного ПО
Komolov Rostislav 14/03/25
Под видом игровых читов, взломанных программ и утилит они распространяют SmartLoader, который затем загружает Lumma Stealer и другие угрозы.
Новый опасный вирус-вымогатель DragonForce шифрует файлы на заражённых системах и требует выкуп в криптовалюте
Komolov Rostislav 14/03/25
Распространяется он через фишинговые атаки, вредоносные веб-сайты и эксплуатацию уязвимостей, активно маскируясь под легитимные файлы. По данным экспертов Resecurity, после проникновения в систему вирус использует различные методы для закрепления: копирует себя в разные каталоги, модифицирует реестр Windows и создаёт запланированные задачи для авто …
Positive Technologies представили исследование рынка украденных данных за вторую половину 2024
Komolov Rostislav 14/03/25
Эксперты Positive Technologies проанализировали около 3500 объявлений о продаже утекших данных, опубликованных в дарквебе во второй половине 2024 года. Исследование показало, что самые ценные активы на теневых рынках — данные платежных карт, средняя стоимость которых достигает 2500 долларов США, передаёт Securitylab.
Французское агентство по кибербезопасности опубликовало ежегодный отчёт о киберугрозах за 2024 год
Komolov Rostislav 13/03/25
Основной тенденцией года стало увеличение числа атак на критически важные объекты, включая телекоммуникационные сети, государственные учреждения и крупные международные мероприятия. Среди ключевых угроз специалисты отмечают DDoS-атаки, операции кибершпионажа, компрометацию цепочек поставок и распространение программ-вымогателей, пишет Securitylab.
Федеральная торговая комиссия США (FTC) опубликовала ежегодный отчёт о мошенничестве
Komolov Rostislav 13/03/25
В 2024 году жертвы афер потеряли более 12 миллиардов долларов — на 2 миллиарда больше, чем годом ранее. Среди самых распространённых схем значатся мошенничество с подменой личности, кража персональных данных и поддельные инвестиции в криптовалюту, пишет Securitylab.
Масштабная уязвимость нулевого дня в продуктах Apple использовалаcь в атаках высокой сложности
Komolov Rostislav 13/03/25
Уязвимость CVE-2025-24201 была обнаружена в движке WebKit, который используется в браузере Safari, а также во множестве других приложений и браузеров на платформах macOS, iOS, Linux и Windows. По данным Apple, уязвимость связана с ошибкой выхода за границы массива (out-of-bounds write) и может позволить злоумышленникам выйти за пределы песочницы We …
Уязвимые роутеры TP-Link Archer стали мишенью новой ботнет-кампании Ballista
Komolov Rostislav 13/03/25
Об этом сообщили исследователи из компании Cato Networks. Вредоносная сеть использует уязвимость CVE-2023-1389, которая позволяет злоумышленникам выполнять произвольный код на необновлённых устройствах.
Контур внедрил мобильное подписание документов для руководителей с помощью USB-токенов Рутокен
Komolov Rostislav 13/03/25
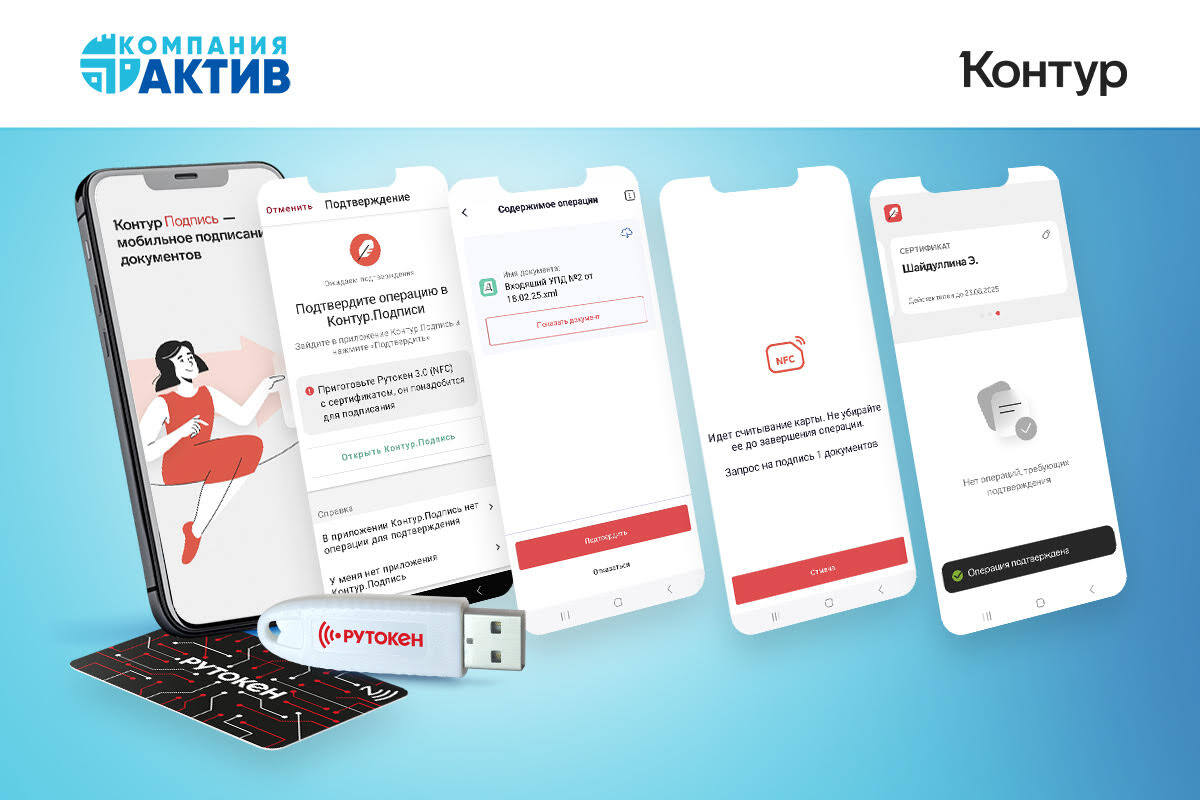
Теперь директора и ИП могут подписывать документы с контрагентами прямо с телефона, что существенно ускоряет выполнение бизнес-процессов и повышает их безопасность. Решение разработали Удостоверяющий центр Контура и компания «Актив».
Июньский Форум ITSEC 2025: безопасность in-house разработки
Амир Хафизов 12/03/25
17-18 июня 2025 г. в Москве пройдет форум ITSEC 2025. Июньский ITSEC — это про интеграцию безопасности в процессы внутренней разработки средних и крупных компаний. Здесь обсуждаются лучшие практики, инструменты и подходы, которые помогают обеспечивать безопасность на всех этапах разработки, а также защиту приложений в продакшн-среде. Регистрация на …
Мошенничество с видео. Как распознатьподделку
Komolov Rostislav 12/03/25
Мошенники все чаще прибегают к использованию инноваций для манипуляций жертвами с целью наживы. Одна из технологий – дипфейк*, основана на использовании искусственного интеллекта для имитации голоса и создания правдоподобных видео. В России за 2024 год число махинаций с ее использованием выросло более чем на 10%. О том, почему распознать подделку с …
Как северокорейские хакеры распространяют троян RokRat
Komolov Rostislav 11/03/25
Исследователи кибербезопасности выявили новую сложную атаку, приписываемую APT37 — северокорейской хакерской группе, известной также как ScarCruft, Reaper и Red Eyes. Группа, активная с 2012 года, расширила круг своих целей, включая не только Южную Корею, но и Японию, Вьетнам, страны Ближнего Востока, а также организации в сферах здравоохранения и …
Киберпреступники разработали новую тактику, позволяющую вредоносным расширениям Google Chrome подделываться под уже установленные
Komolov Rostislav 11/03/25
Эксперты SquareX сообщили, что злоумышленники создают визуально идентичные копии значков, HTML-панелей и рабочих процессов целевых расширений, а также временно отключают оригинальные версии, что делает подмену практически незаметной для пользователей, пишет Securitylab.
Власти США предъявили обвинения администраторам криптовалютной биржи Garantex в отмывании денег
Komolov Rostislav 10/03/25
По данным Минюста, с апреля 2019 года через Garantex прошло не менее $96 миллиардов в криптовалюте, передаёт Securitylab. 46-летний Алексей Бесчоков и 40-летний Александр Мира Серда управляли Garantex с 2019 по 2025 годы. Им предъявляются участие в заговоре с целью отмывания денег, за что грозит до 20 лет лишения свободы. Дополнительно Бесчокову пр …
Ragnar Loader стал ещё мощнее и скрытнее
Komolov Rostislav 10/03/25
Исследователи киберугроз раскрыли детали о «сложном и постоянно развивающемся наборе вредоносных инструментов» Ragnar Loader, который активно используется преступными группировками Ragnar Locker (Monstrous Mantis), FIN7, FIN8 и Ruthless Mantis (бывший REvil), пишет Securitylab.
В популярном Bluetooth-чипе обнаружен бэкдор
Komolov Rostislav 10/03/25
Испанские исследователи выявили в микрочипе ESP32, произведённом китайской компанией Espressif, 29 неофициально задокументированных команд, которые могут использоваться для кибератак. Этот чип, массово применяемый в устройствах Интернета вещей (IoT) — от умных замков до медицинского оборудования, — установлен в более чем миллиарде устройств по всем …
Группировка вымогателей Akira задействовала незащищённую веб-камеру для обхода защиты и шифрования данных
Komolov Rostislav 10/03/25
Этот способ позволил киберпреступникам обойти систему Endpoint Detection and Response (EDR), блокировавшую запуск шифровальщика на Windows.
Инвестиционная афера Sapphire Network распространялась через рекламу в соцсетях
Komolov Rostislav 10/03/25
Международное расследование, в котором приняли участие 32 медиакомпании, выявило масштабную сеть мошеннических колл-центров, заманивающих тысячи жертв в инвестиционные схемы, которых на самом деле не существовало, пишет Securitylab. Основой расследования стали утечка данных объемом 1,9 ТБ, переданная шведскому телевидению информатором, а также коор …
Как выбрать надежные инструменты для технической поддержки в условиях импортозамещения
Галина Скочко 10/03/25
19 марта 2025 со специалистами RuDesktop обсудим как обеспечить полный контроль над вашей IT-инфраструктурой, повысить продуктивность команд, снизить затраты и упростить процессы, гарантируя при этом высокий уровень безопасности и соответствие современным требованиям. Программа и регистрация →
«Заработают» только мошенники: под видом Android-приложения для удалённой работы распространяются вредоносные программы для кражи денег
Komolov Rostislav 07/03/25
С середины февраля 2025 года злоумышленники активно рассылают вредоносную программу для Android под видом приложений для специалистов по работе с курьерами. Речь идёт о Mamont — мобильном банковском троянце. Кампания нацелена на российских пользователей, с ней столкнулись уже несколько сотен человек*. На новую схему обратили внимание эксперты Kaspe …
Группировка EncryptHub проводит фишинговые кампании для распространения инфостилеров и вымогателей
Komolov Rostislav 07/03/25
По данным исследователей Outpost24, злоумышленники используют поддельные версии популярных приложений, а также прибегают к сторонним сервисам распространения вредоносного ПО по модели Pay-Per-Install (PPI). Группировка также замечена в эксплуатации уязвимостей в широко используемых продуктах безопасности, несмотря на неоднократные ошибки в обеспече …
Medusa бьёт рекорды: 40 атакованных организаций за два месяца
Komolov Rostislav 07/03/25
Хакерская группировка, стоящая за вымогательским ПО Medusa, за два года атаковала почти 400 организаций, и темпы её деятельности только растут. По данным исследователей Symantec, только за первые два месяца 2025 года группировка совершила более 40 атак, что свидетельствует о значительном увеличении их активности, пишет Securitylab.
Новый троян атакует Python-сообщество
Komolov Rostislav 07/03/25
Исследователи безопасности из компании Socketвыявили вредоносный пакет PyPI под названием «set-utils», который перехватывал функции создания криптокошельков и отправлял украденные приватные ключи через блокчейн Polygon.
Lazarus отмыла миллиард долларов биржи Bybit за две недели
Komolov Rostislav 07/03/25
Группа хакеров Lazarus, связанная с Северной Кореей, сумела менее чем за две недели отмыть более $1 млрд в эфире (ETH) и его производных, украденных с криптовалютной биржи Bybit. Однако часть похищенных средств всё ещё остаётся под наблюдением аналитиков, что даёт надежду на их частичное восстановление, пишет Securitylab.
«Росатом» и InfoWatch объединяют усилия для разработки импортонезависимых технологий промышленной автоматизации
Komolov Rostislav 07/03/25
Соглашение направлено на совместное решение ключевых задач обеспечения технологической независимости российской экономики.
Прогноз развития рынка информационной безопасности в 2025 году
Komolov Rostislav 07/03/25
Число кибератак на российские компании в 2024 году выросло на 20%. Преступные действия нанесли ущерб свыше 200 млрд рублей, что на 36% больше, чем в 2023 году. Согласно данным Роскомнадзора, объем утечек данных (количество записей) вырос больше чем в два раза. В ответ на рост угроз, государство ужесточает нормативные и законодательные нормы. При эт …
Ущерб от киберпреступлений в России за 2024 превысил 200 млрд рублей
Komolov Rostislav 06/03/25
Президент заявил о росте числа преступлений, совершенных с использованием информационных технологий. Ущерб от них в 2024 году превысил 200 млрд руб. Почти четверть пострадавших — пенсионеры. Об этомсообщает ТАСС со ссылкой на заявление главы государства во время расширенного заседании коллегии МВД РФ.
Вышло обновление Efros DefOps: акцент на безопасности и удобстве управления
Komolov Rostislav 06/03/25
Компания «Газинформсервис» представила обновление модульной платформы по защите ИТ-инфраструктуры Efros DefOps — релиз 2.12. Платформа получила ряд исправлений, повышающих удобство работы и общую производительность комплекса.
Обнаружена возможная связь между группировками Black Basta и CACTUS
Komolov Rostislav 05/03/25
Исследователи Trend Micro обнаружили, что киберпреступные группировки, использующие программы-вымогатели Black Basta и CACTUS, применяют один и тот же инструмент для удалённого управления заражёнными устройствами. Речь идёт о модуле BackConnect (BC), который позволяет злоумышленникам сохранять контроль над системой после её компрометации. Этот факт …
Сразу три бреши в VMware обильно используются хакерами
Komolov Rostislav 05/03/25
Компания Broadcom выпустила обновления безопасности для устранения трёх активно эксплуатируемых уязвимостей в продуктах VMware ESXi, Workstation и Fusion, способных привести к выполнению кода и раскрытию информации, пишет Securitylab.
В Бангкоке задержан хакер, подозреваемый в десятках крупных кибератак по всему миру
Komolov Rostislav 04/03/25
Мужчина действовал под псевдонимами ALTDOS, DESORDEN, GHOSTR и 0mid16B и с 2021 года был одним из самых активных киберпреступников в Азиатско-Тихоокеанском регионе. По данным Group-IB, атаки привели к утечке более 90 баз данных, содержащих 13 ТБ конфиденциальной информации. Хакер продавал похищенные сведения в даркнете.
«ИТ-Экспертиза» и «Амикон» интегрировали совместное решение для контроля удаленного доступа сотрудниковв корпоративную инфраструктуру Сбера
Komolov Rostislav 04/03/25
«ИТ-Экспертиза» совместно с компанией «Амикон» запустили проект по внедрению отечественной системы предоставления защищенного удаленного доступа Remote Access VPN в корпоративную инфраструктуру Сбера.
Злоумышленники используют вредоносные PDF-документы, размещённых на популярных-интернет ресурсах, для доставки вредоносного ПО
Komolov Rostislav 03/03/25
Эксперты Netskope обнаружили 260 уникальных доменов, на которых размещено около 5000 PDF-файлов с фишинговыми страницами. В отчёте компании отмечается, что атакующие применяют SEO-оптимизацию для повышения видимости вредоносных страниц в поисковой выдаче, передаёт Securitylab.
Greynoise представили отчёт о главных направлениях кибератак в 2024
Komolov Rostislav 03/03/25
Атаки начинались буквально через часы после раскрытия новых уязвимостей. При этом 40% эксплуатируемых уязвимостей существовали не менее четырех лет, а некоторые восходили еще к 1990-м годам. Группы, занимающиеся программами-вымогателями, активно использовали почти 30% уязвимостей из списка KEV (Known Exploited Vulnerabilities), отслеживаемых GreyNo …
Ботнет Vo1d уже заразил более 1,5 млн устройств с Android TV в 226 странах
Komolov Rostislav 03/03/25
По данным XLab, ботнет используется для организации анонимных прокси-сетей и достиг пика активности 14 января 2025 года, имея на тот момент 800000 активных ботов. Первая масштабная атака Vo1d была зафиксирована специалистами Dr. Web в сентябре 2024 года, когда было выявлено 1,3 миллиона заражённых устройств в 200 странах. Однако нынешняя кампания п …