Какие приложения для Android запрашивают потенциально опасные разрешения
Komolov Rostislav 30/12/22
Исследователи агентства по защите данных Incogni изучили 344 приложения в Google Play Store по 16 категориям и оценили их уровень защиты конфиденциальности. Команда Incogni оценила тип запрашиваемых разрешений, чтобы выяснить, просят ли приложения нежелательные и даже опасные разрешения, пишут в Securitylab.
За 2022 северокорейские хакеры похитили виртуальных активов на $626 млн
Komolov Rostislav 26/12/22
По подсчетам Национальной разведывательной службы Южной Кореи (NIS), за последние пять лет северокорейские хакеры похитили виртуальные активы на сумму около 1,2 миллиарда долларов. Более половины от этой суммы ($626 млн) было похищено в этом году, пишет Securitylab.
Группировка Vice Society вооружилась кастомным шифровальщиком
Komolov Rostislav 26/12/22
Исследователи SentinelOne обнаружили, что группировка Vice Society обзавелась кастомным вымогательским ПО, в котором реализована надежная схема шифрования с использованием алгоритмов NTRUEncrypt и ChaCha20-Poly1305.
В сеть утекли паспортные данные водителей сервиса Ситимобил
Komolov Rostislav 26/12/22
Хакеры из группировки NLB опубликовали более 4000 фотографий (в формате JPG) паспортов водителей службы такси «Ситимобил», об этом они сообщили в своем Telegram-канале, передает Securitylab. По данным канала, zip-файл «city-mobil-drivers» опубликован на сайте gofile.io.
«РТК-Солар» приобрел 100% активов компании «Новые технологии безопасности»
Komolov Rostislav 23/12/22
«РТК-Солар» (ООО «Солар Секьюрити») через дочернюю компанию ООО «Солар ПТ» заключил договор о приобретении 100% активов компании «Новые технологии безопасности» (ООО «НТБ»). По прогнозам «РТК-Солар», консолидация ресурсов и технологий увеличит выручку Центра компетенций управления доступом на 30% по итогам 2023 года и утвердит «РТК-Солар» в качеств …
«Яндекс» официально сообщил: мартовская утечка данных «Яндекс.Еды» произошла из-за атаки на стороннюю IT-инфраструкту
Komolov Rostislav 23/12/22
Утечка данных сервиса «Яндекс.Еда», которая произошла в марте 2022 года, случилась в результате проведения кибератаки на стороннюю IT-инфраструктуру внешнего хостинга, где стояли виртуальные серверы FoodFox, подключённые через VPN в сеть «Яндекс Еды, а не из-за внутреннего или саботажа «раздолбайства» внутри компании. Об этом 21 декабря рассказал д …
Владельцу магазина сети T-Mobile дали 10 лет тюрьмы за взлом ее внутренних сетей
Komolov Rostislav 21/12/22
Экс-владельца розничного магазина T-Mobile Аргишти Худавердяна приговорили к 10 годам тюремного заключения за схему разблокировки мобильных телефонов путём взлома внутренних систем T-Mobile. В общей сложности незаконные операции принесли мужчине более 25 млн долларов, пишут в Securitylab.
Омерзительная восьмёрка: техники, тактики и процедуры группировок шифровальщиков
Лаборатория Касперского 21/12/22
22 декабря в 11:00 эксперты «Лаборатории Касперского» проведут вебинар «Омерзительная восьмерка: техники, тактики и процедуры (TTPs) группировок шифровальщиков». Зарегистрируйтесь, чтобы не пропустить! Ransomware постоянно совершенствуется, ищет новые способы блокировки ваших данных и за счет этого становится чуть ли не самым распространённым видом …
Мошенники выманивают пароли, предлагая подписки на Telegram Premium
Komolov Rostislav 19/12/22
Пользователи получают сообщение от своих контактов якобы с подарком подписки Telegram Premium. При переходе по ссылке жертва попадает в бот, где нужно ввести код, который придет от Telegram. Об этом пишет Securitylab.
Новый ботнет GoTrim вламывает пароли администраторов сайтов WordPress brute-force-атаками
Komolov Rostislav 16/12/22
Исследователи Fortinet FortiGuard Labsобнаружили вредоносную кампанию, в ходе которой новый ботнет на основе Golang взламывает сайты WordPress, чтобы затем захватить контроль над целевыми системами.
UserGate обеспечил информационную безопасность турнира CTF CUP 2022
Komolov Rostislav 15/12/22
Российский разработчик ПО и микроэлектроники UserGate поддержал финальный этап крупнейшего Всероссийского соревнования по информационной безопасности "Кубок CTF России" 1 , состоявшийся в Москве. Ежегодное событие объединяет несколько сотен участников, соревнующихся в командных форматах решения ИБ-задач в условиях, приближенных к реальным.
Жителям США грозит 30 лет тюрьмы за взлом корпоративной электронной почты
Komolov Rostislav 13/12/22
9 декабря в США были арестованы четверо мужчин, обвиняемых в причастности к мошенничеству с кредитными картами и компрометации деловой электронной почты (BEC-атака). Арестованные обвиняются в том, что в течение 3 месяцев в 2021 году они украли у предприятий, частных лиц и банков более $9,2 млн.
Связанная с Evil Corp группировка нашла новый способ заражения жертв
Komolov Rostislav 12/12/22
Исследователи кибербезопасности Cisco Talos сообщают об увеличении числа заражений вредоносным ПО TrueBot, в основном в Мексике, Бразилии, Пакистане и США. Это передает Securitylab.
Япония разрешит проводить взломы систем потенциальных злоумышленников в предохранительных целях
Komolov Rostislav 12/12/22
Власти Японии с 2023 года планируют вести «активную кибероборону» — планируется принять поправки к законодательству, которое позволит японским специалистам вести превентивную борьбу с хакерами. Об этом сообщила газета Nikkei, согласно Securitylab.
Приложение для Android раскрывает историю посещений
Komolov Rostislav 12/12/22
Исследователи Cybernews обнаружили , что Android-приложение для веб-серфинга «Web Explorer - Fast Internet» раскрывает конфиденциальные данные приложения и историю просмотра пользователей. Это передает Securitylab.
Российские вендоры обсудили актуальные способы лицензирования и защиты ПО на конференции Guardant Day
Komolov Rostislav 09/12/22
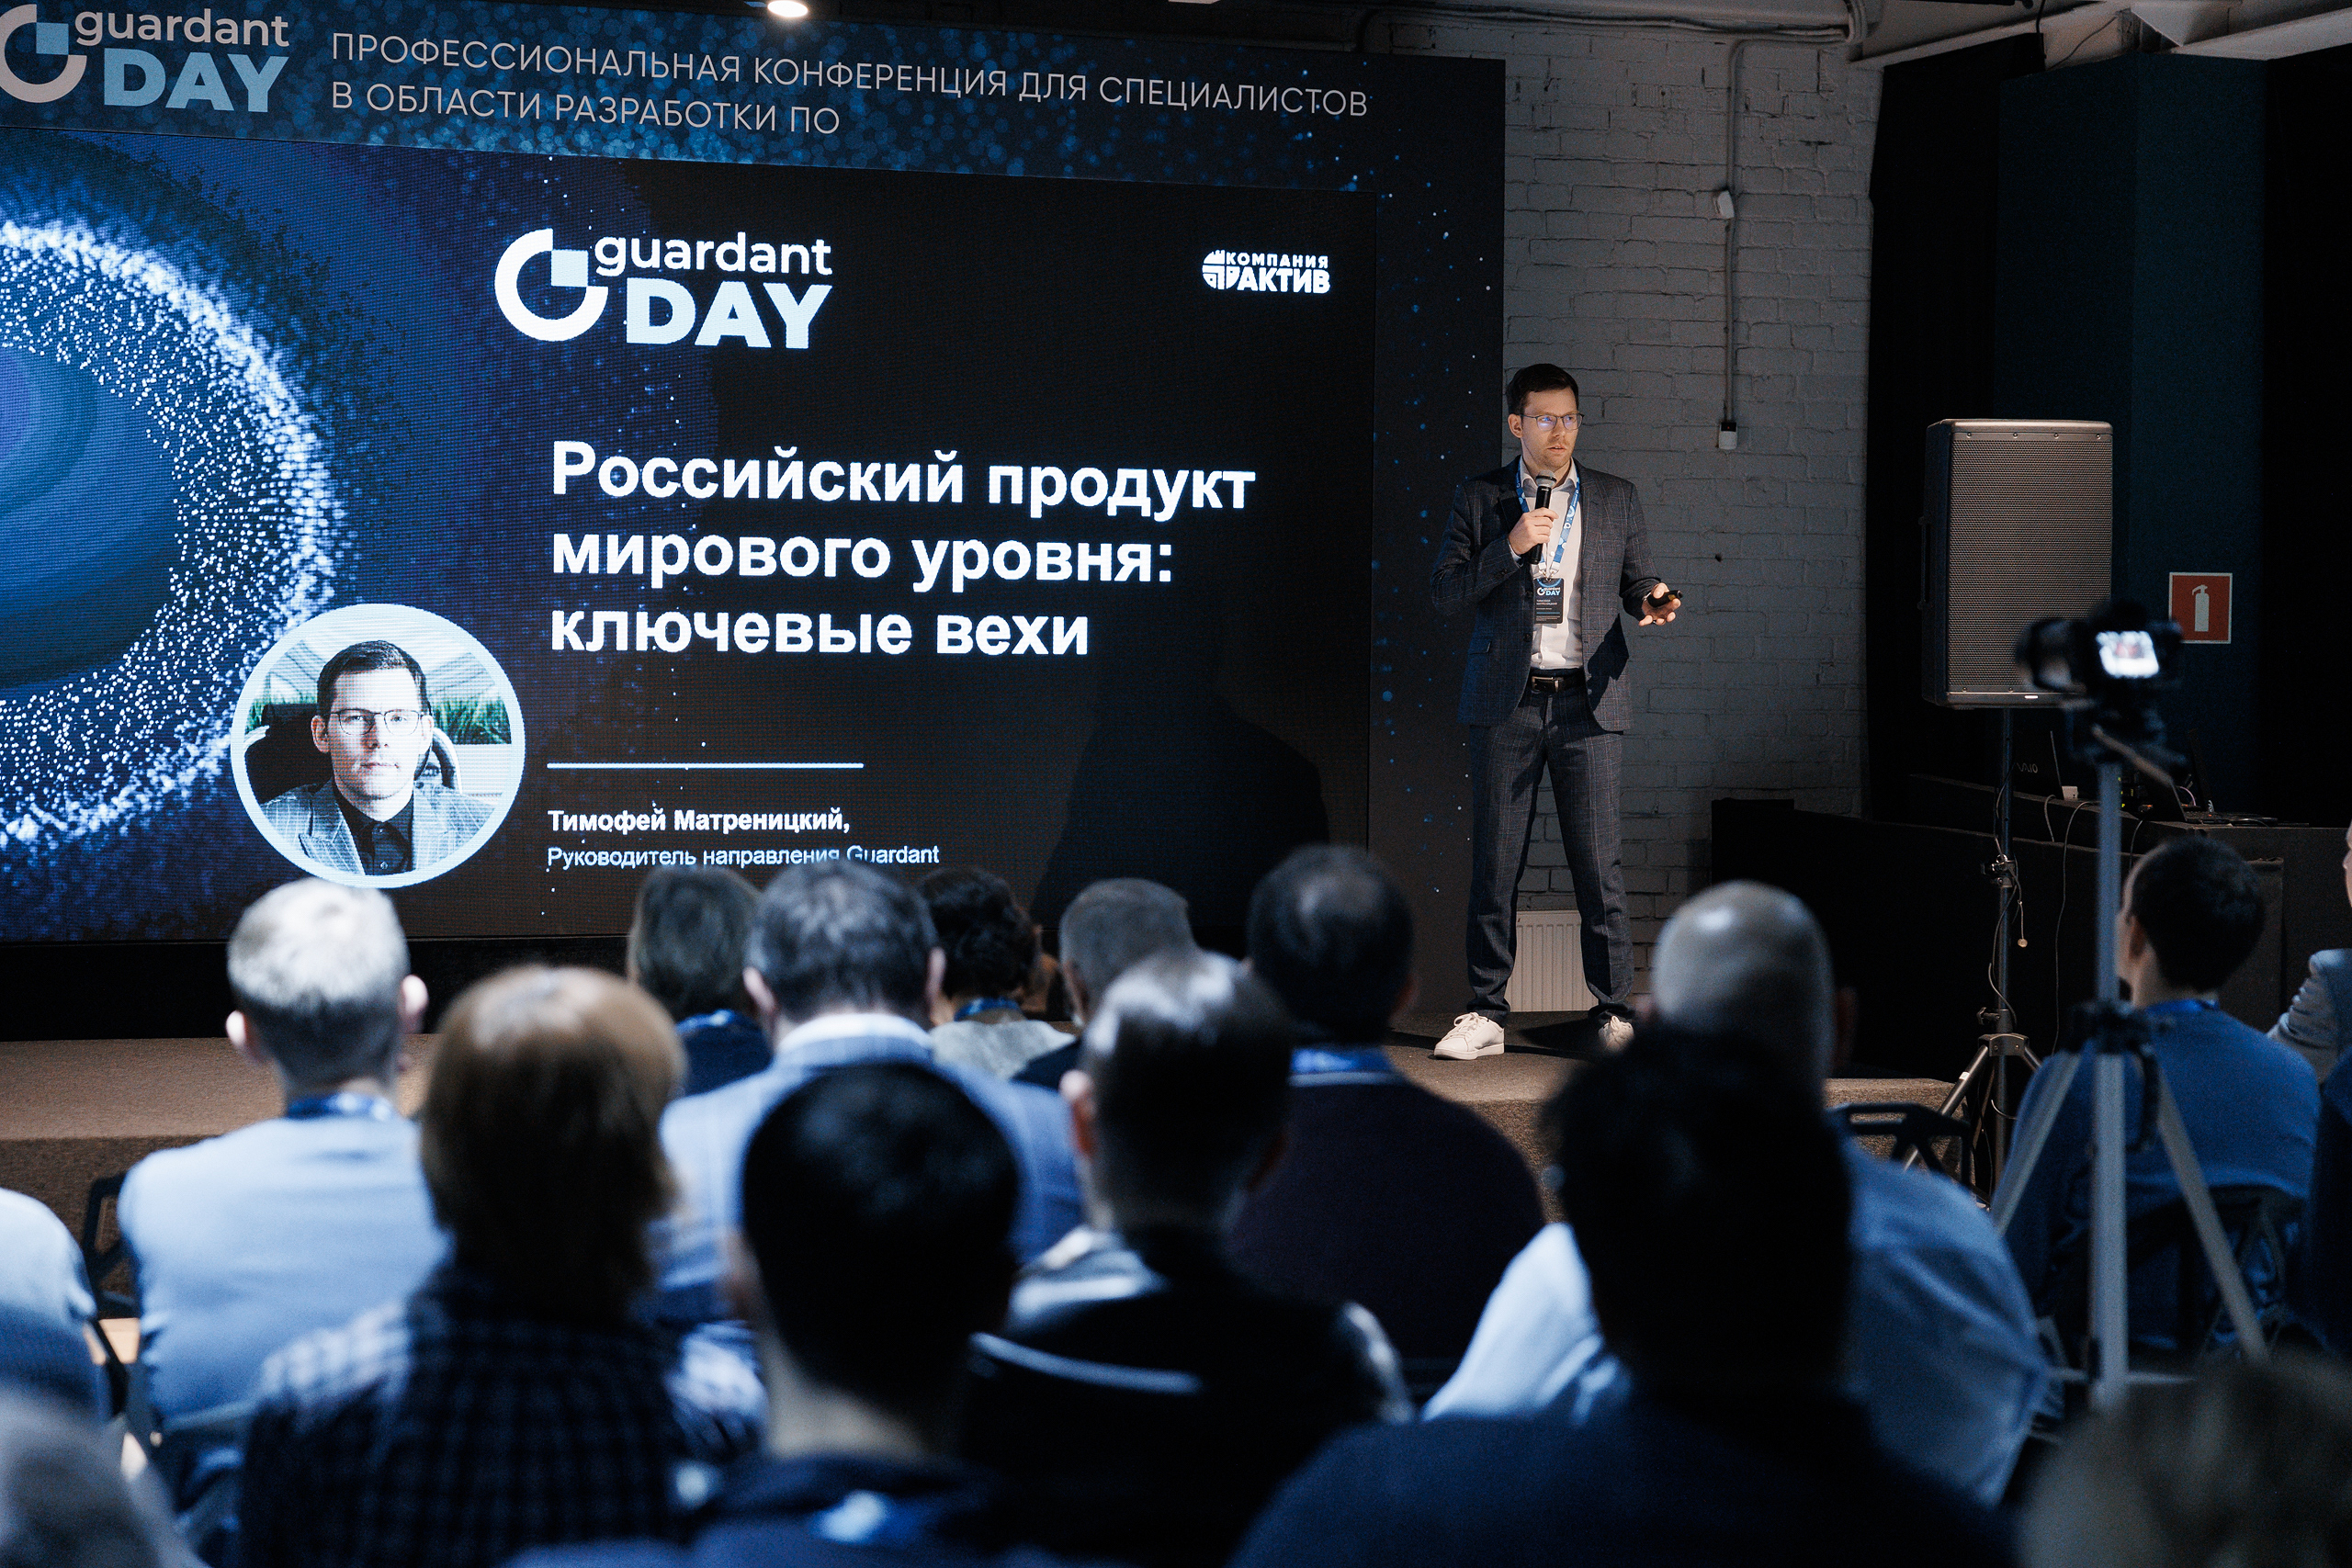
Профессиональная конференция Guardant Day состоялась в Москве 25 ноября. Мероприятие было организовано экспертами направления Guardant Компании "Актив" для специалистов в области разработки программных продуктов, а также руководителей отделов развития и продаж ПО.
Злоумышленники грабят VIP-клиентов криптобирж через Telegram-чаты
Komolov Rostislav 08/12/22
Как сообщают исследователи Microsoft, им удалось раскрыть серию кибератак, в ходе которых кластер под идентификатором DEV-0139 использовал Telegram-чаты для проведения кибератак на криптоинвесторов. Об этом пишет Securitylab.
Cobalt Strike незаметно распространяется через 3 новых загрузчика
Komolov Rostislav 07/12/22
Исследователи Palo Alto Unit 42 описали 3 новых загрузчика Cobalt Strike , каждый из которых загружает разные типы имплантатов – SMB Beacon, DLL Beacon и стейджер Cobalt Strike. Об этом пишет Securitylab.
ВТБ сообщил о беспрецедентной кибератаке
Komolov Rostislav 06/12/22
ВТБ сообщил, что подвергся кибератаке, которая стала сильнейшей за все время работы банка. В финансовой организации заключили, что атака носит спланированной характер, а ее источник находится за рубежом.
Обнаружен опасный вирус-шпион с управлением через Telegram
Komolov Rostislav 06/12/22
Вредоносная программа TgRAT, использующая закрытые чаты в Telegram в качестве каналов управления, была выявлена в ходе одного из расследований, проведенного командой по реагированию на инциденты ИБ (экспертный центр безопасности Positive Technologies — PT Expert Security Center, PT ESC).
Новое вредоносное ПО Redigo атакует серверы Redis
Komolov Rostislav 05/12/22
Вредонос был обнаружен на приманках специалистов Aqua Security. Исследователи назвали его Redigo, объединив в одно слово название целевых серверов (Redis) и язык программирования, на котором написано вредоносное ПО (Go). Для внедрения вредоноса хакеры используют критическую RCE-уязвимость CVE-2022-0543 (имеет 10 баллов из 10 по шкале CVSS), которая …
Теневые архивариусы обеспокоены активной охотой на пиратские онлайн-библиотеки
Komolov Rostislav 05/12/22
Онлайн-библиотека Genesis (LibGen), крупнейшее пиратское хранилище академических статей, столкнулась с большими трудностями из-за закрытия части инфраструктуры. В 2019 году у LibGen было в среднем 5 разных сайтов-зеркал HTTP. Сейчас таких сайтов стало 2, пишет Securitylab.
Итоги Standoff 10: о технологической независимости и переходе на отечественные операционки, а также об опасности цифрового следа
Komolov Rostislav 01/12/22
Три дня подряд десять команд хакеров со всего мира[1] пытались ограбить банк, нарушить работу нефтегазовой отрасли, транспорта или реализовать другие недопустимые события в виртуальном Государстве F, построенном на настоящих физических IT-системах и контроллерах. Шесть команд защитников наблюдали за действиями атакующих и расследовали инциденты. Од …
Испанская полиция ликвидировала группу киберпреступников, заработавших более 12 млн евро на мошенничестве
Komolov Rostislav 01/12/22
Национальная полиция Испании ликвидировала группировку киберпреступников, которые обманом заработали 12,345,731 евро, используя фальшивые сайты для криптоинвестиций. Расследование началось после того, как юридический представитель одной из скопированных платформ сообщил о происходящем в полицию, передает Securitylab.