Платформа Tantor заняла первое место в рейтинге графических платформ для управления СУБД от CNews
Редакция сайта 30/10/26
Решение заметно опередило подобные продукты от других вендоров, набрав 805 баллов в первом рейтинге графических платформ для управления СУБД от CNews и подтвердив лидерство по совокупности функциональных возможностей, инструментов администрирования и мониторинга, а также средств ИИ для администраторов баз данных.
Центр практического обучения команд Positive Education получил лицензию на образовательную деятельность
Редакция сайта 30/10/26
Центр практического обучения команд Positive Technologies получил государственную лицензию на осуществление образовательной деятельности. Она распространяется на программы дополнительного профессионального образования и дает право выдавать документы установленного образца по результатам обучения.
Каждая третья крупная компания в мире назвала ИИ-агентов перспективной технологией в сфере кибербезопасности
Редакция сайта 30/10/26
По данным внутреннего исследовательского центра «Лаборатории Касперского», треть крупных организаций в мире (33%) считает ИИ-агентов перспективной технологией для внедрения в сферах кибербезопасности и информационных технологий. Об этом компания сообщила на собственной сессии «ИИ без права на ошибку: как использовать новые возможности без новых рис …
BI.ZONE запустила образовательную платформу с практическим обучением на реальных продуктах
Редакция сайта 30/10/26
BI.ZONE запустила образовательную платформу с практическим обучением на реальных продуктах
Число атак с вредоносным ПО, эксплуатирующим уязвимости, в России выросло на 24% в 2026 году
Редакция сайта 30/10/26
Согласно данным «Лаборатории Касперского», общее количество киберинцидентов в российских организациях в первом полугодии 2026 года по сравнению с аналогичным периодом в 2025 году выросло на 54%. Об этом говорится в бюллетене «Киберпульс.Россия», который компания представила в рамках международного форума Kazan Digital Week.
В Казани обсудят применение ИИ в кибербезопасности и новые риски для бизнеса
Редакция сайта 30/10/26
12 ноября 2026 года в Казани пройдет конференция «Код ИБ» для руководителей и специалистов по информационной безопасности и ИТ. В программе — применение ИИ в защите инфраструктуры, расследование инцидентов, изменения требований регуляторов и практические кейсы внедрения нейросетей.
ГК InfoWatch повышает скорость и точность выявления конфиденциальных данных
Редакция сайта 30/10/26
ГК InfoWatch расширяет функционал DLP-системы InfoWatch Traffic Monitor за счет применения собственной технологии автоматизированного поиска информации в тексте.
Подтверждена совместимость DLP-системы InfoWatch Traffic Monitor и SafeTech CA
Редакция сайта 30/10/26
ГК InfoWatch и российский разработчик SafeTech Lab провели интеграцию и подтвердили совместимость DLP-системы InfoWatch Traffic Monitor и кроссплатформенного сервиса для выпуска и управления технологическими сертификатами SafeTech CA.
Компания «Актив» выпустила масштабное обновление программного комплекса Рутокен База 1.2.8
Редакция сайта 30/10/26
Компания «Актив» объявляет о выпуске новой версии программного комплекса Рутокен База 1.2.8. Обновление выводит систему управления жизненным циклом ключевых носителей на принципиально новый уровень, предлагая ИТ-подразделениям и службам ИБ расширенную функциональность для работы в высоконагруженных и регулируемых средах.
Группа Rubytech, «СибКом Цифра» и «РУБЕЖ» создают индустриальный альянс для развития Национальной платформы промышленной автоматизации
Редакция сайта 30/10/26
Компании открывают бизнесу быстрый путь к отечественной промышленной автоматизации: совместимость решений для АСУ ТП и распределенных систем управления (РСУ) подтверждается до внедрения, а сроки перехода от пилота к промышленной эксплуатации сокращаются. Отдельный фокус — перевод предприятий нефтегаза и ТЭК на доверенное оборудование и ПО, которые …
Aladdin Enterprise CA 3.0 — новая версия корпоративного центра сертификации компании "Аладдин"
Редакция сайта 30/10/26

Компания "Аладдин" выпустила новую версию корпоративного центра сертификации Aladdin Enterprise CA 3.0. Она отличается более высокой производительностью, расширенной интеграцией с современными ИТ-средами (включая Kubernetes) и новыми средствами автоматизации, что позволит заказчикам снизить операционные издержки и повысить защищённость ИС. Версия 3 …
MONT и «СёрчИнформ» заключили партнерство в области защиты данных и противодействия внутренним угрозам
Редакция сайта 30/10/26

ГК MONT и российский разработчик решений в области информационной безопасности «СёрчИнформ» подписали соглашение о сотрудничестве. MONT расширит дистрибуцию продуктов «СёрчИнформ» и предоставит партнерам доступ к технологиям для защиты данных и противодействия внутренним угрозам.
В 2026 году число известных критических уязвимостей в открытом ПО выросло почти в пять раз
Редакция сайта 29/10/26
Аналитики платформы безопасной разработки CodeScoring подвели итоги исследования критических уязвимостей (CVSS 9,0 и выше) в открытом ПО за период с января по сентябрь 2026 года. По данным базы CodeScoring, за девять месяцев были опубликованы сведения о 3 566 критических уязвимостях — в 4,9 раза больше, чем за аналогичный период прошлого года (723) …
Сибирский Гурман менее чем за месяц внедрил Avanpost SmartPAM
Редакция сайта 29/10/26
Компания «Сибирский Гурман», один из крупнейших производителей замороженных продуктов в России с тридцатилетней историей, объявила о внедрении Avanpost SmartPAM, продукта для управления привилегрированным доступом. Внедрение PAM-системы обеспечило значительное повышение прозрачности управления доступами: все операции, выполняемые из-под привилегиро …
BI.ZONE представила ИИ-поиск чувствительных данных в публичных репозиториях
Редакция сайта 29/10/26

Теперь сервис, который следит за данными, оставляемыми компаниями в открытом коде, не только находит публикации с упоминанием доменов заказчика, но и сам определяет, содержат ли эти публикации реально опасные сведения и в каком порядке их нужно разбирать.
Positive Technologies выявила APT-группировку, годами шпионившую в сети госучреждения
Редакция сайта 29/10/26

Эксперты департамента комплексного реагирования на киберугрозы Positive Technologies (PT ESC IR) обнаружили новую APT-группировку — StingyBasilisk. Злоумышленники занимались шпионажем в инфраструктуре одного из госучреждения. Почти четыре года они сохраняли скрытый доступ к его внутренней сети, маскируя вредоносные инструменты под средства защиты, …
Бриллиантовый век ИБ: итоги первого дня SOC Forum 2026
Редакция сайта 29/10/26

27 октября в московском кластере «Ломоносов» прошел первый день SOC Forum 2026 – центрального мероприятия Российской недели кибербезопасности. Уже в первые часы форума площадку посетили более 4 тыс. человек, а онлайн-трансляция набрала более 15 тыс. просмотров. Участники обсудили экономический эффект от внедрения ИИ, его доступ к корпоративным данн …
От Oracle к Tantor: «ТБМ» строит новую ИТ-основу для «1С»
Редакция сайта 29/10/26
Решение обеспечило высокую производительность на прикладных сценариях, а техническая поддержка и инструменты администрирования помогли команде заказчика освоить новую технологическую платформу в сжатые сроки.
«СёрчИнформ SIEM» помог компании «Секрет-Сервис» выявить атаки на сетевые шлюзы
Редакция сайта 29/10/26
Иркутская компания ООО по защите информации «Секрет-Сервис» внедрила «СёрчИнформ SIEM». Система собирает события с узлов корпоративной сети и помогает отделу ИБ выявлять признаки сетевых атак.
Лаборатория Касперского обнаружила целевую атаку на Windows-устройства в государственных учреждениях в Азии
Редакция сайта 29/10/26
Эксперты Глобального центра исследования и анализа угроз Лаборатории Касперского (Kaspersky GReAT) обнаружили атаку, нацеленную на модифицированную версию Windows 10, которая используется только государственными организациями в одной из стран Азии. Злоумышленники воспользовались легитимными программными компонентами для запуска NetamLoader - ранее …
Xello и РТ-ИБ подписали соглашение о сотрудничестве на SOC Forum 2026
Редакция сайта 29/10/26
Xello, российский разработчик платформ для защиты данных и инфраструктуры, и «РТ-Информационная безопасность» (РТ-ИБ), российский разработчик решений в сфере информационной безопасности, подписали соглашение о сотрудничестве на SOC Forum 2026. Компании намерены развивать совместные проекты, которые укрепят киберзащиту предприятий оборонно-промышлен …
Критическая уязвимость HTTP2Shell в Brotli
Редакция сайта 28/10/26

Как сообщает BleepingComputer, библиотека сжатия данных Brotli столкнулась с критической уязвимостью, получившей название HTTP2Shell или Node2Shell. Проблема отслеживается под идентификатором CVE-2026-111497 и затрагивает декодеры, встроенные в различные экосистемы. Уязвимость представляет собой классическое переполнение буфера, возникающее из-за н …
Microsoft выпула экстренные патчи для .NET
Редакция сайта 28/10/26

Как сообщает Microsoft .NET Blog, компания выпустила внеплановые обновления безопасности для платформ .NET 8, .NET 9, .NET 10, а также для .NET 11 Release Candidate 3. Главной причиной экстренного релиза стало устранение критической уязвимости CVE-2026-111497, которая затрагивает алгоритм декомпрессии данных Brotli. Проблема связана с переполнением …
OpenAI обходит защиту скрытых рассуждений моделей
Редакция сайта 28/10/26

Как сообщает The Hacker News, специалисты по информационной безопасности компании Xint обнаружили уязвимость в функции compaction платформы OpenAI, которая позволяет извлекать скрытые логические цепочки искусственного интеллекта в открытом виде. Проблема затрагивает механизмы работы современных моделей рассуждений, которые предварительно анализирую …
CISA подтвердила эксплуатацию уязвимостей PHP2Shell
Редакция сайта 28/10/26

Как сообщает The Hacker News, Агентство по обеспечению инфраструктурной и кибербезопасности США (CISA) официально подтвердило факт активной эксплуатации недавно закрытых уязвимостей в PHP2Shell, внеся соответствующие бреши в свой каталог эксплуатируемых угроз KEV. Обе уязвимости получили критический уровень опасности и оцениваются в 9.2 балла по шк …
«Группа Астра» открыла двери для будущих разработчиков из ИГХТУ
Редакция сайта 28/10/26

Студентам рассказали об основных модулях GitFlic — контроле версий, CI/CD, безопасности и реестре контейнеров — и показали, как платформа применяется в реальных проектах.
PHP2Shell перешел от сканирования к взломам
Редакция сайта 27/10/26

Как сообщает GitHub, исследователи безопасности зафиксировали серию успешных атак с использованием эксплойта PHP2Shell, которые приводят к удаленному выполнению кода на целевых серверах. В ходе анализа активности было зафиксировано 35 подтвержденных запусков командной оболочки, которые напрямую порождались процессами веб-сервера Apache. Нападения ф …
Устройства JaCarta подтвердили корректную работу на ОС Astra Linux версий 1.7 и 1.8
Редакция сайта 27/10/26
Компании "Аладдин" и "Группа Астра" подтвердили корректную работу средств строгой аутентификации JaCarta с операционной системой Astra Linux РУСБ.10015-01 версий 1.7 и 1.8. Соответствующие сертификаты выданы по итогам цикла совместных испытаний.
Совместимость StarVault и СУБД Jatoba обеспечит комплексную защиту корпоративных данных
Редакция сайта 27/10/26

Разработчик ПО Orion soft и «Газинформсервис» подтвердили совместимость своих продуктов — системы управления секретами StarVault и СУБД Jatoba. Совместное использование решений позволяет организациям выстроить многоуровневую систему защиты от управления доступом к базам данных до безопасного хранения учетных данных.
«АртЭКС» и НПО «Эшелон» успешно протестировали совместное решение для контроля зашифрованного трафика
Редакция сайта 27/10/26

Компания «АртЭКС» и НПО «Эшелон» успешно завершили стендовые испытания интеграции продукта ArtX TLSproxy с решениями безопасности НПО «Эшелон»: SIEM KOMRAD, NGFW «Рубикон Nova» и NTA eSensor.
«Газинформсервис» запатентовала способ автоматического контроля и предотвращения деградации ИИ-защиты
Редакция сайта 27/10/26
Средство защиты на машинном обучении хорошо ровно настолько, насколько актуальны данные, на которых его обучили. Инфраструктура меняется постоянно: появляются новые приложения, новые шаблоны поведения пользователей, новые техники атак. Со временем реальная среда перестаёт совпадать с той, на которой модель училась, и качество детектирования падает …
Каждая вторая расследованная кибератака нарушала работу компаний
Редакция сайта 27/10/26

В 54,1% расследованных инцидентов злоумышленникам удалось нарушить бизнес-процессы организаций.
Подтверждена совместимость СКИО «Синоникс» с платформой VEGMAN G3 и СХД TATLIN.BACKUP
Редакция сайта 27/10/26

Компании «АйТи Бастион» и YADRO (входит в ИКС Холдинг) подтвердили работоспособность решения для защищенного резервного копирования данных, в котором система контроля информационного обмена «Синоникс» обеспечивает контролируемую передачу данных между изолированными сегментами сети, серверная платформа VEGMAN R220 G3 — необходимые вычислительные рес …
GitHub запускает корпоративный брандмауэр пакетов
Редакция сайта 27/10/26

Как сообщает GitHub Changelog, платформа открыла публичный доступ к новому инструменту безопасности под названием package firewall. Решение создано для защиты разработчиков от вредоносного ПО, которое активируется непосредственно в момент установки зависимостей через реестр npm. Функция призвана перекрыть канал доставки угроз, которые все чаще атак …
Малый бизнес перешел в защищенные облака
Редакция сайта 27/10/26

Как сообщает CNews, российский провайдер облачных и bare-metal-решений «Рег.облако» зафиксировал масштабный структурный сдвиг на рынке облачных услуг. Небольшие компании стали основными драйверами спроса на защищенную инфраструктуру, соответствующую требованиям законодательства. По данным аналитиков, 86% пользователей защищенного облака по 152-ФЗ т …
Девять прогосударственных групп атакуют Россию с помощью ИИ
Редакция сайта 27/10/26
Компания F6, разработчик технологий для борьбы с киберпреступностью, фиксирует гибридные APT-атаки — операции, управляемые человеком, в которых искусственный интеллект выступает в качестве рабочего инструмента. Так, в 2026 г. как минимум 9 прогосударственных хакерских групп (APT) использовали ИИ в целевых кибератаках на российские компании.
ISPsystem нейтрализовала масштабную атаку на платформу VMmanager
Редакция сайта 27/10/26
Уязвимость, ставшая причиной массового взлома, была обнаружена и закрыта. Выпущены обновления безопасности, защита платформы усилена, раскрыты вектор атаки и механизм эксплуатации. Попытки атак продолжаются.
Дорогие серверы меняют экономику виртуализации
Редакция сайта 27/10/26
Рост стоимости вычислительного оборудования и стремление компаний полнее использовать уже купленные мощности могут поддержать спрос на российские решения виртуализации. К такому выводу пришли в Termidesk (входит в «Группу Астра»), сопоставив данные нескольких исследований ИТ-инфраструктуры.
Positive Technologies заплатит 500 тысяч рублей за обход защиты своих WAF
Редакция сайта 27/10/26
Positive Technologies расширила программы поиска уязвимостей на платформе Standoff Bug Bounty и предложила независимым исследователям безопасности вознаграждение до 500 тысяч рублей за успешный обход защиты своих продуктов класса WAF (Web Application Firewall). PT Application Firewall PRO (PT AF PRO) и PT Application Firewall Cloud (PT AF Cloud) ст …
ИИ стал третьим по популярности каналом утечки данных в компаниях Москвы
Редакция сайта 27/10/26

Доля московских организаций, столкнувшихся с утечками через ИИ-сервисы, выросла с 6% до 40% за год.
Linux откажется от тегов генерации ИИ
Редакция сайта 27/10/26

Как сообщает The Register, сообщество разработчиков ядра Linux решило официально отказаться от практики маркировки кода, созданного с помощью искусственного интеллекта. По словам Линуса Торвальдса, создателя операционной системы, поддержка и проверка качества кода гораздо важнее того, каким именно образом он был написан, если за ним стоит квалифици …
Совместимость PT NGFW 1.11 и MULTIFACTOR подтверждена результатами тестов
Редакция сайта 26/10/26

Компания «ТризТех» сообщает о совместимости межсетевого экрана нового поколения PT NGFW 1.11 с системой двухфакторной аутентификации и контроля доступа MULTIFACTOR. Корректная работа решений при их совместном использовании подтверждена результатами технического тестирования, проведенного вендорами.
Российские TLS-сертификаты хотят предустанавливать на смартфоны
Редакция сайта 26/10/26

Как сообщает РБК, Ассоциация банков России обратилась в Минцифры с инициативой сделать обязательной предустановку отечественных TLS-сертификатов на все мобильные устройства, реализуемые на территории страны. Данная мера призвана минимизировать риски, возникающие из-за массового аннулирования зарубежных «цифровых паспортов» безопасности, которые исп …
UserGate обновил WAF до версии 7.7.0
Редакция сайта 26/10/26
UserGate, ведущий российский разработчик решений в области кибербезопасности и архитектор сетевого доверия, представил версию 7.7.0 межсетевого экрана для защиты веб‑приложений UserGate WAF (uWAF).
Катастрофоустойчивый кластер теперь доступен во всей линейке СУБД Jatoba компании «Газинформсервис»
Редакция сайта 26/10/26

Компания «Газинформсервис» выпустила обновление СУБД «Ятоба» и веб-интерфейса администратора СУБД на базе PostgreSQL — Jatoba Data Safe.
«Лаборатория Касперского» помогла Интерполу провести операцию по борьбе с киберпреступностью в Африке
Редакция сайта 26/10/26
В рамках партнёрства с Интерполом «Лаборатория Касперского» приняла участие в операции по борьбе с киберпреступностью в странах Африки - Serengeti III, предоставив аналитические данные о киберугрозах. В результате операции были задержаны 1462 подозреваемых и возмещён ущерб в размере 105 миллионов долларов США.
SASTAV выпустил новую версию SCA
Редакция сайта 26/10/26
Компания ShiftLeft Security, российский разработчик решения SASTAV для проверки кода на безопасность, выпустила новую версию модуля SASTAV.SCA, отвечающего за поиск, инвентаризацию и оценку безопасности сторонних и Open Source (OSS)-библиотек, используемых в коде приложения.
Злое комбо: под видом приложения-радара ДПС и наличия бензина распространяют Android-троян ZloyRAT
Редакция сайта 26/10/26
Компания F6, российский разработчик технологий для борьбы с киберугрозами, зафиксировала новый сценарий распространения вредоносного ПО для мобильных устройств. Злоумышленники предлагают скачать приложение «ДПС радар. Топливо онлайн», которое якобы позволяет в режиме онлайн одновременно видеть местоположение экипажей ГАИ, камер для фиксации нарушен …
15% внешних IP-адресов компаний за год могли остаться вне поля зрения служб безопасности
Редакция сайта 26/10/26

Если организация не контролирует внешний периметр постоянно, она рискует не заметить новые сервисы, а вместе с ними — уязвимости и небезопасные настройки, которые используют злоумышленники.
UserGate обеспечит безопасность инфраструктуры Х Кубка CTF России
Редакция сайта 23/10/26

UserGate, ведущий российский разработчик решений в области информационной безопасности и архитектор сетевого доверия, в качестве технологического партнера обеспечит защиту сетевой инфраструктуры финального этапа Всероссийских соревнований по информационной безопасности «X Кубок CTF России».
Представлен программно-аппаратный AI KVcache offloading от «Тантор Лабс» с управлением в платформе «Боцман»
Редакция сайта 23/10/26

Представлен программно-аппаратный AI KVcache offloading от «Тантор Лабс» с управлением в платформе «Боцман»
Security Vision выпускает новую версию CMDB для контроля ИТ-изменений
Редакция сайта 23/10/26
Компания Security Vision сообщает о выходе новой версии продукта CMDB Configuration Management Database - база данных управления конфигурациями со встроенным контролем ИТ-изменений. Продукт Security Vision CMDB объединяет централизованное управление конфигурационными единицами и процессами ИТ-изменений. Решение автоматизирует сбор данных об ИТ-ланд …
ИИ-ассистент в «Боцмане»: управление инфраструктурой с помощью голоса
Редакция сайта 23/10/26
Компания «Платформа Боцман», входящая в «Группу Астра», расширила функциональность платформы контейнеризации «Боцман». В новой версии появился MCP-сервер, который интегрирует ИИ-ассистента в инфраструктуру для управления кластерами и приложениями с помощью запросов на естественном языке.
Check Risk добавил защиту от эксплуатации критических уязвимостей PHP
Редакция сайта 22/10/26
Check Risk добавил в защитные механизмы WAF сценарии противодействия попыткам эксплуатации критических уязвимостей PHP — CVE‑2026‑109618 и CVE‑2026‑109619. Уязвимости могут позволить злоумышленнику выполнить произвольный код на сервере без предварительной аутентификации. После публикации сведений об уязвимостях возрастает риск автоматизированного с …
«Киберпротект» представил новую версию системы резервного копирования Кибер Бэкап 19
Редакция сайта 22/10/26

Компания «Киберпротект» представила Кибер Бэкап 19 — масштабное обновление своего флагманского решения для резервного копирования и восстановления данных. Новая версия — очередной шаг в развитии продукта: наряду с расширением функциональности от релиза к релизу растут его масштабируемость, производительность, степень автоматизации операций и интегр …
BI.ZONE PAM 2.7: новые возможности управления паролями и динамической инфраструктурой
Редакция сайта 22/10/26
В версии 2.7 BI.ZONE PAM добавили настройку расписания смены паролей, упростили подключение к ресурсам динамической инфраструктуры, а также доработали разграничение прав доступа и аудит изменений.
Петербург и ОАЭ обсудили диверсификацию торговли и логистику
Редакция сайта 22/10/26

Санкт-Петербург и Объединенные Арабские Эмираты укрепляют экономическое партнерство. В ходе рабочей встречи в Невской Ратуше стороны обсудили развитие транспортных коридоров, расширение номенклатуры поставок и сотрудничество в сфере кибербезопасности.
«Увеон» и ОКБ САПР обеспечили работу защищенных USB-носителей в Termidesk VDI
Редакция сайта 22/10/26
Компании «Увеон – облачные технологии» и ОКБ САПР подтвердили совместимость платформы Termidesk VDI 7.0.1 с защищенным служебным USB-носителем «Секрет Особого Назначения» (СОН).
«ТризТех» выпустила обновление PT NGFW для защиты от критических уязвимостей PHP
Редакция сайта 22/10/26

Компания «ТризТех» выпустила внеочередное обновление пакета экспертизы для межсетевого экрана PT NGFW, которое содержит сигнатуры для обнаружения и блокировки попыток эксплуатации уязвимостей CVE-2026-109618 и CVE-2026-109619 в PHP.
Хайстекс представил AI Оптимум — платформу управления расходами и безопасностью ИИ
Редакция сайта 22/10/26

Российский разработчик ПО «Хайстекс» объявил о запуске платформы AI Оптимум для управления расходами и безопасностью искусственного интеллекта. В основе решения лежит корпоративный AI-шлюз, который снижает затраты на нейросети, защищает конфиденциальные данные и контролирует работу автономных агентов.
Что ИБ-команды забирают в работу после ITSEC 2026. Подводим итоги
Галина Скочко 22/10/26
На ITSEC 2026 говорили не об информационной безопасности "вообще", а о конкретных задачах, с которыми ИБ-команды уже входят в 2027 год. Как контролировать подрядчиков и ИИ-агентов, не перегружать SIEM и готовиться к новым требованиям ФСТЭК. Материалы Форума →
Под флагом CTF: объединить усилия для выявления новых талантов в кибербезопасности
Редакция сайта 21/10/26

На пресс-конференции в ТАСС предложили практические шаги по обеспечению притока новых талантов в отрасль информационной безопасности. Для этого государству, образовательным учреждениям, CTF-сообществу и работодателям нужно действовать вместе, считают эксперты.
Positive Technologies: при проверке защищенности в 60% компаний удалось захватить системы или добраться до важных данных
Редакция сайта 21/10/26
Эксперты Positive Technologies проанализировали результаты пилотных проектов по автоматизированному тестированию на проникновение с помощью PT Dephaze. В 60% компаний удалось захватить отдельный компьютер или сервер, получить доступ к важным приложениям и данным или взять под контроль Active Directory — службу, через которую управляют пользователям …
От первого заказчика до инвестиций: «КиберСтарт» соберет 17 ИБ-стартапов на SOC Forum 2026
Редакция сайта 21/10/26
27–28 октября в московском кластере «Ломоносов» в рамках SOC Forum 2026 во второй раз пройдет «КиберСтарт» – площадка для компаний и технологических проектов в сфере информационной безопасности (ИБ). В этом году «КиберСтарт» объединит выставочную зону 17 стартапов и отдельную деловую программу на открытой сцене. Организатором «КиберСтарта» выступае …
Мошенники зарабатывают на российских брендах более 1 млрд рублей ежемесячно
Редакция сайта 21/10/26

Компания F6 представила аналитическую карту цифрового мошенничества и фишинга ScamRadar, согласно которой киберпреступники ежемесячно зарабатывают на использовании российских брендов не менее 1,1 млрд рублей.
«Лаборатория Касперского» предупредила российских туристов о киберугрозах в путешествиях
Редакция сайта 21/10/26
Собираясь в поездку по стране или за рубеж в осенний и зимний период, туристам не стоит забывать о цифровых рисках. По результатам опроса* «Кибербезопасные путешествия» «Лаборатории Касперского», более половины россиян планируют в ближайший год отдыхать в России. В топ-5 зарубежных направлений вошли Турция, Египет, Малайзия, Сингапур и Индонезия. Ч …
Парадокс российской софтверной индустрии. Рост или падение? Итоги Пресс-конференции РУССОФТ
Редакция сайта 21/10/26

19 октября 2026 года в Москве в пресс-центре ТАСС состоялась пресс-конференция Ассоциации «РУССОФТ». Участники обсудили динамику российского рынка программного обеспечения, факторы, влияющие на развитие ИТ-компаний, и перспективы отрасли в условиях меняющейся экономической ситуации.
NGR Softlab представляет решения класса сетевой безопасности Alertix NTA и Alertix NDR
Редакция сайта 21/10/26
Российский разработчик решений в сфере информационной безопасности NGR Softlab объявляет о расширении продуктового портфеля и выходе в сегмент сетевой безопасности с решениями классов NTA и NDR. Компания представляет высокопроизводительную систему анализа сетевого трафика Alertix NTA и комплексное решение Alertix NDR, обеспечивающее полный цикл раб …
НТЦ ИТ РОСА и SafeTech Lab подтвердили совместимость российских ИТ-решений
Редакция сайта 21/10/26

Российские разработчики программного обеспечения АО «НТЦ ИТ РОСА» и SafeTech Lab подтвердили совместимость корпоративного центра сертификации SafeTech CA с операционной системой РОСА Хром и службой каталогов РОСА Dynamic Directory.
ISPsystem держит под контролем ситуацию с уязвимостью в VMmanager 6
Редакция сайта 20/10/26
Команда ISPsystem подтверждает информацию об инциденте, связанном с уязвимостью в одной из сборок платформы серверной виртуализации VMmanager 6, и сообщает, что ситуация находится под полным контролем разработчиков.
PT Dephaze научился оценивать защищенность систем «1С»
Редакция сайта 20/10/26
Positive Technologies объявила о расширении возможностей PT Dephaze — инструмента для оценки защищенности внутренней инфраструктуры с помощью автопентеста. В новой версии появилась поддержка системы «1С:Предприятие» для выявления уязвимостей и ошибок настройки.
«Лаборатория Касперского» выявила уязвимости в сканерах штрихкодов для кибератак на склады
Редакция сайта 20/10/26
Эксперты «Лаборатории Касперского» обнаружили новый вектор кибератаки через сканеры штрихкодов, способный открыть злоумышленникам доступ к информационным системам управления складом и нарушить обработку заказов.
ISPsystem принимает меры по устранению уязвимости в VMmanager 6
Редакция сайта 20/10/26
Компания ISPsystem, разработчик платформы серверной виртуализации VMmanager, подтверждает информацию об инциденте, связанном с уязвимостью в одной из сборок продукта. Ситуация находится под контролем вендора.
Гарда и Security Vision автоматизировали обработку инцидентов ИБ
Редакция сайта 20/10/26
Компании «Гарда» и Security Vision реализовали интеграцию решений «Гарда DLP» и Security Vision SOAR для автоматизации процессов информационной безопасности.
Интеграция «СёрчИнформ КИБ» и Vaulterix для защиты облачных данных
Редакция сайта 20/10/26
«СёрчИнформ» расширил возможности системы защиты от утечек «СёрчИнформ КИБ» для работы с российскими платформами защищенного обмена данными. Теперь КИБ проверяет файлы, которые сотрудники загружают в корпоративное хранилище Vaulterix, используя протокол ICAP. Платформа Vaulterix, разработанная компанией «Митра Софт», применяется для безопасного хра …
UserGate и ГрГУ имени Янки Купалы заключили партнерское соглашение в сфере ИБ
Редакция сайта 20/10/26
Российский разработчик решений в области информационной безопасности UserGate и Гродненский государственный университет имени Янки Купалы (ГрГУ имени Янки Купалы) подписали соглашение о сотрудничестве. Документ закрепил взаимодействие сторон в рамках программы UserGate Educational Partnership, направленной на развитие компетенций в области информац …
Шестнадцатая конференция TECH WEEK 2026 пройдет в Москве
Редакция сайта 20/10/26
18–19 ноября 2026 года в Москве состоится шестнадцатая конференция TECH WEEK, посвященная применению искусственного интеллекта, цифровых технологий и решений для трансформации бизнеса.
PVS-Studio 8.01: поддержка JDK 25, Go 1.27 и новые SAST-правила
Редакция сайта 20/10/26
Компания PVS-Studio представила новый релиз продукта — PVS-Studio 8.01. Обновление включает в себя диагностические правила для Java, поддержку современных версий платформ JDK 25 и Go 1.27, а также расширенные возможности настройки анализа и фильтрации отчетов.
Группа «Черкизово» внедрила Indeed AM для защиты IT-инфраструктуры
Редакция сайта 20/10/26
Группа «Черкизово», крупнейший производитель мясной продукции в России, успешно внедрила программный комплекс Indeed Access Manager для организации многофакторной аутентификации. В структуру компании входит множество предприятий в 20 регионах России со штатом более 40 тысяч сотрудников. Такая территориально распределенная структура предъявляет повы …
Система «Крипто БД» версии 3.0 получила новый сертификат ФСБ России
Редакция сайта 20/10/26
Компания «Аладдин» сообщает о получении нового сертификата ФСБ России № СФ/124-5602 на СКЗИ «Крипто БД» версии 3.0. Документ подтверждает соответствие системы защиты и обезличивания данных в СУБД установленным требованиям по классам KC1 и KC2 для работы с информацией, не содержащей гостайну. Срок действия сертификата установлен до 1 июня 2028 года.
Опубликована программа SOC Forum 2026: ИИ в бизнесе и кибербезопасности
Редакция сайта 20/10/26
Организаторы SOC Forum 2026 представили программу форума, который пройдет 27–28 октября в кластере «Ломоносов». Генеральная тема мероприятия – искусственный интеллект как инструмент в руках атакующих и защитников. Первый день будет посвящен бизнесу и регулированию, второй – технологиям и практике кибербезопасности.
Вышла On-Premise-версия Check Risk WAF для защиты инфраструктуры
Редакция сайта 20/10/26

Компания Check Risk WAF объявила о выпуске On-Premise-версии продукта. Теперь фильтрация трафика, детальная настройка правил и непрерывный мониторинг доступны непосредственно в вашей инфраструктуре с возможностью централизованного управления из единой панели. Новое решение обеспечивает надежную защиту сайтов и API на вашем собственном сервере, вирт …
Тренды и перспективы российской софтверной индустрии: итоги пресс-конференции РУССОФТ
Редакция сайта 20/10/26
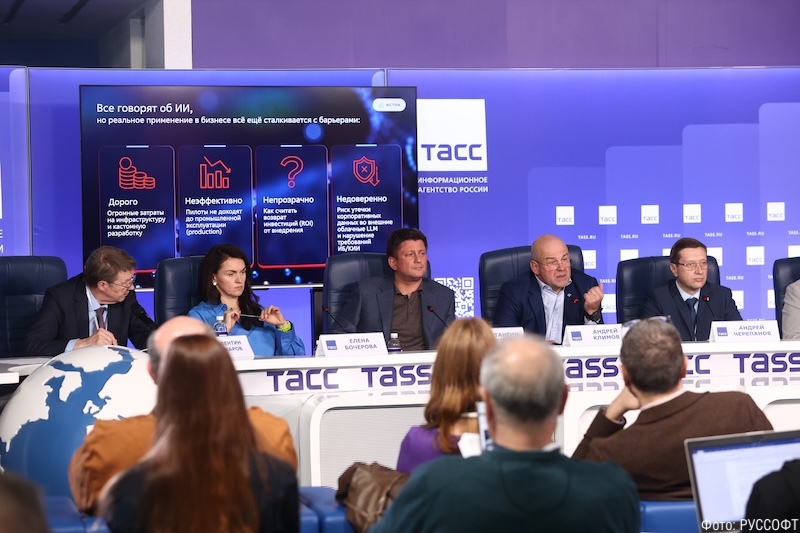
Российская софтверная индустрия демонстрирует парадоксальную динамику: выручка компаний продолжает расти, однако темпы этого роста заметно замедлились на фоне макроэкономических изменений. Эксперты ИТ-рынка обсудили ключевые факторы влияния, особенности регулирования и новые точки притяжения инвестиций в условиях меняющейся экономической ситуации.
Итоги конкурса «Код логики»: названы имена лучших разработчиков свободного ПО
Редакция сайта 19/10/26
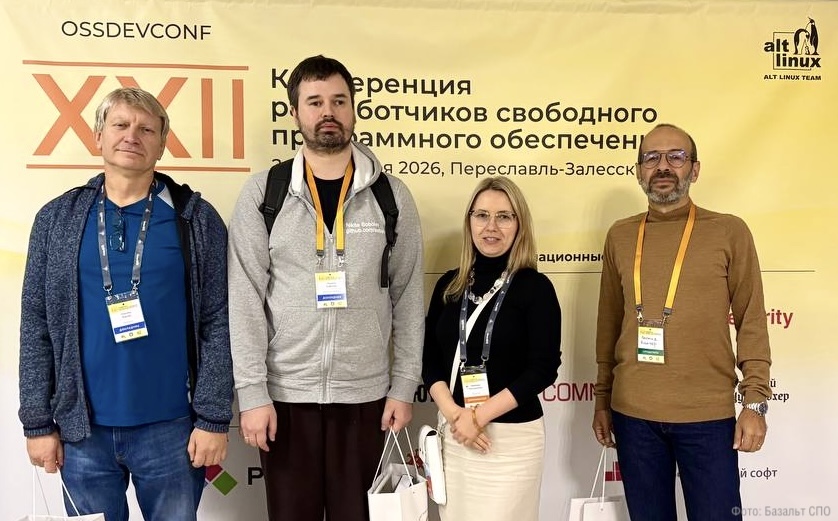
АНО «Институт логики, когнитологии и развития личности» подвел итоги конкурса разработчиков свободного программного обеспечения. Мероприятие состоялось в рамках XXII конференции разработчиков свободных программ. Главная цель инициативы — поддержать специалистов, которые внесли значимый личный вклад в развитие существующих открытых проектов. Участни …
Positive Technologies представила концепцию AI-driven-агента для защиты конечных устройств
Редакция сайта 19/10/26
Positive Technologies развивает новый подход к защите конечных устройств с применением технологий машинного обучения. В основе концепции AI-driven-агента лежит способность менять свое поведение в зависимости от действий злоумышленника и адаптироваться к конкретной ситуации.
Страхование киберрисков: защита бизнеса от финансовых последствий кибератак
Редакция сайта 19/10/26
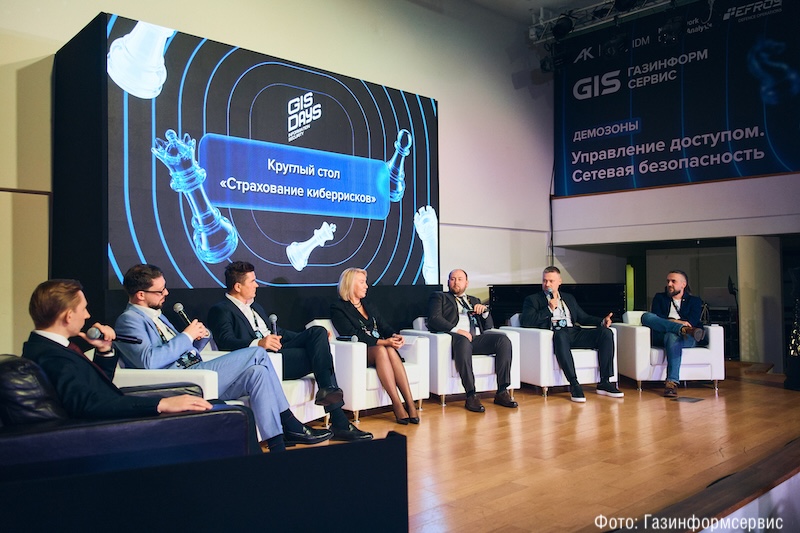
Участники круглого стола на форуме по информационной безопасности обсудили защиту компаний от финансовых последствий кибератак. Дискуссия прошла в формате открытого диалога между представителями бизнеса и страховой отрасли.
Группа компаний «СПБ» выстраивает «Мосты безопасности»со своими партнерами и представляет рынку новые решения
Редакция сайта 19/10/26
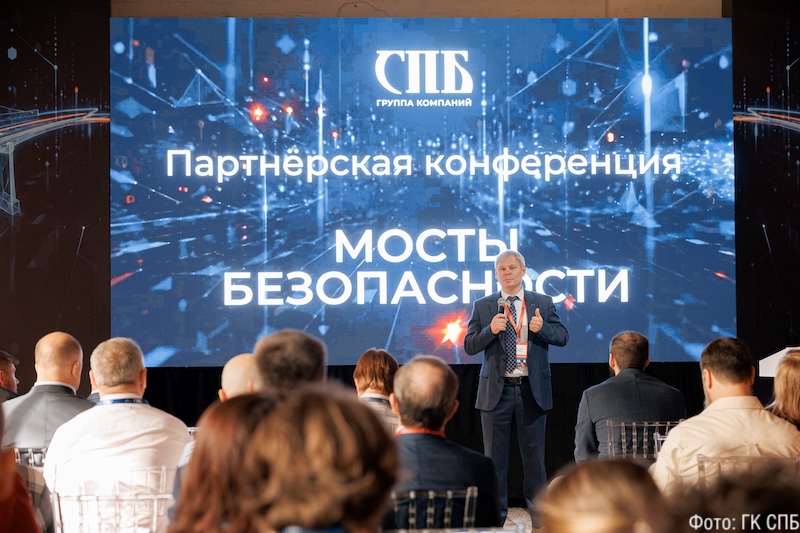
8 октября на партнёрской конференции «Мосты безопасности» Группа компаний «СПБ» подвела итоги первого года работы, а также официально представила новый сертифицированный криптомаршрутизатор «Фортикс».
Как выстраивать процессы в отделах ИБ и отношения с бизнесом: практические кейсы на ITSEC 2026
Евгения Лысенко 19/10/26
16 октября в рамках Форума ITSEC 2026 состоялась онлайн-конференция "Кибербезопасность предприятия и защита инфраструктуры". Более 290 специалистов отрасли обсудили задачи, с которыми ИБ-команды сталкиваются каждый день: мониторинг и антифрод, обучение специалистов, отношения с бизнес-подразделениями, непрерывность критичных операций и управление з …
CURATOR запустил в своем облаке решение CURATOR.IDENTITY для управления безопасным доступом и аутентификацией
Редакция сайта 16/10/26
Провайдер решений в области кибербезопасности и доставки контента CURATOR представил систему управления безопасным доступом (IdP) CURATOR.IDENTITY. Решение разработано совместно с российским разработчиком систем аутентификации и управления доступом Avanpost и встроено в облачную экосистему CURATOR. Клиенты могут управлять DDoS-защитой, безопасность …
Приём заявок на премию "Киберпризнание" продлен до конца октября
Редакция сайта 16/10/26
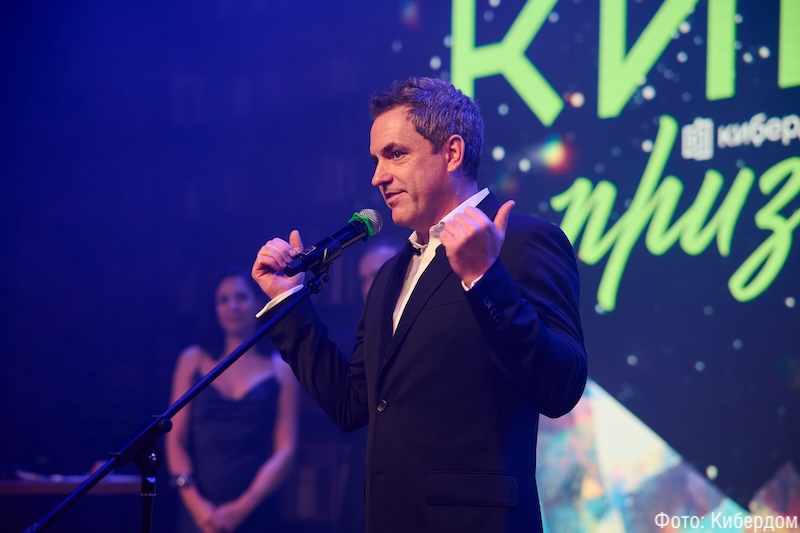
Кибердом продлил приём заявок на вторую национальную премию «Киберпризнание» до 30 октября 2026 года. Участие бесплатное, подать заявку можно на сайте премии.
BI.ZONE PAM и РЕД АДМ подтвердили совместимость
Редакция сайта 16/10/26
BI.ZONE и РЕД СОФТ подтвердили совместимость платформы управления привилегированным доступом BI.ZONE PAM с системой централизованного управления IT-инфраструктурой РЕД АДМ.
Кибершпионаж вместо хактивизма: BI.ZONE уточнила мотивацию Insolent Werewolf
Редакция сайта 16/10/26
Мотивацию кластера Insolent Werewolf связывали преимущественно с хактивизмом, однако свежие данные указывают на кибершпионаж. Кроме того, в арсенале атакующих обнаружены новые инструменты — троян удаленного доступа NightStrike и фреймворк Havoc.
В Екатеринбурге состоится Уральский фестиваль кибербезопасности
Редакция сайта 16/10/26
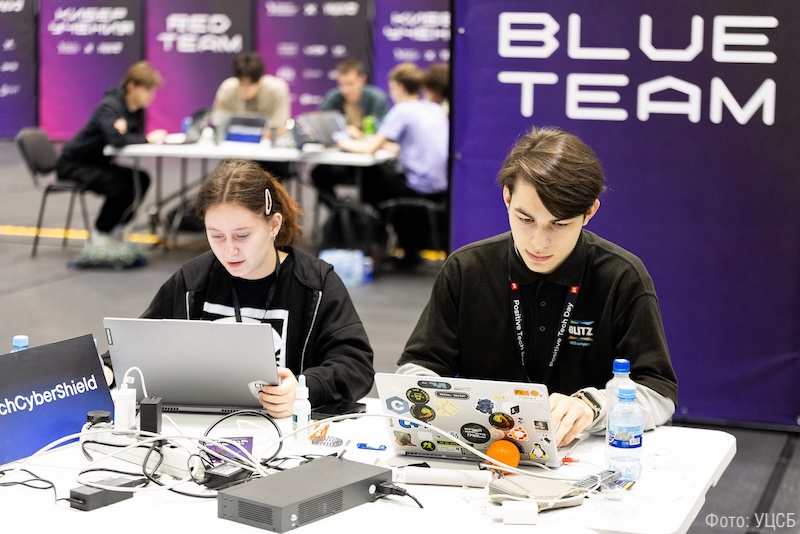
26-27 ноября в Екатеринбурге, в кампусе ИРИТ-РТФ УрФУ «Новокольцовский», пройдет Уральский фестиваль кибербезопасности. По оценкам организаторов – Уральского федерального университета и российского системного интегратора УЦСБ, мероприятие соберет порядка 1500 участников.
Security Vision и «Перспективный мониторинг» объединяют усилия для развития российских ИБ-решений
Редакция сайта 16/10/26
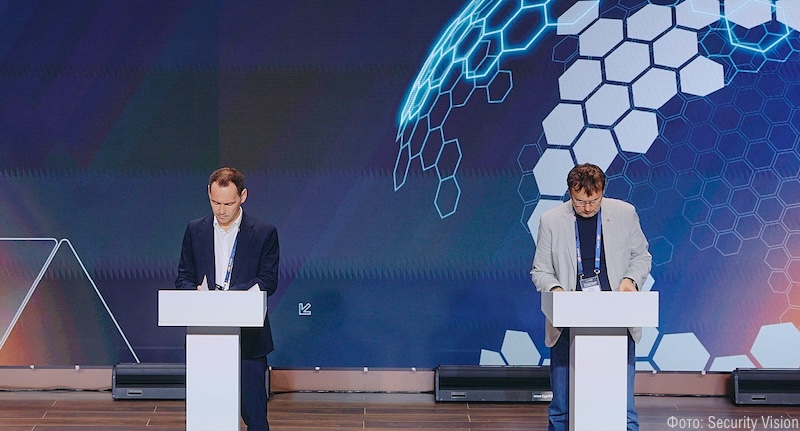
Компания «Перспективный мониторинг» (входит в ГК «ИнфоТеКС»), один из лидеров российского рынка коммерческих SOC и вендор продуктов в сфере информационной безопасности, и компания Security Vision, разработчик первой на российском рынке информационной безопасности платформы для автоматизации и роботизации процессов ИБ, подписали соглашение о техноло …
10 декабря в Москве состоится Всероссийский форум «АНТИФРОД Россия»
Редакция сайта 16/10/26
Уже 17 лет форум объединяет представителей государства, банков, операторов связи, ИТ-компаний и экспертов по информационной безопасности.
Ассоциация ФинТех провела форум «ФинТех х10», посвящённый 10-летию организации
Редакция сайта 15/10/26
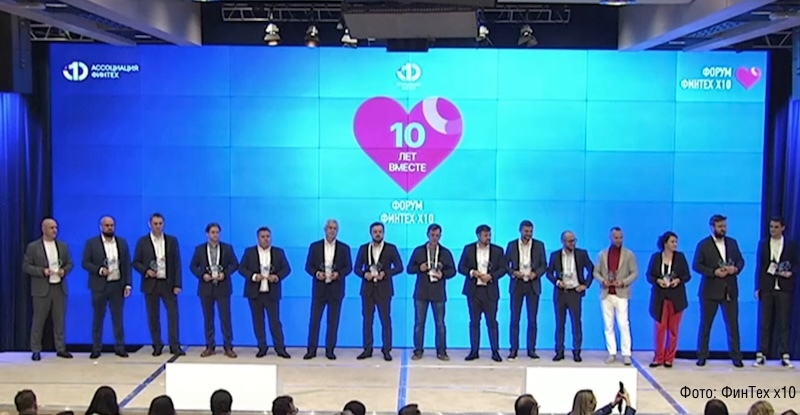
Форум прошёл 6 октября 2026 года в Международном мультимедийном пресс-центре медиагруппы «Россия сегодня». Участники обсудили, как изменился российский финансовый рынок за десять лет, и обозначили перспективы его развития – токенизацию, платформенную экономику, ИИ-агентов и новые платёжные инструменты.
АСУ ТП в 2027 году: как выстроить защиту, которая не мешает производству
Елена Токранова 15/10/26
14 октября в рамках Форума ITSEC состоялась конференция «Защита АСУ ТП и объектов КИИ: наводим резкость на 2027 год». Спикеры из ФСТЭК России и Норильского никеля, РТК-ЦОД, АМТ-ГРУП, SECURITM, CICADA8 Cyber Rating, Элемент, Росатом Автоматизированные системы управления, Газпром автоматизация, СибМИР, Интер РАО, Евраз, ЕАПТЕКА, СИБУР и других компан …
Защита персональных данных 2027: ИИ-агенты, утечки через API и риск-ориентированный подход
Елена Токранова 15/10/26
14 октября в рамках Форума ITSEC состоялась конференция «Практика защиты персональных данных в 2027 году: требования и инструменты». Эксперты из Privacy Advocates, Сообщества профессионалов в области приватности (RPPA), юридических фирм «Городисский и Партнёры» и «Лукаш и Партнёры», компаний «ИТЭК» (бренд Находка-АИС), Metascan, ФалконГейз и других …
Positive Technologies: российские компании теряют до 1,5 млрд рублей из-за программ-вымогателей
Komolov Rostislav 14/10/26
По данным исследования[1] Positive Technologies, за последний год в 29% кибератак на российские компании использовались программы-вымогатели[2] и в 9% — вайперы[3]. При этом 98% инцидентов закончились нарушением основных бизнес-процессов. Крупный бизнес понес убытки в размере от 50 млн до 1,5 млрд рублей. В 88% случаев безвозвратного уничтожения да …
BI.ZONE предупреждает об уязвимости в Microchip
Komolov Rostislav 14/10/26
Специалисты BI.ZONE Embedded Systems Security Assessment обнаружили уязвимость высокого уровня критичности в микроконтроллерах Microchip.
Check Point может окончательно покинуть российский рынок информационной безопасности
Komolov Rostislav 14/10/26
Версию о возможном уходе высказали несколько участников рынка, опрошенных ТАСС. По словам собеседников агентства, Check Point фактически продолжает работать в России через ООО «Русплатформа», выпускающее межсетевые экраны под брендом RusPoint. Такая схема позволяет поставлять программно-аппаратные комплексы с российской сертификацией. Связь двух ко …
Неизвестный злоумышленник похитил 8,8 млн наборов данных датчан через небольшого ит-подрядчика
Komolov Rostislav 14/10/26
По информации датских журналистов, как минимум три учетные записи Pays ApS использовали пароль «123456», причем одна принадлежала администратору. Человек, назвавший себя участником взлома, утверждает, что получил доступ с помощью утекших учетных данных и затем написал две программы для автоматического сбора информации.
Задержаны предполагаемые ответственные за взлом Dodo Pizza
Komolov Rostislav 14/10/26
Группа, по имеющейся информации, состояла из четырёх человек, среди которых были граждане России, Казахстана и Беларуси. Получив первоначальный доступ, злоумышленники смогли перейти в связанные корпоративные системы, добраться до облачных хранилищ и баз данных, а также получить дополнительные пароли. Троих предполагаемых участников задержали после …
Услуга бронирования авиабилетов Anywayanyday столкнулась с кибератакой на IT-инфраструктуру
Komolov Rostislav 14/10/26
Компания приостановила оформление новых бронирований и восстанавливает доступность систем, одновременно усиливая защиту от повторных атак.
Нидерландский владелец продуктовых магазинов Ahold Delhaize сообщил о кибератаке
Komolov Rostislav 14/10/26
Ahold Delhaize сообщила о "киберинциденте" и вывела часть инфраструктуры из работы, чтобы ограничить возможное развитие проблемы. Сбой начался днём 11 октября и сильнее всего ударил по Albert Heijn, Etos и Gall & Gall в Нидерландах.
Ivanti предупредила об используемой уязвимости CVE-2026-104935 в Connect Secure
Komolov Rostislav 14/10/26
Брешь получила 8,6 балла по CVSS 3.1 и позволяет удалённо выполнять команды без учётной записи и действий пользователя. Проблема оказалась частью более сложной атаки, пишут в Securitylab. Volexity обнаружила цепочку из трёх zero-day на полностью обновлённом на тот момент Connect Secure 22.8R2.4. Неизвестный злоумышленник UTA0576 начал использовать …
Nvidia стремительно теряет китайский рынок ИИ-чипов
Komolov Rostislav 14/10/26
В первой половине 2026 года доля американской компании упала до 34%, а разрыв с главным местным конкурентом Huawei сократился до шести процентных пунктов.
Avanpost завершил внедрение IDM-системы в ДОМ.РФ
Komolov Rostislav 14/10/26
Avanpost, российский вендор в области управления доступом и защиты цифровых идентичностей, завершил внедрение Avanpost IDM для ДОМ.РФ. Решение позволило полностью автоматизировать управление более чем 5000 учетными записями и их правами доступа, а также выстроена ролевая модель доступа к корпоративным системам по принципу наименьших привилегий. Для …
Security Vision на SOC Forum: кибероперации на скорости ИИ – без потери контроля
Komolov Rostislav 14/10/26
Security Vision выступит стратегическим партнером SOC Forum, который пройдет 27-28 октября, и представит концепцию AI-Powered SOC – новый подход к работе центра кибербезопасности, в котором ИИ ускоряет кибероперации, а команда ИБ сохраняет контроль над решениями. На стенде и в деловой программе компания покажет, как перейти от отдельных инструменто …
Итоги конференции по безопасной дистанционной работе
Амир Хафизов 14/10/26
Как превратить доступ "из дома" или "в пути" в компонент защищенной корпоративной архитектуры — от ГОСТ VPN и MFA до Zero Trust и российских ОС, разобрались 13 октября на форуме ITSEC 2026 в рамках конфреенции "Защищенный удаленный доступ: технологии безопасной дистанционной работы". Материалы →
Защищённая корпоративная ИИ-платформа: от данных до агентных решений
Амир Хафизов 14/10/26
Требования к безопасности систем искусственного интеллекта и то, как компании уже защищают локальные модели на практике, обсудили 13 октября в Москве на офлайн-конференции Форума ITSEC 2026 — с участием ФСТЭК России, ИСП РАН и экспертов крупных компаний. Материалы→
Устойчивость под нагрузкой: итоги конференции о высоконагруженных ИБ-решениях
Елена Токранова 14/10/26
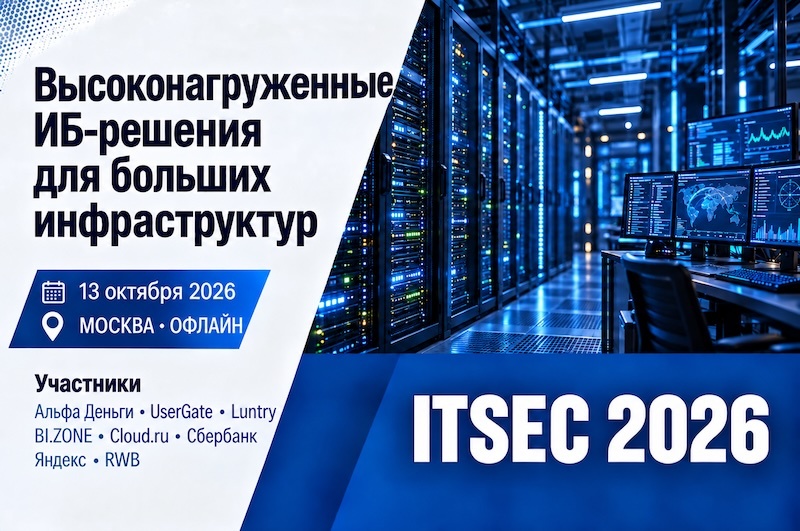
13 октября состоялась конференция «Высоконагруженные ИБ-решения для больших инфраструктур» в рамках Форума ITSEC. В мероприятии приняли участие руководители и специалисты по информационной безопасности, архитектуре и инфраструктуре из крупнейших компаний финансового сектора, e-commerce и ИТ-компаний: Сбербанка, Московской Биржи, Альфа-Денег, RWB, V …
«СёрчИнформ КИБ» и InfoDiode подтвердили совместимость
Komolov Rostislav 13/10/26
Поставщик комплексов для однонаправленной передачи данных «АМТ-ГРУП» и компания «СёрчИнформ» подтвердили совместимость линейки решений InfoDiode и системы защиты от утечек информации (DLP) «СёрчИнформ КИБ». Результаты тестирований доказали эффективность комплексного применения решений в сетях с разграниченным доступом.
Финансовый сектор стал главной целью DDoS-атак в 2026 году
Komolov Rostislav 13/10/26
Одновременно злоумышленники резко нарастили мощность атак: за девять месяцев CURATOR зарегистрировал 20 случаев интенсивностью свыше 1 Тбит/с против всего одного за аналогичный период прошлого года. По данным CURATOR, общее число DDoS-атак уровня L3-L4 за январь-сентябрь 2026 года увеличилось на 140,7% год к году. Для сравнения, по итогам аналогичн …
Хакеры уже загружают исполняемые PHP-файлы без пароля через критическую уязвимость в WordPress
Komolov Rostislav 13/10/26
Проблема скрывается в плагине Bricksforge, а опасность оценена Patchstack в максимальные 10 баллов. Уязвимость CVE-2026-85097 затрагивает Bricksforge версии 3.1.8.9 и более ранние. Разработчики устранили проблему в выпуске 3.1.8.10. Bricksforge расширяет возможности набора Bricks Builder и добавляет формы, движения и способы взаимодействия.
Хакеры вмешались в работу холодильников сотен французских супермаркетов
Komolov Rostislav 13/10/26
Всё произошло в ночь на 12 октября. Только в сети Intermarché пострадали около 150 магазинов, где температура в холодильниках и морозильных камерах достигала 50 °C и удерживалась на таком уровне шесть часов. Представители владельца сети, группы Les Mousquetaires, подтвердили, что все продукты, подвергшиеся опасному нагреву, пришлось выбросить, чтоб …
В аппаратных криптокошельках Ledger обнаружены посторонние электронные компоненты
Komolov Rostislav 13/10/26
Компания подтвердила как минимум один случай установки неизвестной впайки и начала проверять цепочку поставок. Независимые аналитики оценивают возможный ущерб более чем в $100 млн. Первые сообщения о пропаже средств появились 9 октября 2026 года. Пострадавшие покупали устройства у CryptoBilis, официального партнёра Ledger в Юго-Восточной Азии. Прод …
Предполагаемый член группировки Qilin арестован на отпуске в Японии
Komolov Rostislav 13/10/26
Национальное полицейское агентство Японии подтвердило, что 28-летнего мужчину задержали в Осаке по немецкому ордеру, а затем передали Германии для разбирательства по делу о вымогательской атаке на компанию. Арест состоялся в мае во время туристической поездки.
Масштабная атака вымогателей парализовала часть японской облачной платформы IDCF Cloud
Komolov Rostislav 13/10/26
Пострадали 495 организаций, а оператор облака IDC Frontier предупредил, что восстановить данные на повреждённых серверах собственными силами, вероятно, не удастся. Клиентам без отдельных резервных копий грозит безвозвратная потеря информации.
В SIEM Alertix появилось правило для обнаружения кибератак с использованием языковых моделей
Komolov Rostislav 13/10/26
Компания NGR Softlab добавила в SIEM-систему Alertix новое правило корреляции, предназначенное для выявления подозрительной активности, связанной с использованием коммерческих языковых моделей (LLM) в ходе кибератак. Разработка учитывает новый сценарий компрометации, при котором вредоносное ПО обращается к нейросетям через легитимные API для опреде …
На студенческом дне GISDAYS 2026 рассказали о том, как трансформируется рынок найма в ИБ
Komolov Rostislav 13/10/26
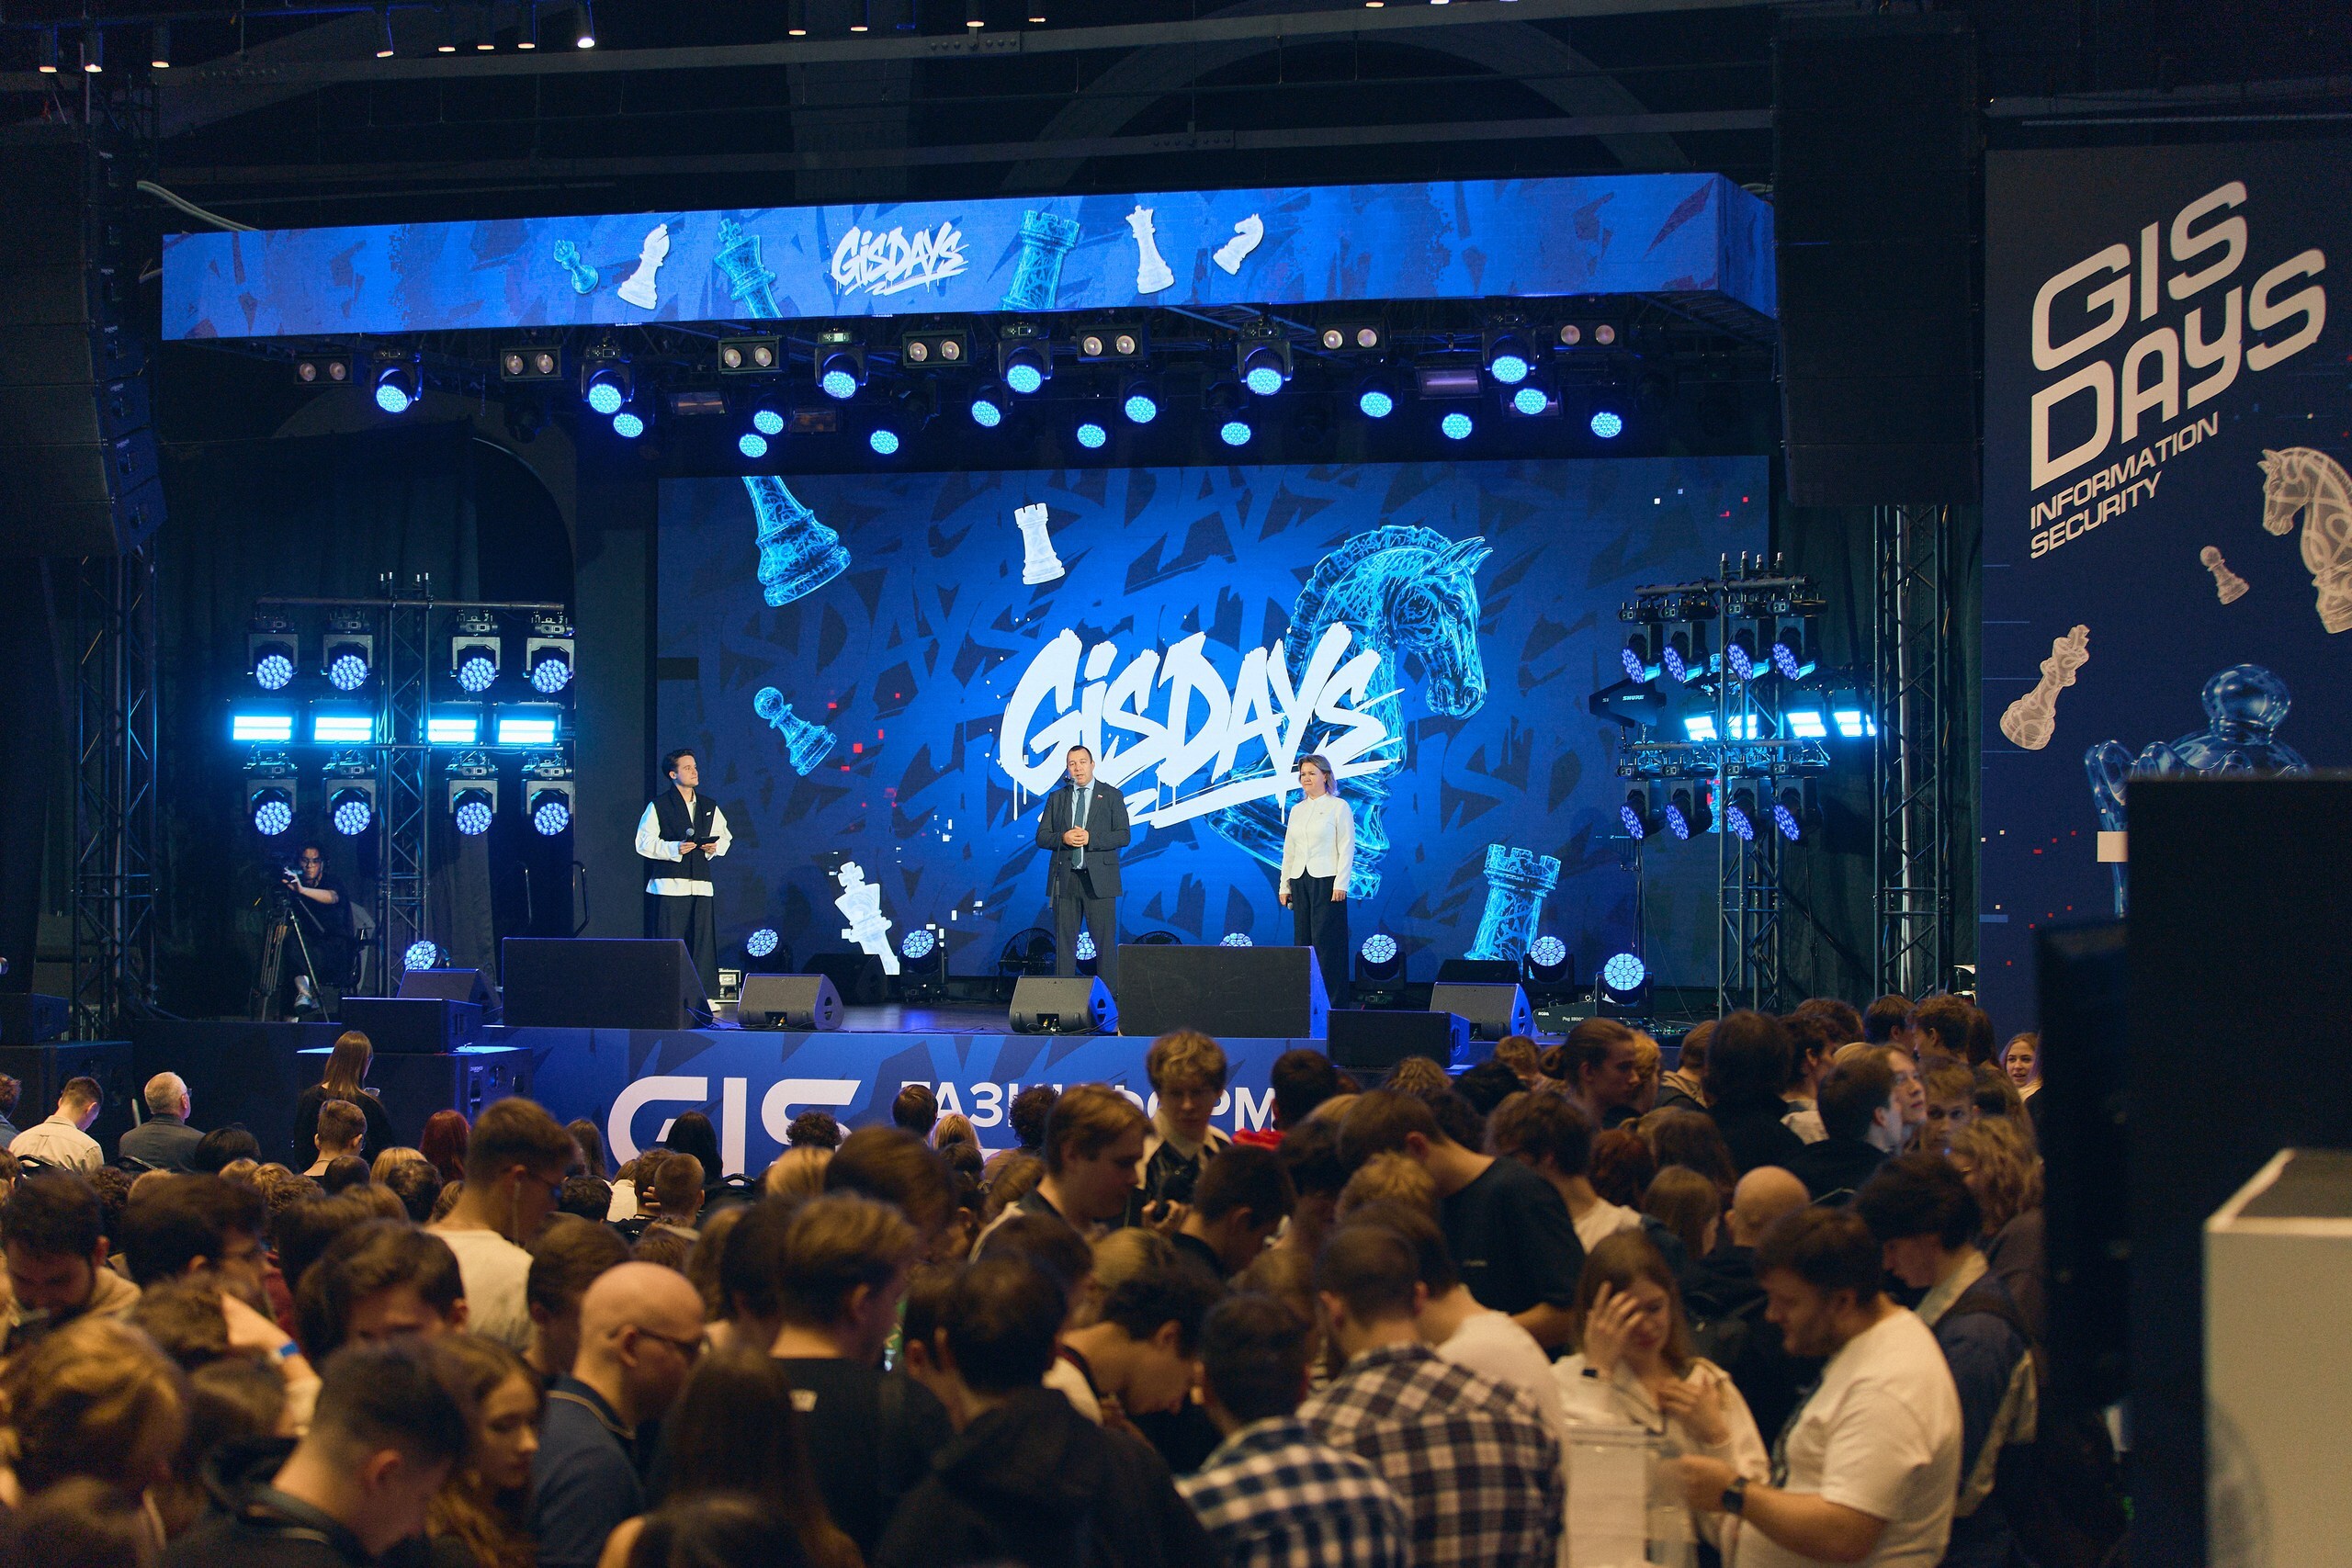
1 октября 2026 года в петербургском «МТС Live Холл» состоялся межвузовский студенческий форум GIS STUDENT DAY 2026. Мероприятие прошло в рамках IX ежегодного форума по информационной безопасности и ИТ GISDAYS*, организованного компанией «Газинформсервис». Главной темой студенческого дня стал вопрос, который сегодня волнует каждого начинающего специ …
«Тантор Лабс» предложила альтернативу публичным облакам: собственный DBaaS на Tantor XData с развёртыванием от трёх дней
Komolov Rostislav 13/10/26
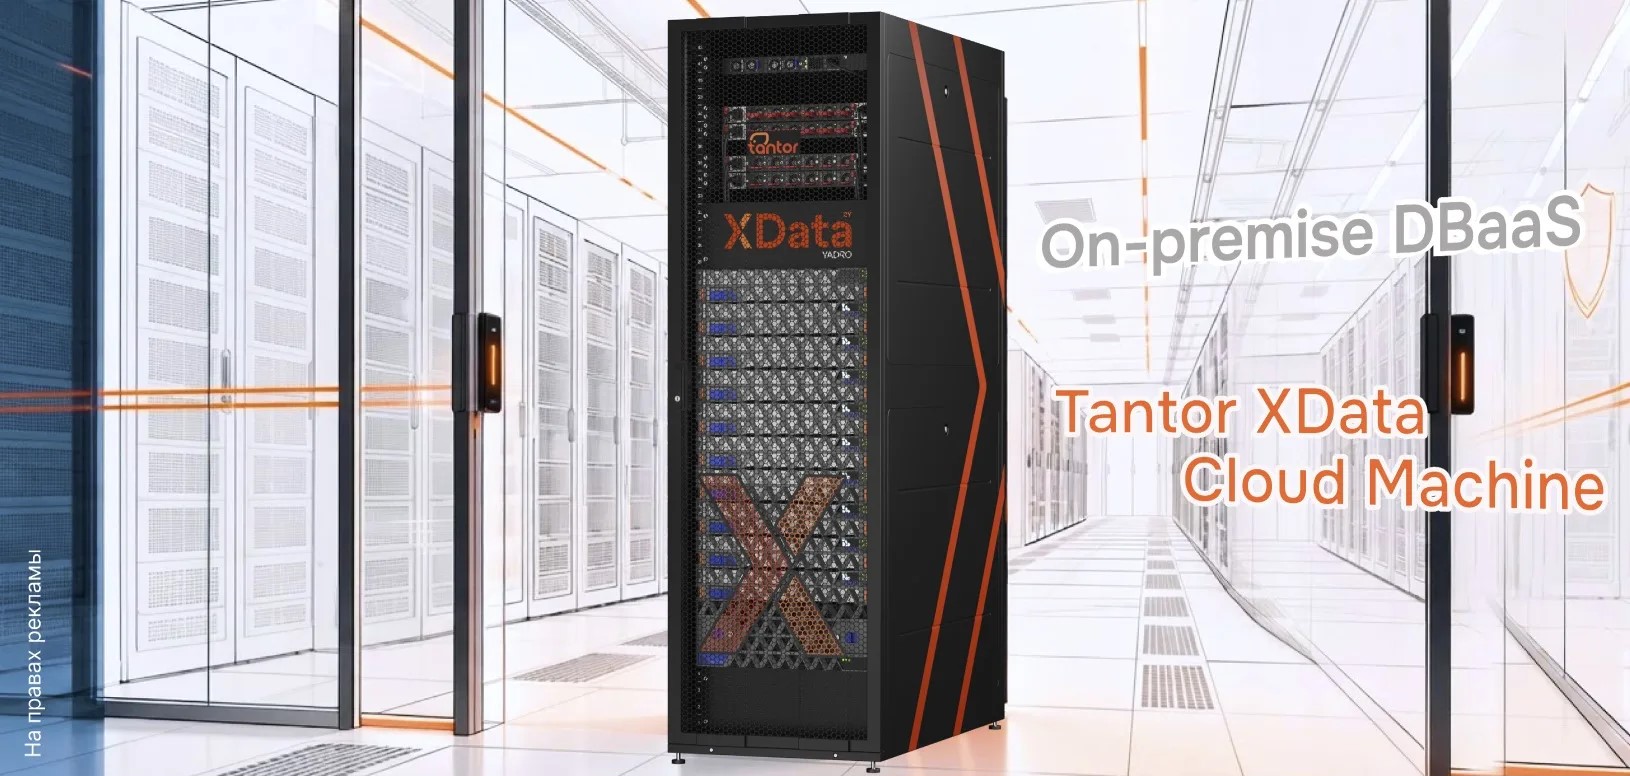
МБД Tantor XData позволяет построить частную инфраструктуру database-as-a-service (DBaaS) непосредственно в дата-центре заказчика. Решение объединяет возможности корпоративной машины баз данных с облачной моделью предоставления ресурсов и инструментами интеллектуального мониторинга. Развёртывание под ключ, включая поставку стойки и интеграцию с сущ …
UserGate и ИНБРЭС подтвердили совместимость решений для комплексной защиты АСУ ТП на объектах КИИ
Komolov Rostislav 12/10/26
UserGate, российский разработчик решений в области информационной безопасности и архитектор сетевого доверия, и отечественный вендор ИНБРЭС успешно протестировали совместимость межсетевого экрана следующего поколения UserGate NGFW X10 и программно-технического комплекса (ПТК) ИНБРЭС. Интеграция решений позволяет выстраивать многоуровневую защиту ав …
Kaspersky Vulnerability Management включён в реестр отечественного ПО
Komolov Rostislav 12/10/26
Решение Kaspersky Vulnerability Management для централизованного поиска и управления уязвимостями зарегистрировано в реестре отечественного программного обеспечения для электронных вычислительных машин и баз данных Минцифры России. Получение записи подтверждает российское происхождение продукта и даёт возможности для внедрения госорганам, компаниям …
«Платформикс» получил золотой партнерский статус компании Ideco
Komolov Rostislav 12/10/26
Статус подтверждает глубокую экспертизу «Платформикс» по внедрению решений Ideco. Системный интегратор «Платформикс» получил статус золотого партнера российского разработчика решений в области сетевой безопасности Ideco. Новый партнерский уровень подтверждает развитие компетенций «Платформикс» в работе с решениями вендора и расширяет возможности ко …
Security Vision представила обновление платформы SV5: улучшены хранение событий, анализ алертов и визуализация данных
Komolov Rostislav 12/10/26
Компания Security Vision представила обновление пятой версии своей Low-code/No-code платформы автоматизации процессов обеспечения информационной безопасности — Security Vision 5 (SV5). Новая версия помогает командам ИБ экономнее использовать хранилище событий, быстрее получать контекст при разборе алертов и сокращать объём работ по настройке платфо …
InfoWatch Privilege Control позволит управлять привилегированным доступом
Komolov Rostislav 12/10/26
ГК InfoWatch представила решение для управления привилегированным доступом, которое контролирует действия подрядчиков и аутсорсеров, управляет доступом ИТ-администраторов и бизнес-пользователей к критическим системам, помогает выполнять требования регуляторов.
«ИТ-Экспертиза» выпустила новую версию «Когнитума» с инструментами контроля расходов на ИИ и развитием бизнес-сценариев
Komolov Rostislav 12/10/26
Группа компаний «ИТ-Экспертиза» выпустила версию 0.16 платформы «Когнитум» для корпоративного применения искусственного интеллекта (ИИ). В обновлении появились инструменты учёта расходов, управления лимитами и распределения запросов между языковыми моделями. ИТ-службы могут видеть, кто и для каких задач использует ИИ, сколько это стоит и как загруж …
За девять месяцев 2026 года 60% расследованных кибератак пришлось на промышленность
Komolov Rostislav 12/10/26
Основными векторами вторжений стали уязвимости периметра, устаревшая инфраструктура и компрометация подрядчиков.
Группа Rubytech и «Гарда» объединяют усилия в создании защищенной высокопроизводительной ИТ-инфраструктуры
Komolov Rostislav 12/10/26
Группа Rubytech, разработчик ПАК Скала^р и решений для ИТ-инфраструктуры высоконагруженных систем, и компания «Гарда» (входит в ИКС Холдинг), разработчик решений в сфере информационной безопасности, подписали соглашение о партнерстве в рамках форума «Цифровые решения». Стороны планируют совместно развивать технологии и реализовывать продуктовые инт …
AI & Cybersecurity стал самым востребованным треком SOC Forum 2026 по числу заявок
Редакция сайта 09/10/26
Оргкомитет SOC Forum 2026 подвел итоги приема заявок на участие с докладами (Call for Papers, CFP). Программа CFP уже доступна на сайте мероприятия. Больше всего заявок (126 из более чем 400) поступило в трек «AI & Cybersecurity» – это в 2,5 раза больше, чем годом ранее. По итогам отбора в программу войдут 82 лучших доклада. Таким образом, конк …
Обновления Indeed MFA: больше сценариев аутентификации и гибкости в управлении доступом
Komolov Rostislav 09/10/26
Компания «Индид», российский разработчик решений в области защиты айдентити, представила ряд значимых функциональных улучшений сервиса многофакторной аутентификации Indeed MFA. Обновление включило в себя: резервный сценарий подтверждения входа с помощью одноразового кода, расширенные возможности предварительной аутентификации и новые инструменты дл …
В npm появилась вредоносная версия tensorlake 0.5.144 с червём Shai-Hulud
Komolov Rostislav 09/10/26
Socket обнаружила релиз примерно через 11 минут после размещения, а официальный TypeScript-пакет Tensorlake скачивали около 12 тыс. раз в неделю. Заражение начиналось через preinstall-хук, поэтому вредоносный код запускался автоматически при установке зависимости. Обфусцированный setup.mjs загружал среду Bun и передавал управление файлу Math_Symbol …
Четыре штата обвиняют компанию TP-Link в обмане покупателей
Komolov Rostislav 09/10/26
6 октября власти Флориды, Айовы, Монтаны и Небраски подали отдельные иски к TP-Link Systems, обвинив производителя в том, что он вводил покупателей в заблуждение насчёт безопасности устройств и предполагаемых связей с Китаем.
16 вредоносных расширений Firefox маскировались под Rabby Wallet, OKX Wallet и вспомогательные инструменты
Komolov Rostislav 09/10/26
Четыре расширения представляли собой крупные копии Rabby Wallet с более чем тысячей файлов и значительной частью настоящего кода кошелька. Злоумышленники изменили название на похожее «Raabby WaIIet», сохранили знакомый интерфейс и встроили собственные обработчики в функции импорта. Ещё 12 дополнений копировали оформление OKX Wallet или выдавали себ …
Вредонос PoeLLM заразил более 3400 серверов
Komolov Rostislav 09/10/26
Кампанию Canto Incognito обнаружили специалисты Black Lotus Labs компании Lumen Technologies. Атаки продолжаются как минимум с апреля 2026 года. Основными целями стали открытые для интернета установки LiteLLM и Ollama, а также сервис преобразования PDF Gotenberg и платформа разработки Gitea. Большинство пострадавших серверов находится в США и Запад …
В Южной Корее агентную систему связали со взломами банков и кражей данных
Komolov Rostislav 09/10/26
CrowdStrike выявила инфраструктуру кампании, работающей с конца сентября по начало октября 2026 года, где неизвестный злоумышленник применял ARTEX вместе с несколькими языковыми моделями. ARTEX представляет собой инструмент для автоматизации поиска уязвимостей и проверки защищённости систем. С помощью нейросетей программа может анализировать цели, …
Компанию, предлагающую предприятиям защиту от шифровальщиков, уличили в выплате выкупов
Komolov Rostislav 09/10/26
В центре скандала оказался 50-летний Зоар Пинхаси (Zohar Pinhasi), гражданин США и Израиля, руководивший MonsterCloud во Флориде. Компания специализировалась на помощи организациям после атак шифровальщиков, которые блокируют файлы и требуют деньги за возвращение доступа. Среди клиентов были сотни предприятий из США и Канады.
ИБ-Пророки обсудили будущее информационной безопасности на форуме GISDAYS
Komolov Rostislav 09/10/26
2 октября в Москве в рамках IX Ежегодного форума по информационной безопасности и ИТ GISDAYS* 2026 состоялась дискуссия авторов проекта «ИБ-Пророк».
ИБ-стартап Sentra представил AI-хакера для проверки защищенности бизнеса глазами атакующего
Редакция сайта 09/10/26
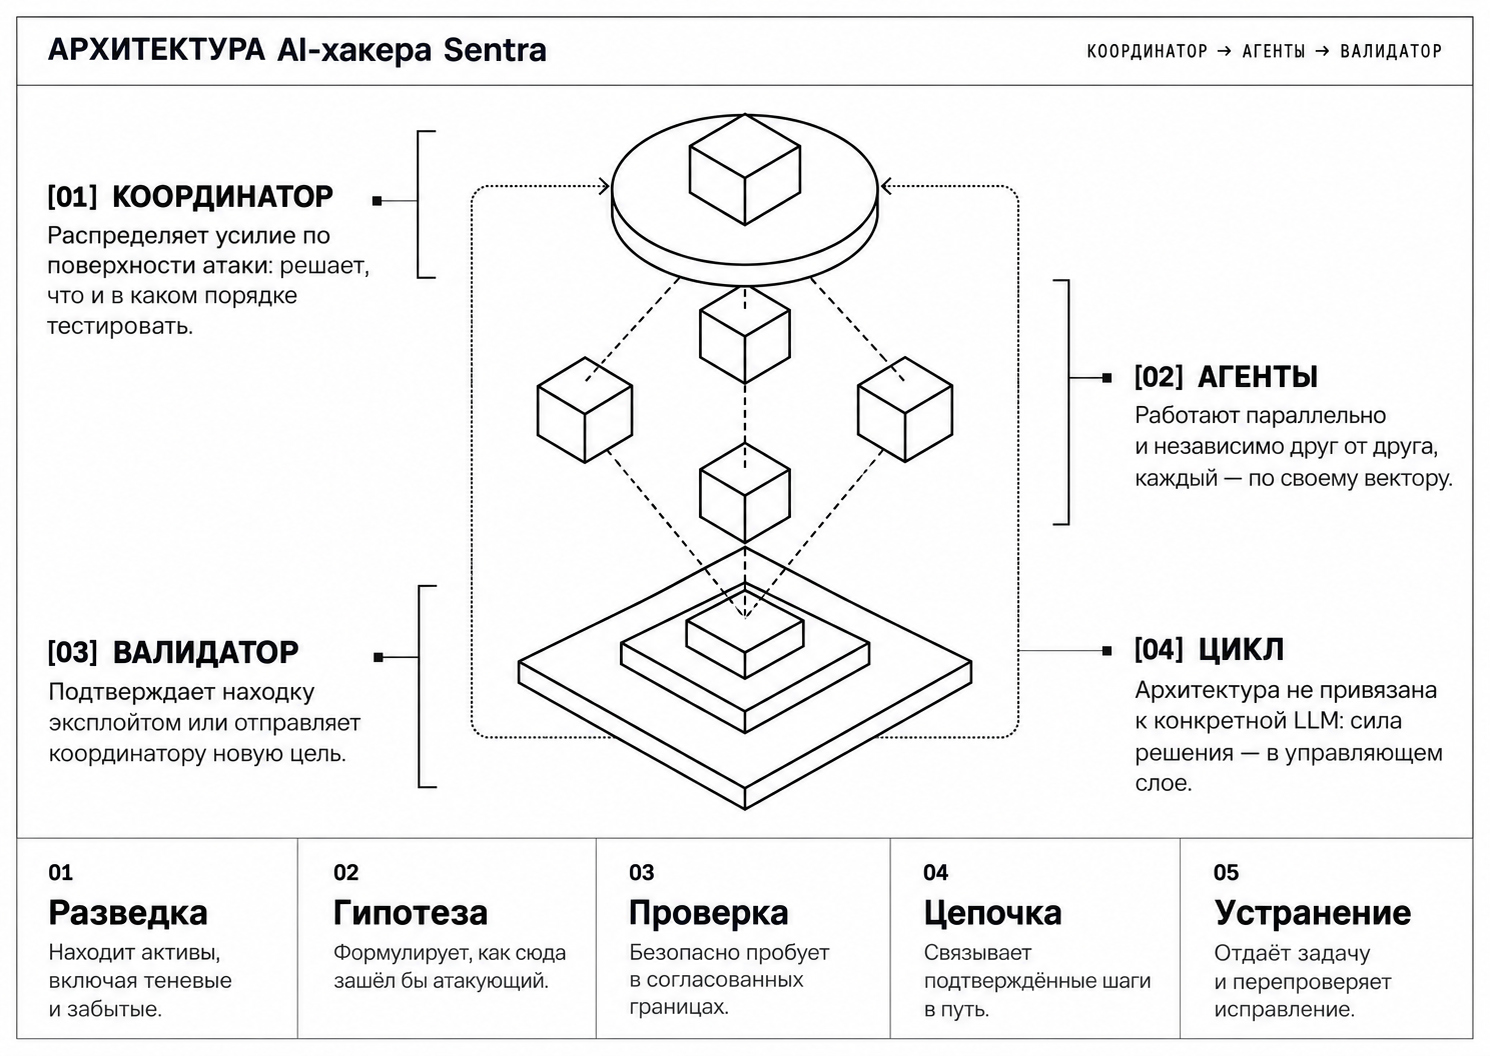
Компания Sentra представила AI-хакера — автономную систему для непрерывной проверки защищенности бизнеса глазами атакующего. Решение предназначено для корпоративного использования, включено в реестр российского ПО и может использоваться из облачной инфраструктуры разработчика или развертываться локально on premise.
Как сформировать оптимальный ИБ-бюджет для защиты сети и периметра
Евгения Лысенко 09/10/26
8 октября в рамках Форума ITSEC 2026 состоялась онлайн-конференция "Решения для защиты сети и периметра". 198 представителей крупных заказчиков, разработчиков и профессионального сообщества обсудили архитектуру сетевой безопасности, защиту распределенной инфраструктуры и эксплуатацию сетевых средств защиты. Материалы конференции →
Количество кибератак на госучреждения в России через съёмные носители в 2026 году выросло на 25%
Komolov Rostislav 09/10/26
Злоумышленники всё чаще прибегают к локальным векторам атак, поскольку организации усиливают меры защиты от веб-угроз. Согласно глобальным данным* «Лаборатории Касперского», государственный сектор входит в тройку наиболее атакуемых отраслей. При этом ландшафт киберугроз постоянно эволюционирует. Эксперты компании представили на форуме «Цифровые реш …
Positive Technologies меняет подход к работе с уязвимостями
Komolov Rostislav 09/10/26
В ходе эволюции продуктовой линейки Positive Technologies поэтапно завершит жизненный цикл MaxPatrol 8 и XSpider 7.8. Компания продолжит выполнять обязательства перед действующими клиентами, а дальнейшее развитие технологий поиска уязвимостей и управления ими сосредоточит в MaxPatrol VM и XSpider PRO. Такое решение позволяет учитывать изменения сов …
RuBackup Catalog Granular Recovery от «Группы Астра»: точечное восстановление объектов каталога ALD Pro без остановки сервисов
Komolov Rostislav 08/10/26
Новый продукт на базе ALD Pro и RuBackup позволяет восстанавливать отдельные объекты каталога и их атрибуты в онлайн-режиме. Это позволяет ускорить устранение инцидентов и исключить простои критических сервисов идентификации и доступа.
Компания «Фалькон Тех» внедрила «СёрчИнформ КИБ» для защиты интеллектуальной собственности
Komolov Rostislav 08/10/26
Разработчик систем видеоаналитики «Фалькон Тех» внедрил программу защиты от утечек информации «СёрчИнформ КИБ». Решение о сотрудничестве приняли в начале 2026 года. Перед этим «Фалькон Тех» провел анализ рынка продуктов отечественной разработки, чтобы выбрать оптимальное для себя решение.
UserGate Factor предупреждает: новая критическая уязвимость грозит пользователям Jira и Confluence
Komolov Rostislav 08/10/26
UserGate Factor (uFactor) предупреждает о новой критической уязвимости в линейке корпоративных продуктов Atlassian Data Center. Специалисты компании уже добавили в свои решения uNGFW и uWAF сигнатуры для защиты от эксплуатации данного дефекта.
ПО Luntry Certified получило сертификат ФСТЭК России
Komolov Rostislav 08/10/26
Компания Luntry (входит в ГК «Солар») объявляет о получении сертификата ФСТЭК России №5116 от 30.09.2026 г. на программное обеспечение Luntry (Лантри) Certified 1.0c.
Security Vision представила продукт Self-Assessment — портал самооценки для холдингов
Komolov Rostislav 08/10/26
Компания Security Vision представила Security Vision Self-Assessment (SA) — портал для централизованной оценки уровня информационной безопасности организаций и систем на основе выполнения требований ИБ. Решение ориентировано прежде всего на холдинги и группы компаний: головная организация может из единого окна организовывать самооценку дочерних стр …
Больше трёх тысяч человек посетили форум по кибербезопасности GISDAYS 2026
Komolov Rostislav 08/10/26
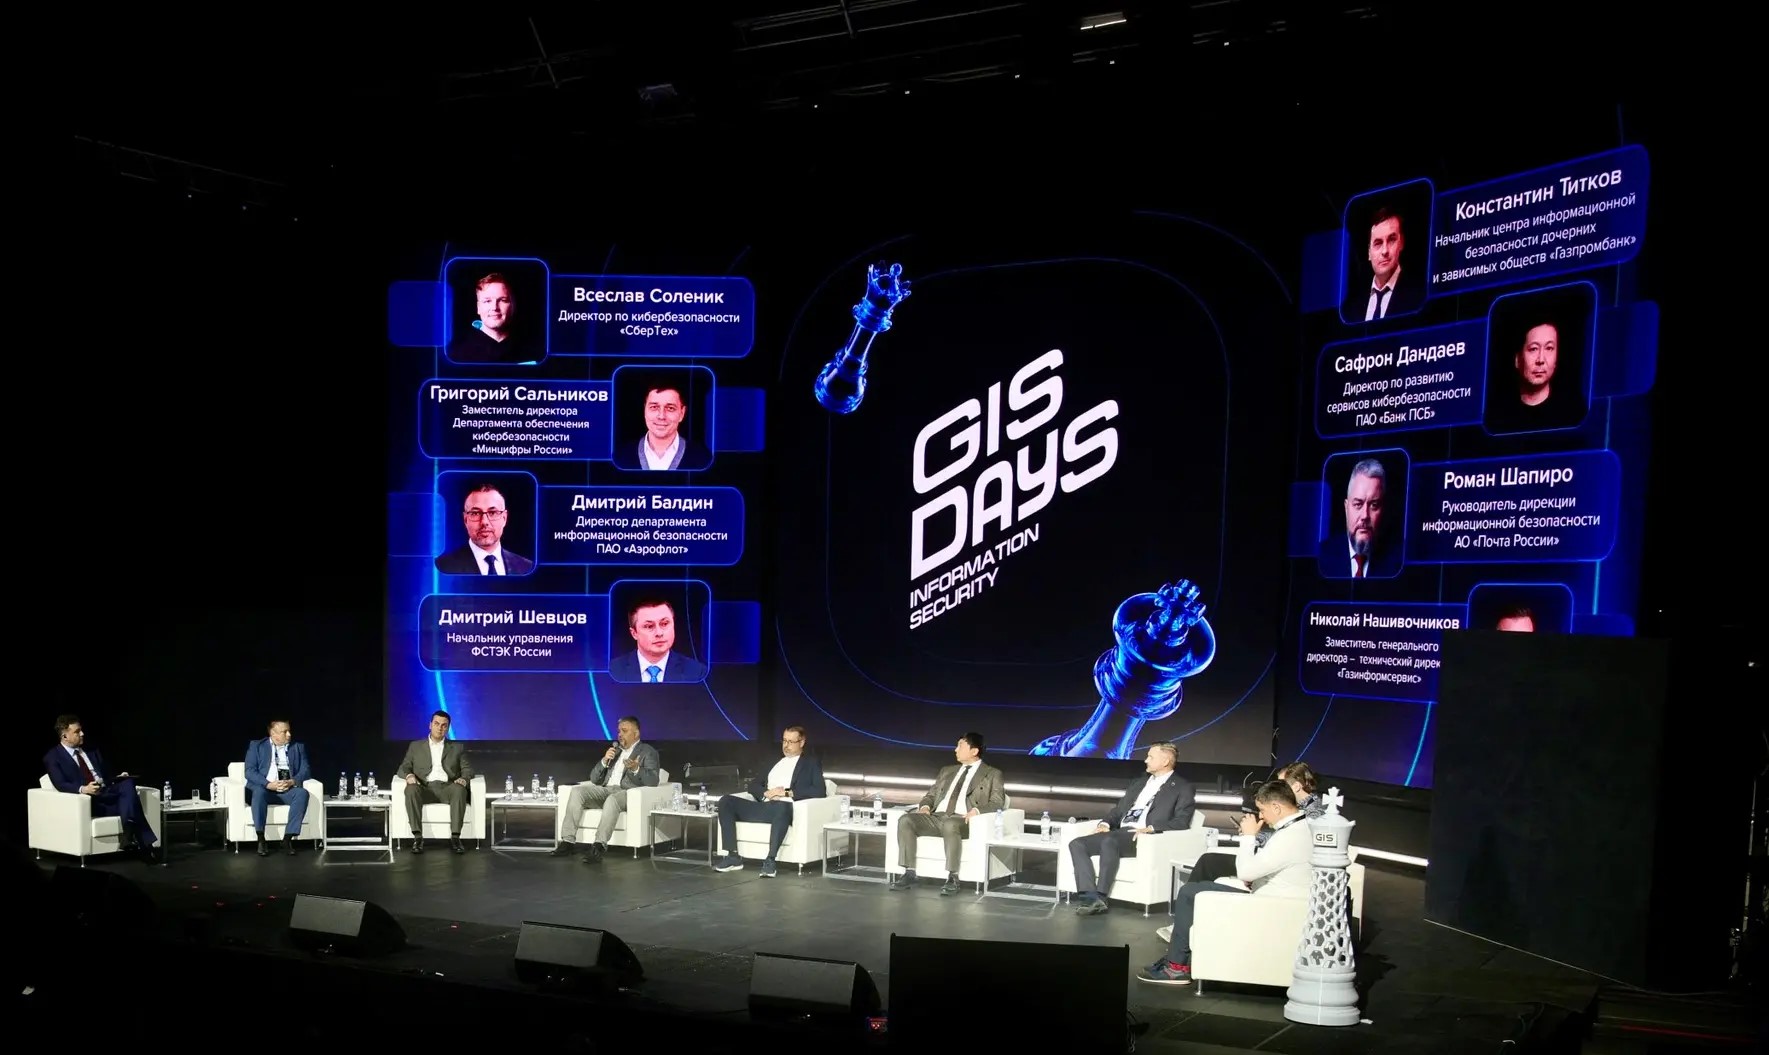
С 30 сентября по 2 октября в Санкт‑Петербурге и в Москве прошёл IX Ежегодный форум по информационной безопасности и ИТ GISDAYS* 2026. Его организатором выступила компания «Газинформсервис». Партнёрами форума в этом году стали Positive Technologies, Security Vision, ГК «Солар», RDW Computers, Xello, «АйТи Бастион», ГК InfoWatch, R-Vision, UserGate, …
Безопасный разум суверенной индустрии: «Группа Астра» впервые представляет экосистему доверенного ИИ на форуме «Цифровые решения — 2026»
Komolov Rostislav 08/10/26
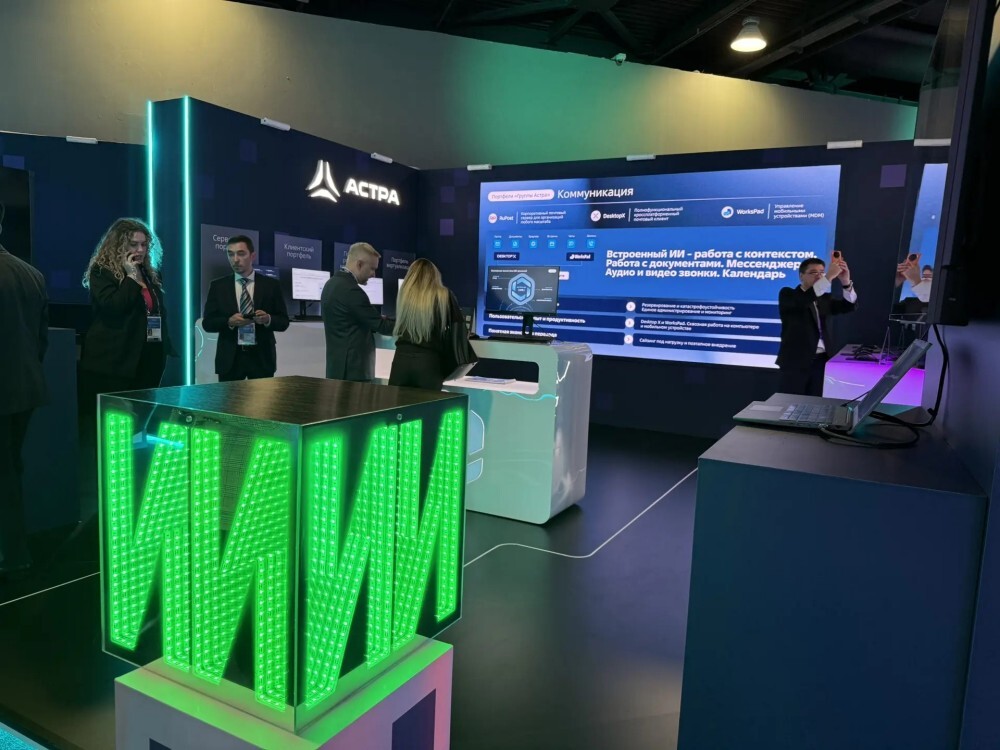
Одной из ключевых премьер форума стала «Астра ИИ» — комплексная инфраструктура, спроектированная специально для безопасного внедрения искусственного интеллекта в закрытых корпоративных контурах, на объектах критической информационной инфраструктуры (КИИ) и в органах государственной власти.
Как перейти от поиска уязвимостей к управлению риском: итоги онлайн-конференции ITSEC 7 октября
Александра Денисова 07/10/26
7 октября в рамках деловой программы ITSEC 2026 прошла онлайн-конференция "Актуальные вопросы управления уязвимостями: инструменты и методика". 233 эксперта говорили о том, как выстроить работающий процесс управления уязвимостями с учетом реальных возможностей ИБ- и ИТ-команд. Материалы конференции →
Удаленный доступ без вторичного ущерба: обсудим на ITSEC 2026
Амир Хафизов 07/10/26
Как превратить доступ "из дома" или "в пути" в компонент защищенной корпоративной архитектуры — от ГОСТ VPN и MFA до Zero Trust и российских ОС, разберемся 13 октября на форуме ITSEC 2026 в рамках конфреенции "Защищенный удаленный доступ: технологии безопасной дистанционной работы". Регистрация →
«Сетевая безопасность»: для тех, кто строит сети и кто их защищает
Редакция сайта 07/10/26
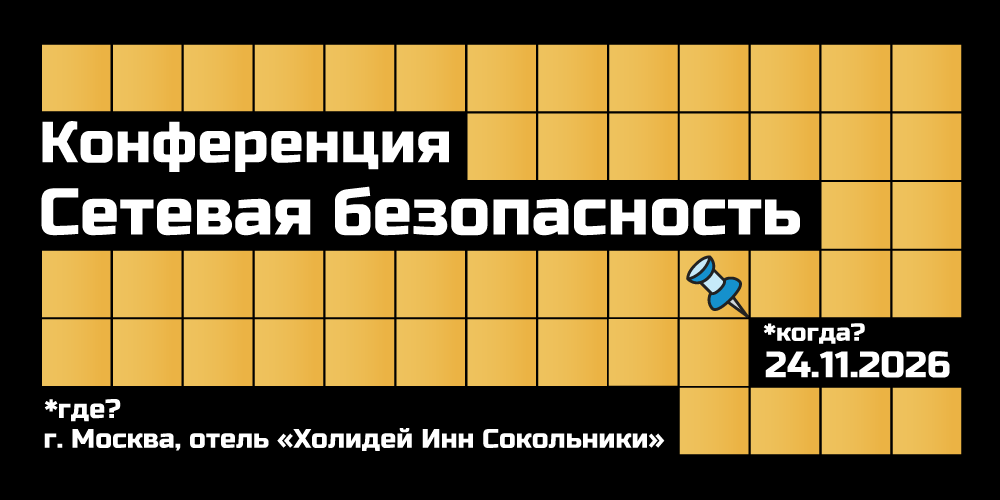
В Москве 24 ноября в отеле «Холидей Инн Сокольники» в третий раз состоится конференция «Сетевая безопасность». Специфика мероприятия — в равной ориентированности на «сетевиков» и «безопасников». Специалистам предлагаются предельно практические выступления на стыке ИТ и ИБ, реальные контексты применения новых технологий и инструментов, а также обмен …
Индид: российский рынок защиты учетных данных и контроля доступа достиг 17 млрд рублей
Komolov Rostislav 07/10/26
Компания «Индид», разработчик решений в области безопасности айдентити, представила результаты исследования российского рынка Identity Security, подготовленное при участии Айдентити Клуба. Оно посвящено ключевым технологиям, практикам защиты учетных данных и подходам к управлению доступом в российских компаниях. Отчет был представлен на III-ей ежег …
Покупателям ASOS прислали на смартфоны оповещения о взломе компании
Komolov Rostislav 07/10/26
Покупатели ASOS утром 6 октября получили на смартфоны сообщение, которое обычно предназначают самой компании. В официальном канале мобильного приложения появилось уведомление «ASOS HACKED». Неизвестные обратились к специалисту по защите данных и IT-команде сети, заявили о полном доступе к среде Snowflake и пригрозили опубликовать похищенную информа …
RedWing оказался не одним Android-трояном, а целым набором инструментов
Komolov Rostislav 07/10/26
После версии для удалённого управления смартфоном специалисты F6 исследовали второй вариант вредоноса, который работает как стилер и собирает информацию с заражённого устройства.
Хакеры заполучили базу пользователей Trump Mobile
Komolov Rostislav 07/10/26
В опубликованной базе Trump Mobile оказался Эрик Браннетт, вице-президент и директор по информационным технологиям Trump Organization, который, согласно своему профилю, отвечает за IT и информационную безопасность бизнеса. Вместе с ним раскрыты данные ещё нескольких тысяч клиентов оператора.
Хакеры добрались до системы движения супертанкера VL Prosperity
Komolov Rostislav 07/10/26
ФБР и Береговая охрана США нашли признаки того, что посторонние временно получили доступ к цифровой системе, связанной с движением судна. VL Prosperity способен перевозить около 2,3 млн баррелей нефти и в августе направлялся в Галвестон, штат Техас.
Через неделю — ITSEC. Два дня, чтобы построить ИБ-планы на 2027 год
Амир Хафизов 07/10/26
Какие требования учесть в проектах 2027 года? Что изменить в архитектуре защиты? Какие технологии выдержат реальные нагрузки и ограничения вашей инфраструктуры? На ITSEC эти вопросы обсудят те, кто определяет требования, отвечает за защиту предприятий, разрабатывает и внедряет решения. Регистрация →
Белорусская хакерская группировка Partisan Zmiy почти два года сохраняла доступ к инфраструктуре российской медицинской организации
Komolov Rostislav 07/10/26
Первые следы компрометации относятся к началу 2024 года, а расследование началось в декабре 2025-го. Вместо привычного разрушения систем злоумышленники тихо закрепились в сети и получили доступ к чувствительным медицинским данным.
Linux-бэкдор ClingSTUN использует публичные STUN-серверы для сокрытия удалённого доступа
Komolov Rostislav 07/10/26
STUN помогает устройству за NAT узнать внешний IP-адрес и сопоставленный порт. ClingSTUN применяет тот же механизм для сохранения доступных извне UDP-соединений и превращает заражённые Linux-устройства в удалённо управляемые прокси-узлы. Одна из изученных версий обращалась к 24 публичным STUN-точкам, более новая сократила список до 13.
РСХБ перевел виртуальные рабочие места на отечественную VDI-платформу Termidesk
Komolov Rostislav 07/10/26
Россельхозбанк перевел виртуальные рабочие места с Citrix на отечественную платформу виртуализации Termidesk VDI, реализовав проект в рамках стратегии импортозамещения. Решение используется для работы контакт-центров, удаленных и мобильных сотрудников, офисных подразделений, а также для оперативной организации резервных рабочих мест.
«Лаборатория Касперского» выпустила руководство по безопасности ИИ-агентов через призму кибериммунитета
Komolov Rostislav 07/10/26
«Лаборатория Касперского» представила руководство «Безопасность ИИ-агентов через призму кибериммунитета» на сессии «ИИ-агенты под контролем: как управлять рисками и строить доверенную инфраструктуру» в рамках форума «Цифровые решения». В документе показано, с какими рисками сопряжено использование ИИ-агентов и как их можно снизить с помощью принцип …
Обновленная версия Машины искусственного интеллекта Скала^рпозволяет повысить загрузку GPU-ускорителей до 85%
Komolov Rostislav 07/10/26
Группа Rubytech расширила возможности Машины искусственного интеллекта Скала^р, включив в ее состав платформу управления ИИ-инфраструктурой Спектр ИИ — программный продукт собственной разработки. Решение позволяет увеличить загрузку уже приобретенных GPU-ускорителей с типичных 30–40% до 70–85% и сократить затраты на закупку нового оборудования.
Рынок систем резервного копирования в России вырос на 18% в первом полугодии 2026 года
Komolov Rostislav 07/10/26
Объём российского рынка систем резервного копирования (СРК) в первой половине 2026 года составил около 5,8 млрд руб., увеличившись примерно на 18% по сравнению с аналогичным периодом прошлого года, сообщают эксперты компании «Системный софт».
Системно значимый банк внедрил СКДПУ НТ
Komolov Rostislav 07/10/26
Банк из топ-10 России внедрил PAM-платформу разработки «АйТи Бастион». Через неё более тысячи администраторов подключаются к ИТ-инфраструктуре банка, а специалисты ИБ контролируют их действия в реальном времени. Платформа интегрирована с банковской системой SIEM и отказоустойчивым сервисом двухфакторной аутентификации.
Когда кода стало слишком много: эксперты обсудили масштабирование безопасной разработки
Елена Токранова 07/10/26
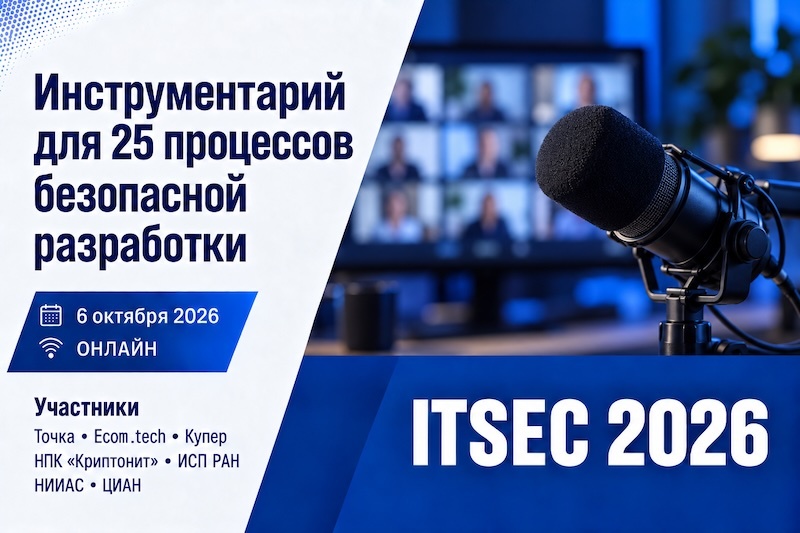
Открытие онлайн-программы Форума ITSEC 2026 6октября началось с разговора о безопасной разработке. На онлайн-конференции "Инструментарий для двадцати пяти процессов безопасной разработки" эксперты из Точки, ИСП РАН, Ecom.tech, Криптонит, ЦИАН и НИИАС обсудили, как выстраивать безопасную разработку при росте объёма кода, ужесточении требований регул …
CICADA8: российские компании защищены всего на 6,7 баллов из 10
Komolov Rostislav 06/10/26
Организации с крупным внешним цифровым периметром чаще чем в три раза сталкиваются с критическими уязвимостями, чем организации с небольшим числом внешних активов, считают авторы исследования «Кибербезопасность российского бизнеса 2026» аналитики CICADA8.
«Код Безопасности» выпустил технологический бандл для защиты рабочих станций
Komolov Rostislav 06/10/26
«Код Безопасности» объявляет о запуске интеграции платформы Secret Net EDR с решением «Континент ZTN». Это важный шаг в развитии защиты конечных точек, позволяющий комплексно контролировать рабочие станции − от выявления угроз до реагирования на них и предоставления доступа к корпоративным ресурсам.
Xello выпустила Prisma 6.0 — новую платформу для защиты инфраструктуры
Komolov Rostislav 06/10/26
Компания Xello, российский разработчик платформ для защиты данных и инфраструктуры, выпустила Xello Prisma 6.0. Это первый релиз платформы, которая стала общей технологической основой решений компании для защиты инфраструктуры. Xello Prisma объединяет продукты на уровне архитектуры, позволяя системам дополнять друг друга и комплексно решать задачи …
Международный Форум ЭДО состоится 3 декабря в Москве
Komolov Rostislav 06/10/26
3 декабря 2026 года в Москве состоится ключевое отраслевое событие года - Международный Форум по электронному документообороту. Это главная площадка для прямого диалога между регуляторами, операторами разработчиками ЭДО, а также бизнесом о настоящем и будущем электронного документооборота в России и за ее пределами.
Вектор на инженерный ИИ и безопасную разработку: итоги byteoilgas_conf 2026
Komolov Rostislav 06/10/26
В Москве завершилась четвертая профессиональная конференция byteoilgas_conf для инженерного и ИТ-сообщества нефтегазовой отрасли. В ней приняли участие представители Министерства энергетики РФ и Министерства цифрового развития, связи и массовых коммуникаций РФ, отраслевых компаний и технологического бизнеса. Главными темами стали цифровые двойники …
PAM Infrascope подтвердил свою эффективность для защищенного удаленного доступа к RDS-фермам
Komolov Rostislav 06/10/26
Компания «Онланта», российский сервис-провайдер в области ИТ-решений и облачных технологий, протестировала PAM Infrascope для организации безопасного подключения сотрудников к терминальным серверам, включая ферму RDS. В ходе тестирования решение подтвердило свою работоспособность и эффективность.
«Лаборатория Касперского» предупреждает о новой волне мошеннических писем с QR-кодами от имени официальных ведомств
Komolov Rostislav 06/10/26
За сентябрь решения компании уже заблокировали более 800 подобных сообщений. Эксперты «Лаборатории Касперского» фиксируют новую волну мошеннических рассылок на корпоративные электронные адреса от имени якобы государственных ведомств. Злоумышленники отправляют сотрудникам компаний письма с QR-кодами, ведущими на поддельные страницы, где им предлагае …
У каждой пятой компании в России сервисы баз данных доступны для внешнего подключения
Komolov Rostislav 06/10/26
Если компания размещает сервисы баз данных и удаленного доступа на внешнем периметре, то растет риск компрометации ее инфраструктуры и утечки чувствительной информации. По оценке экспертов BI.ZONE EASM, с начала 2026 года у 22% компаний были обнаружены сервисы баз данных на внешнем периметре: эти ресурсы доступны для прямого подключения через интер …
Растет инфраструктура — растет нагрузка на ИБ. Что с этим делать?
Амир Хафизов 06/10/26
В большой инфраструктуре недостаточно просто добавить мощности, когда растет нагрузка. Меняются архитектура, количество интеграций, объем событий и требования к отказоустойчивости — вместе с ними меняется и сама задача защиты. 13 октября на ITSEC 2026 разберем, как с этим работают компании с крупными и высоконагруженными системами. Регистрация →
«Газинформсервис» и СберСтрахование договорились о сотрудничестве на форуме GISDAYS
Komolov Rostislav 06/10/26
2 октября на форуме по ИБ и ИТ GISDAYS* ООО «Газинформсервис» в лице Романа Пустарнакова, заместителя генерального директора – коммерческого директора, и СберСтрахование в лице Владимира Шилина, исполнительного директора, обсудили партнёрство компаний.
Дресс-код и приглашение на субботник: какие фишинговые письма чаще всего открывают сотрудники компаний
Komolov Rostislav 06/10/26
Подобные рассылки нередко используются злоумышленниками для кибератак на организации. Фишинг — один из самых распространённых способов атак на компании. Чтобы убедить сотрудников открыть письмо или кликнуть по ссылке, злоумышленники выбирают темы, которые волнуют их больше всего. Согласно статистике «Лаборатории Касперского» за 2026 год*, более чет …
Подтверждена совместимость платформы BPMSoft и РЕД ОС 8
Komolov Rostislav 05/10/26
Российские разработчики программного обеспечения «БПМСофт» (ИТ-холдинг LANSOFT) и РЕД СОФТ сообщили о совместимости AI-driven low-code платформы BPMSoft и операционной системы РЕД ОС 8. Это расширяет возможности автоматизации бизнес-процессов в защищенных средах, построенных на базе отечественного ПО.
Неизвестные хакеры уже используют критическую уязвимость FortiMail
Komolov Rostislav 05/10/26
Fortinet подтвердила атаки и присвоила проблеме CVE-2026-104286 оценку 9,8 балла из 10 по шкале CVSS, пишет Securitylab. Уязвимость находится в веб-интерфейсе FortiMail и сочетает две ошибки обработки входных данных. Первая позволяет провести обход каталогов и выйти за пределы директории, с которой должно работать приложение. Вторая связана с непра …
США ввели санкции против сети взлома банкоматов Tren de Aragua
Komolov Rostislav 05/10/26
Банкоматы в США превращали в автоматы по выдаче наличных, а похищенные миллионы уходили через криптовалюту участникам венесуэльской группировки Tren de Aragua. Минфин США ввёл санкции против восьми человек и двух мексиканских компаний, связанных со схемой.
Новый уровень доверия: УЦСБ вошел в число авторизованных сервисных партнеров UserGate
Komolov Rostislav 05/10/26
Российский системный интегратор УЦСБ расширяет стратегическое сотрудничество с компанией UserGate, ведущим разработчиком решений в области информационной безопасности и архитектором сетевого доверия. Помимо действующего золотого статуса партнера, УЦСБ подтвердил высокий технический уровень и получил статус «Авторизованный сервисный партнер» (Author …
InfoWatch Data Protector защитит данные и права доступа к ним
Komolov Rostislav 05/10/26
Разработка ГК InfoWatch позволяет улучшить подход к управлению рисками через полный аудит данных, прав доступа и контроль служб каталогов. Линейку продуктов по защите данных ГК InfoWatch дополнил InfoWatch Data Protector. Разработка предназначена для защиты учетных записей пользователей и администраторов, а также данных, хранящихся «в покое» на раб …
«Доктор Веб»: обзор вирусной активности в III квартале 2026 года
Komolov Rostislav 05/10/26
По данным статистики детектирований антивируса Dr.Web, в III квартале 2026 года пользователи сталкивались с угрозами на 14,86% реже, чем во II квартале. Число запросов на расшифровку, поступивших в Службу технической поддержки «Доктор Веб», по сравнению со II кварталом увеличилось на 5,85%. Обращения преимущественно были связаны с энкодерами Trojan …
На теневых площадках появились стилеры со встроенной функцией автоматического ИИ-профилирования жертв
Komolov Rostislav 05/10/26
Стандартные стилеры собирают пароли, cookie-файлы активных сессий, данные банковских карт и криптовалютных кошельков, а также другие сведения об устройстве и пользователе. Эксперты BI.ZONE Threat Intelligence выявили новое поколение стилеров — ВПО, которое позволяет атакующим извлекать из ИИ-ассистентов историю чатов и аутентификационные данные. Ср …
«Код Безопасности» выводит на рынок Secret Net EDR 1.3 с рейтингом доверия устройств
Komolov Rostislav 05/10/26
Компания «Код Безопасности», российский разработчик сертифицированных средств защиты информации, объявляет о выводе на рынок нового продукта – Secret Net EDR версии 1.3. Это система класса Endpoint Detection and Response, предназначенная для обнаружения атак на конечных точках и оперативного реагирования на инциденты информационной безопасности.
Positive Technologies перешла на собственный антивирус MaxPatrol EPP
Komolov Rostislav 05/10/26
Компания Positive Technologies защищает инфраструктуру от массовых и известных кибератак с помощью MaxPatrol EPP, проверяя результативность технологии на себе. Антивирус вместе с продуктом для защиты от целевых кибератак MaxPatrol EDR обеспечивает безопасность корпоративных устройств и серверов на базе различных ОС, оставаясь незаметным для сотрудн …
«Я ваш сосед»: мошенники придумали новую легенду для сообщений в мессенджерах
Komolov Rostislav 05/10/26
«Лаборатория Касперского» обнаружила новую мошенническую схему, в рамках которой потенциальной жертве в мессенджере приходит сообщение якобы от соседа. Отправитель обращается к человеку по его реальному имени, называет номер квартиры и предупреждает о «подозрительном мужчине возле двери», который что-то снимает на камеру. «Сосед» утверждает, что пы …
Срочный договор, требования по киберзащите и визит делегации: «Лаборатория Касперского» рассказала об актуальных легендах в целевых атаках на организации
Komolov Rostislav 05/10/26
С началом нового делового сезона эксперты «Лаборатории Касперского» обращают внимание на целевые атаки на бизнес с применением тщательно подготовленных вредоносных писем. Такие сообщения могут быть рассчитаны на конкретную отрасль, компанию или сотрудника, поэтому злоумышленники стараются сделать их максимально убедительными: например, используют р …
В BI.ZONE ZTNA появилась поддержка аппаратного токена «Рутокен OTP»
Komolov Rostislav 05/10/26
Второй фактор аутентификации теперь можно получать с автономного устройства без использования смартфона. «Рутокен OTP» от компании «Актив» — устройство с кнопкой включения и экраном, которое генерирует одноразовые коды по алгоритму TOTP и работает автономно, без подключения к компьютеру или сети.
Регулирование и практика защиты локальных ИИ-моделей на ITSEC 2026
Амир Хафизов 02/10/26
Требования к безопасности систем искусственного интеллекта и то, как компании уже защищают локальные модели на практике, обсудим 13 октября в Москве на офлайн-конференции Форума ITSEC 2026 — с участием ФСТЭК России, ИСП РАН и экспертов крупных компаний. Программа и регистрация →
Кибербезопасность корпоративной инфраструктуры: практика и задачи на ITSEC 2026
Евгения Лысенко 02/10/26
16 октября в рамках Форума ITSEC 2026 состоится онлайн-конференция "Кибербезопасность предприятия и защита инфраструктуры". В программе — задачи, с которыми ИБ-команды сталкиваются каждый день: мониторинг и антифрод, обучение специалистов, отношения с бизнес-подразделениями, непрерывность критичных операций и управление защитой корпоративной инфрас …
Positive Technologies покажет новые технологии и ИИ-разработки на Positive Security Day 2026
Редакция сайта 01/10/26
В Москве 15 и 16 октября пройдет Positive Security Day 2026 — ключевая технологическая конференция Positive Technologies. Компания представит новые продукты и разработки, покажет, как ИИ уже меняет атаку и защиту, и даст участникам возможность проверить технологии на практике.
Как защитить АСУ ТП и объекты КИИ в 2027 году — обсудим на форуме ITSEC в Москве
Елена Токранова 01/10/26
Защита АСУ ТП — это режим эксплуатации, который необходимо поддерживать каждый день, не нарушая производственных процессов. 14 октября на ITSEC 2026 посвящаем этому вопросу отдельную офлайн-конференцию — "Защита АСУ ТП и объектов КИИ: наводим резкость на 2027 год". Программа и регистрация →