





Recent Posts by Komolov Rostislav:
04/12/20
Исследователи нидерландской компании Sansec обнаружили скимминговое вредоносное ПО для похищения платежных данных, которое киберпреступники прячут на самом видном месте – в иконках популярных социальных сетей. По словам исследователей, злоумышленники прячут …
04/12/20
Мошенники вооружились новой стратегией по выманиванию данных банковских карт у россиян. Злоумышленники рассылают фальшивые уведомления о долгах за жилищно-коммунальные услуги, которые якобы появились за время карантина и перехода на удаленный …
04/12/20
Около 8% приложений Android, доступных в официальном магазине Google Play Store, содержат уязвимости в популярной библиотеке для Android. По словам специалистов из компании Check Point, проблема находится в более старых …
04/12/20
Операторы вымогательского ПО Clop заявили, что похитили у южнокорейского торгового гиганта E-Land Retail данные 2 млн кредитных карт покупателей. По словам киберпреступников, до того, как в прошлом месяце они развернули …
04/12/20
Разработчики ботнета TrickBot создали новый модуль, который может искать уязвимости в UEFI (Extensible Firmware Interface) — интерфейсе между операционной системой и прошивкой, управляющей низкоуровневыми функциями оборудования. Имея доступ к прошивке …
04/12/20
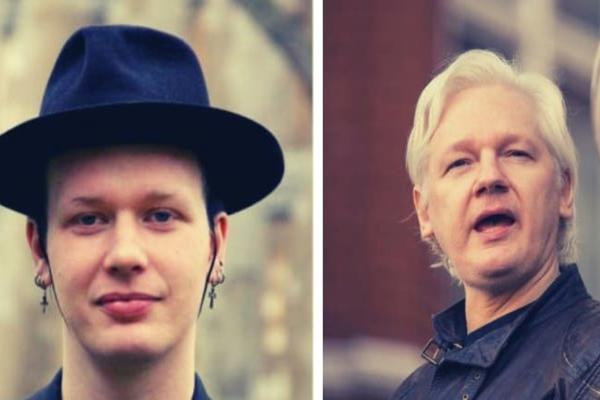
Шведский инженер-программист Ола Бини (Ola Bini), считающийся соратником основателя портала WikiLeaks Джулиана Ассанжа, предстанет перед судом Эквадора. Мужчина подозревается в совершении атаки на компьютерную систему государственной телекоммуникационной компании CNT. Об …
04/12/20
Уязвимости в программном обеспечении с открытым исходным кодом могут оставаться незамеченными в течение более четырех лет, прежде чем будут обнаружены. Согласно ежегодному отчету GitHub State of the Octoverse, использование проектов, …
04/12/20
Ботнет DarkIRC активно атакует тысячи незащищенных серверов Oracle WebLogic через уязвимость удаленного выполнения кода CVE-2020-14882 , исправленную компанией Oracle два месяца назад. По данным Shodan, в настоящее время через интернет …
04/12/20
Специалисты компании ESET рассказали о ранее недокументированном бэкдоре Crutch, использовавшемся в 2015-го по 2020 год в атаках на определенные цели. По словам специалистов, вредоносное ПО использовалось «продвинутой» хакерской группировкой Turla …
04/12/20
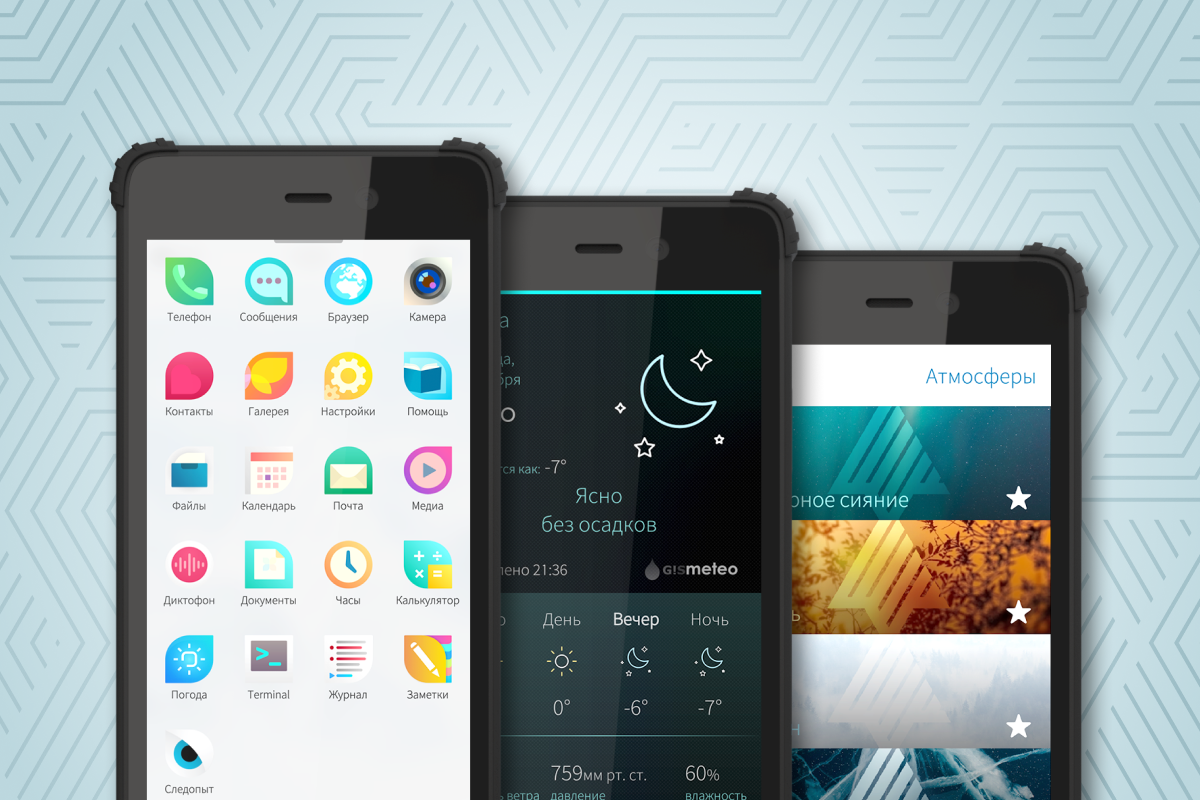
Компания “Открытая мобильная платформа” представила новый релиз мобильной ОС Аврора – версию 3.2 с кодовым названием «Пенза». Основные улучшения связаны с безопасностью: появился режим администратора, позволяющий локально контролировать доступный функционал …

Участвуйте в проектах
редакции журнала
"Информационная безопасность"


Copyright © 2025, ООО "ГРОТЕК"


