





Recent Posts by Komolov Rostislav:
29/07/19
Ряд сотрудников Google заявили о том, что компания Google продолжает сотрудничать с Пентагоном и правоохранительными органами США и предоставлять им ультрасовременные технологии разработки средств на базе искусственного интеллекта. Об этом …
29/07/19
Злоумышленники распространяют по электронной почте программу-вымогатель Sodinokibi (также известный как REvil и Sodin), выдавая себя за сотрудников немецкого Федерального управления по информационной безопасности (Bundesamt für Sicherheit in der Informationstechnik). Используя …
29/07/19
Новая версия вредоносного ПО Watchbog способна искать уязвимые к BlueKeep системы Windows, говорится в отчете Intezer Labs. Раньше вредонос использовался для заражения серверов на базе Linux с помощью эксплоитов для …
29/07/19
Агентство национальной безопасности США (АНБ) объявило о планах по созданию нового подразделения по кибербезопасности, которое будет заниматься защитой США от внешних киберугроз. Новое подразделение получит название «Директорат по кибербезопасности» (Cybersecurity …
29/07/19
Одними из самых популярных вредоносных программ в даркнете до сих пор остаются вредоносы, использующие эксплоиты, которым уже много лет, сообщают ИБ-специалисты из компании Recorded Future. Эксперты проанализировали подпольные форумы на …
29/07/19
Группировка Intrusion Truth раскрыла личности предполагаемых членов кибергруппировки APT17 (она же DeputyDog, Tailgater Team, Hidden Lynx, Voho, Group 72 и AuroraPanda), предположительно связанной с правительством Китая. Ранее Intrusion Truth обличила …
29/07/19
Федеральная торговая комиссия США (ФТК) и Facebook заключили соглашение, которое обязует компанию заплатить штраф в рекордные пять миллиардов долларов за использование конфиденциальных данных пользователей. Facebook также должна изменить политику работы …
29/07/19
На GitHub опубликован подробный технический анализ критической уязвимости (CVE-2019-0708), получившей название BlueKeep, а также незавершенный PoC-код для атак на системы под управлением Windows XP. Согласно статистике компании BitSight, по состоянию …
25/07/19
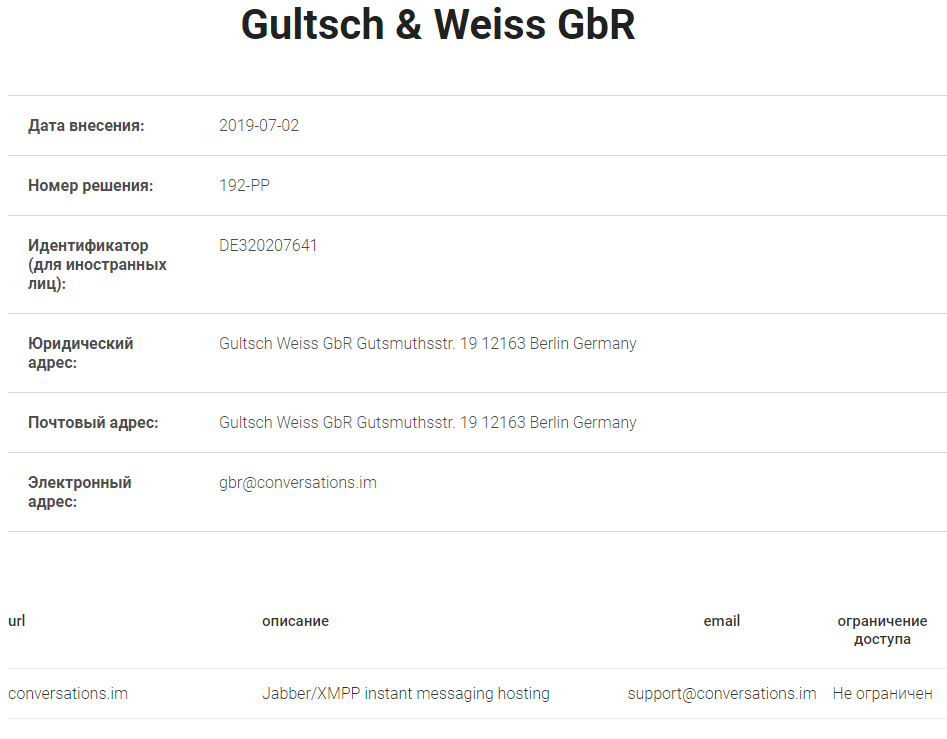
В ответ на требование Роскомнадзора компания Gultsch & Weiss GbR, владеющая Jabber/XMPP клиентом для мгновенного обмена сообщениями «Conversations», предоставила необходимые сведения для внесения в реестр организаторов распространения информации (ОРИ). По …
25/07/19
Киберпреступная группировка, известная как FIN8, вооружилась новым вредоносным ПО под названием BADHATCH, говорится в отчете команды Gigamon. Злоумышленники используют новую вредоносную программу, разработанную для атак на PoS-терминалы. По оценкам специалистов, …

Участвуйте в проектах
редакции журнала
"Информационная безопасность"


Copyright © 2025, ООО "ГРОТЕК"


