





Recent Posts by Komolov Rostislav:
28/03/19
Group-IB зафиксировала вирус нового поколения Gustuff с полностью автоматизированными функциями. Он нацелен на вывод денег и криптовалюты со счетов пользователей. Троян атакует клиентов, использующих мобильные приложения таких крупнейших банков, как …
28/03/19
По данным «Ростелекома», в 2018 году количество DDoS-атак выросло на 95% по сравнению с предыдущим годом. Больше всего пострадали компании из игровой индустрии (64%), сферы электронной коммерции (16%) и финансового …
28/03/19
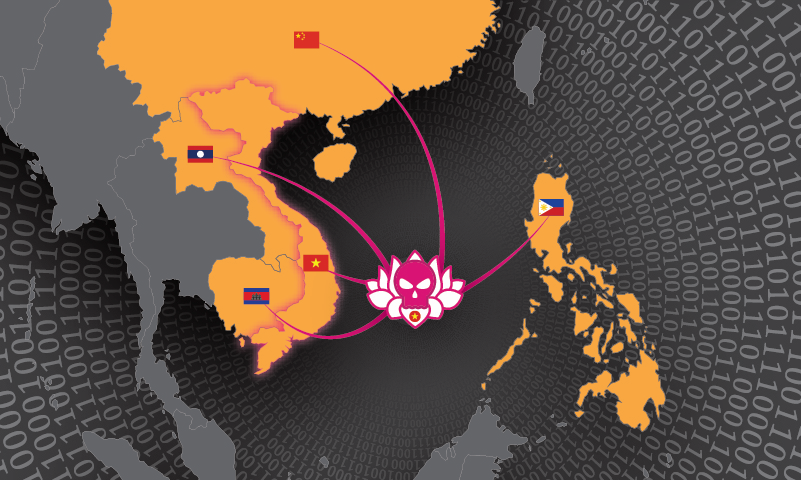
OceanLotus преимущественно действует в странах Юго-Восточной Азии — Лаосе, Камбодже, Вьетнаме и на Филиппинах. Их целью является шпионаж за госструктурами, политическими партиями и крупными компаниями этих государств. В новой вредоносной …
28/03/19
Спасский районный суд Приморского края приговорил к двум годам условного лишения свободы юриста Дмитрия Третьякова за репост в мессенджере Telegram, сообщает «Новая газета». Третьякова освободили в зале суда после года …
28/03/19
Комитет Совета Федерации по обороне и безопасности до конца 2019 года подготовит комплекс законодательных предложений по борьбе с киберпреступностью. Об этом сообщает ТАСС со ссылкой на первого заместителя председателя комитета …
28/03/19
Компания Microsoft тайно вела активную борьбу с финансируемой Ираном кибершпионской группировкой APT35, также известной как Phosphorus, Charming Kitten и Ajax Security Team. Об этом сообщается в судебных документах, с которых …
28/03/19
Выпущенное в январе обновление прошивки для маршрутизаторов Cisco моделей RV320/RV325, которое, по идее, должно было устранить уязвимости CVE-2019-1652 и CVE-2019-1653, оказалось неэффективным. Вместо того, чтобы исправить проблемы в коде web-интерфейса, …
28/03/19
Появившееся недавно вымогательское ПО LockerGoga вызвало настоящую панику среди промышленных компаний. На прошлой неделе жертвой вредоноса стал один из мировых лидеров по производству алюминия норвежская компания Norsk Hydro, потерявшая в …
28/03/19
В течение последних трех лет кибершпионская группировка Elfin (другое название APT33), предположительно финансируемая правительством Ирана, активно атакует организации в США и Саудовской Аравии. Как сообщают специалисты компании Symantec, жертвами группировки …
27/03/19
На GitHub опубликован исходный код средства удалённого администрирования SirepRAT, который позволяет удалённо запускать произвольный код на устройствах интернета вещей под управлением Windows 10 с привилегиями максимального уровня - SYSTEM. Речь …

Участвуйте в проектах
редакции журнала
"Информационная безопасность"


Copyright © 2025, ООО "ГРОТЕК"


