






Recent Posts by Komolov Rostislav:
21/10/22
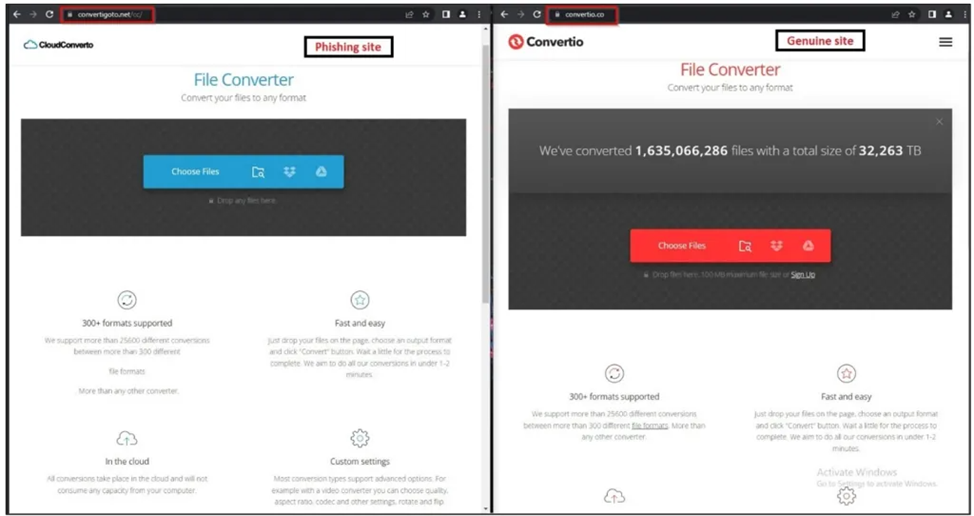
Исследователи из Cyble Research and Intelligence Labs (CRIL) обнаружили фишинговый сайт , имитирующий популярный сайт Convertio, который распространяет стилер Redline Stealer. Об этом пишет Securitylab. На поддельном сайте пользователю предлагается …
21/10/22
Исследователи Mandiant заявили , что вредоносная программа Ursnif «выросла» из банковского трояна в универсальный бэкдор, способный доставлять полезную нагрузку. Обновленный и модернизированный вариант, обнаруженный 23 июня 2022 года, получил кодовое …
21/10/22
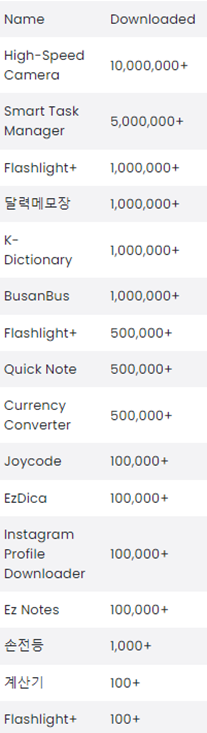
Исследователи ИБ-компании McAfee сообщают , что 16 вредоносных приложений с более чем 20 млн. загрузок были удалены из магазина Google Play после того, как они были уличены в мошенничестве с …
21/10/22
24-летний Эрик Мейггс и 22-летний Деклан Харрингтон из Массачусетса 19 октября были приговорены к 2-ум годам лишения свободы за массовую кражу криптовалюты. По данным Министерства юстиции США, преступники были нацелены …
21/10/22
Неизвестные связались с компанией и заявили, что им удалось похитить 200 ГБ ценных данных. История началась неделю назад, когда IT-команда Medibank зафиксировала подозрительную активность в своей сети, поясняет Securitylab. В …
20/10/22
Криминалисты Group-IB, одного из мировых лидеров в сфере кибербезопасности, успешно проанализировали образец программы-вымогателя DeadBolt, полученный в ходе одного из реагирований в России. Чаще всего жертвами вымогателей становятся компании малого и …
20/10/22
Компания «Доктор Веб» сообщает об обнаружении банковских троянских программ, которые нацелены на малайзийских пользователей. Злоумышленники распространяют их под видом мобильных приложений-магазинов. При этом в отличие от многих других эти банкеры …
20/10/22
Неизвестные злоумышленники создали множество поддельных профилей высокопоставленных специалистов по информационной безопасности, работающих в крупнейших корпорациях в сети LinkedIn. Как отметил известный эксперт по безопасности Брайан Кребс (Brian Krebs), количество фейковых …
20/10/22
Одна из крупнейших телекоммуникационных компаний мира Verizon уведомила некоторых клиентов о том, что их учетные записи были скомпрометированы, а их телефонные номера могли быть украдены мошенниками посредством подмены SIM-карт. В …
20/10/22
Ранее нигде не упоминавшийся бэкдор обнаружили эксперты из компании SafeBreach, передает Securitylab. Вредонос крайне скрытный, так как маскируется под процесс обновления Windows. По словам Томера Бара, руководителя команды исследователей в …

Участвуйте в проектах
редакции журнала
"Информационная безопасность"



Copyright © 2025, ООО "ГРОТЕК"


