






Recent Posts by Komolov Rostislav:
07/10/22
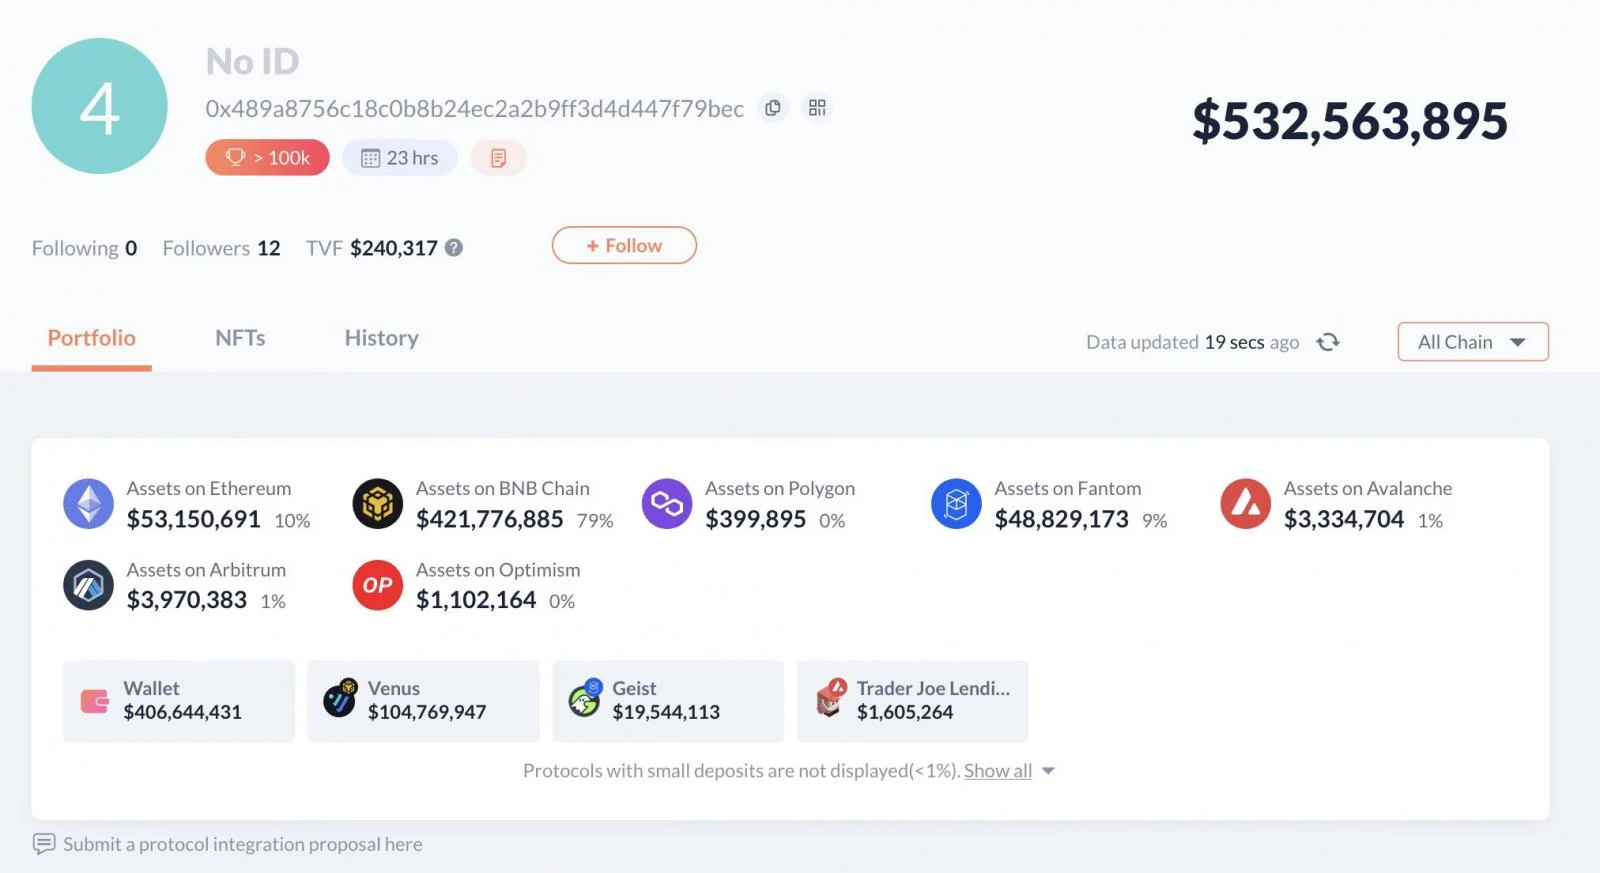
На данный момент доступно не очень много подробностей, но, судя по всему, атака началась вчера в 22:30 по московскому времени, пишут в Securitylab. Именно в это время на кошелек злоумышленника …
07/10/22
В понедельник Национальный институт по надзору за продуктами питания и лекарствами Колумбии (INVIMA) выпустил сообщение, в котором говорится, что организации пришлось отключить свой веб-сайт и серверы на время расследования кибератаки …
06/10/22
Одна из крупнейших некоммерческих систем здравоохранения в США CommonSpirit Health заявила , что отключила некоторые из своих IT-систем из-за кибератаки, который затронул несколько учреждений, передает Securitylab. Система здравоохранения CommonSpirit Health …
06/10/22
Известный рынок страхования Lloyd's of London расследует возможную кибератаку, из-за которой компании находятся в состоянии повышенной готовности к вторжениям. Компания Lloyd’s заявила, что на данный момент расследует инцидент и перезагружает …
06/10/22
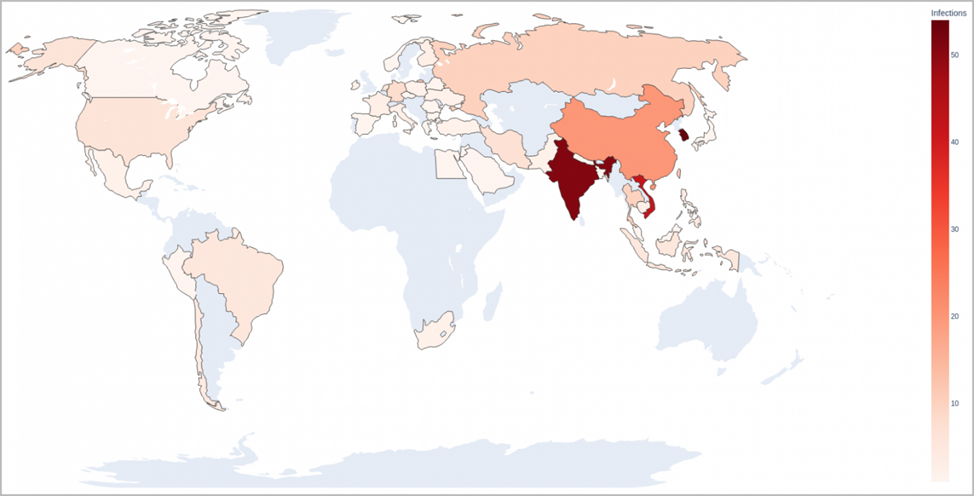
Исследователи безопасности обнаружили новое вредоносное ПО, нацеленное на серверы Microsoft SQL. Бэкдор Maggie уже заразил сотни компьютеров по всему миру. Maggie управляется с помощью SQL-запросов. Его возможности включают в себя …
06/10/22
Группировка BlackByte использует новую технику, которую исследователи называют Bring Your Own Vulnerable Driver" (BYOVD), позволяющую обойти защиту путем отключения более 1000 драйверов, используемых различными системами безопасности. В своих последних атаках …
06/10/22
Специалисты Avast обнаружили ошибку в процессе шифрования, реализованном в некоторых версиях Hades и воспользовались этим для создания дешифратора. Эксперты отметили, что затронутые ошибкой программы не удаляют никаких данных у жертв …
06/10/22
Группировка RansomHouse добавила в список своих жертв ADATA – тайваньского производителя карт памяти и накопителей. Хакеры утверждают, что им удалось заполучить 1 ТБ данных компании, пишет Securitylab. И хотя злоумышленники …
06/10/22
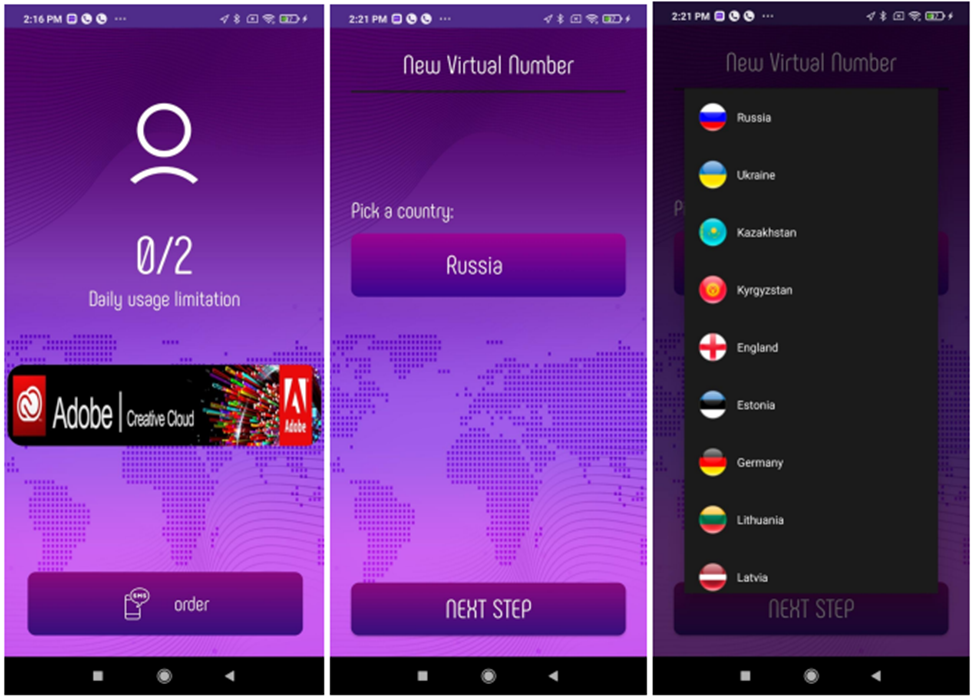
Исследователи ИБ-компании Zimperium Labs обнаружили новое шпионское ПО для Android под названием RatMilad, которое создано злоумышленниками на Ближнем Востоке и используется для слежки и кражи данных пользователей. Это передает Securitylab …
06/10/22
По данным «Лаборатории Касперского», в 2022 году почти 150 тысяч пользователей в России столкнулись с троянцами-стилерами. Это вредоносные программы, которые крадут логины и пароли от аккаунтов в различных сервисах. В …

Участвуйте в проектах
редакции журнала
"Информационная безопасность"



Copyright © 2025, ООО "ГРОТЕК"


