






Recent Posts by Komolov Rostislav:
22/07/22
APT-группа Evilnum (TA4563) возобновила свои атаки и нацелилась на европейские финансовые и инвестиционные организации. Согласно новому отчету Proofpoint, Evilnum представляет из себя бэкдор, который используется для кражи данных или доставки …
22/07/22
Исследователи из ЛК в своем недавно вышедшем отчете рассказали о совершенно новом шифровальщике Luna, написанном на Rust и способном атаковать Windows, Linux и ESXi. По словам специалистов, вредонос не отличается …
22/07/22
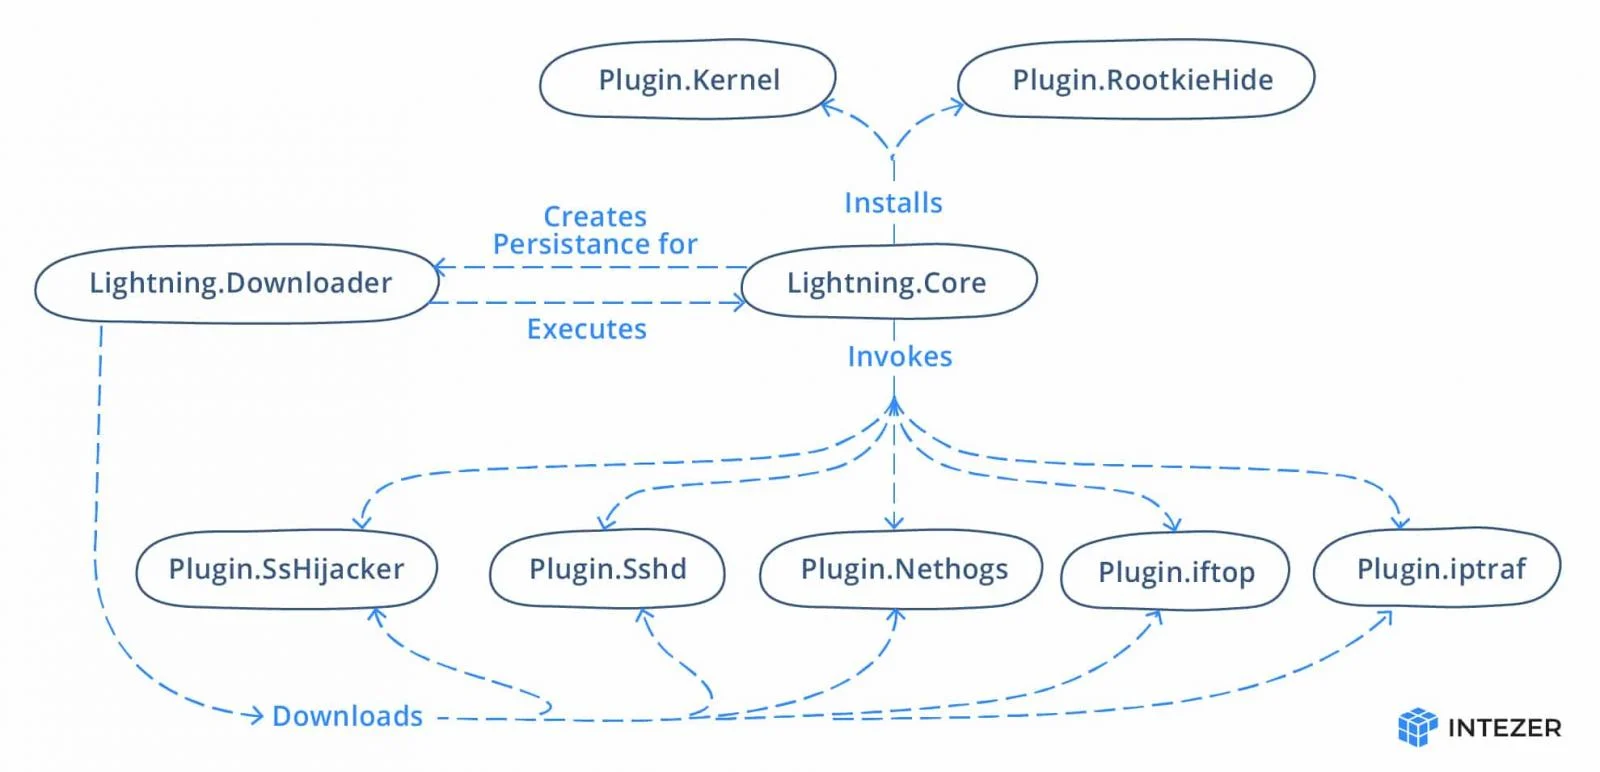
Сегодня компания Intezer опубликовала отчет, в котором подробно описала новое вредоносное ПО Lightning Framework, сравнив его со швейцарским армейским ножом. По словам специалистов, Lightning Framework представляет из себя крайне гибкую …
21/07/22
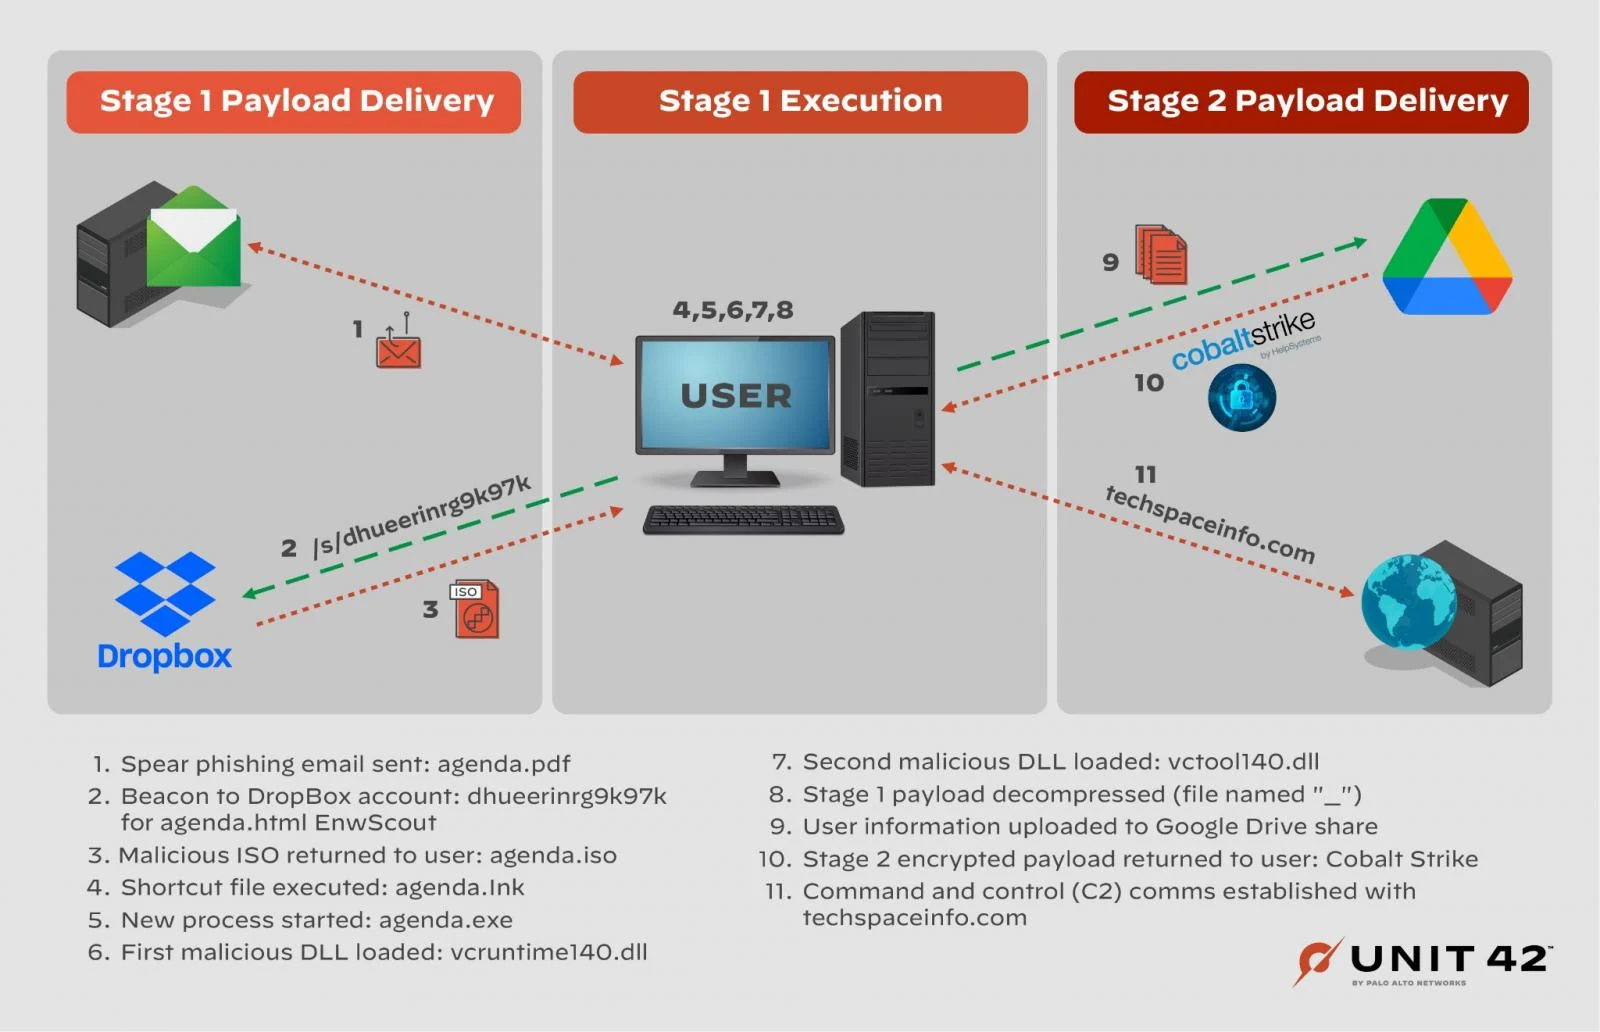
Хакеры из Nobelium (она же APT29 или Cozy Bear ) пользуются доверием пользователей к облачным сервисам хранения данных и используют их для распространения вредоносного ПО. Такая тактика делает крайне усложняет …
21/07/22
Киберпреступники из группировки 8220 использовали уязвимости в Linux и облачных приложениях, чтобы расширить свой ботнет до 30 тысяч зараженных хостов. Специалисты называют участников 8220 низкоквалифицированными, финансово мотивированными хакерами, которые проникают …
21/07/22
Атака произошла в ночь на 29 июня и нарушила бизнес-операции Knauf, из-за чего компании пришлось отключить все IT-системы, чтобы локализовать киберинцидент. В официальном заявлении производитель стройматериалов заявил, что работает над …
21/07/22
Специалисты из ESET обнаружили новую вредоносную программу, получившую название CloudMensis. Вредонос написан на языке Objective-C и представляет из себя шпионское ПО и бэкдор в одном флаконе, направленные на устройства с …
21/07/22
Представители группы The Odyssey Team заявили, что сумели взломать iOS 15 от Apple. Об этом сообщает издание 9to5mac. Чтобы добиться поставленной цели, специалистам понадобился год упорной работы, в то время …
21/07/22
Новое исследование показало, что крупные поставщики встроенного ПО не всегда применяют надлежащие средства защиты, делая своих клиентов уязвимыми перед атаками спекулятивного выполнения. Все эти атаки исследователи из Binarly объединили в …
21/07/22
Исследователей из Zscaler ThreatLabz больше всего заинтересовало распространение печально известного вредоносного ПО Joker, нацеленного на устройства Android. Несмотря на все защитные системы Google, вредонос все равно продолжает попадать в магазин …

Участвуйте в проектах
редакции журнала
"Информационная безопасность"



Copyright © 2025, ООО "ГРОТЕК"


