






Recent Posts by Komolov Rostislav:
30/06/22
MITRE поделился списком 25 наиболее распространенных и опасных недостатков ПО за предыдущие два года. 25 основных ошибок MITRE считаются опасными, потому что их легко обнаружить, и они оказывают сильное влияние …
30/06/22
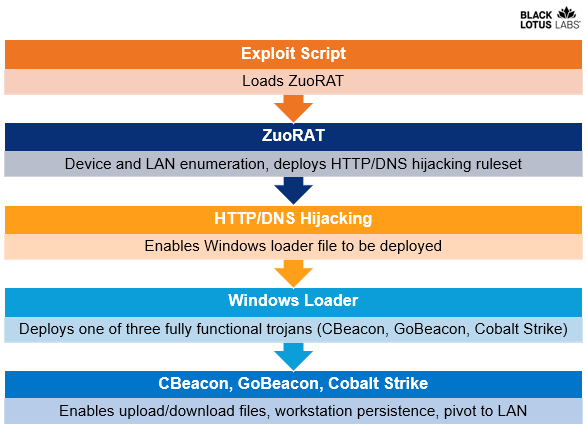
Согласно отчету исследователей безопасности из Black Lotus Labs , сложность атак, их тактика, методы и процедуры указывают на то, что они проводятся и контролируется государственными хакерами. Атаки с использованием трояна …
30/06/22
Компания Microsoft опубликовала подробности об уязвимости CVE-2022-30137 в Azure Service Fabric (SF), позволяющей злоумышленникам с доступом к скомпрометированному контейнеру повысить свои привилегии и получить контроль над узлом SF хоста и …
29/06/22
Исследователи из компании Sekoia обнаружили новую версию вредоносного ПО Raccoon Stealer, которая продается на хакерских форумах и предлагает расширенные возможности кражи паролей. Оператор проекта 2 июня объявил, что тестирование Raccoon …
29/06/22
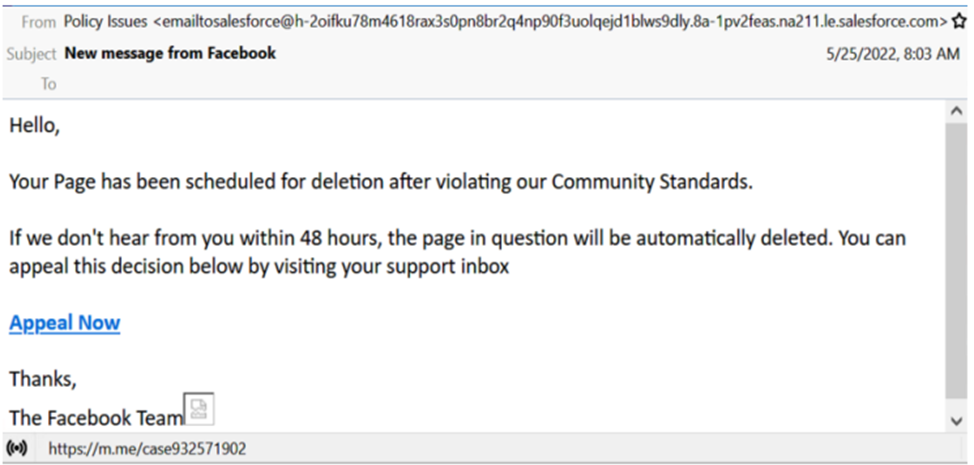
Новая фишинговая кампания использует чат-бота Facebook Messenger (Facebook и все продукты компании запрещены на территории РФ), чтобы выдать себя за службу поддержки и украсть учетные данные администраторов страниц в Facebook …
29/06/22
Аналитики компании Zscaler недавно обнаружили активность группировки Evilnum, нацеленной на европейские организации по миграции. Вредоносная кампания началась в конце февраля. Миграционные организации получили фишинговые электронные письма, содержащие документ с макросами …
29/06/22
Tencent (также известная как QQ) заявила об инциденте в китайской социальной сети Weibo и извинилась перед пользователями. Согласно сообщению компании, хакеры распространяли фишинговые QR-коды, которые якобы предлагали бесплатные игровые аккаунты …
29/06/22
Финансовая организация Bank of the West, имеющая более 600 филиалов в США, впервые обнаружила волну подозрительных попыток снятия денег в ноябре 2021 года и объединилась с правоохранительными органами для проведения …
29/06/22
Крупнейший в Великобритании жилищно-строительный кооператив Clarion подвергся кибератаке, затронувшей его IT-системы и телефонные линии. Clarion, обслуживающий 125 тыс. домов, сообщил на своем сайте, что обратился за помощью в восстановлении своих …
29/06/22
Группа разработчиков вымогательского ПО LockBit совсем недавно выпустила свежую версию RaaS (программа-вымогатель как услуга), LockBit 3.0, а вместе с ней и первую в дарквебе Bug Bounty. Хакерская программа по поиску …

Участвуйте в проектах
редакции журнала
"Информационная безопасность"



Copyright © 2025, ООО "ГРОТЕК"


