




Recent Posts by Komolov Rostislav:
20/10/21
Специалисты ИБ-компании Sophos раскрыли международную кибермошенническую схему, в ходе которой с помощью Tinder и поддельных iOS-приложений злоумышленники похитили у жертв $1,4 млн в биткойнах. Мошенническая схема, получившая название CryptoRom, впечатляет …
19/10/21
Компания R-Vision выпустила новую версию платформы автоматизации мониторинга и реагирования на инциденты информационной безопасности R-Vision Incident Response Platform (IRP). В продукте появилась возможность работать с группами инцидентов, реализовано взаимодействие с …
19/10/21
Администрация социальной сети Twitter отключила две учетные записи (@lagal1990 и @shiftrows13), которые использовались злоумышленниками для обмана исследователей в области кибербезопасности. Хакеры загружали вредоносное ПО на устройства жертв в рамках длительной …
19/10/21
ИБ-компания Trustwave выпустила бесплатную утилиту для восстановления данных, зашифрованных вымогательским ПО BlackByte, позволяющую жертвам вымогателя вернуть свои файлы без уплаты выкупа. Скачать утилиту можно с GitHub. Декриптор эксплуатирует уязвимость в …
19/10/21
Мужчина из Южной Калифорнии (США) признался в сговоре с другими преступниками с целью взлома сотен учетных записей Apple iCloud. 40-летний Хао Куо Чи взламывал учетные записи в основном для кражи …
19/10/21
Сеть по борьбе с финансовыми преступлениями (Financial Crimes Enforcement Network, FinCEN) Министерства финансов США опубликовала отчет, согласно которому в первой половине 2021 года было зафиксировано больше атак с использованием программ-вымогателей, …
19/10/21
Телекомпания Sinclair Broadcast Group, управляющая десятками телестанций по всей территории США, стала жертвой кибератаки. Согласно официальному заявлению компании, некоторые ее серверы и рабочие станции были зашифрованы вымогательским ПО. Более того, …
18/10/21
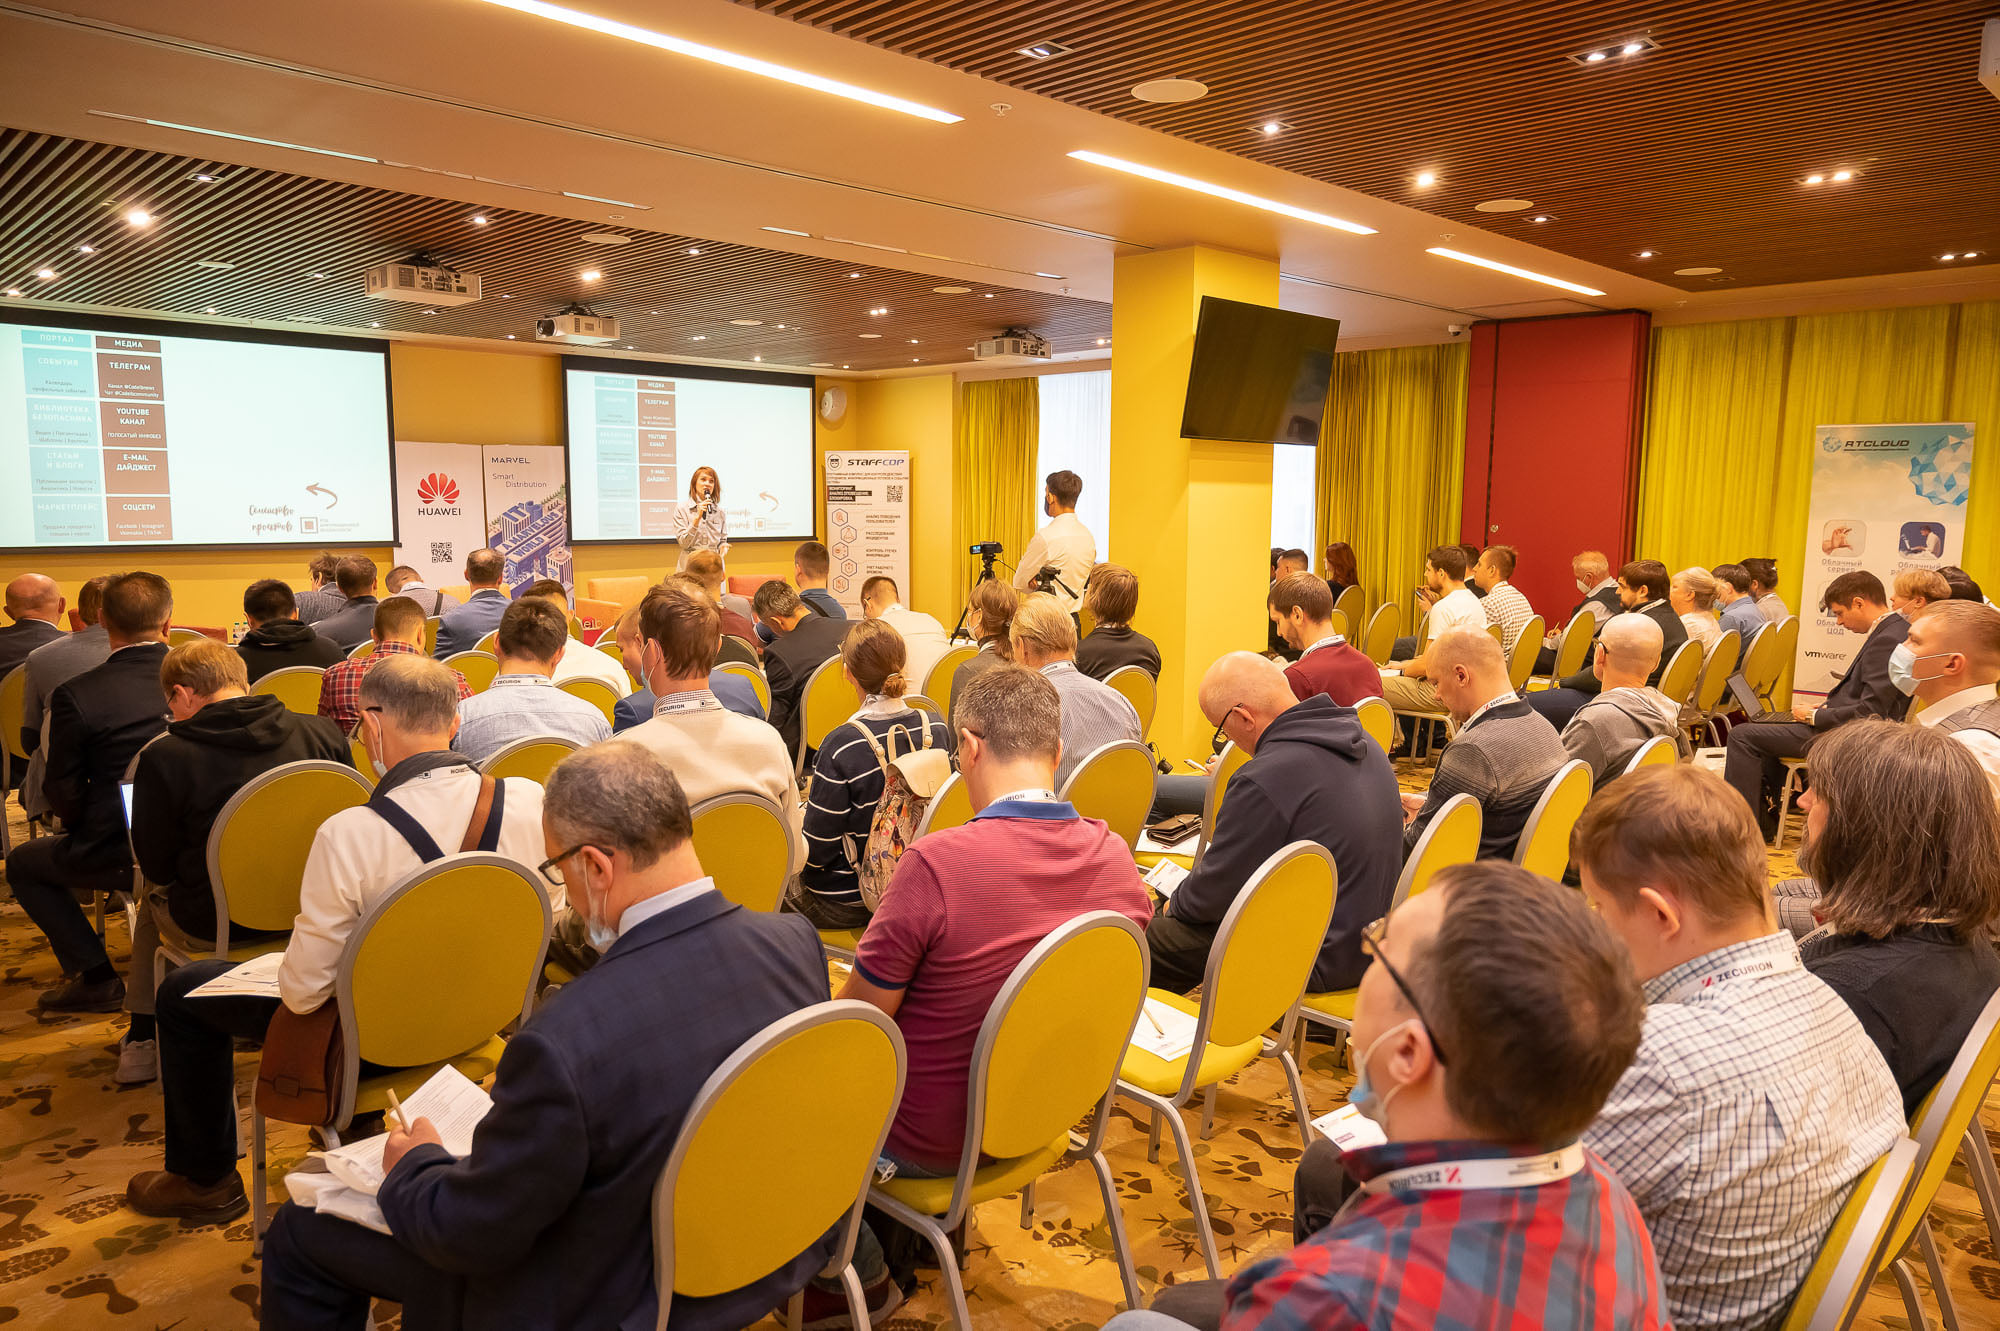
7 октября 2021 Код ИБ снова приехал в столицу Сибири, чтобы собрать на одной площадке руководителей и специалистов по ИТ и ИБ, представляющих различные отрасли и госсектор. Конференция стартовала традиционно …
18/10/21
Нашумевшая вымогательская группировка REvil снова исчезла с радаров, всего через месяц после своего внезапного возвращения. Первым неладное заподозрил специалист Recorded Future Дмитрий Смилянец, обнаруживший сообщение на хакерском форуме XSS от …
18/10/21
Операторы вредоносного ПО TrickBot прибегли к новым уловкам, направленным на укрепление своих позиций во время вредоносных кампаний. Группировка, отслеживаемая под названиями ITG23 и Wizard Spider, сотрудничает с другими киберпреступниками (например, …
Участвуйте в проектах
редакции журнала
"Информационная безопасность"


Copyright © 2025, ООО "ГРОТЕК"


