




Recent Posts by Komolov Rostislav:
02/07/21
Facebook тестирует новые подсказки: пользователи могут сообщить, что столкнулись с экстремистским контентом в соцсети. Предупреждения перенаправляют пользователей на ресурсы по борьбе с радикальными группами и психологической поддержке тех, кто в …
02/07/21
Операторы вымогательского ПО REvil продолжают атаковать крупные компании. Судя по информации в официальном блоге REvil в даркнете, в числе недавних жертв вымогателя оказалась одна из крупнейших в Испании телекоммуникационных компаний …
02/07/21
Хакеры взломали сервер одного из крупнейших удостоверяющих центров Монголии MonPass и внедрили бэкдор в официальный клиент установки сертификатов. По данным компании Avast, бэкдор находился в приложении с 8 февраля по …
02/07/21
ИБ-эксперты компании FortiGuard Labs связали новое вымогательское ПО Diavol с киберпреступной группировкой Wizard Spider, стоящей за вредоносным ПО Trickbot. Полезные нагрузки Diavol и Conti развертывались на различных системах в ходе …
02/07/21
После объявления об уходе из бизнеса вымогательского ПО и переименования своего сайта утечек в платформу для публикации утечек другими киберпреступниками группировка Babuk, похоже, все-таки не смогла усидеть «на пенсии» и …
02/07/21
Представители Google признались правительственной комиссии в Индии, что сотрудники компании прослушивают записи разговоров между пользователями и голосовым помощником Google Ассистент. Более того, искусственный интеллект иногда может записывать голоса пользователей без …
01/07/21
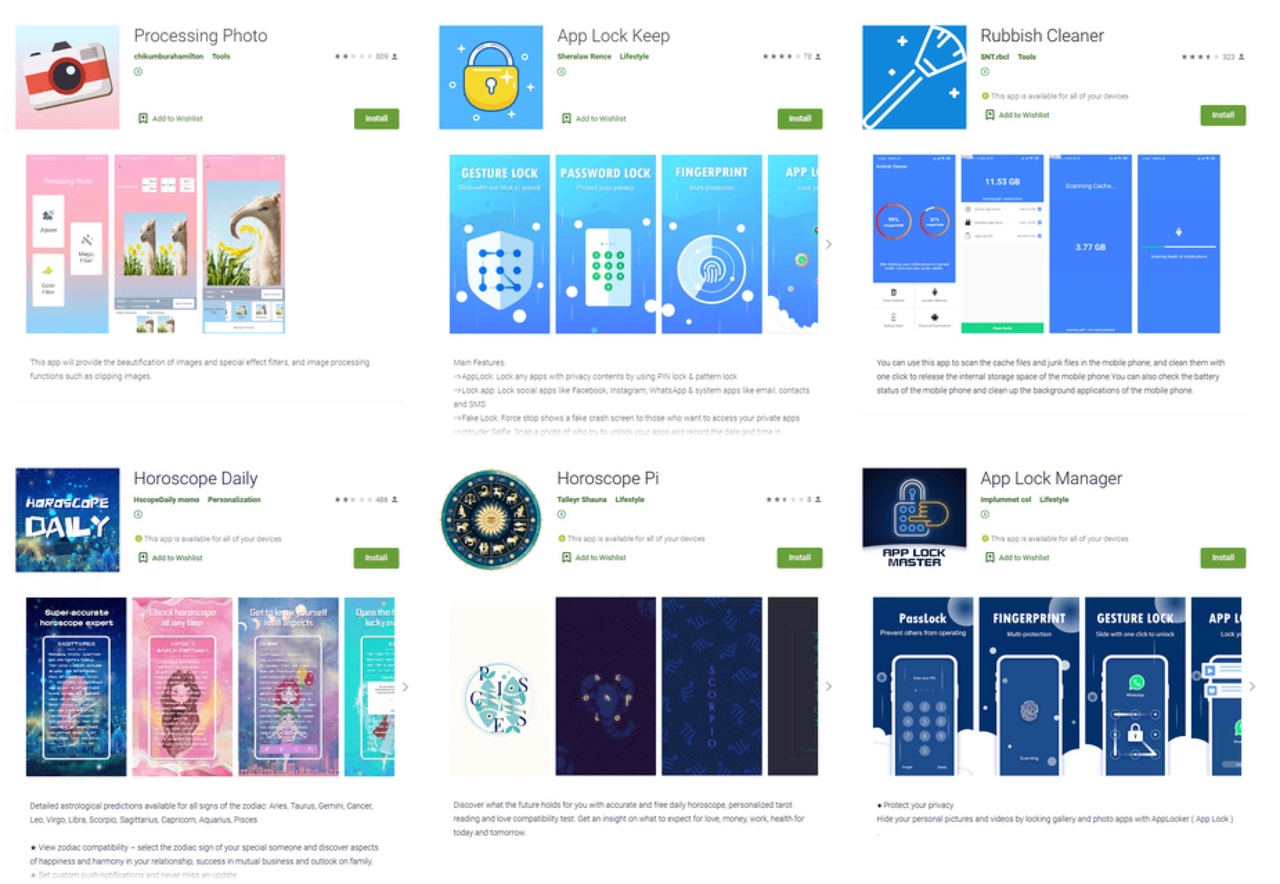
Вирусные аналитики компании «Доктор Веб» обнаружили в каталоге Google Play вредоносные приложения, ворующие логины и пароли пользователей Facebook. Эти трояны-стилеры распространялись под видом безобидных программ, общее число установок которых превысило …
01/07/21
Ряд исследователей в области кибербезопасности сообщили , что патч, выпущенный компанией Microsoft для исправления уязвимости CVE-2021-1675 , устраняет только вектор атаки с повышением привилегий. Компьютерные системы, получившие патч, все еще …
01/07/21
Опасный эксплоит EternalBlue, разработанный Агентством национальной безопасности (АНБ) США для эксплуатации уязвимости в протоколе Microsoft Server Message Block, (SMB) продолжает представлять серьезную угрозу для многих организаций по всему миру более …
01/07/21
Как сообщает компания Proofpoint, преследующие финансовую выгоду киберпреступные группировки все чаще стали применять в своих атаках Cobalt Stike – легитимный инструмент, использующийся ИБ-экспертами для тестирования безопасности сетей. Proofpoint не приводит …
Участвуйте в проектах
редакции журнала
"Информационная безопасность"


Copyright © 2025, ООО "ГРОТЕК"


