




Recent Posts by Komolov Rostislav:
26/04/21
Неизвестные злоумышленники скомпрометировали механизм обновления корпоративного менеджера паролей Passwordstate и использовали его для установки вредоносной программы на системы пользователей. Разработчик Passwordstate, компания Click Studios, уже разослала своим клиентам электронные письма …
26/04/21
Недавно «Лаборатория Касперского» выявила серию атак на администраторов сайтов в России. Её цель — заразить управляемые ими веб-ресурсы. Под видом регулирующего органа злоумышленники рассылают мошеннические уведомления о необходимости подтвердить факт …
26/04/21
Агентство кибербезопасности и безопасности инфраструктуры США (Cybersecurity and Infrastructure Security Agency, CISA) рассказало об APT-группе, использовавшей бэкдор SUPERNOVA для компрометации платформы SolarWinds Orion. По данным CISA, злоумышленники развертывали бэкдор после …
23/04/21
Новое вымогательское ПО Qlocker «пошло вразнос», ежедневно атакуя сотни сетевых хранилищ (NAS) QNAP. Вымогатель упаковывает хранящиеся на устройствах файлы жертвы в защищенные паролем 7zip-архивы и требует $550 за их восстановление …
23/04/21
Эксперты из фирмы Check Point зафиксировали не менее 130 атак за последние три месяца, использующих Telegram для установки нового многофункционального трояна для удаленного доступа ToxicEye. Telegram не только не блокируется …
23/04/21
Хакерская операция SolarWinds, о которой стало известно в декабря 2020 года, отличается высокой сложностью и огромным набором тактик, используемых злоумышленниками для проникновения и сохранения постоянства в инфраструктуре атакуемых организаций. Еще …
23/04/21
Японский производитель оптического оборудования Hoya Vision Care U.S. подвергся кибератаке с использованием вымогательского ПО. Как сообщили представители компании, кибератака затронула лишь системы в США. "После выявления угрозы мы быстро приняли …
23/04/21
Исследователи в области безопасности похитили с хакерской торговой площадки Ultimate Anonymity Services (UAS) учетные данные 1,3 млн RDP-серверов. Протокол удаленного рабочего стола (Remote Desktop Protocol) — решение Microsoft для удаленного …
23/04/21
Агентство по кибербезопасности и безопасности инфраструктуры (CISA) США выпустило чрезвычайную директиву после сообщений об эксплуатации китайскими хакерами уязвимости нулевого дня в шлюзах Pulse Connect Secure ( CVE-2021-22893 ). Ведомство требует …
22/04/21
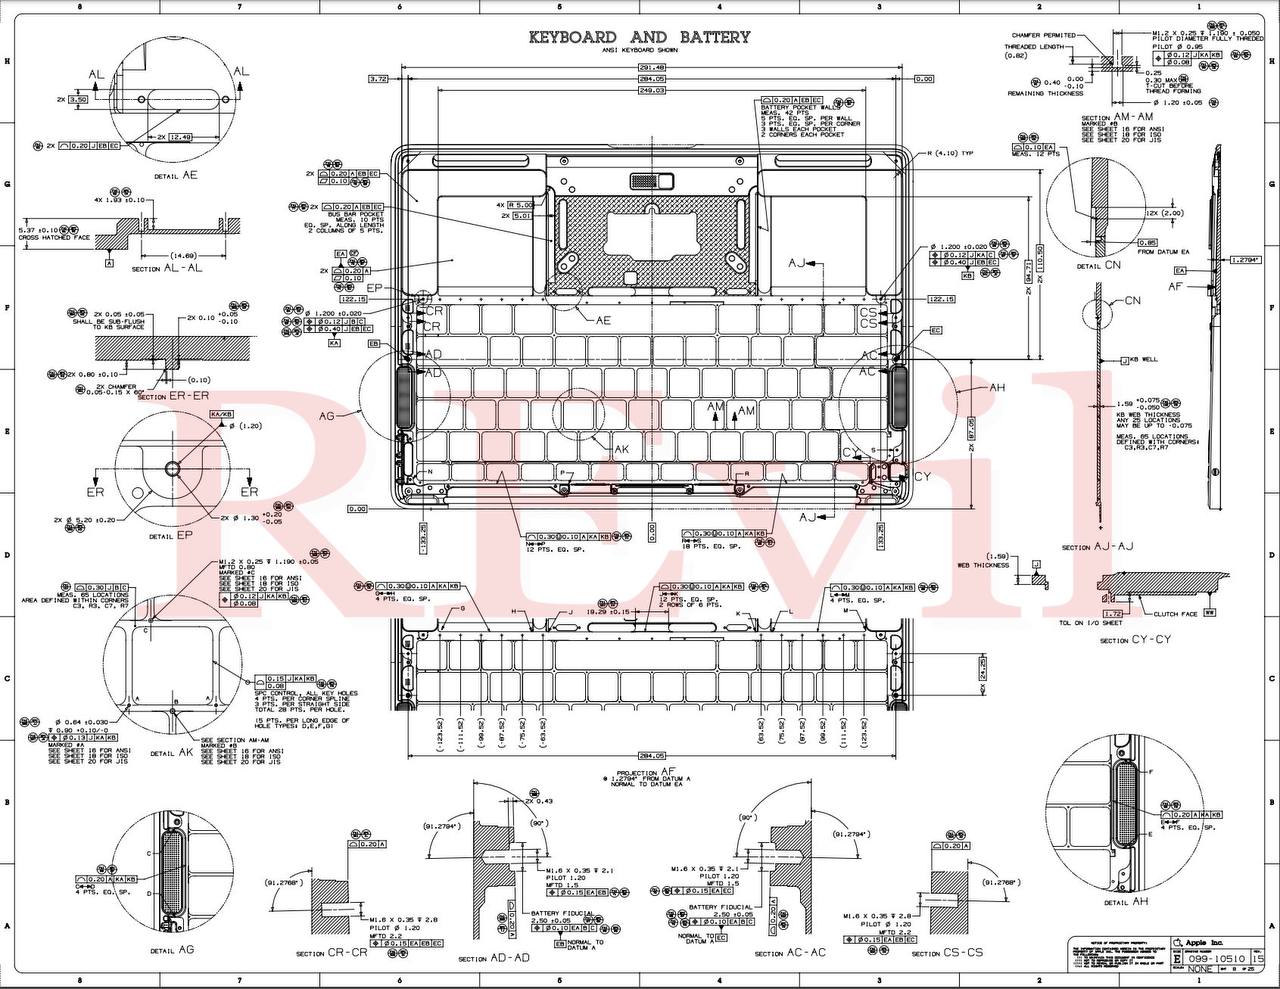
Хакерская группировка REvil, также известная как Sodinokibi, объявила о краже чертежей новейших продуктов компании Apple. За расшифровку сведений киберпреступники требуют выкуп $50 млн, сообщает Bloomberg. Хакеры назвали свою атаку «крупнейшей …
Участвуйте в проектах
редакции журнала
"Информационная безопасность"


Copyright © 2025, ООО "ГРОТЕК"


