




Recent Posts by Komolov Rostislav:
28/12/20
На территории Великобритании в рамках борьбы с киберпреступностью был арестован 21 человек, который приобрел на ныне несуществующем ресурсе WeLeakInfo доступ к данным, похищенным в результате взлома других web-сайтов. По сообщению …
28/12/20
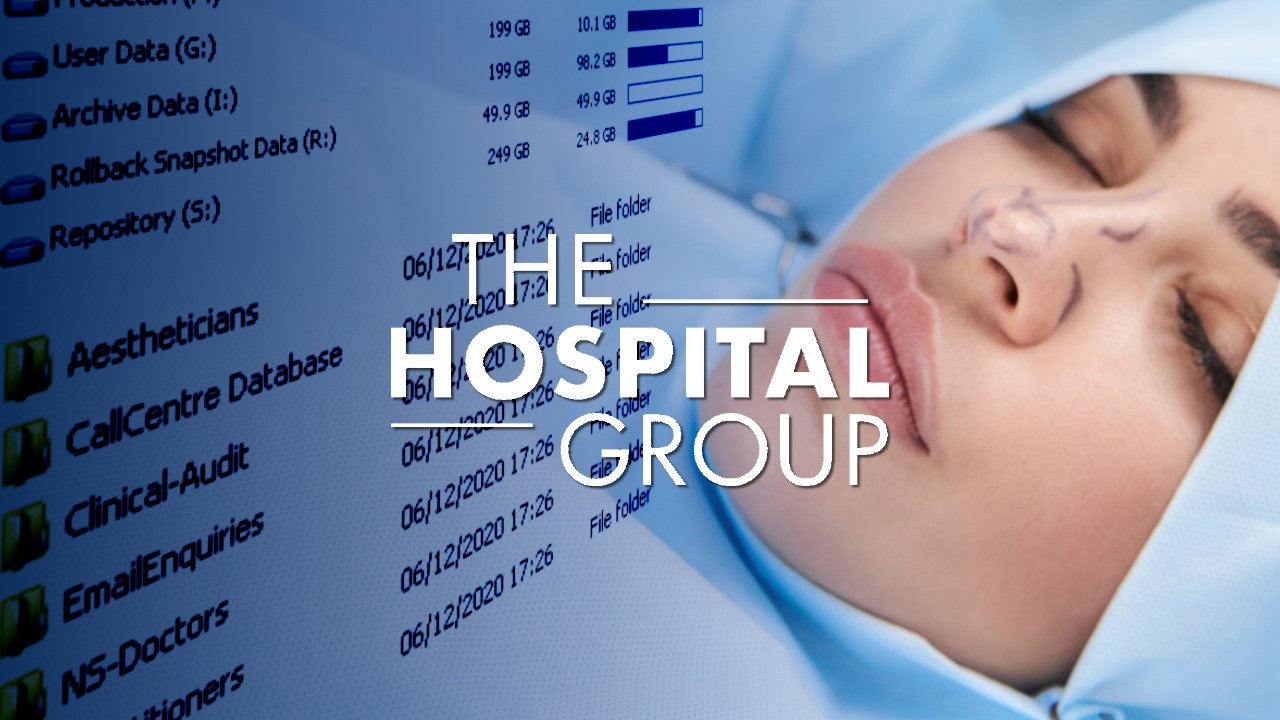
Киберпреступная группировка REvil похитила данные крупной сети косметических клиник и угрожает опубликовать фотографии пациентов до и после операций. По информации издания BBC, хакеры взломали облачные хранилища крупнейшей британской сети клиник …
28/12/20
Связываемая с правительством Ирана киберпреступная группировка Pay2Key заявила о взломе компьютерных систем израильской ИБ-компании Portnox через день после сообщения о взломе Israel Aerospace Industries. Злоумышленники опубликовали документы, связанные с клиентами …
28/12/20
Копания Sangoma сообщила о кибератаке на свои системы после того, как операторы вымогательского ПО Conti похитили и опубликовали ее документы. Sangoma является производителем аппаратного и программного обеспечения для VoIP-телефонии. Наиболее …
28/12/20
Предположительно российские хакеры взломали компьютерные системы корпоративного партнера Microsoft и похитили электронные письма пользователей облачных сервисов Microsoft, а также переписку одной из частных компаний. Об этом сообщило издание The Washington …
25/12/20
Российская криптовалютная биржа Livecoin сообщила, что ее компьютерные системы были взломаны и она потеряла контроль над некоторыми серверами. Предположительно, кибератака произошла в ночь с 23 на 24 декабря. Хакеры перехватили …
25/12/20
Британское Управление комиссара по информации (Information Commissioner's Office, ICO) предупредило организации, ставшие жертвами кибератаки на SolarWinds, о том, что они должны сообщать об утечках данных в течение трех дней после …
25/12/20
Сеть по борьбе с финансовыми преступлениями США (Financial Crimes Enforcement Network, FinCEN) предложила новые правила, благодаря которым властям будет легче отслеживать криптовалютные транзакции. И хотя на обсуждение инициативы отведено 15 …
25/12/20
Citrix подтвердила , что текущая вредоносная кампания по проведению DDoS-атак с использованием DTLS-протокола в качестве вектора усиления нацелена на сетевые устройства Citrix Application Delivery Controller (ADC) с включенным протоколом Enlighted …
25/12/20
Специалисты компаний «Лаборатория Касперского» и «Яндекс» обнаружили масштабную потенциально вредоносную кампанию, в ходе которой злоумышленники внедряют вредоносный код в расширения для браузеров. Эксперты выявили более двадцати модифицированных расширений, в том …
Участвуйте в проектах
редакции журнала
"Информационная безопасность"


Copyright © 2025, ООО "ГРОТЕК"


