





Recent Posts by Komolov Rostislav:
18/05/20
Специалисты из компании Bitdefender рассказали о вредоносной кампании, в рамках которой шпионское вредоносное ПО, получившее название Mandrake, на протяжении четырех лет скрывалось в магазине Google Play Store под видом криптовалютного …
18/05/20
Исследователи безопасности из «Лаборатории Касперского» обнаружили новую версию вредоносного ПО COMpfun, которое контролирует зараженные хосты с помощью механизма, основанного на кодах состояния HTTP. Вредоносная программа была впервые обнаружена в ноябре …
15/05/20
Исследователи отмечают несколько спам-кампаний, связанных с коронавирусом (COVID-19), которые распространяют новый вариант трояна Agent Tesla: всего он затрагивает 3% организаций во всем мире. Новый вариант Agent Tesla был модифицирован для …
15/05/20
Эксперты BI.ZONE обнаружили новую схему мошенничества в интернете. Жертвами злоумышленников являются пользователи популярных площадок для размещения объявлений — Avito и Юлы. По схеме осуществления атаки злоумышленники создают объявления о продаже …
15/05/20
Компании по кибербезопасности заметили, что мошенники начали создавать десятки сайтов, которые эксплуатируют тему дополнительных выплат для семей с детьми, назначенных в связи с пандемией коронавируса, пишет «Коммерсант». Первые подобные ресурсы …
15/05/20
В четверг, 14 мая, электроэнергетическая компания Elexon, играющая ключевую роль в системе электроснабжения Великобритании, подверглась кибератаке. Как сообщается в опубликованном на сайте компании коротком уведомлении, инцидент затронул только ее внутреннюю …
15/05/20
Компания Microsoft опубликовала информацию об киберугрозах, собранных в ходе вредоносных кампаний, которые связаны с коронавирусной инфекцией (COVID-19). Таким образом техногигант намерен повысить осведомленность других организаций и предприятий об изменениях техник …
15/05/20
Специалисты из компании Trend Micro сообщили о вредоносной кампании, в ходе которой киберпреступная группировка Tropic Trooper на протяжении нескольких лет использует вредоносное ПО USBferry для осуществления атак направленного фишинга на …
15/05/20
Специализирующаяся на изучении вредоносного ПО исследовательская группа IssueMakersLab сообщила о кибероперации, проводимой Разведывательным управлением КНДР против турецкого производителя военной техники Otokar. Как пишет IssueMakersLab на своей странице в Twitter, с …
14/05/20
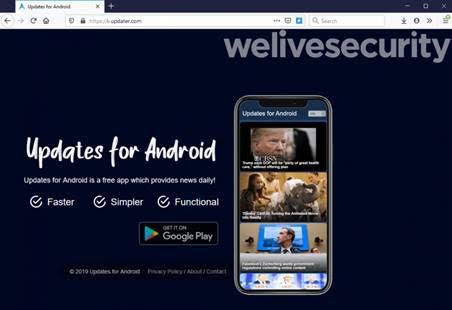
Компания ESET обнаружила вредоносное приложение под названием «Updates for Android», используемое для запуска DDoS-атаки. Данное приложение было загружено в Play Market в сентябре 2019 года. При этом в первой версии …

Участвуйте в проектах
редакции журнала
"Информационная безопасность"


Copyright © 2025, ООО "ГРОТЕК"


