





Recent Posts by Komolov Rostislav:
18/05/23
В понедельник, 15 мая, в округе Франклин штата Вирджиния были закрыты все общеобразовательные школы из-за кибератаки, которая по-прежнему влияет на работу школьной системы. Об этом пишет Securitylab. Занятия на территории …
18/05/23
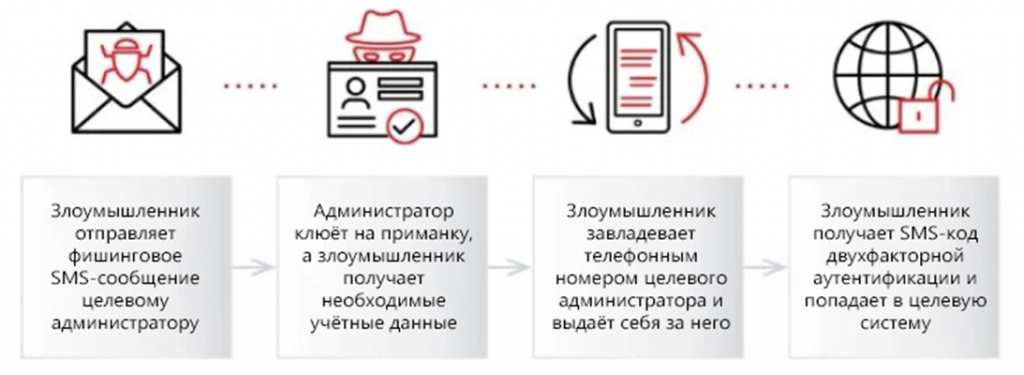
Финансово мотивированная группа злоумышленников, отслеживаемая специалистами Mandiant под идентификатором UNC3944, использует фишинговые атаки и метод «SIM Swapping» для взлома учётных записей администратора Microsoft Azure и получения доступа к виртуальным машинам …
18/05/23
ИБ-компания Recorded Future обнаружила шпионскую кампанию, которую проводит хакерская группа OilAlpha, имеющая вероятные связи с движением хуситов в Йемене. Целью атак стали гуманитарные организации, СМИ и некоммерческие фонды, работающие на …
18/05/23
Согласно совместному отчёту компаний Group-IB и Bridewell, хакерское объединение SideWinder, предположительно поддерживаемое правительством Индии использует новую атакующую инфраструктуру для нанесения точечных киберударов по объектам в Пакистане и Китае. Об этом …
18/05/23
Специалисты Trend Micro обнаружили новую кампанию группировки 8220 (8220 Mining Group), в ходе которой хакеры эксплуатировали 6-летнюю уязвимость Oracle WebLogic для доставки криптомайнера в зараженную систему. Об этом пишет Securitylab …
18/05/23

Сотрудники МВД задержали трёх владельцев сети анонимных Telegram-каналов о крупных регионах России по подозрению в вымогательстве, сообщает Sostav со ссылкой на пресс-службу МВД. «По оперативным данным, злоумышленники создали сеть анонимных …
17/05/23
Компания «Актив», российский производитель и разработчик программно-аппаратных средств защиты информации, и компания «АйТи Бастион», российский разработчик системы контроля действий поставщиков ИТ-услуг СКДПУ НТ, успешно завершили испытания совместной работы решения СКДПУ …
17/05/23
Компания «РТК-Солар» представила аналитику на базе сервиса мониторинга внешних цифровых угроз Solar AURA за январь-апрель 2023 г. В частности, анализ более 2,5 тыс. Telegram-каналов противоправной тематики и даркнет-форумов показал, что …
17/05/23
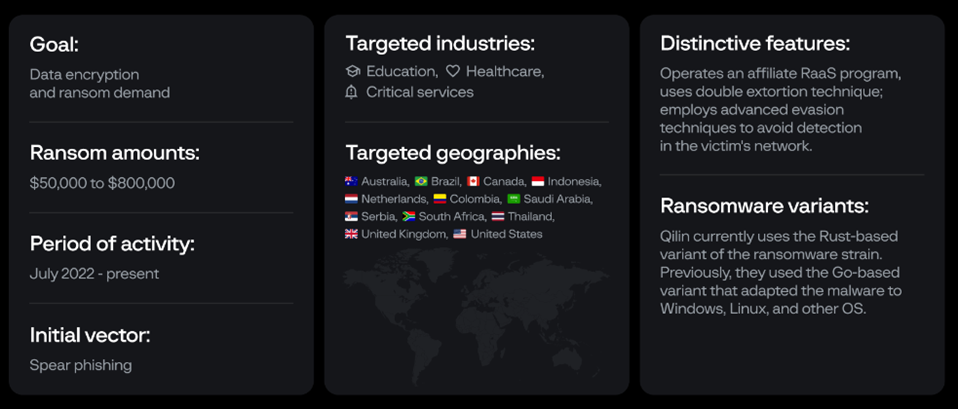
Аффилированные участники группы Qilin (Agenda), предоставляющей вымогательское ПО как услугу (Ransomware-as-a-Service, RaaS), зарабатывают большие деньги на своих кибератаках. Специалисты по кибербезопасности из компании Group-IB внедрились в группу Qilin в марте …
17/05/23
Компания BI.ZONE провела исследование и выявила, что 40 организаций в России стали жертвами группировки Leak Wolf. Хактивисты взламывают компании и публикуют украденные данные в своем телеграм-канале. Что интересно, они не …

Участвуйте в проектах
редакции журнала
"Информационная безопасность"


Copyright © 2025, ООО "ГРОТЕК"


