





Recent Posts by Komolov Rostislav:
21/04/23
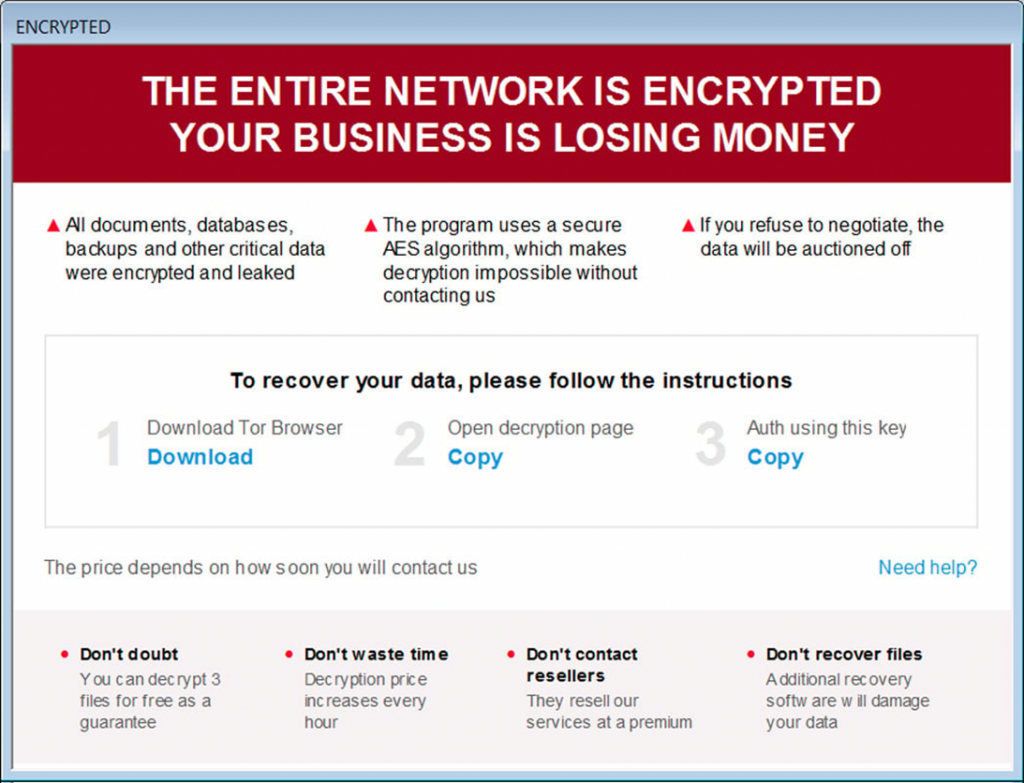
По данным компании кибербезопасности ASEC, злоумышленники из банды Trigona, названной в честь рода пчёл, последние несколько месяцев стремительно наращивают атаки против открытых или плохо защищенных серверов Microsoft SQL (MS-SQL) для …
20/04/23
BI.ZONE AntiFraud — это адаптивная кросс‑канальная система противодействия мошенничеству. Она предоставляет транзакционную и сессионную аналитику с данными об угрозах из множества источников. Продукт подходит для банковских систем и онлайн‑сервисов. В …
20/04/23
Отечественный вендор ИБ-средств «СёрчИнформ» и российское предприятие НИИ Масштаб, разработчик продуктов для оснащения центров обработки данных, завершили интеграцию своих решений. DLP «СёрчИнформ КИБ» и DCAP-система «СёрчИнформ FileAuditor» успешно прошли испытание …
20/04/23

Компания F.A.С.С.T. (Fight Against Cybercrime Technologies — технологии для борьбы с киберпреступлениями) продолжает оказывать услуги кибербезопасности в прежнем объеме и создавать высокотехнологичные решения для предотвращения кибератак, выявления мошенничества, исследования киберпреступлений …
20/04/23
ЕДИНЫЙ ЦУПИС, единый центр учета переводов ставок букмекерских контор и тотализаторов, перевел информационные сервисы на отечественную платформу Java с поддержкой ее поставщика. Компания успешно завершила миграцию с Open JDK на …
20/04/23
Согласно последнему отчёту компании Sophos, злоумышленники в последнее время всё чаще используют новый хакерский инструмент, получивший название «AuKill». Инструмент используется для отключения защитных EDR-систем на компьютерах жертв для последующего развертывания …
20/04/23
Банда вымогателей Medusa выложила в сеть исходный код Microsoft Bing, Bing Maps и Cortana, и заявила об этом на своём сайте: «Эта утечка представляет больший интерес для программистов, поскольку она …
20/04/23
Специалисты ИБ-компании ThreatMon сообщают, что кибершпионская группировка Blind Eagle проводит новую многоэтапную цепочку атак, которая приводит к развертыванию трояна удаленного доступа (RAT) NjRAT на скомпрометированных системах. Blind Eagle (APT-C-36) – …
20/04/23
Группа вымогателей Play разработала два специальных инструмента – Grixba и VSS Copying Tool – для повышения эффективности своих кибератак. Об этом сообщили специалисты Symantec, которые обнаружили и проанализировали образцы, передает …
20/04/23
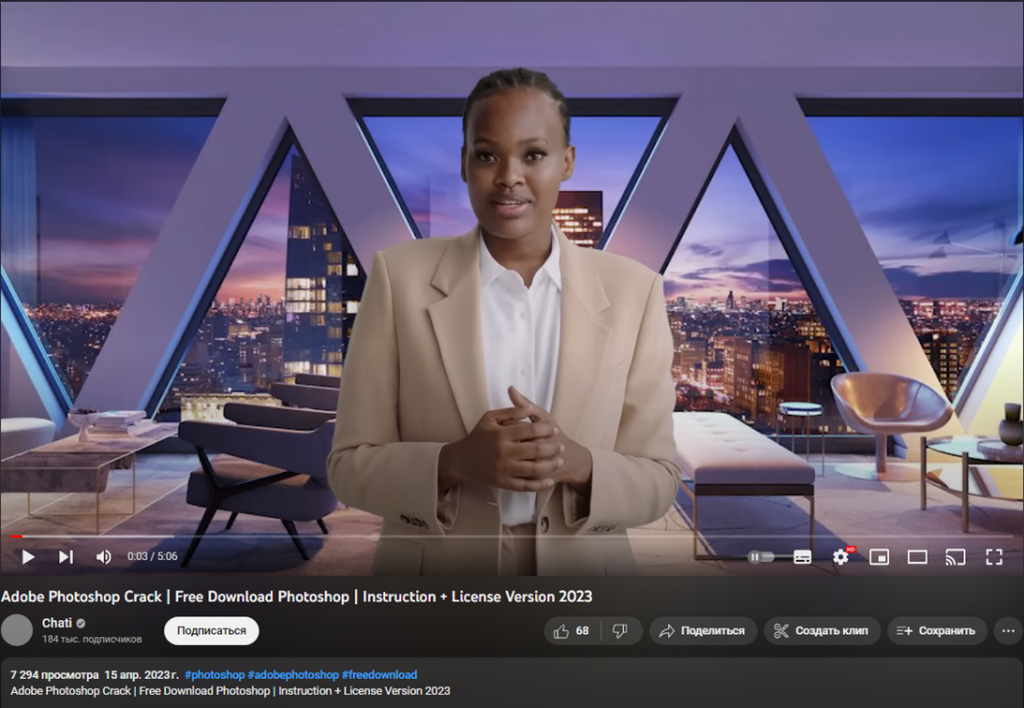
В середине марта злоумышленники выкладывали на видеохостинг YouTube инструкции по взлому популярного программного обеспечения по типу Photoshop, Premiere Pro, 3ds Max и AutoCAD, сопровождая ролики вредоносными ссылками. Исследователи кибербезопасности Morphisec …

Участвуйте в проектах
редакции журнала
"Информационная безопасность"


Copyright © 2025, ООО "ГРОТЕК"


