





Recent Posts by Komolov Rostislav:
08/02/23
Эксперты ИБ-компании Trellix заявили, что отрасли электронной коммерции в Южной Корее и США находятся под угрозой продолжающейся кампании вредоносного ПО GuLoader. Это передает Securitylab. GuLoader (CloudEyE) – VBS-загрузчик (Visual Basic …
08/02/23
Исследователи кибербезопасности из ИБ-компании Trend Micro сообщили о продолжающейся вредоносной кампании по распространению банковского трояна TgToxic, которая активна с июля 2022 года. Кампания включает в себя атаки на криптовалютные кошельки, …
08/02/23
Британская сталелитейная компания Vesuvius в настоящее время устраняет последствия кибератаки, в ходе которой злоумышленники получили несанкционированный доступ к её системам. Это передает Securitylab. Согласно заявлению компании, узнав о несанкционированной активности …
08/02/23
Анонимный мессенджер Exclu на прошлой неделе был ликвидирован после серии масштабных рейдов по всей Европе на прошлой неделе. При обыске 79 объектов недвижимости в Германии, Нидерландах, Бельгии и Польше власти …
07/02/23
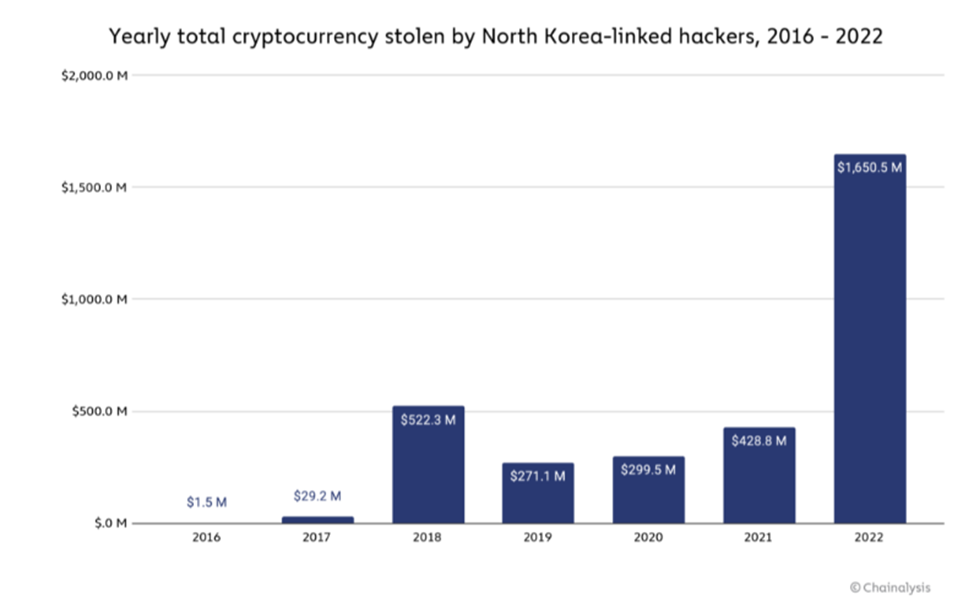
Согласно данным аналитического отчета компании Chainalysis, в 2022 году хакеры украли с криптовалютных бирж более 3 млрд. долларов. Причем около половины этой суммы украли группировки, связанные с Северной Кореей. Это …
07/02/23
F+ tech (головная компания ГК «F+ tech| Марвел») стала стратегическим партнером и приобрела 49% долю в компании Getmobit, российском производителе защищенной цифровой платформы для построения и системного управления инфраструктурой рабочих …
07/02/23
Исследователи угроз SecurityScorecard составили список IP-адресов открытых прокси-серверов KillNet , содержащий 17920 адресов ботов, которые используются в DDoS-атаках группировки. Это передает Securitylab. Бесплатный инструмент призван помочь организациям защититься от DDoS-ботов …
07/02/23
Герман Зубарев, заместитель председателя Банка России, рассказал в интервью изданию "Известия" о новой мошеннической схеме, связанной с QR-кодами. Мошенники размещают коды в общественных местах, обещая гражданам социальные выплаты. Однако на …
07/02/23
Французская группа реагирования на компьютерные чрезвычайные ситуации (CERT-FR) предупреждает, что злоумышленники активно эксплуатируют RCE-уязвимость 2021 года в неисправленных серверах VMware ESXi для развертывания новой программы-вымогателя ESXiArgs. RCE-язвимость переполнения буфера в …
07/02/23
По данным гиганта кибербезопасности Rapid7, в настоящее время злоумышленниками активно используется уязвимость нулевого дня корпоративного инструмента для передачи данных GoAnywhere от Fortra. GoAnywhere MFT — это продукт для управления процессами …

Участвуйте в проектах
редакции журнала
"Информационная безопасность"


Copyright © 2025, ООО "ГРОТЕК"


