





Recent Posts by Komolov Rostislav:
20/12/22
Украденные телефонными мошенниками деньги россиян идут в том числе на финансирование ВСУ, об этом в интервью «Известиям» рассказал зампред «Сбера» Станислав Кузнецов. По словам топ-менеджера, в 2022г в России произошел …
20/12/22
Об участившихся случаях кибератак на компании пищевого сектора сообщили ФБР и Управление по санитарному надзору за качеством пищевых продуктов и медикаментов США. В сообщении правоохранителей сказано, что злоумышленники активно проводят …
19/12/22
Social Blade – это американский сервис, отслеживающий статистику и аналитику социальных сетей, поясняет Securitylab. Компания раскрыла информацию об инциденте после того, как база данных, содержащая информацию о пользователях сервиса, была …
19/12/22
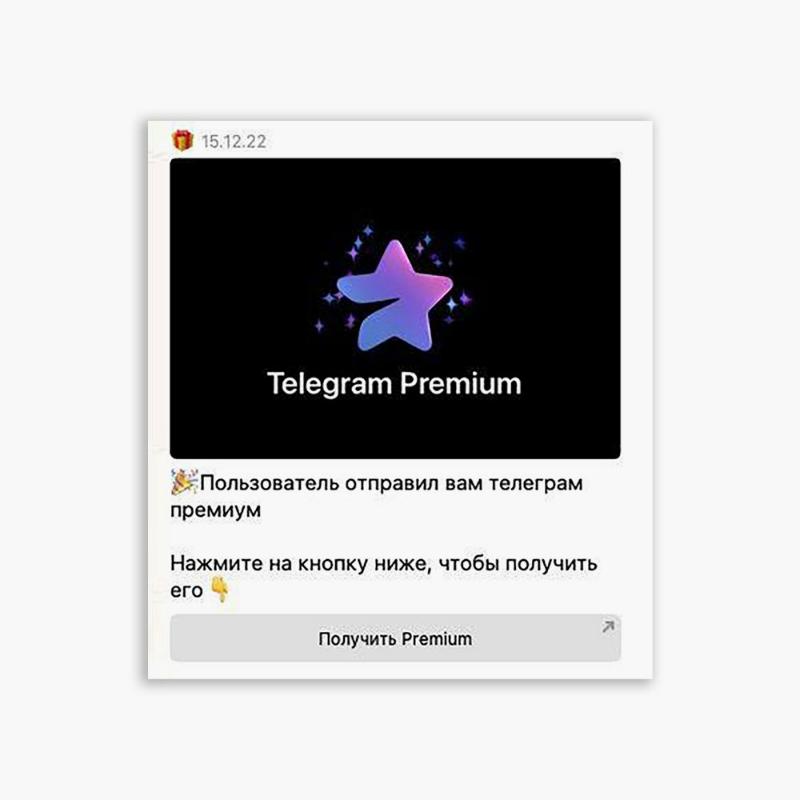
Пользователи получают сообщение от своих контактов якобы с подарком подписки Telegram Premium. При переходе по ссылке жертва попадает в бот, где нужно ввести код, который придет от Telegram. Об этом …
19/12/22
В четверг 16-го GitHub заявила том, что сканирование репозиториев на наличие секретных данных станет доступно для всех. После внедрения нововведения любой пользователь будет получать оповещения, если в система компании обнаружит …
19/12/22
После начала специальной военной операции в России зафиксировали около 140 утечек, из-за которых в интернет попали 600 млн записей о россиянах. Об этом сообщила пресс-служба Роскомнадзора, пишет Securitylab со ссылкой …
19/12/22
В своем недавнем отчете специалисты Sophos рассказали, как киберпреступники обманывают друг друга. Данные были получены с различных хакерских форумов и сервисах, на которых злоумышленники рассказывали про то, как их обманули …
16/12/22
Исследователи Fortinet FortiGuard Labs обнаружили вредоносную кампанию, в ходе которой новый ботнет на основе Golang взламывает сайты WordPress, чтобы затем захватить контроль над целевыми системами. Новый метод является частью кампании, …
16/12/22
Microsoft 13 декабря заявила, что заблокировала и приостановила действия учетных записей, которые использовались для публикации вредоносных драйверов, сертифицированных программой Windows Hardware Developer Program. Расследование Microsoft показало, что активность была ограничена …
16/12/22

Исследователи кибербезопасности из Cisco Talos обнаружили, что операторы Qakbot распространяют вредоносное ПО с помощью SVG-изображений, встроенных в HTML-вложения электронной почты. Такой метод распространения называется HTML Smuggling (Контрабанда HTML), поясняют в …

Участвуйте в проектах
редакции журнала
"Информационная безопасность"


Copyright © 2025, ООО "ГРОТЕК"


