






Recent Posts by Komolov Rostislav:
03/10/22
6 октября с 14:00-15:30 в рамках форума, посвященного кибербезопасности и ИТ – Global Information Security Days состоится открытая панельная дискуссия для HR-руководителей IT и ИБ компаний. Приглашаем всех желающих стать …
03/10/22

В платформу для защиты промышленности от киберугроз PT Industrial Cybersecurity Suite (PT ICS) загружен второй пакет экспертизы для выявления атак на SCADA TRACE MODE - распространенную в индустриальном сегменте SCADA-систему[1] …
03/10/22
Все началось с исследования специалистов из ESET, которые занялись расследованием одной из вредоносных кампаний Lazarus, в ходе которой злоумышленники использовали поддельные предложения о работе в Amazon. Абсолютно классическая схема: при …
03/10/22
По словам корпорации Microsoft, в августе 2022 года неизвестная группировка получила первоначальный доступ и взломала серверы Microsoft Exchange, использовав 2 уязвимости нулевого дня в своих атаках на 10 организаций по …
03/10/22
В своей дорожной карте Microsoft анонсировала обновление Microsoft Defender для Office 365, которое позволит пользователям MS Teams предупреждать службу безопасности своей организации о любых подозрительных сообщениях, которые они получают. Новая …
03/10/22
28 сентября группировка вымогателей BlackCat (также известная как ALPHV) добавила в список своих жертв IT-компанию NJVC, которая поставляет ПО федеральному правительству и Министерству обороны США, напоминает Securitylab. Кроме того, NJVC …
03/10/22
Специалисты Cisco Talos обнаружили новую вредоносную кампанию, направленную на соискателей работы. Злоумышленники используют продвинутые методы социальной инженерии, а также старую RCE-уязвимость в Microsoft Office (CVE-2017-0199), позволяющую установить маячки Cobalt Strike …
03/10/22
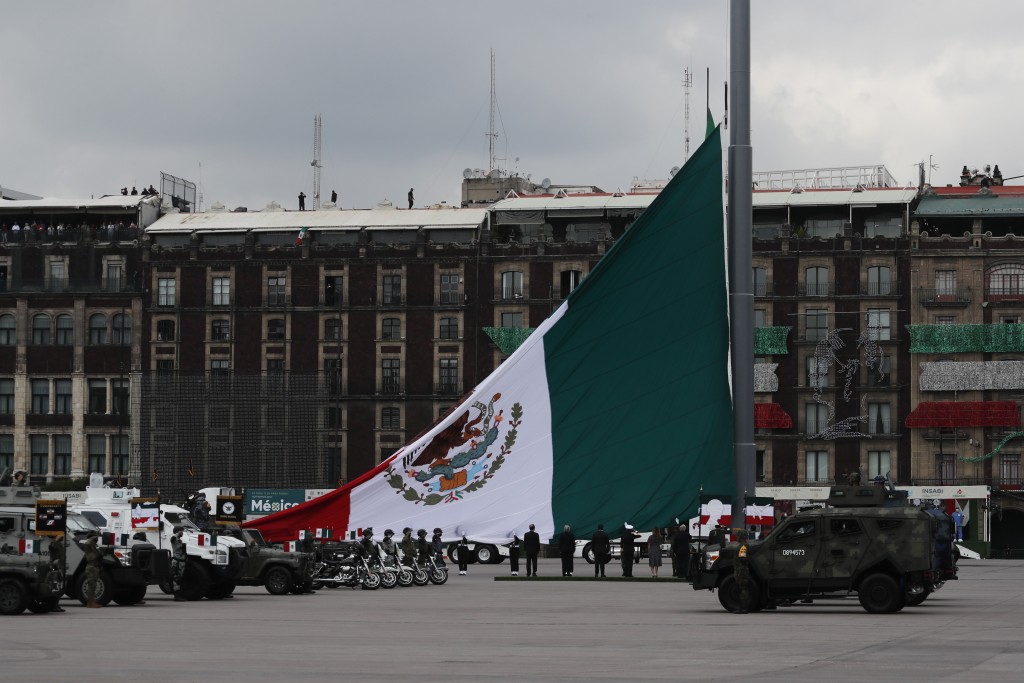
Правительство Мексики признало в пятницу, 30 сентября, что группа хакеров получила файлы Министерства обороны, содержащие конфиденциальную информацию о здоровье 68-летнего президента Андреса Мануэля Лопеса Обрадора. Об этом сообщает Securitylab со …
03/10/22
Британское Управление комиссара по информации (ICO) приняло меры в отношении семи организаций государственного и частного сектора за невыполнение своих обязательств в соответствии с Общим регламентом по защите данных (GDPR) и …
03/10/22
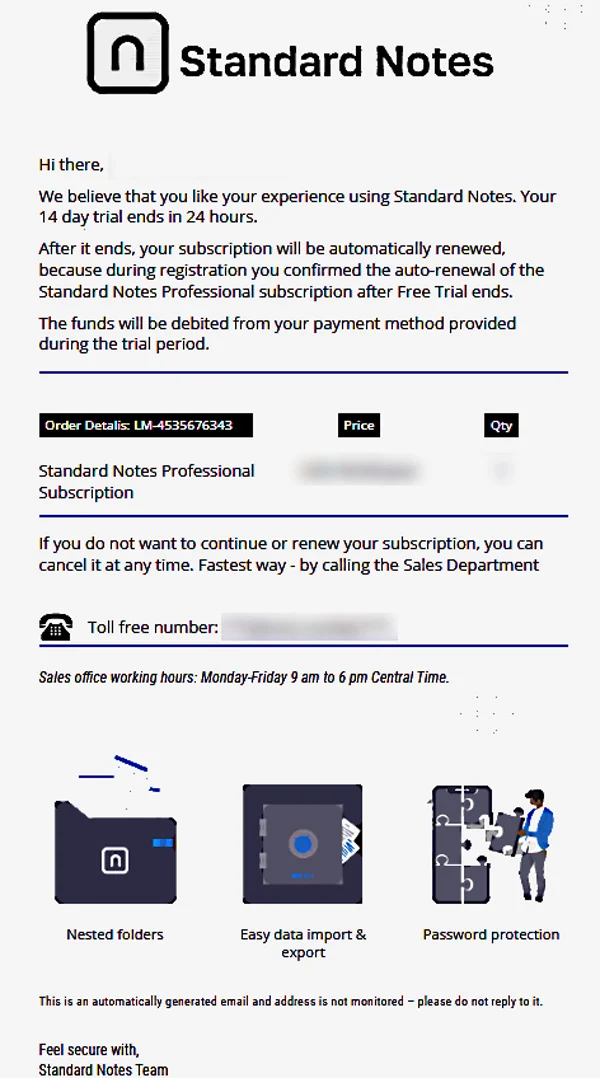
Ранее тихая и незаметная группировка Royal вышла из тени, активно атакуя жертв, пишут Securitylab. Злоумышленники используют фишинговую атаку с обратным звонком: отправляют пользователям письма, в которых выдают себя за представителей …

Участвуйте в проектах
редакции журнала
"Информационная безопасность"



Copyright © 2025, ООО "ГРОТЕК"


