






Recent Posts by Komolov Rostislav:
03/10/22
Бреши в защите Microsoft Exchange обнаружила вьетнамская компания GTSC еще в августе 2022 года, передает Securitylab. Двум обнаруженным уязвимостям еще не присвоены идентификаторы CVE, поэтому они отслеживаются как ZDI-CAN-18333 (имеет …
03/10/22
Microsoft заявляет, что северокорейская группировка Lazarus (ZINC) троянизирует ПО с открытым исходным кодом и использует его для создания бэкдоров в организациях из сферы технологий, обороны и медиа-развлечений. Для развертывания бэкдора …
30/09/22
Группа Компаний ХОСТ использует статический анализатор кода Solar appScreener для повышения безопасности программного обеспечения. Решение компании «Ростелеком-Солар» позволяет выявлять и устранять уязвимости в приложениях, которые ГК ХОСТ разрабатывает для государственных …
30/09/22
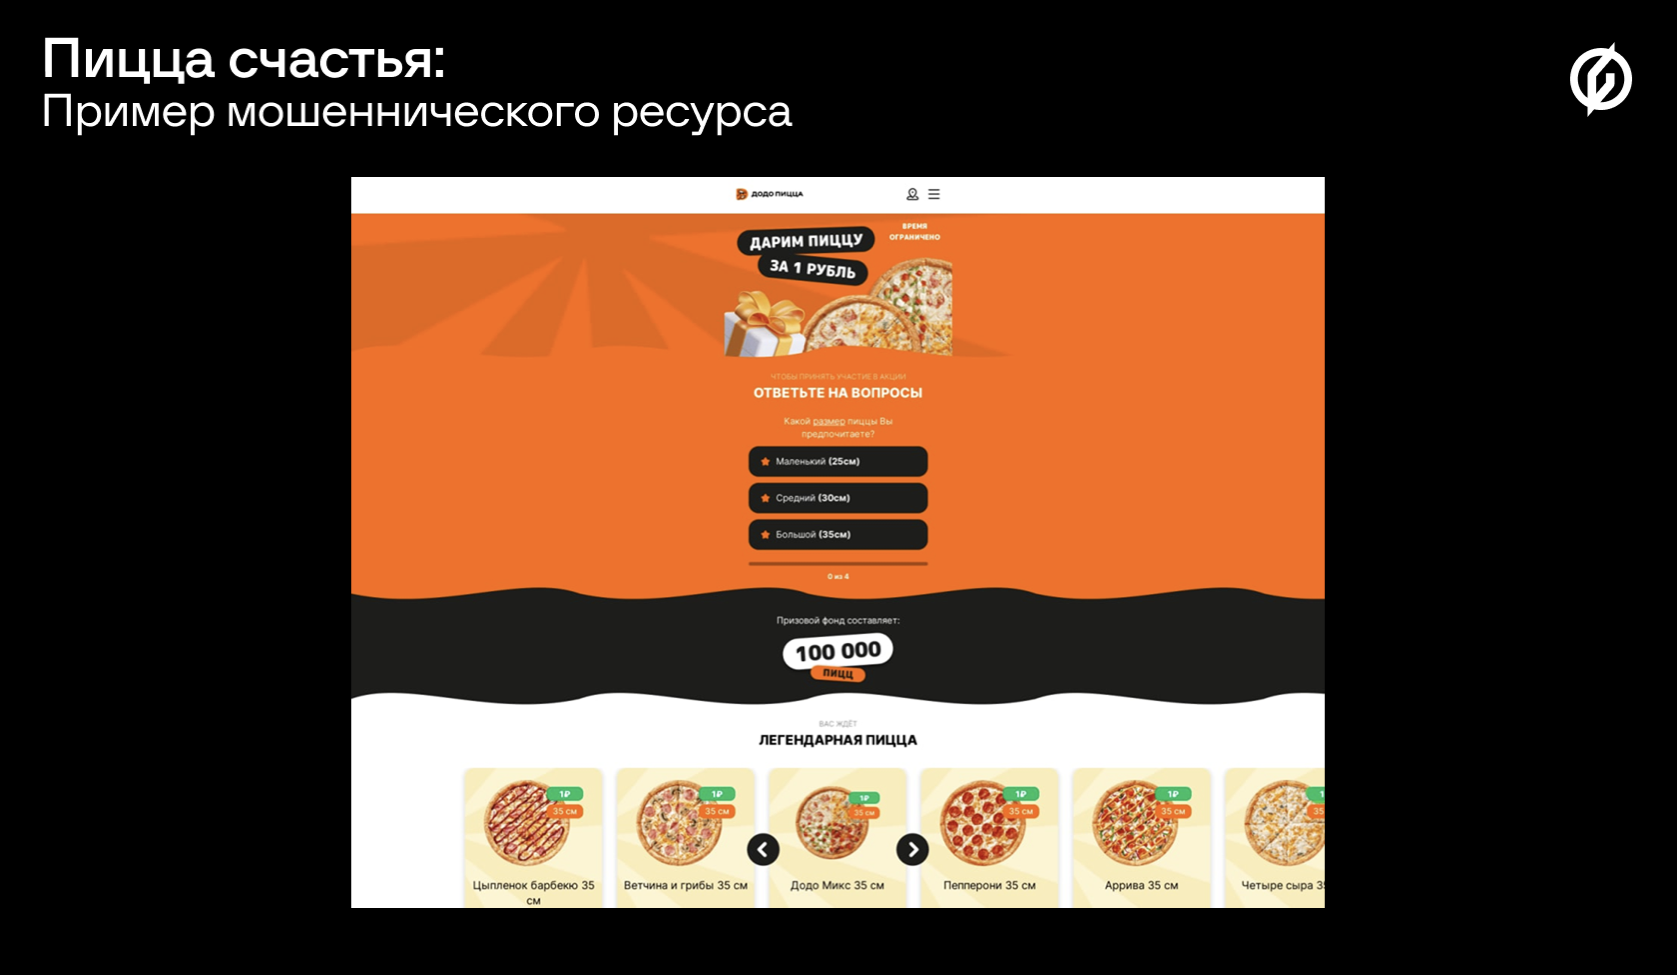
Group-IB, один из мировых лидеров в сфере кибербезопасности, зафиксировала «осенний всплеск» мошеннической схемы с использованием брендов популярных сетей пиццерий. Суммарно в сентябре было выявлено более 100 фейковых ресурсов «Додо Пицца» …
30/09/22

MaxPatrol SIEM стала первой российской системой SIEM, интегрированной с Yandex Cloud и сервисом для сбора и выгрузки аудитных логов из облака Yandex Audit Trails. Positive Technologies и специалисты облачной платформы …
30/09/22
Исследователи компании Mandiant подробно описали новую технику , используемую хакерами для получения административного доступа к гипервизорам VMware ESXi и захвата серверов vCenter, а также виртуальных машин для Windows и Linux …
30/09/22
Исследователи безопасности Symantec обнаружили вредоносную кампанию группировки Witchetty, которая использует стеганографию для сокрытия бэкдора в логотипе Windows. Securitylab со ссылкой на ИБ-компанию Symantec сообщает, что кампания кибершпионажа началась в феврале …
30/09/22
Совсем недавно аналитики Securonix обнаружили ряд атак, направленных на нескольких военных подрядчиков, включая поставщика деталей для истребителя F-35 Lightning II. Пока ИБ-специалистам не удалось выяснить кто стоит за киберинцидентами, ведь …
30/09/22
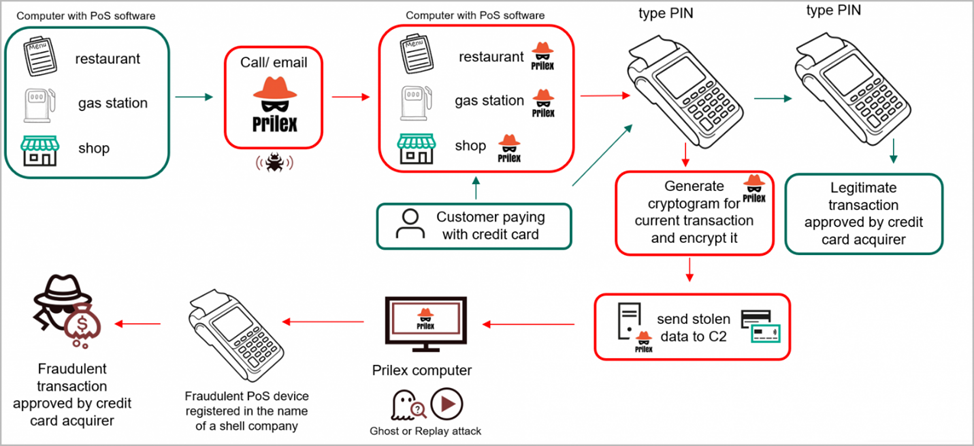
Аналитики Лаборатории Касперского обнаружили 3 новые версии вредоносного ПО Prilex, нацеленного на PoS-терминалы. Prilex появился в 2014 году и сначала атаковал банкоматы, а в 2016 году переместился PoS-устройства (Point-of-Sale). Пик …
30/09/22
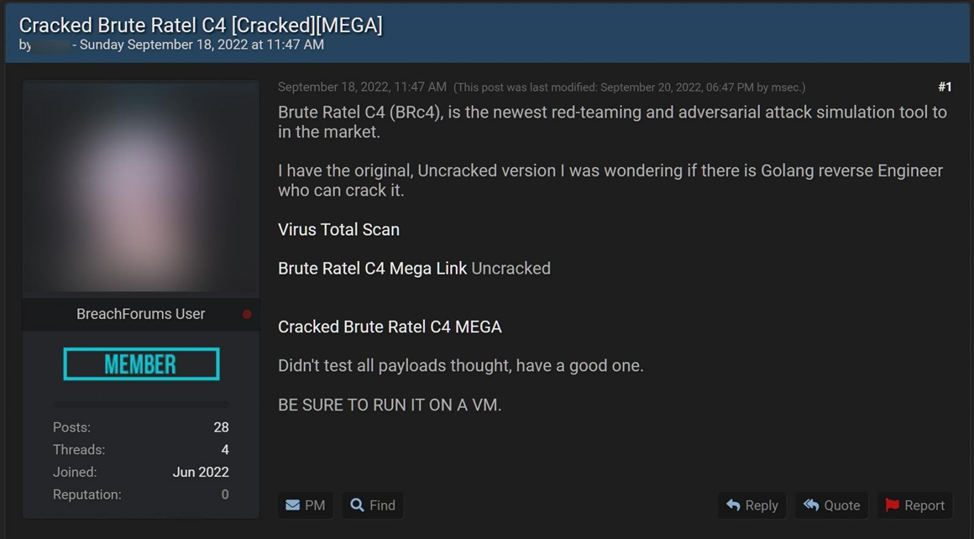
Набор инструментов для постэксплуатации Brute Ratel С4 был взломан и теперь бесплатно распространяется на хакерских форумах. Набор создан Четаном Наяком, бывшим членом Red Hat команды Mandiant и CrowdStrike, сообщают в …

Участвуйте в проектах
редакции журнала
"Информационная безопасность"



Copyright © 2025, ООО "ГРОТЕК"


