






Recent Posts by Komolov Rostislav:
13/09/22
6 опасных уязвимостей встроенного ПО во множестве компьютеров HP, используемых в корпоративных средах, до сих пор не исправлены, хотя некоторые из них были публично раскрыты с июля 2021 года. Согласно …
13/09/22
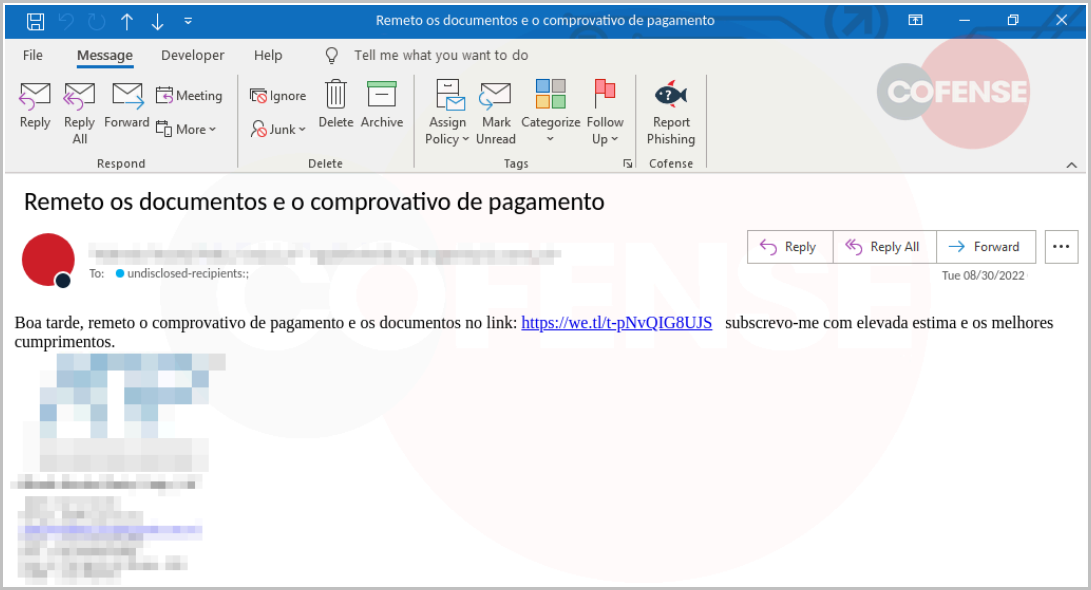
В ходе новой фишинговой кампании, обнаруженной специалистами из Cofense, операторы вредоноса Lampion рассылают фишинговые письма со взломанных учетных записей сотрудников различных компаний, заставляя пользователей загрузить фальшивую квитанцию об оплате с …
12/09/22
За прошедшие два месяца команда «РТК-Солар» обнаружила более 2000 вредоносных доменов, которые использовались злоумышленниками для массированного фишинга от имени брендов «Красное и белое» и «Додо пицца». Под предлогом получения пиццы …
12/09/22

Программно-аппаратный комплекс глубокого анализа технологического трафика PT Industrial Security Incident Manager (PT ISIM) расширил свои возможности. Пользователи версий PT ISIM 4.1 и выше, подключенные к облаку обновлений Positive Technologies, теперь …
12/09/22
Европейский рынок средств компьютерной безопасности в 2022 году вырастет почти до 47 млрд долл., а к 2026 году его размер превысит 66 млрд долл., полагают аналитики IDC. Быстрее всего (в …
12/09/22
Arm обвиняет Qualcomm и ее дочернюю компанию Nuvia в нарушении лицензионных соглашений и правил использования торговой марки и требует компенсации, запрета на использование технологий Arm и уничтожения определенных разработок Nuvia …
12/09/22
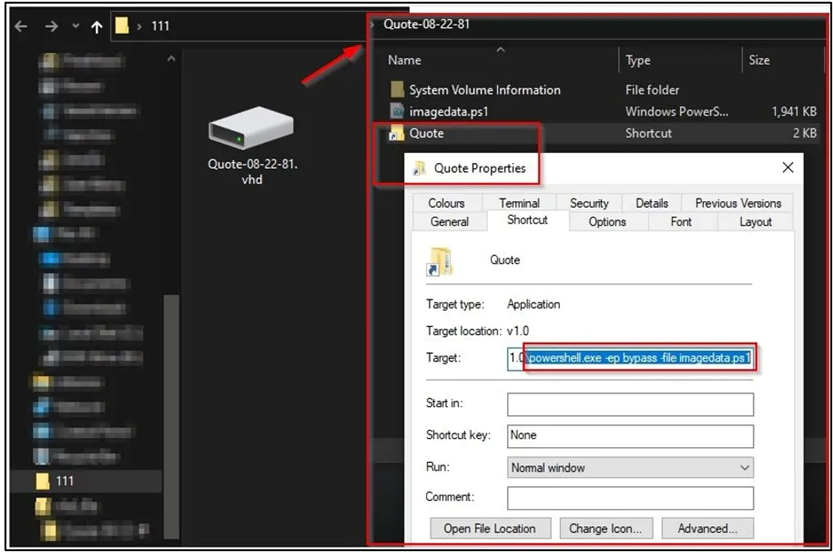
Согласно отчету Cyble, основанному на открытии исследователя угроз Макса Малютина, новая версия вредоносного загрузчика Bumblebee теперь обладает новой цепочкой заражения, использующей инфраструктуру PowerSploit для скрытого внедрения полезной нагрузки DLL в …
12/09/22
ESET обнаружила новую вредоносную кампанию, нацеленную на местные органы власти и крупнейшие организации в Азии, на Ближнем Востоке и в Африке. Атаки проводит малоизвестная кибершпионская группировка Worok, обнаруженная исследователем ESET …
12/09/22
Согласно заявлению Microsoft, DEV-0270 – часть крупной группировки Phosphorus (или Nemesis Kitten), использующая эксплоиты опасных уязвимостей для получения доступа к устройствам жертв. Кроме того, злоумышленники часто используют LolBins – компоненты …
12/09/22
Исследователи из Cisco Talos сообщили, что в период с февраля по июль этого года они зафиксировали множество атак Lazarus (они же APT38) на неназванных поставщиков электроэнергии в США, Канаде и …

Участвуйте в проектах
редакции журнала
"Информационная безопасность"



Copyright © 2025, ООО "ГРОТЕК"


