






Recent Posts by Komolov Rostislav:
12/09/22
Сотни засекреченных документов НАТО попали в сеть и выставлены на продажу. Это результат беспрецедентной хакерской атаки на генштаб ВС Португалии, сообщает издание Diário de Notícias. Предположительно, хакеры работали при помощи …
12/09/22
5 - 7 октября 2022 года в Санкт-Петербурге и Москве компания «Газинформсервис» проведет традиционный форум, посвященный кибербезопасности и ИТ – Global Information Security Days. Темой форума в этом году станет …
09/09/22
На масштабном онлайн-кибертренинге CyberCamp 2022 выступят более 20 спикеров из компаний «Инфосистемы Джет», Positive Technologies, «Лаборатория Касперского», Group-IB, Luntry, Синклит и Yandex Cloud. Конференция будет проходить в течение трех дней, …
09/09/22
«РТК-Солар» объявляет об успешном внедрении системы предотвращения утечек информации Solar Dozor в газодобывающей компании «Ачим Девелопмент». Система развернута в полной конфигурации на 600 рабочих станциях, ведется анализ поведения пользователей (UBA) …
09/09/22

Эксперты Positive Technologies проанализировали актуальные киберугрозы II квартала 2022 года: активность шифровальщиков возросла в 1,7 раза по сравнению с предыдущим периодом, количество атак на организации промышленного сектора выросло в полтора …
09/09/22
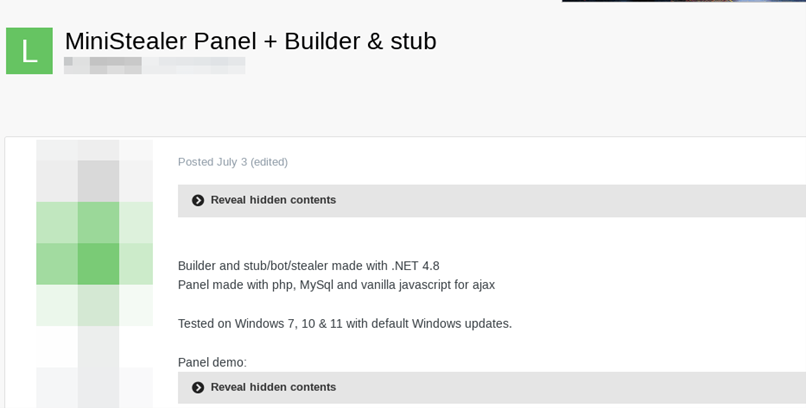
Аналитики безопасности Cyble обнаружили пост злоумышленника на форуме киберпреступников, в котором он бесплатно распространяет конструктор и панель управления MiniStealer. По словам хакера, стилер может атаковать различные ОС, включая Windows 7, …
09/09/22
Более половины (53,6%) инцидентов, которые в 2021 году расследовала «Лаборатория Касперского», начинались с эксплуатации уязвимостей. Доля таких атак выросла с 2020 года более чем на 20 процентных пунктов. Вероятно, это …
09/09/22
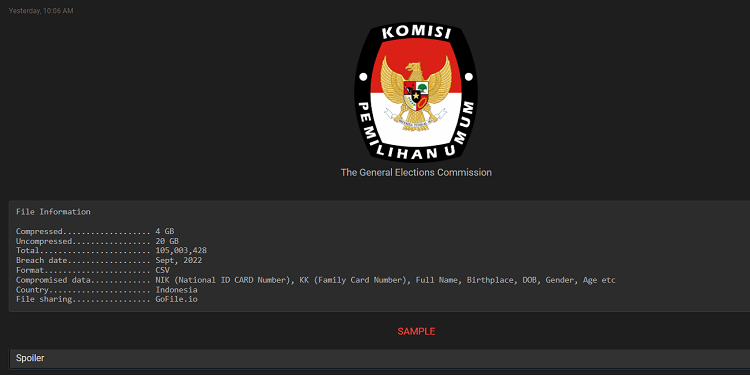
Согласно посту пользователя BreachForums под псевдонимом Bjorka, набор данных содержит 20 ГБ информации о 105 миллионах граждан Индонезии. Эксперты предполагают, что данные могли быть украдены из систем Генеральной избирательной комиссии …
09/09/22
CISA, ФБР и MS-ISAC уже выпустили бюллетень, в котором подробно разобрали тактики злоумышленников. В бюллетене говорится, что атак с использованием вымогательского ПО на учебные заведения K-12 (обучающие детей с детского …
09/09/22
Согласно отчету Cisco Talos , впервые MagicRAT был замечен в сетях жертв, которые использовали подключенные к интернету серверы VMware Horizon. По словам исследователей, троян был создан с помощью фреймворка Qt, …

Участвуйте в проектах
редакции журнала
"Информационная безопасность"



Copyright © 2025, ООО "ГРОТЕК"


