






Recent Posts by Komolov Rostislav:
07/06/22
Группировка Industrial Spy продает данные, украденные “прямиком из лабораторий завода-производителя”. Согласно заявлению Novartis, в ходе последней атаки группировки вымогателей Industrial Spy никакие конфиденциальные данные не были похищены. Industrial Spy, напоминает …
07/06/22
3 июня специалисты опубликовали экспериментальный эксплойт для уязвимости CVE-2022-26134 в Atlassian Confluence. Эксплойт вскоре широко распространился в сети за выходные. 4 июня генеральный директор компании по кибербезопасности GreyNoise Эндрю Моррис …
07/06/22
Исследователи безопасности компании CloudSEK зафиксировали рост числа фишинговых операций с использованием обратного туннелирования и сервисов для сокращения ссылок. Такая практика не характерна для фишеров, которые обычно регистрируют домены у хостинг-провайдеров, …
07/06/22
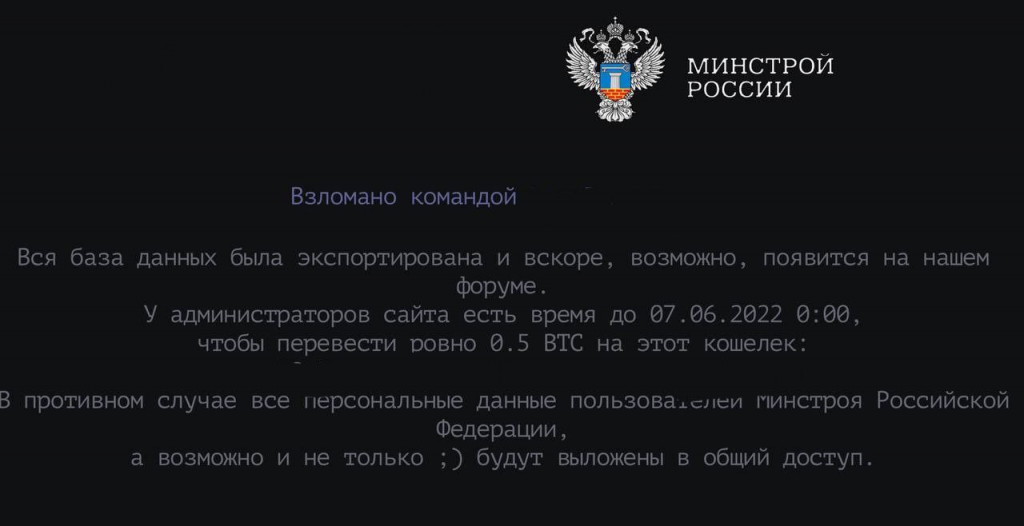
Неизвестные хакеры потребовали от администраторов перевести на их кошелек 0,5 биткоина до 7 июня и заявили, что в противном случае выложат в открытый доступ данные пользователей сайта. «Вся база данных …
06/06/22
Хакеры предположительно похитили более $257 тыс. в криптовалюте Ethereum и 32 токена NFT в результате взлома серверов Discord, принадлежащих Yuga Labs Bored Ape Yacht Club и Otherside Metaverse. В субботу, …
06/06/22
Хакерская группировка WatchDog проводит новую криптоджекинговую кампанию, используя передовые методы взлома, червеобразное распространение вредоносного ПО и техники обхода решений безопасности. WatchDog атакует конечные точки Docker Engine API и серверы Redis …
06/06/22
Техника взлома, разработанная исследователем безопасности Паулосом Йибело , основана на использовании уязвимости вида «same origin method execution», позволяющая атакующему выполнять от имени пользователя непредусмотренные действия. Техника также использует JSONP(дополнение к …
06/06/22
Десять самых распространенных мобильных банковских троянов для Android нацелены на 639 финансовых приложений, которые в совокупности имеют более миллиарда загрузок в Google Play Store. Согласно отчету компании Zimperium , в …
06/06/22
Microsoft закрыла ливанской хакерской группировке Polonium возможность использовать облачное хранилище OneDrive для похищения данных у израильских организаций. Компания также заблокировала более 20 вредоносных приложений OneDrive, используемых Polonium в своих атаках, …
06/06/22
SMSFactory – троян, который крадет деньги у своих жертв, подписывая их на услуги по коротким номерам и премиум-тарифы. Специалисты Avast отметили, что SMSFactory способен увеличить плату за телефонный счет до …

Участвуйте в проектах
редакции журнала
"Информационная безопасность"



Copyright © 2025, ООО "ГРОТЕК"


