






Recent Posts by Komolov Rostislav:
06/06/22
Киберпреступная группировка Industrial Spy вывела кибервымогательство на новый уровень - теперь она взламывает корпоративные сайты своих жертв и публикует на них записки с требованием выкупа, чтобы они были видны всем …
03/06/22
31 мая компания iTPROTECT при поддержке российских ИБ-вендоров Антифишинг, Индид и UserGate провела спич-сессию «Сотрудники как вектор атаки: как обеспечить киберстабильность бизнеса». Как показал опрос, свыше половины участников признают вину …
03/06/22
Троян Clipminer распространяется через взломанное и пиратское ПО, специалисты сравнивают его с KryptoCibule из-за схожих методов работы. По данным Symantec, Clipminer был впервые замечен в январе 2021 года, вскоре после …
03/06/22
Компания Volexity обнаружила уязвимость удаленного выполнения кода CVE-2022-26134 , которая затрагивает продукты Atlassian Confluence Server и Data Center и активно эксплуатируется злоумышленниками. «В настоящее время нет доступных исправленных версий Confluence …
03/06/22
Служба общей разведки и безопасности (AIVD) Нидерландов использует шпионское ПО Pegasus, разработанное израильской компанией NSO Group, сообщила газета Volkskrant со ссылкой на четыре конфиденциальных источника. Ни AIVD, ни NSO Group …
03/06/22
На платформе 0patch стал доступен бесплатный неофициальный патч для нашумевшей уязвимости CVE-2022-30190 в утилите диагностики Microsoft Windows Support Diagnostic Tool (MSDT), известной как Follina. Уязвимость позволяет удаленно выполнить код и …
03/06/22
Karakurt является подразделением группировки Conti и специализируется на краже данных у компаний с 2021 года. С сентября по ноябрь 2021 года более 40 организаций стали жертвами группы. После кражи данных …
03/06/22
Специалисты обнаружили новую версию XLoader – ботнета для кражи информации, поражающего системы Windows и MacOS. По словам экспертов из Check Point, новая версия XLoader использует теорию вероятностей для маскировки C&C-серверов …
03/06/22
Уязвимость, обнаруженная исследователями из фирмы Sonar, отслеживается как CVE-2022-30287 и может быть использована злоумышленниками, если жертва откроет специально созданное электронное письмо. "Эта уязвимость позволяет злоумышленникам взять под контроль почтовую службу …
02/06/22
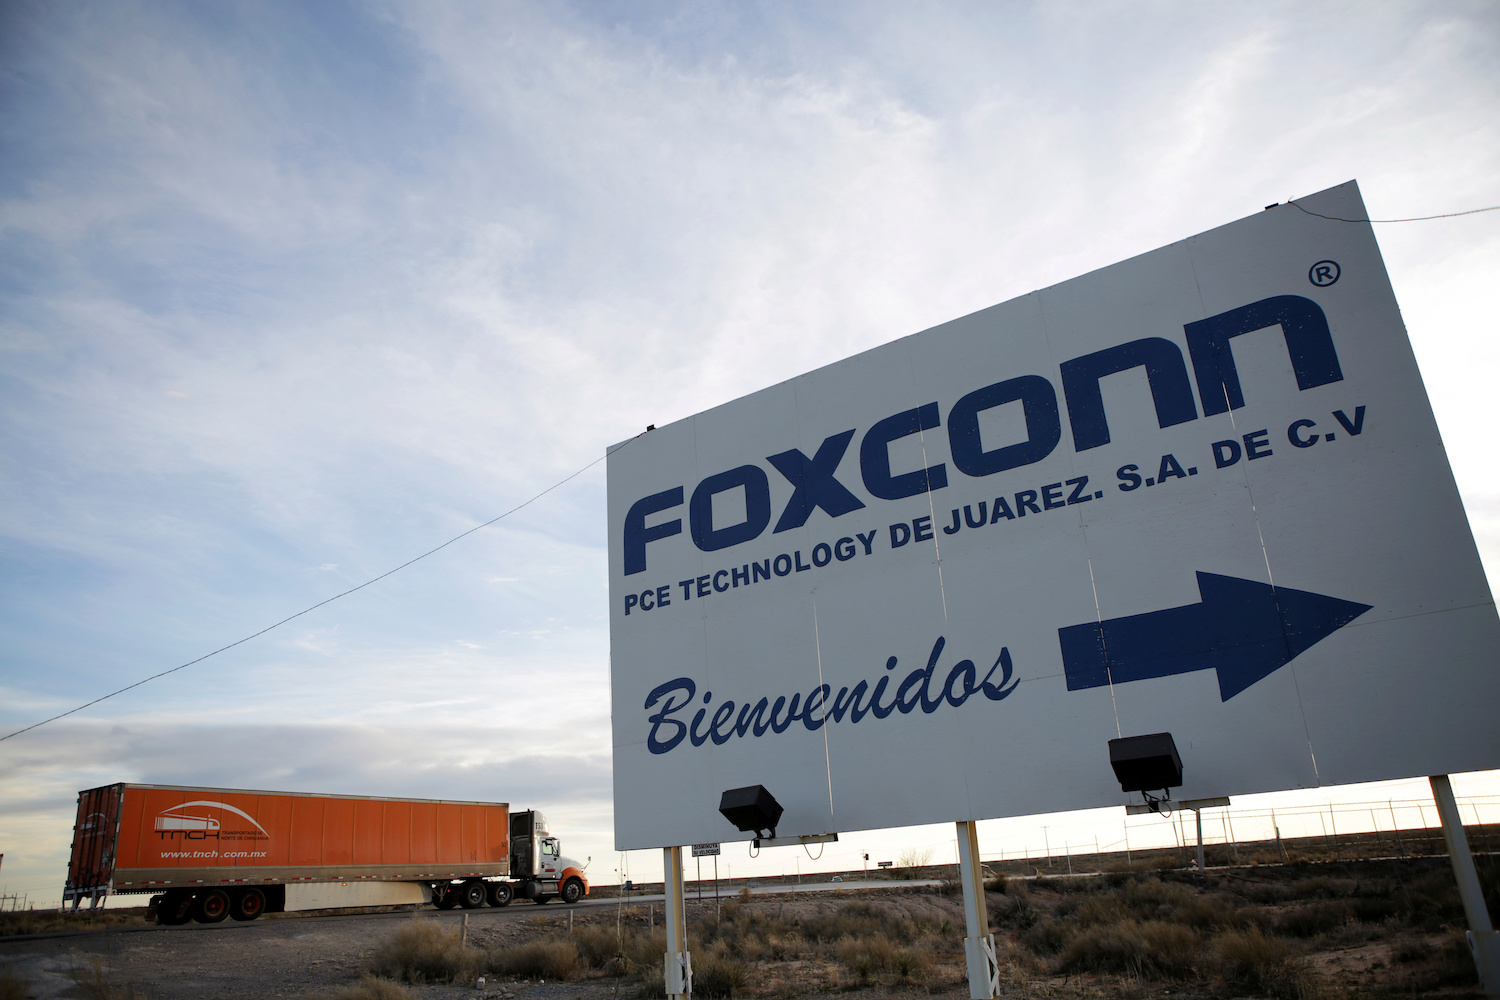
LockBit 2.0, использующая одноименную программу-вымогатель, заявила, что успешно атаковала завод Foxconn в Мексике. Злоумышленники угрожают выложить украденную информацию в сеть 11 июня. Пока неясно, повлияла ли атака вымогателей на системы …

Участвуйте в проектах
редакции журнала
"Информационная безопасность"



Copyright © 2025, ООО "ГРОТЕК"


