






Recent Posts by Komolov Rostislav:
22/03/22
Исследователь в области информационной безопасности, использующий псевдоним mr.d0x, описал новую атаку «браузер в браузере» (browser-in-the-browser, BitB). Новый способ кражи учетных данных для входа в систему имитирует всплывающие окна браузера от …
22/03/22
Неизвестные взломали личный кабинет женщины на портале «Госуслуги». Именно это позволило им оформлять на нее сим-карты. "Пока ни один договор не был разорван, все номера являются активными и уже часть …
22/03/22
NFT-коллекция Bored Ape Yacht Club (BAYC) представила для своих членов собственную криптовалюту — ApeCoin. Владельцы NFT-токенов Bored Ape Yacht Club или Mutant Ape Yacht Club могли претендовать на определенное количество …
21/03/22
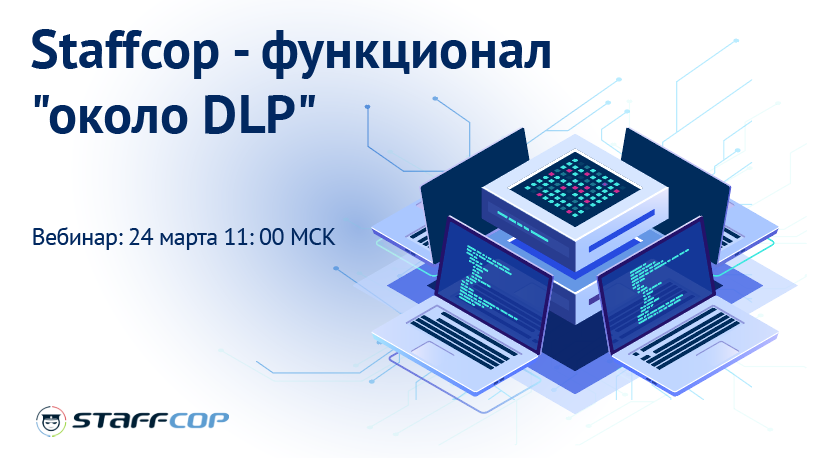
Программный комплекс Staffcop Enterprise обладает весьма широкими функциональными возможностями - и мы не однократно рассказывали, например, про проведение расследований и сбор доказательной базы. 24 марта (четверг), в 11:00 (МСК) аналитик …
21/03/22
ФБР предупредило об использовании злоумышленниками вымогательского ПО AvosLocker в атаках на предприятия критической инфраструктуры США. «AvosLocker представляет собой основанную на партнерстве группировку Ransomware as a Service (RaaS), атакующую жертв в …
21/03/22
NFT-проект Rare Bears подвергся хакерской атаке. Злоумышленник разместил фишинговую ссылку на канале проекта в Discord, благодаря чему ему удалось украсть 179 невзаимозаменяемых токенов из различных коллекций, в том числе Rare …
21/03/22
Вредоносное ПО под названием DirtyMoe получило новые возможности червеобразного распространения, которые позволяют ему расширять свою сферу действия, не требуя какого-либо взаимодействия с пользователем. «Модуль использует старые известные уязвимости, например, EternalBlue …
21/03/22
Сбербанк порекомендовал россиянам временно отказаться от обновления программного обеспечения из-за роста рисков заражения устройств. Представители банка пояснили, что участились случаи внедрения в свободно распространяемое программное обеспечение провокационного медиаконтента. "Мы призываем …
21/03/22
В ходе анализа атак кибервымогательских группировок BlackCat и BlackMatter специалисты выявили много общего в их тактиках, техниках и процедурах (TTP), что может свидетельствовать о тесной связи между ними. Хотя кибервымогатели …
21/03/22
За последний год в индустрии вымогательского-ПО-как-услуги (Ransomware-as-a-Service, RaaS) появилось много «франчайзинговых» сделок и новых партнерских отношений. На сегодняшний день RaaS стала одной из самых многочисленных и опасных угроз безопасности предприятий …

Участвуйте в проектах
редакции журнала
"Информационная безопасность"



Copyright © 2025, ООО "ГРОТЕК"


