




Recent Posts by Komolov Rostislav:
15/06/21
Крупнейший российский маркетплейс Wildberries столкнулся с мошеннической схемой, с помощью которой подставные продавцы размещали на маркетплейсе несуществующий товар, а подставные покупатели оплачивали его. В начале июня ООО "Вайлдберриз" заключило договоры …
14/06/21
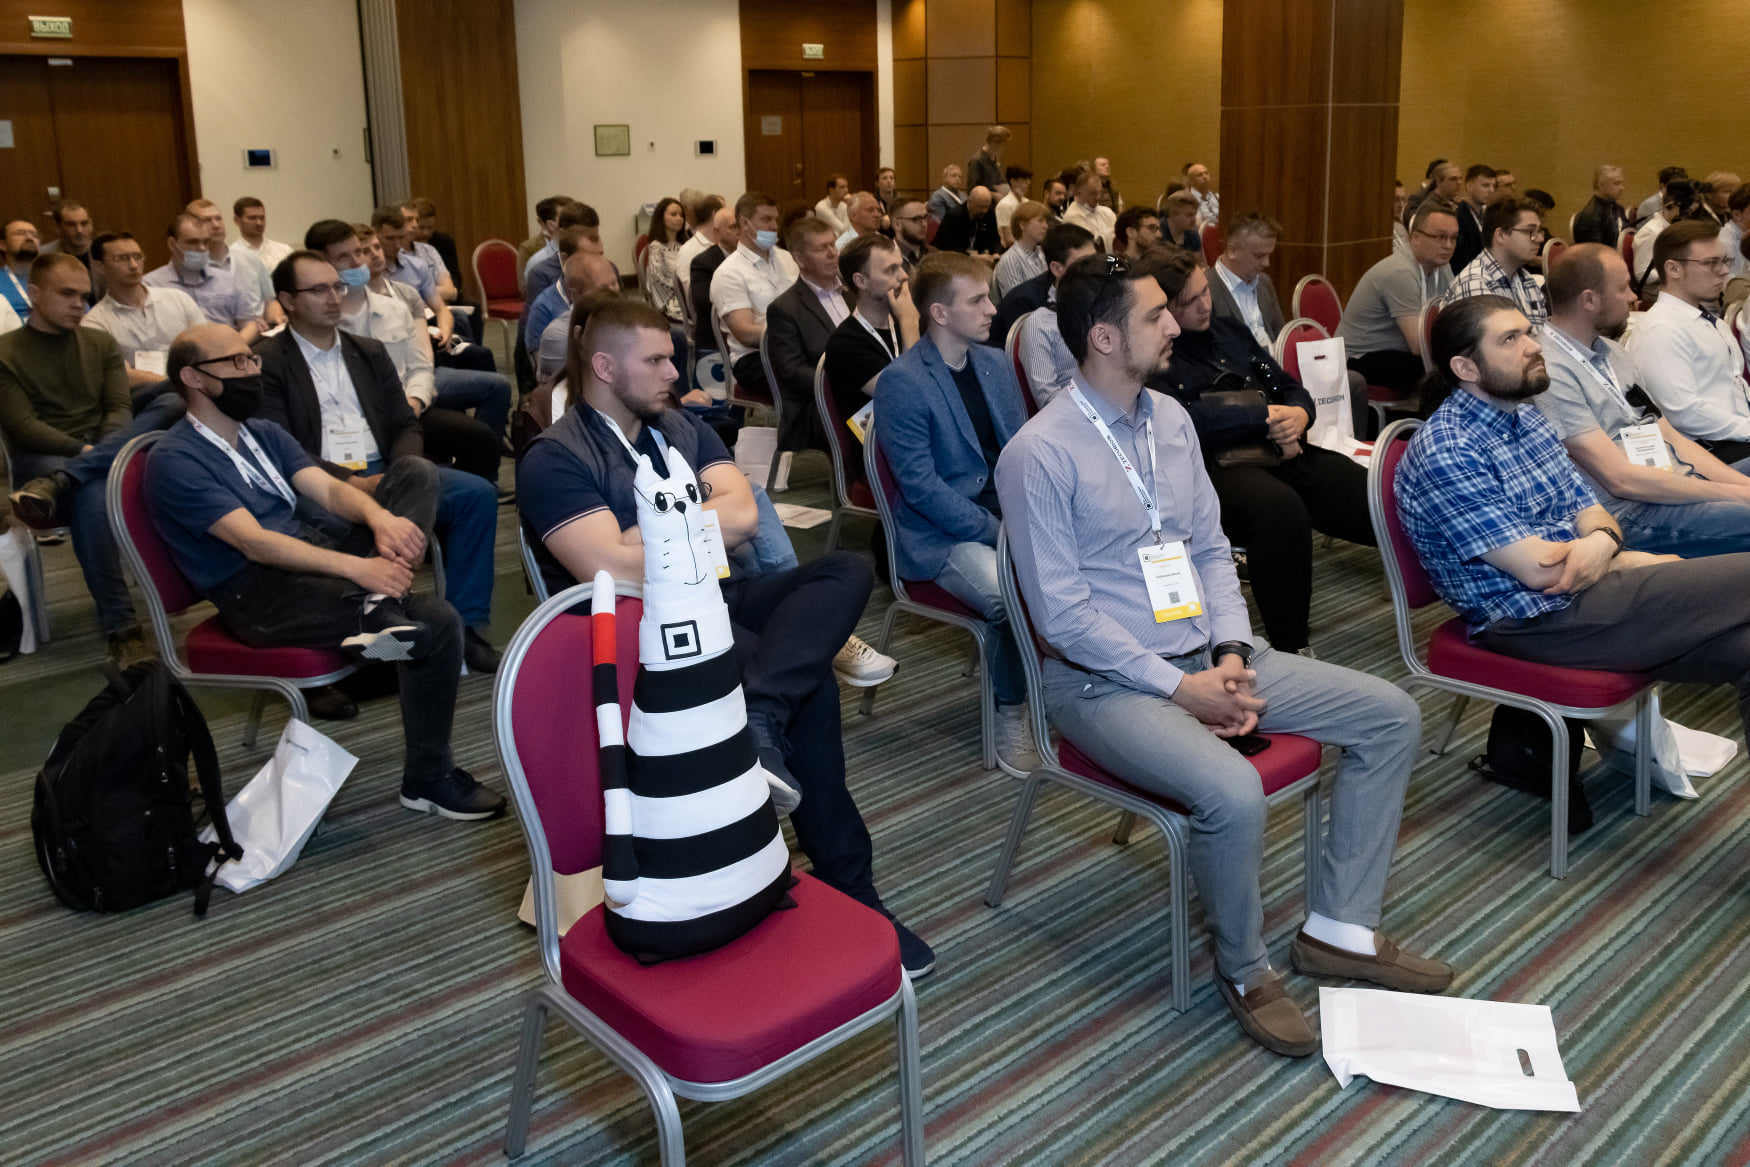
Конференции Код ИБ традиционно являются местом встречи активного ИБ- сообщества региона. Не стал исключением и самый западный город России – Калининград, где конференция прошла 03 июня. Кот, уже несколько лет …
14/06/21
По данным анализа, количество атак увеличилось на 17% в сравнении с I кварталом 2020 года, а относительно IV квартала 2020 года прирост составил 1,2%. При этом 77% атак были целенаправленными, …
14/06/21
Энергетическая компания Luma Energy в Сан-Хуане (Пуэрто-Рико) сообщила о DDoS-атаке. Примечательно, что вскоре после кибератаки на объекте возник пожар, в результате которого произошло массовое отключение электроэнергии по всему острову и …
14/06/21
Специалисты компании ESET обнаружили новую специализирующуюся на кибершпионаже хакерскую группировку, которая последние четыре года атакует министерства иностранных дел в странах Африки, Азии, Европы и Ближнего Востока. Помимо дипломатических организаций, список …
14/06/21
Всего за четыре месяца с момента начала работы вымогательского ПО Prometheus его операторы успели взломать 30 организаций по всему миру. Впервые обнаруженный в феврале 2021 года, Prometheus является ответвлением еще …
14/06/21
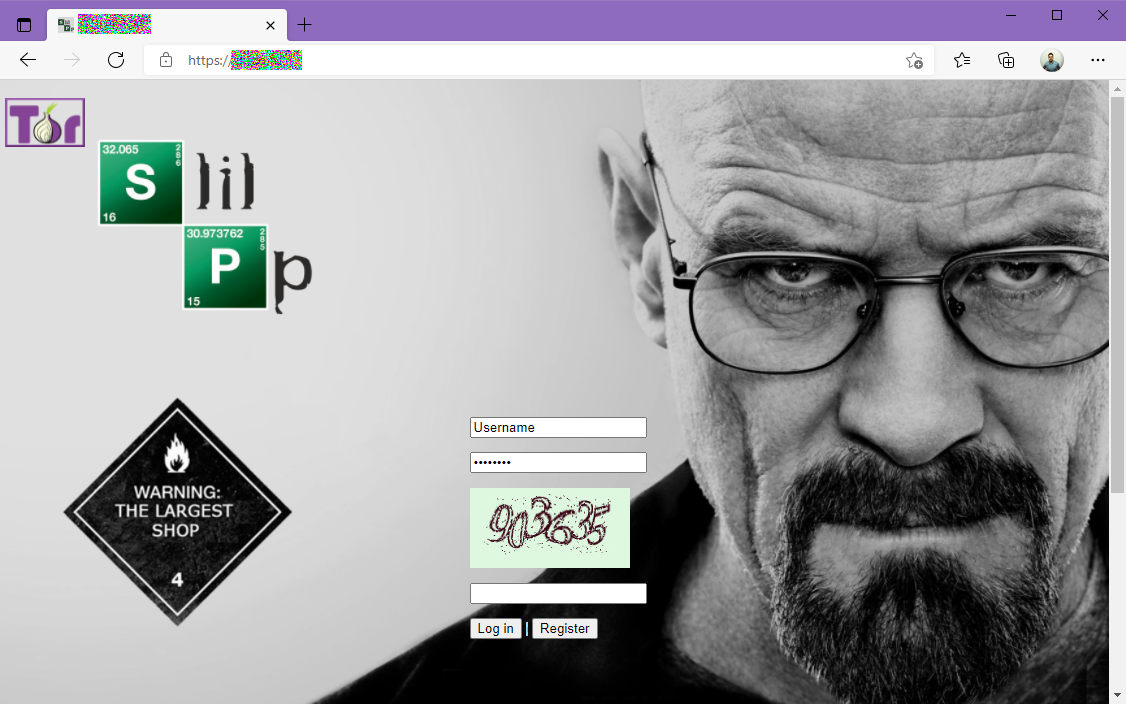
В рамках совместной операции правоохранительные органы США, Германии, Нидерландов и Румынии отключили инфраструктуру подпольной торговой площадки Slilpp. Площадка работала с 2012 года и специализировалась на продаже украденных учетных, включая логины …
14/06/21
Сотрудники китайской полиции арестовали более 1100 человек, подозреваемых в использовании криптовалют для отмывания незаконных доходов от телефонного и интернет-мошенничества. Аресты произошли в связи с усилением властями Китая мер по борьбе …
14/06/21
Специалисты компании NordLocker обнаружили внушительную базу данных с информацией, собранной неизвестным кастомным вредоносным ПО с более чем 3 миллионов компьютеров на базе Windows. База объемом в 1,2 ТБ содержала 6,6 …
10/06/21
Команда ИБ-специалистов из компании Microsoft обнаружила вредоносную кампанию, нацеленную на рабочие кластеры Kubeflow. Преступники устанавливают модули TensorFlow для майнинга криптовалюты. «Установка модулей на различных кластерах произошла одновременно. Это указывает на …
Участвуйте в проектах
редакции журнала
"Информационная безопасность"


Copyright © 2025, ООО "ГРОТЕК"


