




Recent Posts by Komolov Rostislav:
07/04/21
Исследователи безопасности из компании Intel 471 рассказали о новом гибком конструкторе вредоносных документов, используемом хакерами для реализации своих преступных схем. Конструктор документов, известный как EtterSilent, рекламировался на российском подпольном форуме …
07/04/21
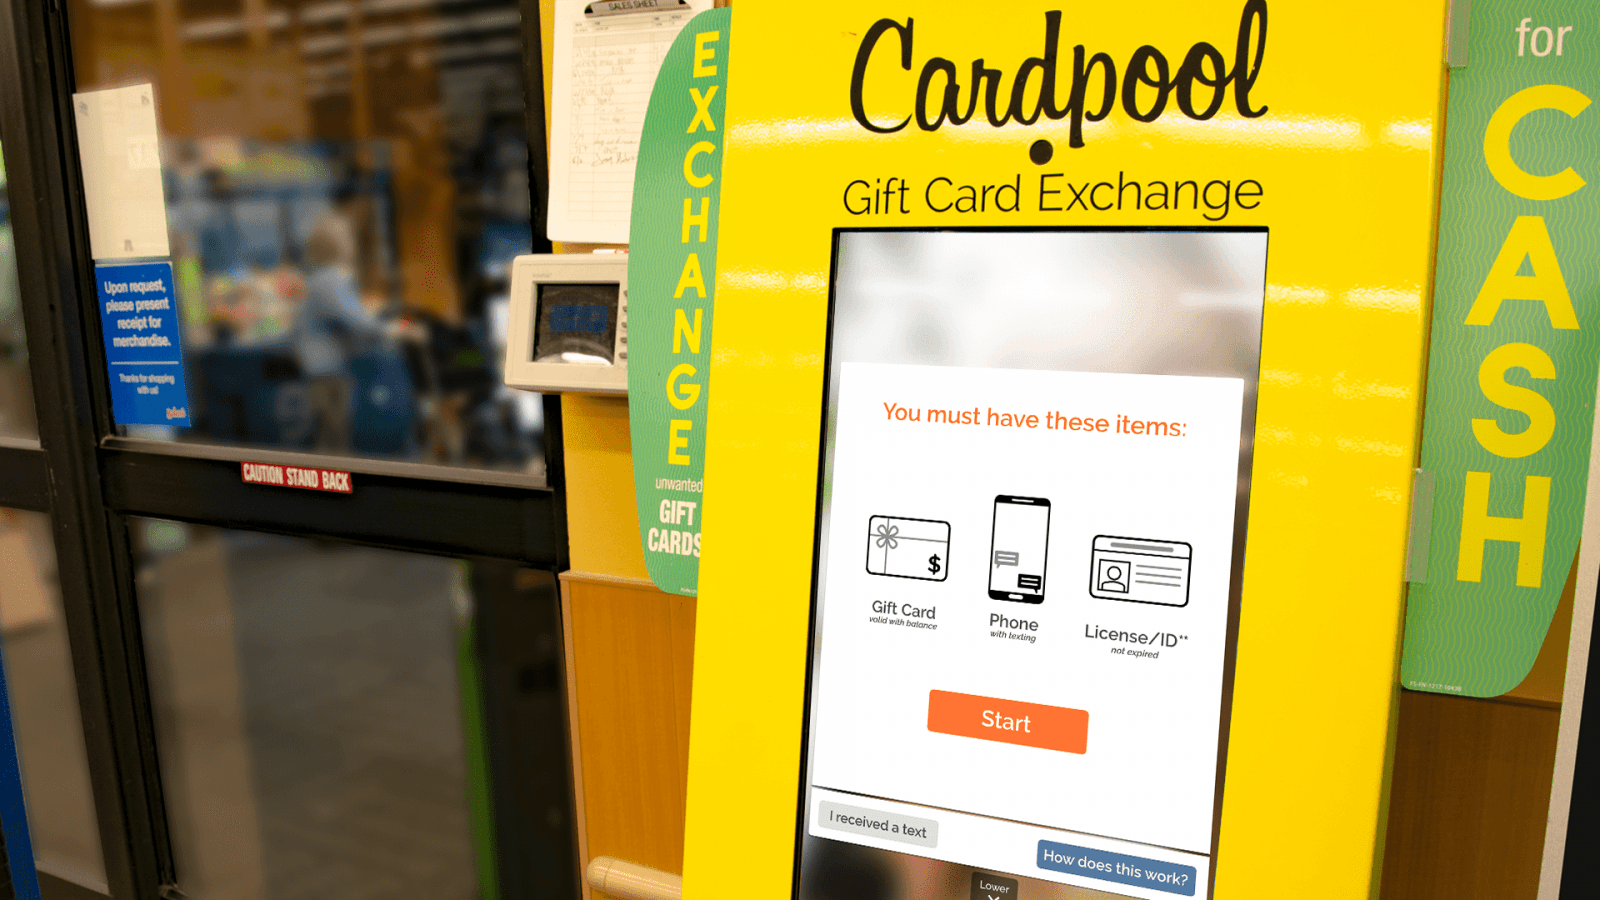
На одном из крупнейших киберпреступных форумов были выставлены на продажу 895 тыс. подарочных сертификатов общей стоимостью $38 млн. База данных содержит сертификаты от нескольких тысяч брендов, вероятнее всего, полученные в …
07/04/21
Компании, использующие локальные системы SAP, подвергаются атакам в среднем через 72 часа после выпуска исправлений для уязвимостей. Как сообщается в совместном уведомлении компаний Onapsis и SAP, в ходе недавнего исследования …
07/04/21
Хакеры взломали как минимум один сервер обновлений немецкого производителя смартфонов Gigaset и разослали с него вредоносное ПО на устройства некоторых его клиентов. В начале 2000-х годов, еще до начала эпохи …
07/04/21
Ранее его посадили за крупнейший в истории США взлом финансовых систем. В электронной базе документов судебной системы США появился документ, согласно которому россиянина Андрея Тюрина, приговоренного к 12 годам тюрьмы, …
07/04/21
Роскомнадзор требует от администрации соцсети принять все необходимые меры для предотвращения подобных утечек. Роскомнадзор направил в адрес Facebook запрос с требованием предоставить "максимально полную информацию о произошедшей утечке" персональных данных …
07/04/21
Эксперты в области кибербезопасности из компании Sophos выявили связь между вымогательскими группировками Mount Locker и Astro Locker. Команда специалистов Managed Threat Response (MTR) расследовала атаку, в рамках которой использовались тактики, …
07/04/21
Группа из 51 организации, занимающейся вопросами цифровых прав, обратилась в Европейскую комиссию (ЕК) с требованием полностью запретить использование технологии распознавания лиц для массовой слежки за людьми. Группа, в которую помимо …
06/04/21
Фишеры вовсю нацелились на безработных пользователей LinkedIn, предлагая им несуществующие должности и заражая их компьютеры вредоносным ПО. Как сообщают специалисты ИБ-компании eSentire, злоумышленники создают фиктивные предложения работы с использованием названий …
06/04/21
Китайская кибершпионская группировка Cycldek продемонстрировала усовершенствованные техники атаки в недавней вредоносной кампании против правительственных и военных организаций Вьетнама. Активная как минимум с 2013 года группировка Cycldek (другие названия Goblin Panda …
Участвуйте в проектах
редакции журнала
"Информационная безопасность"


Copyright © 2025, ООО "ГРОТЕК"


