





29/02/24
По словам экспертов Bitdefender, новый вариант был выявлен в процессе изучения старых и новых образцов вредоносного ПО для macOS с целью совершенствования возможностей обнаружения подобных угроз. Подозрения вызвали несколько небольших …
29/02/24
Хакерская группировка под названием Mogilevich объявила о взломе серверов компании Epic Games, известной разработкой таких популярных игр, как Fortnite, Unreal Tournament и Gears of War, а также разработкой и поддержкой …
29/02/24

Сервис LabHost стал центральным инструментом киберпреступников в атаках на банки Северной Америки, в частности, на финансовые учреждения Канады. Сервис фишинга на заказ (Phishing-as-a-Service, PHaaS) предоставляет злоумышленникам различные инструменты для организации …
29/02/24
Гессен расположен в центральной части Германии и насчитывает более 6 миллионов жителей. Крупнейший город округа — Франкфурт, второй по величине метрополис и важный финансовый центр. Центр защиты прав потребителей Гессена …
29/02/24

При этом исправление для критической уязвимости обхода аутентификации (CVE-2024-1709) уже есть. Эта лазейка позволяет злоумышленникам создавать администраторские учетные записи на открытых серверах, удалять всех остальных пользователей и получать полный контроль …
28/02/24
Новая версия сертифицированного ФСТЭК межсетевого экрана Ideco UTM 16.4, предлагает улучшенную функциональность и повышенный уровень безопасности для управления информационной безопасностью компании. Это второе крупное обновление ФСТЭК-версии в 2024 году от …
28/02/24
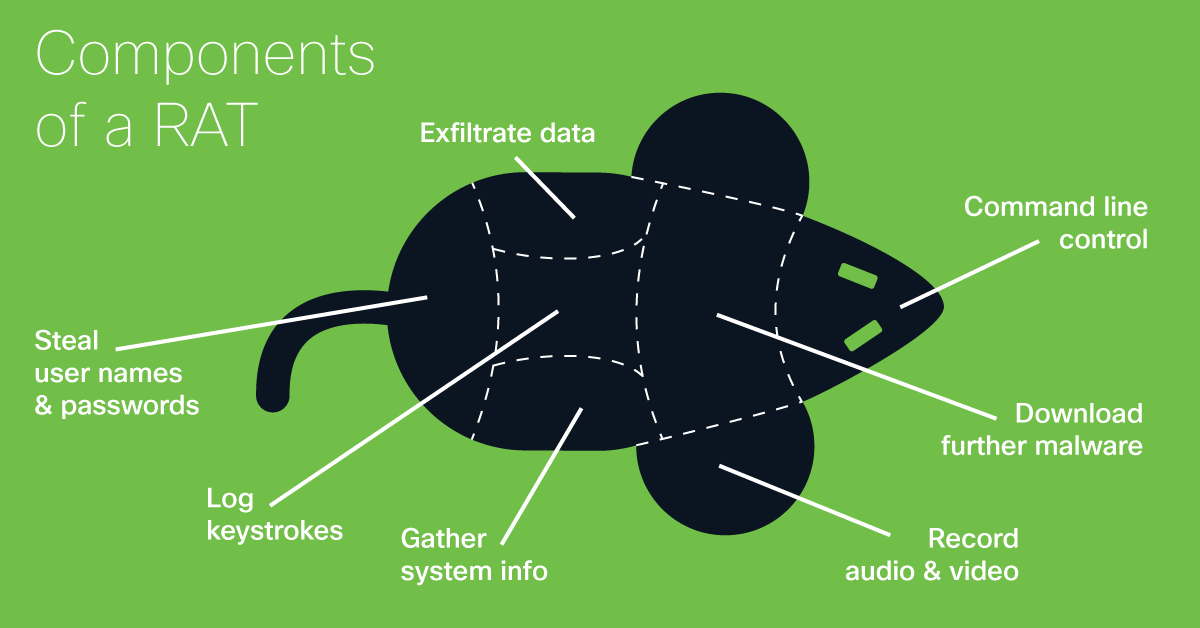
На GitHub был опубликован новый продвинутый инструмент для удалённого доступа (RAT) под названием Xeno RAT. Этот троян, написанный на языке программирования C# и совместимый с операционными системами Windows 10 и …
28/02/24
В масштабной фишинговой операции «SubdoMailing», которая была раскрыта специалистами из Guardio Labs, злоумышленниками было скомпрометировано более 8 000 поддоменов известных брендов и учреждений, включая eBay, VMware, McAfee, The Economist, Университет …
28/02/24

Основная тактика злоумышленников заключается в использовании так называемых открытых перенаправлений (Open Redirect), которые позволяют переадресовывать посетителей с легитимного сайта на внешний URL без должной проверки безопасности. Такой механизм делает возможным …
28/02/24
В популярном плагине Ultimate Member для WordPress обнаружена критическая уязвимость, угрожающая безопасности более чем 200 тысяч веб-сайтов, использующих данное расширение. Уязвимость, получившая обозначение CVE-2024-1071, оценена в 9.8 баллов по шкале …

Участвуйте в проектах
редакции журнала
"Информационная безопасность"


Copyright © 2025, ООО "ГРОТЕК"


