





15/06/23
Исследователи из компании Trellix обнаружили новый вид похитителя данных под названием «Skuld». Вредонос написан на языке программирования Go (Golang), который заражает компьютеры на Windows в Европе, Юго-Восточной Азии и США …
15/06/23
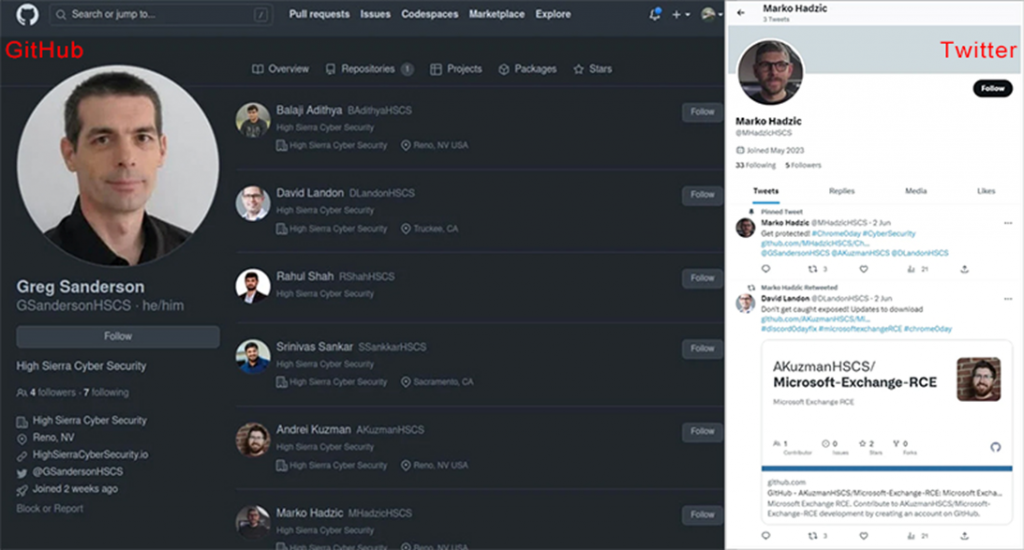
Недавно обнаруженная исследователями VulnCheck вредоносная кампания в очередной раз доказывает, что злоумышленники непрерывно изобретают всё новые и новые стратегии в попытках одурачить своих жертв и добиться желаемого. В прошлом месяце …
15/06/23

Специалисты компании Dr.Web обнаружили стилер в нелицензионных сборках Windows 10, которые хакеры раздавали на одном из торрент-трекеров. Вредоносное приложение под названием Trojan.Clipper.231 заменяет адреса криптовалютных кошельков получателя в буфере обмена …
15/06/23
Банда вымогателей Clop взломала базу данных клиентов Transport for London (TfL), похитив данные более 13 000 водителей, перечисленных в базе данных зон ULEZ и Congestion Charge Repository. Кража данных произошла …
09/06/23

Рады сообщить, что наша компания успешно завершила очередной крупный проект по внедрению межсетевого экрана нового поколения Ideco UTM. Заказчик проекта, некоммерческая организация, одно из ведущих предприятий Урала в области разработки …
09/06/23

Группировка Core Werewolf применяет фишинг и легитимное ПО, чтобы получить полный контроль над системой пользователя, копировать файлы, отслеживать его действия. Цель преступников — конфиденциальная информация о российских критически важных объектах …
09/06/23
Японская фармацевтическая компания Eisai, специализирующаяся на разработке и производстве лекарств, на днях сообщила о том, что в минувшие выходные столкнулась с атакой программы-вымогателя, которая существенно повлияла на операции компании. Злоумышленникам …
09/06/23
Экс-Марсельский университет, один из старейших во Франции, вчера объявил, что подвергся кибератаке. Все сотрудники учебного заведения были отправлены по домам, поскольку они не смогли получить доступ к университетской сети, пишет …
09/06/23
Группировка злоумышленников, известная как Asylum Ambuscade, занимается кибершпионажем и киберпреступностью, атакуя малые и средние компании по всему миру. Эта группа действует с 2020 года и была впервые обнаружена компанией Proofpoint …
09/06/23
Специалисты Check Point Research обнаружили серию узконаправленных шпионских атак в Северной Африке и связали её с ранее неизвестным модульным бэкдором «Stealth Soldier», передает Securitylab. Согласно отчёту исследователей безопасности , кампания, …

Участвуйте в проектах
редакции журнала
"Информационная безопасность"


Copyright © 2025, ООО "ГРОТЕК"


