





07/06/23
Не успели СМИ сообщить о том, как Microsoft связала недавнюю кибератаку на MOVEit Transfer с группировкой Lace Tempest, имеющей прямые связи с хакерами Clop, уже сегодня последние сами вышли из …
07/06/23
В сети появились персональные данные якобы принадлежащие клиентам торговых сетей «Ашан» и «Твой Дом». За атакой стоит хакерская группировка NLB, которая ранее прославилась утечками данных бонусной программы «СберСпасибо» , онлайн-платформы …
07/06/23
Согласно отчету Malwarebytes Threat Brief, за последние 12 месяцев банда вымогателей Vice Society стала лидером по количеству атак на образовательные учреждения по всему миру (в том числе в США и …
06/06/23
В отборочном этапе Международного киберчемпионата по информационной безопасности, проходящего в рамках Петербургского международного экономического форума - 2023, принимают участие 40 команд из 20 стран. Помимо специалистов по кибербезопасности из России …
06/06/23
Компания R-Vision обновила платформу для автоматизации управления информационной безопасностью R-Vision SGRC. В версии 5.2 разработчик пересмотрел порядок проведения категорирования объектов КИИ и учел новые правила работы с персональными данными согласно …
06/06/23
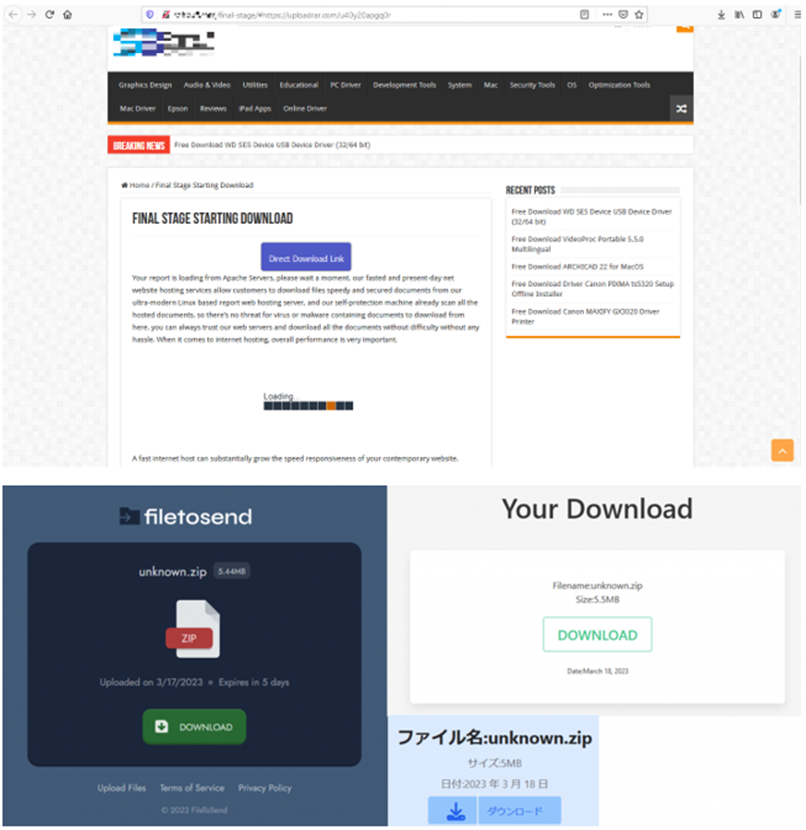
Специалисты Лаборатории Касперского обнаружили новую вредоносную кампанию, которая использует загрузчик Satacom (LegionLoader), для распространения вредоносного расширения для браузера, предназначенного для кражи криптовалюты. Это передает Securitylab. Появившийся в 2019 году загрузчик …
06/06/23
Комиссия по ценным бумагам и биржам США (SEC) подала в суд на Binance и ее основателя Чанпэна Чжао за нарушение законов о ценных бумагах. SEC утверждает, что Binance и Чжао …
06/06/23
Компания BlackBerry выявила новую киберпреступную кампанию, направленную против испаноязычных и португалоязычных жителей Мексики, Перу и Португалии. Цель злоумышленников — получить доступ к онлайн-банкам жертв и похитить их денежные средства. Это …
06/06/23
По последним слухам, закрытый в марте форум BreachForums собирается возобновить свою деятельность под руководством известной хакерской группы ShinyHunters. Об этом сообщил ресурс VX-Underground, специализирующийся на хранении и распространении вредоносных программ, …
06/06/23
Анализ Linux-версии нового штамма вымогательского ПО под названием «BlackSuit» выявил значительное сходство данного программного обеспечения с другим семейством вымогателей под названием Royal. Компания Trend Micro, которая и исследовала версию вредоноса …

Участвуйте в проектах
редакции журнала
"Информационная безопасность"


Copyright © 2025, ООО "ГРОТЕК"


