





27/04/23
27 апреля 2023 года в конгресс-центре отеля Хаятт Ридженси Москва Петровский Парк состоялась IV ежегодная конференция UserGate. Разработчик ИБ решений для информационной безопасности корпоративных сетей объявил о релизе седьмой версии …
27/04/23
Исследователи из Jamf Threat Labs приписали недавно выявленную вредоносную кампанию, ориентированную на устройства Appl macOS, хакерской группировке BlueNoroff, подгруппе известных северокорейских злоумышленников Lazarus, пишет Securitylab. В атаках используется новое вредоносное …
27/04/23
Исследователи безопасности из компании Securonix обнаружили новую кампанию под названием «OCX#HARVESTER», распространяющая бэкдор « More_eggs » и другие вредоносные программы. Вредоносное ПО More_eggs наблюдалось в атаках с декабря 2022 года …
27/04/23
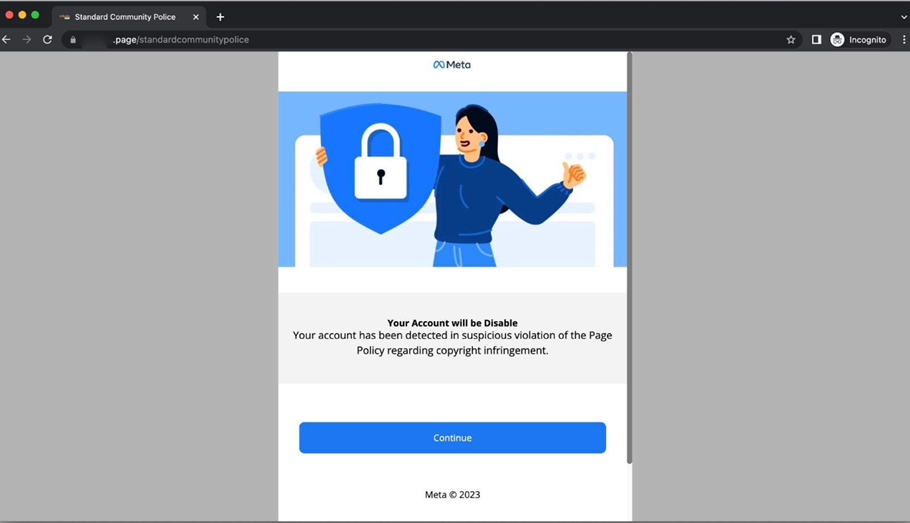
Специалисты ИБ-компании Group-IB обнаружили новую кампанию , в которой киберпреступники выдают себя за сотрудников службы технической поддержки Facebook* и пытаются захватить учетные записи знаменитостей, передает Securitylab. Фишинговая кампания проводилась в …
27/04/23
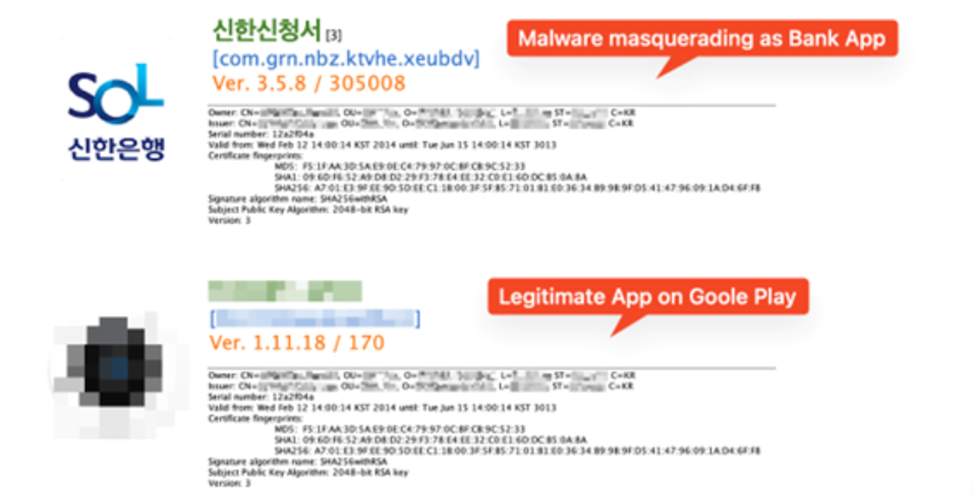
Вредоносное ПО FakeCalls, известное своими атаками на пользователей Android в Южной Корее , обновило тактику обхода средств безопасности. Если раньше банковский троян нацеливался на южнокорейские организации с помощью поддельных приложений, …
27/04/23
Хакеры используют новую уязвимость нулевого дня в маршрутизаторах TP-Link, базирующихся в Восточной Европе, и добавляют их в ботнет Mirai. Об этом сообщила команда Trend Micro Zero Day Initiative (ZDI) в …
26/04/23

Компания « МУЛЬТИФАКТОР », российский разработчик и поставщик системы многофакторной аутентификации и контроля доступа для всех видов удаленного подключения MULTIFACTOR, провела 20 апреля 2023 года первое собственное мероприятие для заказчиков …
26/04/23

Сервис, на разработку которого были потрачены госсредства, ежедневно взламывается хакерами, которые потом продают места в очередях. В первые годы своего существования MyVisit пользоваться им никто не заставлял – вплоть до …
26/04/23
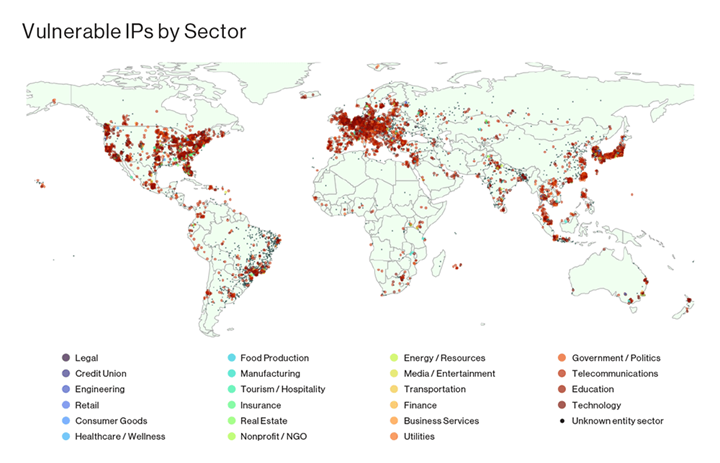
Специалисты компаний BitSight и Curesec описали новую уязвимость в SLP-протоколе (Service Location Protocol, SLP), которая позволяет запускать массовые DoS-атаки против целевых устройств. «Злоумышленники могут использовать уязвимые экземпляры для запуска разрушительных …
26/04/23
Группа хакеров Dumpforums взломала сайт 1cbit.ru и, как утверждают киберзлодеи, они выкачали более 24ТБ информации, которая касается государственного сектора, критической инфраструктуры и многого другого. По словам злоумышленников, они находились в …

Участвуйте в проектах
редакции журнала
"Информационная безопасность"


Copyright © 2025, ООО "ГРОТЕК"


