





11/01/23
Исследователи из Symantec обнаружили , что деятельность группировки Bluebottle совпадает с TTPs группы OPERA1ER. Об этом пишут в Securitylab. По словам аналитиков, участники Bluebottle использовали подписанный драйвер Windows в атаках …
11/01/23
Поставщик цифровых решений для управления судами под названием DNV сообщил, что одно из его приложений было взломано, из-за чего IT-команде пришлось временно приостановить его работу, передает Securitylab. Кибератака произошла 7 …
11/01/23
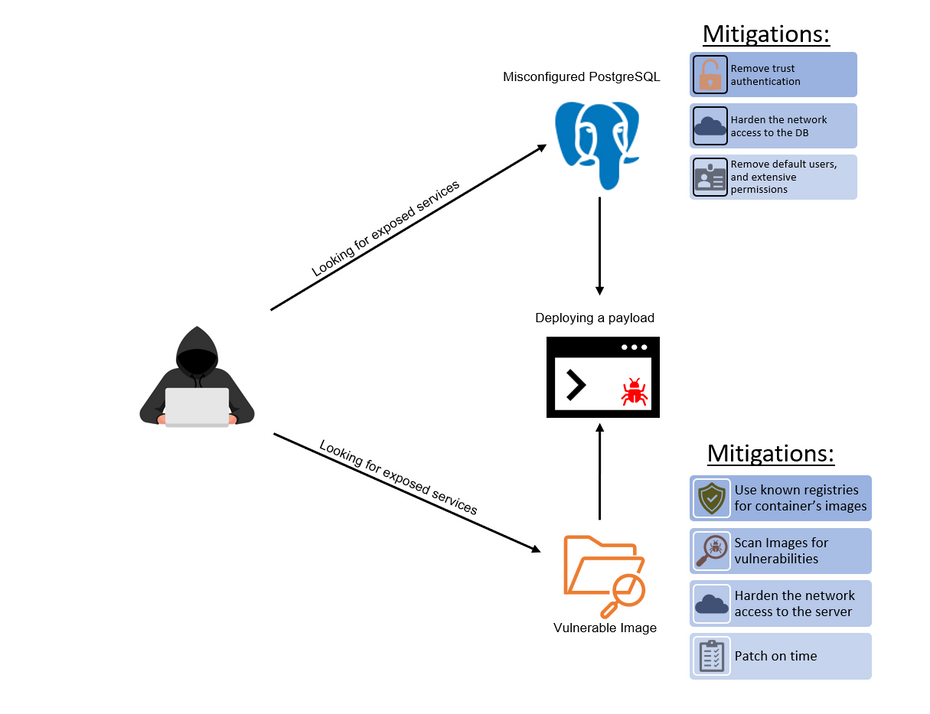
Команда Microsoft Defender for Cloud сообщает , что вредоносное ПО Kinsing активно заражает кластеры Kubernetes, используя уязвимости в образах контейнеров и неправильно сконфигурированные открытые контейнеры PostgreSQL. Kinsing — это вредоносное …
11/01/23
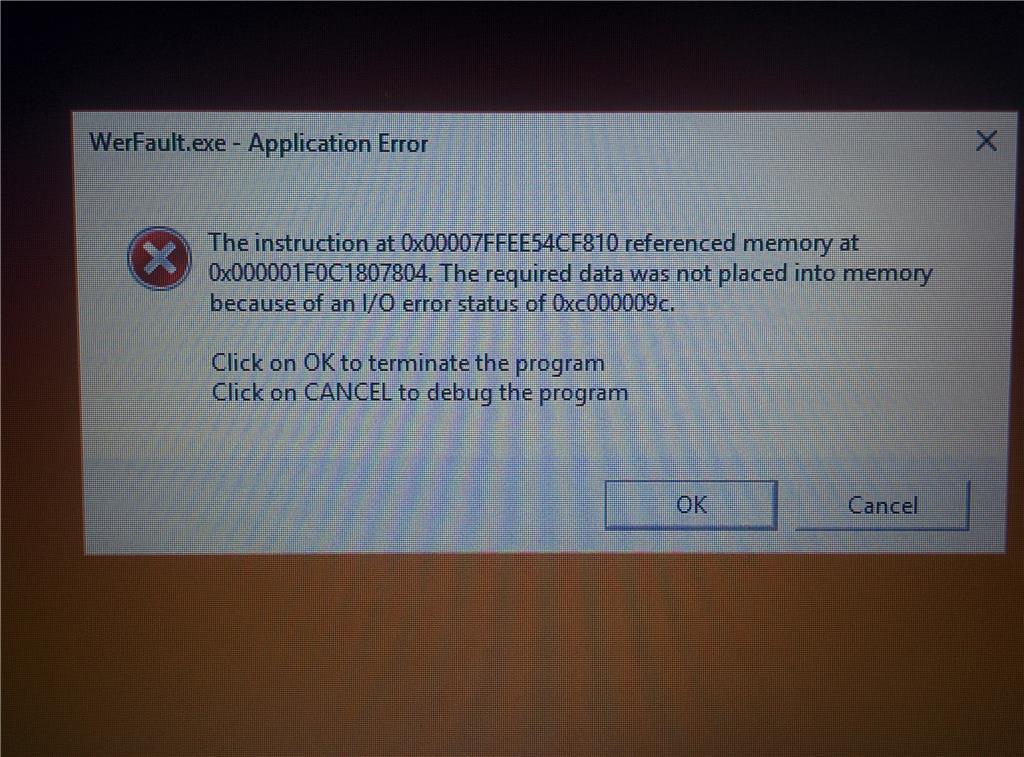
Хакеры начали использовать службу регистрации ошибок Windows (WerFault.exe) для выгрузки вредоносного ПО в память взломанной системы с помощью техники боковой загрузки DLL. Тактика набирает популярность, так как WerFault позволяет скрытно …
10/01/23
Согласно новому отчёту ИБ-компании Avanan, злоумышленники рассылают фишинговые письма о нарушении авторских прав пользователям Facebook*, чтобы украсть их учетные данные. Фишинговая кампания нацелена на учетные записи организаций и содержит поддельные …
10/01/23
Новый вектор атаки был обнаружен специалистами компании Aqua. По их словам, загрузка вредоносных расширений в магазин расширений Visual Studio Code может быть использована злоумышленниками в новых кампаниях, нацеленных на разработчиков …
10/01/23
В ходе анализа очередной вредоносной кампании, направленной на пользователей репозитория Python Package Index (PyPI), специалисты обнаружили шесть вредоносных пакетов, заражающих компьютеры разработчиков инфостилерами. Об этом пишет Securitylab.В число удаленных пакетов, …
10/01/23
Не так давно Начали поступать сообщения о том, что испаноязычная группировка Blind Eagle (отслеживаемая как APT-C-36) снова вернулась на киберпреступную арену и принесла с собой обновленный набор хакерских инструментов, а …
09/01/23
Rackspace официально подтвердила, что за кибератаку, произошедшую 2 декабря, ответственна группировка Play. Злоумышленники получили доступ к сервису электронной почты Rackspace Hosted Exchange, используя эксплойт нулевого дня. Как говорят представители компании, …
09/01/23
По словам исследователя Trend Micro Армандо Натаниэля Педрагозы, в новой версии Dridex используется особая техника для доставки пользователям документов с вредоносными макросами без необходимости маскировать их под какие-либо бизнес-документы. Dridex …

Участвуйте в проектах
редакции журнала
"Информационная безопасность"


Copyright © 2025, ООО "ГРОТЕК"


