





27/12/22
Хакеры активно используют критическую уязвимость в WordPress плагине YITH WooCommerce Gift Cards Premium, который используется на более чем 50 000 веб-сайтов. YITH WooCommerce Gift Cards Premium – это плагин, который …
27/12/22
Две недели назад исследовательская группа Phylum сообщила, что в репозитории PyPI есть набор из 47 пакетов, заражающих своих жертв инфостилером W4SP, сообщают Securitylab. К счастью, эта вредоносная кампания была быстро …
27/12/22
Злоумышленник утверждает, что получил данные о 400 000 000 пользователей Twitter и выставил их на продажу, передает Securitylab. Продавец предоставил образец из 1000 учетных записей в качестве доказательства достоверности базы, …
26/12/22
По данным «Лаборатории Касперского», в 2022 году продолжился рост числа фишинговых атак на бизнес. При этом мошенники становятся все более изобретательнвми. Наиболее часто злоумышленники целились в сотрудников отделов кадров и …
26/12/22
Команда Cyble Research and Intelligence Labs (CRIL) обнаружила новые программы-вымогатели Putin Team, ScareCrow, BlueSky, and Meow, которые основаны на исходном коде программы-вымогателя Conti, слитом в сеть в этом году. Об …
26/12/22
Целью хакеров стало приложение Kavach, используемое для двухфакторной аутентификации. Исследователи из Securonix окрестили эту фишинговую кампанию STEPPY#KAVACH, приписав ее хакерской группировке SideCopy, так как подобные тактики и методы использовались только …
26/12/22
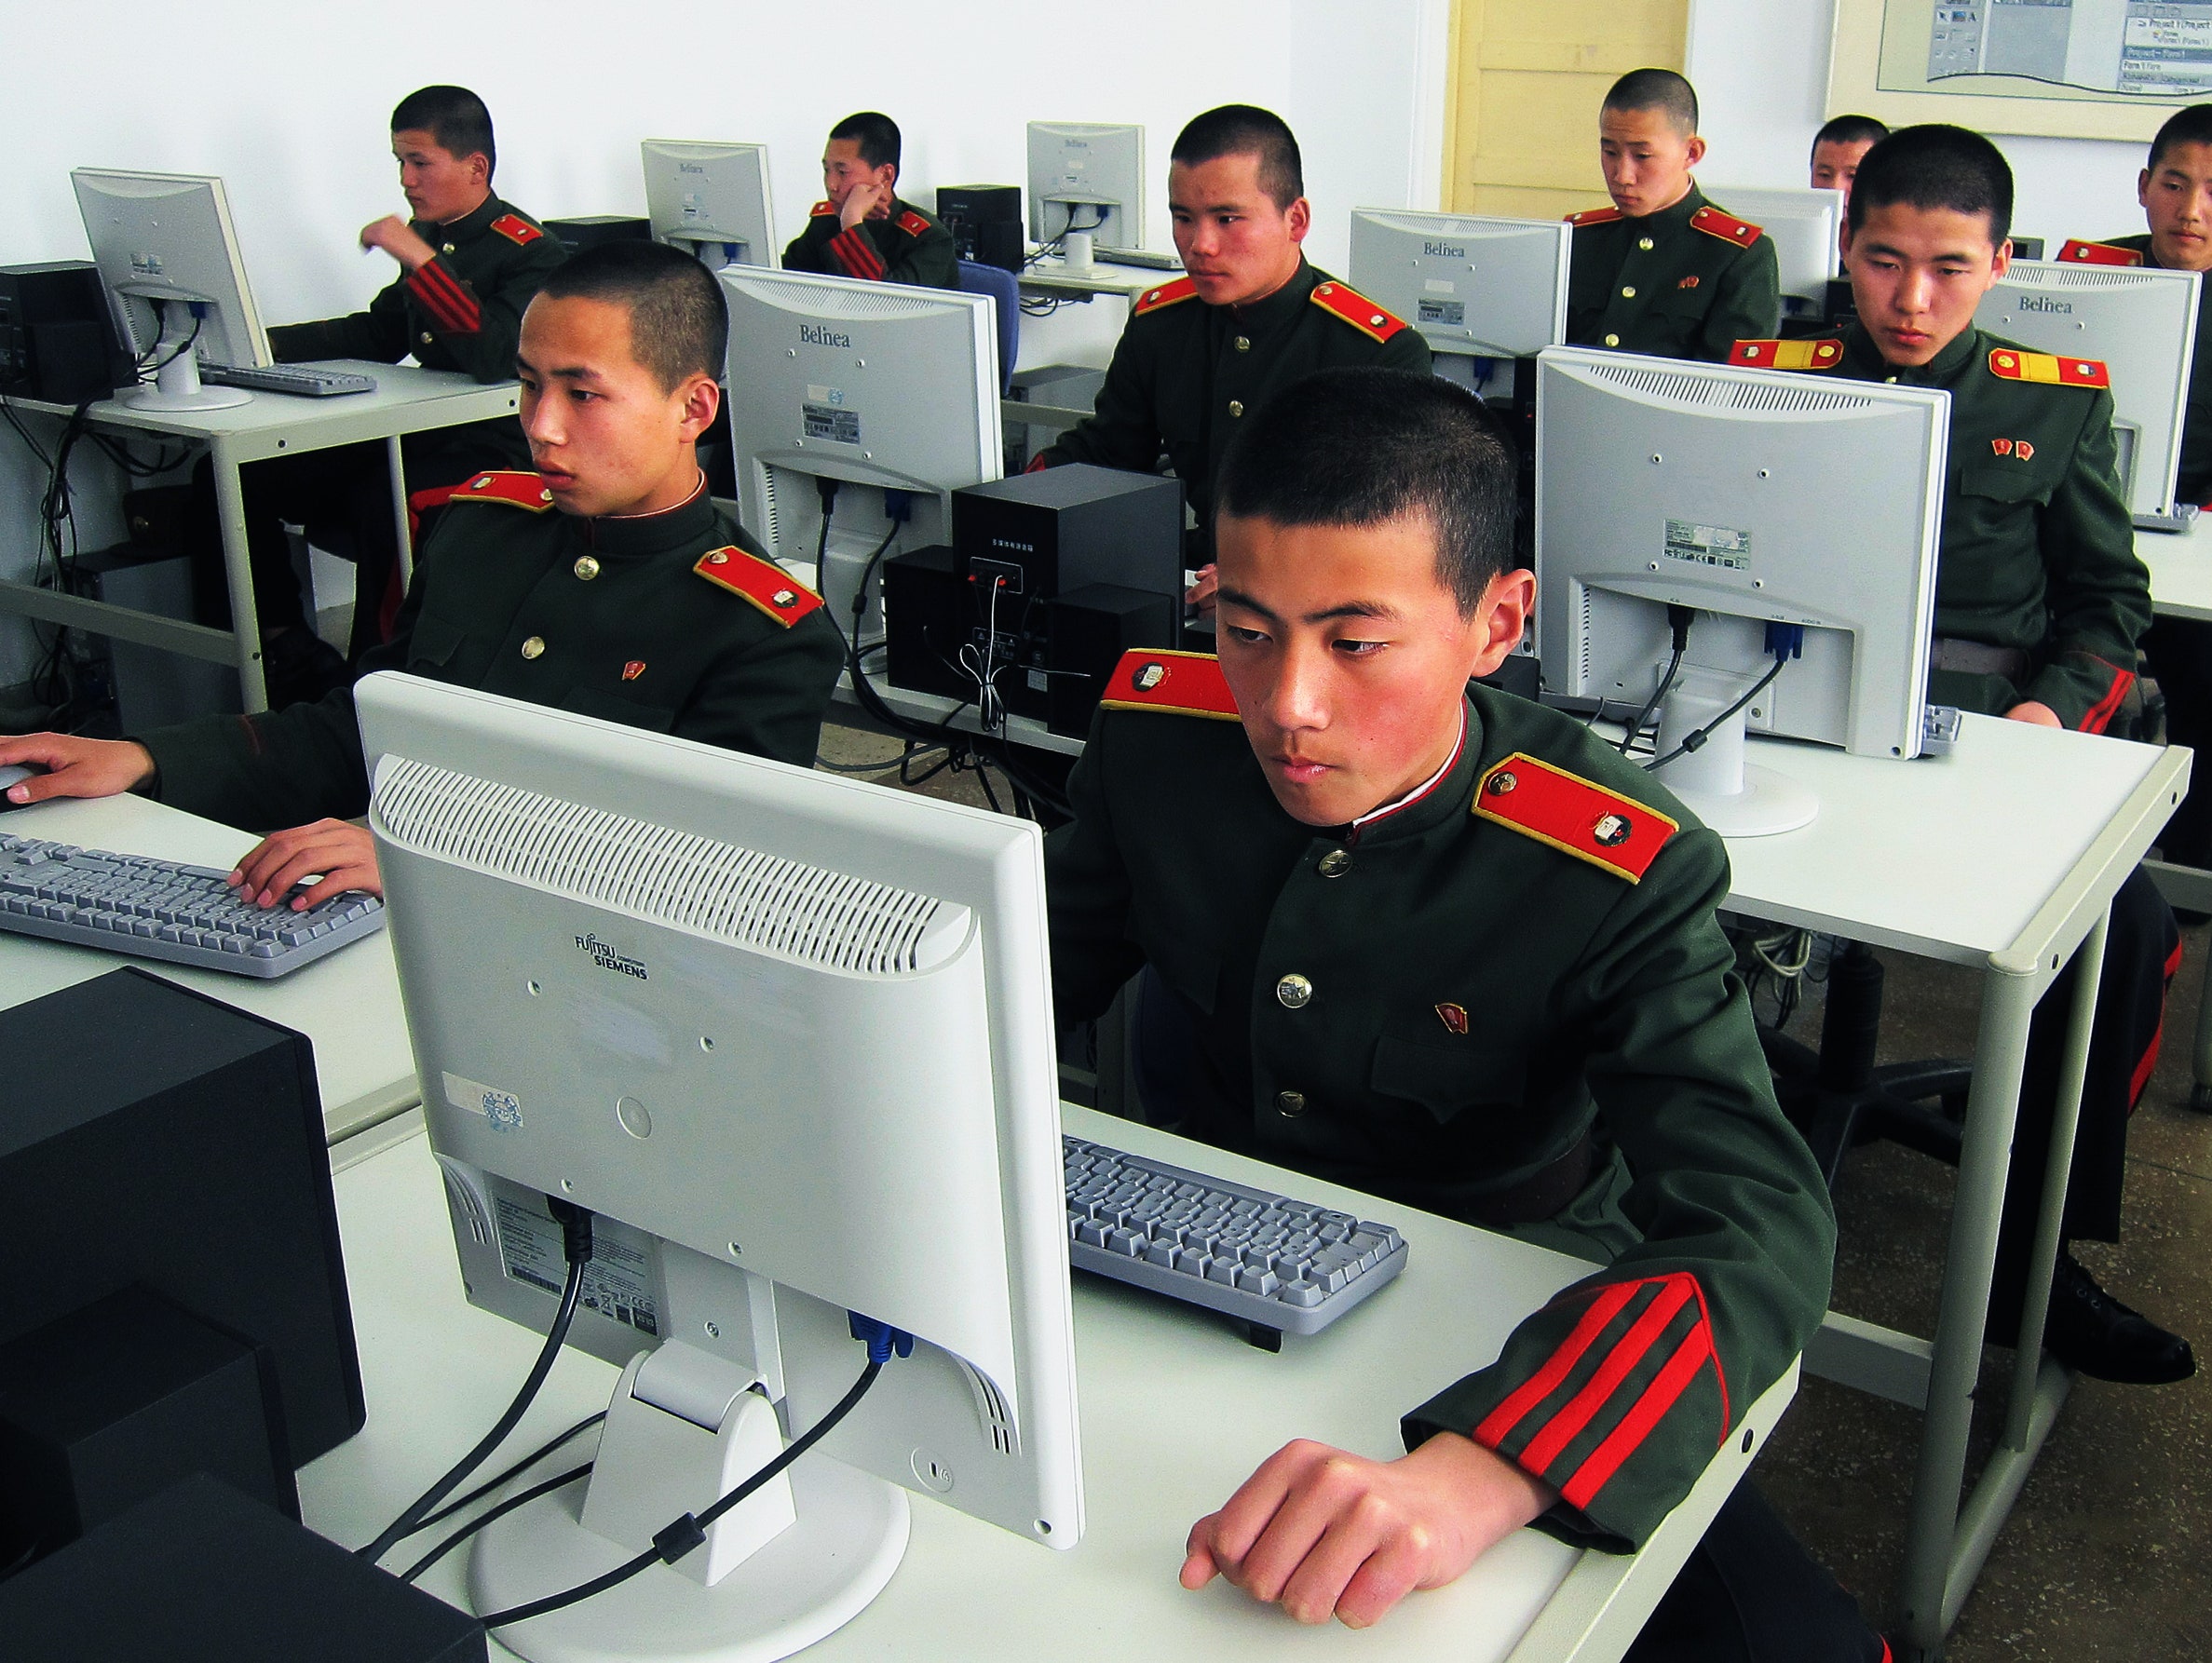
По подсчетам Национальной разведывательной службы Южной Кореи (NIS), за последние пять лет северокорейские хакеры похитили виртуальные активы на сумму около 1,2 миллиарда долларов. Более половины от этой суммы ($626 млн) …
26/12/22
Исследовательская группа Microsoft Defender заметила, что вредонос Zerobot получил обновление – теперь он еще эффективнее заражает устройства, используя для этого уязвимости для выходящих в интернет серверов Apache, а также получил …
26/12/22
Исследователи SentinelOne обнаружили, что группировка Vice Society обзавелась кастомным вымогательским ПО, в котором реализована надежная схема шифрования с использованием алгоритмов NTRUEncrypt и ChaCha20-Poly1305. Эта версия шифровальщика получила название PolyVice. Она …
26/12/22
Менеджер паролей LastPass предупредил клиентов , что в результате кибератаки на его системы в августе злоумышленники скопировали зашифрованные файлы, содержащие пароли. «Некоторый исходный код и техническая информация были украдены из …

Участвуйте в проектах
редакции журнала
"Информационная безопасность"


Copyright © 2025, ООО "ГРОТЕК"


