





30/12/22
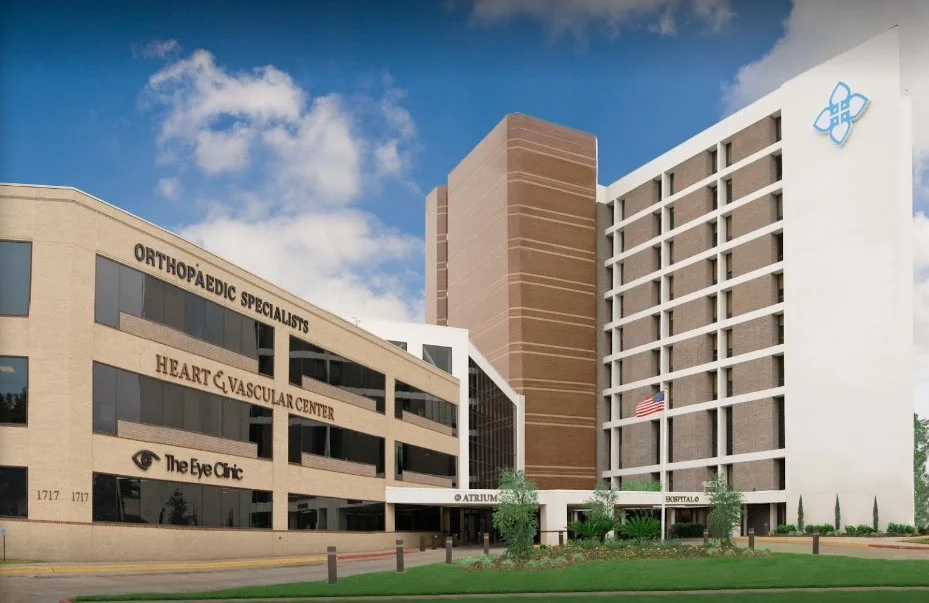
Согласно пресс-релизу медицинского комплекса Лейк-Чарльз Мемориал (LCMHS), все началось 21 октября, когда ИБ-команда LCMHS обнаружила "необычную активность" в своей компьютерной сети. Затем было проведено внутреннее расследование, и через несколько дней …
29/12/22
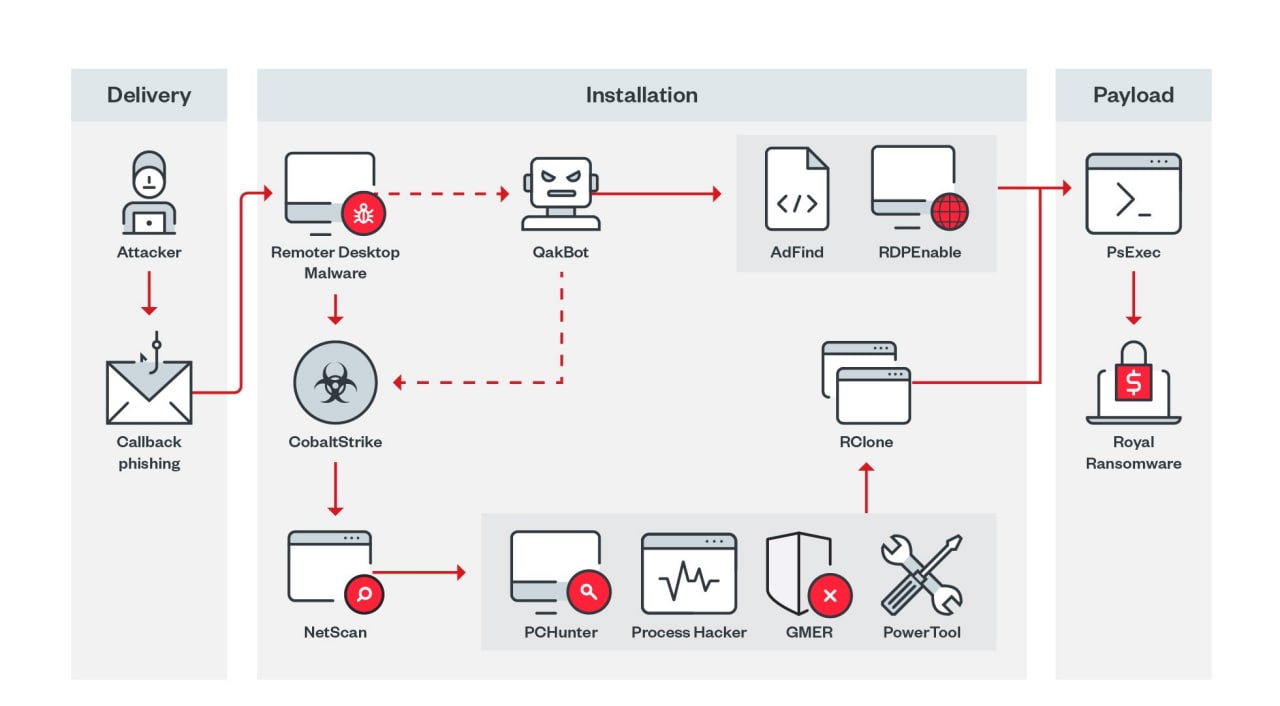
Исследователи ИБ-компании Trend Micro обнаружили новое вредоносное ПО Royal, которое является бета-версией программы-вымогателя Roy/Zeon , связанной с синдикатом Conti. По данным Trend Micro, программа-вымогатель Royal нацелена в основном на жертв …
29/12/22
По данным компании SlowMist, для новой вредоносной кампании северокорейские APT-группировки создали сотни фейковых сайтов, посвященных NFT, затем провели на них вредоносные минты, продавая свои поддельные токены на OpenSea, X2Y2 и …
29/12/22
Один из крупнейших в мире пулов для майнинга биткоина BTC.com стал жертвой кибератаки. Согласно пресс-релизу компании, хакеры похитили криптоактивов на сумму около $3 000 000, из которых $700 000 принадлежат …
29/12/22
Как сообщает группа исследователей Cyble Research and Intelligence Labs (CRIL), злоумышленники ищут пользователей, оставляющих жалобы в социальных сетях, связываются с ними, а затем пытаются провести фишинговую атаку, предлагая жертве оставить …
28/12/22
Генеральный директор европейской страховой компании Zurich Марио Греко заявил, что по мере роста числа кибератак они станут «не подлежащими страхованию». В интервью Financial Times Марио Греко сказал, что кибератаки могут …
28/12/22
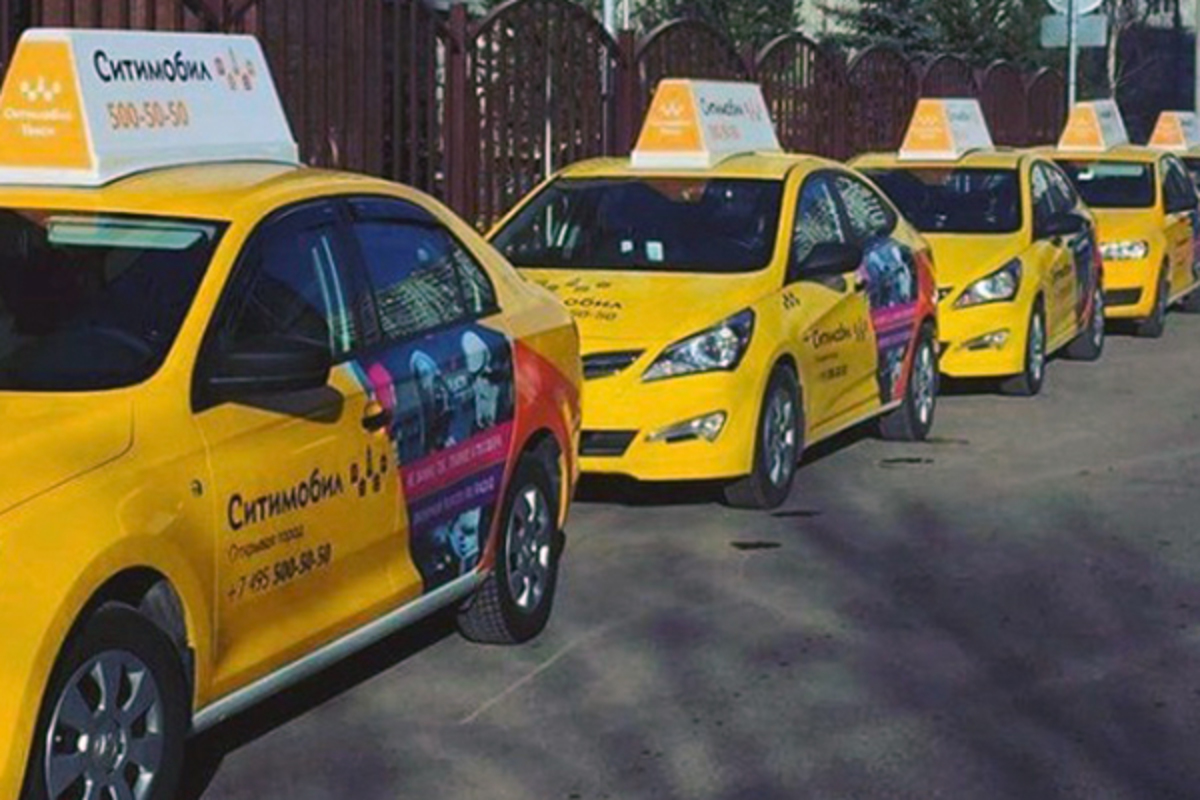
Утечка данных у «Ситимобил» привела к тому, что в публичном доступе оказалась не только информация о водителях, но и обезличенные номера телефонов и количественные показатели поездок пользователей сервиса. Об этом …
27/12/22
В 2022 году компания «СёрчИнформ» обучила порядка 20 000 госслужащих на курсах по повышению ИБ-грамотности. В числе слушателей были руководители и специалисты федеральных министерств и ведомств, а также региональных органов …
27/12/22
Исследователи кибербезопасности CrowdStrike выявили широкий спектр методов, используемых продвинутым загрузчиком вредоносных программ GuLoader для обхода средств безопасности. Это передает Securitylab. GuLoader (CloudEyE) – VBS-загрузчик (Visual Basic Script, VBS), который используется …
27/12/22
Команда по кибербезопасности PeckShield Alert сообщила, что хакеры взломали криптокошельки пользователей BitKeep и украли активы на $8 млн. По данным команды , потери включают ~4373 BNB, 5,4 млн USDT, 196 …

Участвуйте в проектах
редакции журнала
"Информационная безопасность"


Copyright © 2025, ООО "ГРОТЕК"


