





Recent Posts by Komolov Rostislav:
05/05/23
Компания Cisco обнаружила уязвимость в веб-интерфейсе управления адаптера для VoIP-телефонии Cisco SPA112, которая позволяет удаленному злоумышленнику выполнять произвольный код на уязвимом устройстве. Критическая RCE-уязвимость CVE-2023-20126 (CVSS: 9.8) вызвана отсутствием процесса …
05/05/23
Банда вымогателей Avos захватила систему экстренного вещания Университета Блуфилда «RamAlert», чтобы отправлять студентам и сотрудникам SMS-сообщения и оповещения по электронной почте о том, что их данные были украдены и скоро …
05/05/23
В феврале произошла кибератака сразу на множество городских служб калифорнийского Окленда, вынудившей местную администрацию даже ввести режим чрезвычайного положения. За той атакой, как выяснилось позже , стояла группировка киберпреступников Play, …
05/05/23
Китайский национальный центр реагирования на компьютерные вирусы совместно с китайской ИБ-компанией «360» опубликовали отчет, согласно которому Центральное разведывательное управление (ЦРУ) США стоит за множеством хакерских атак и организацией «цветных революций» …
05/05/23
Группа злоумышленников, известная как «Dragon Breath», «Golden Eye Dog» или «APT-Q-27» демонстрирует новую тенденцию использования сложных вариаций классической техники загрузки вредоносных DLL-библиотек, чтобы избежать возможного обнаружения. Об этом пишет Securitylab …
04/05/23
Специалисты компании F.A.С.С.T. проанализировали вредоносные рассылки, обнаруженные системой Managed XDR, предназначенной для предотвращения кибератак, в 1-м квартале 2023 г., и выявили, что спуфинг — техника подмены адреса отправителя использовался злоумышленниками …
04/05/23
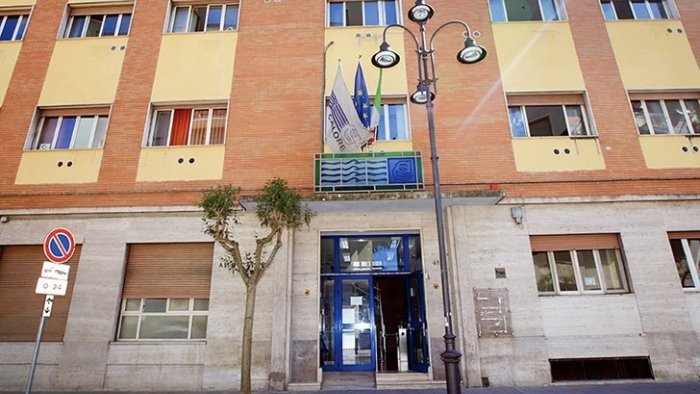
Итальянская компания Alto Calore Servizi, которая обеспечивает питьевой водой почти полмиллиона жителей в Авеллино и Беневенто, двух провинций на юге Италии, испытывает некоторые технические трудности после атаки вымогательской группировки. Об …
04/05/23
Поставщик онлайн-консультаций Brightline предупреждает пациентов о том, что у него произошла утечка данных, затронувшая 783 606 человек. Причиной послужила уже ставшая легендарной уязвимость нулевого дня в Fortra GoAnywhere MFT. Данные …
04/05/23
Исследователи кибербезопасности обнаружили слабые места в программной реализации протокола внешнего шлюза (BGP), которые можно использовать для проведения DoS-атак на уязвимые одноранговые BGP-узлы. BGP — это протокол шлюза, предназначенный для обмена …
04/05/23
Длинная история противостояния международной биофармацевтической компанией Merck & Co с её же страховой компанией Ace American началась несколько лет назад. Весной 2017 года Merck пострадала от атаки шифровальщика NotPetya. В …

Участвуйте в проектах
редакции журнала
"Информационная безопасность"


Copyright © 2025, ООО "ГРОТЕК"


