





Recent Posts by Komolov Rostislav:
10/05/23
Исследователи безопасности обнаружили новый уязвимый элемент ядра Linux NetFilter, позволяющий локальным пользователям без привилегий повышать свои права до уровня root и получать полный контроль над системой. Об этом пишет Securitylab …
10/05/23
Компания NextGen Healthcare, один из крупнейших американских поставщиков программного обеспечения для электронных медицинских записей, признала, что в её системы проникли киберпреступники и украли персональные данные более миллиона пациентов. Об этом …
10/05/23
Компания Microsoft сообщила , что иранские хакерские группы, поддерживаемые государством, присоединились к продолжающимся атакам на уязвимые серверы управления печатью PaperCut MF/NG. Эти группы отслеживаются компанией как Mango Sandstorm (также известная …
10/05/23
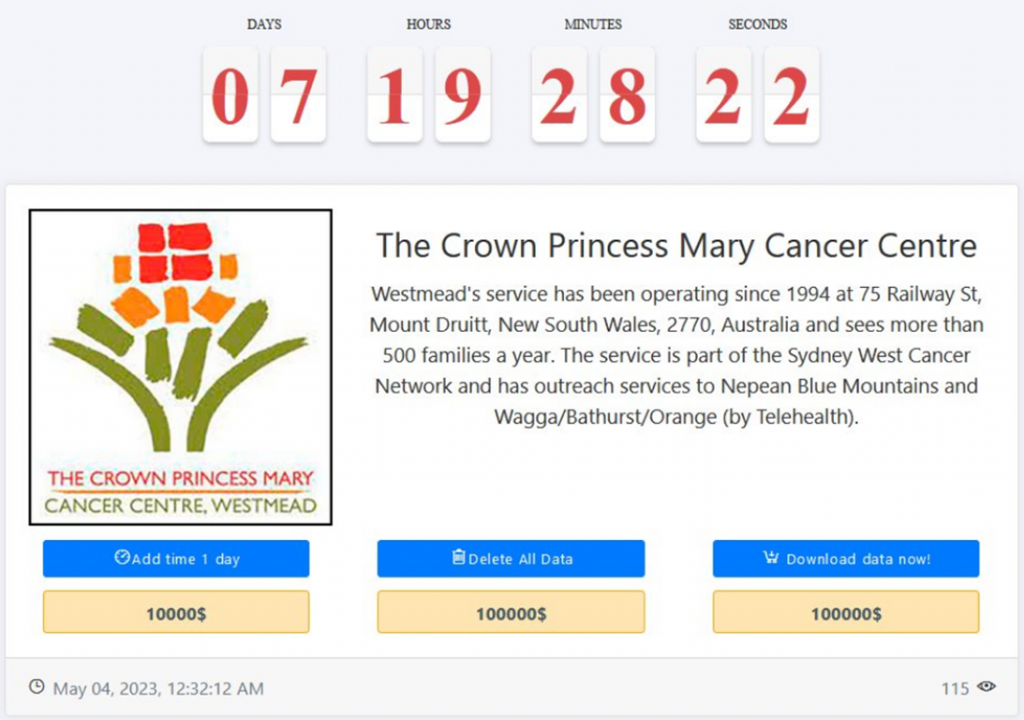
Австралийский центр лечения рака имени кронпринцессы Мэри, базирующийся в Сиднее, подвергся кибератаке. Хакеры угрожают опубликовать похищенные данные больных, если не получит денежный выкуп, передает Securitylab. По данным министерства здравоохранения Нового …
10/05/23

Американский оператор сотовой связи T-Mobile сообщил о новом инциденте безопасности, который стал уже седьмым случаем утечки данных абонентов за последние пять лет. О последнем случае Securitylab писал в январе этого …
10/05/23
Новая группировка хакеров Cactus атакует крупные компании с помощью вымогательского вируса-шифровальщика. Она проникает в сети жертв через уязвимости в VPN-оборудовании Fortinet, предварительно шифруя свой файл, чтобы избежать обнаружения. Кибербандиты требуют …
10/05/23
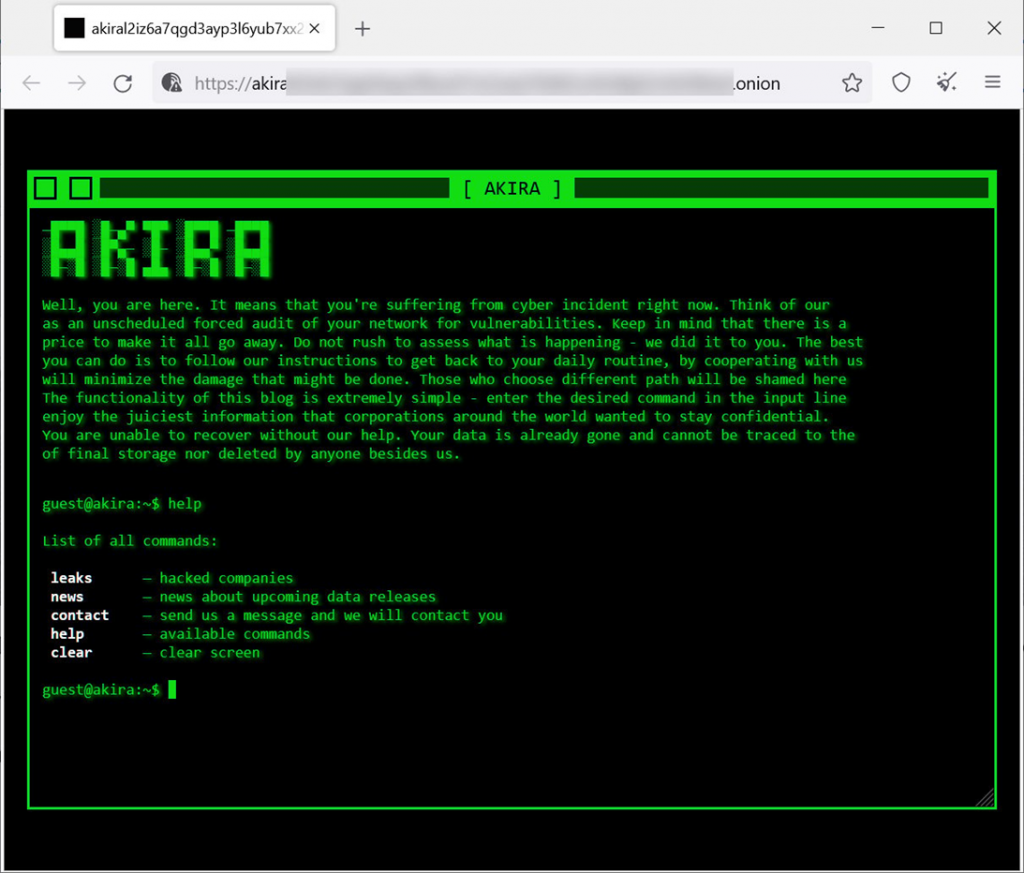
Новая группировка киберпреступников под названием Akira на протяжении последних месяцев проводит атаки на корпоративные сети по всему миру, шифруя файлы и требуя выкупы, доходящие до нескольких миллионов долларов. Представители Akira …
05/05/23
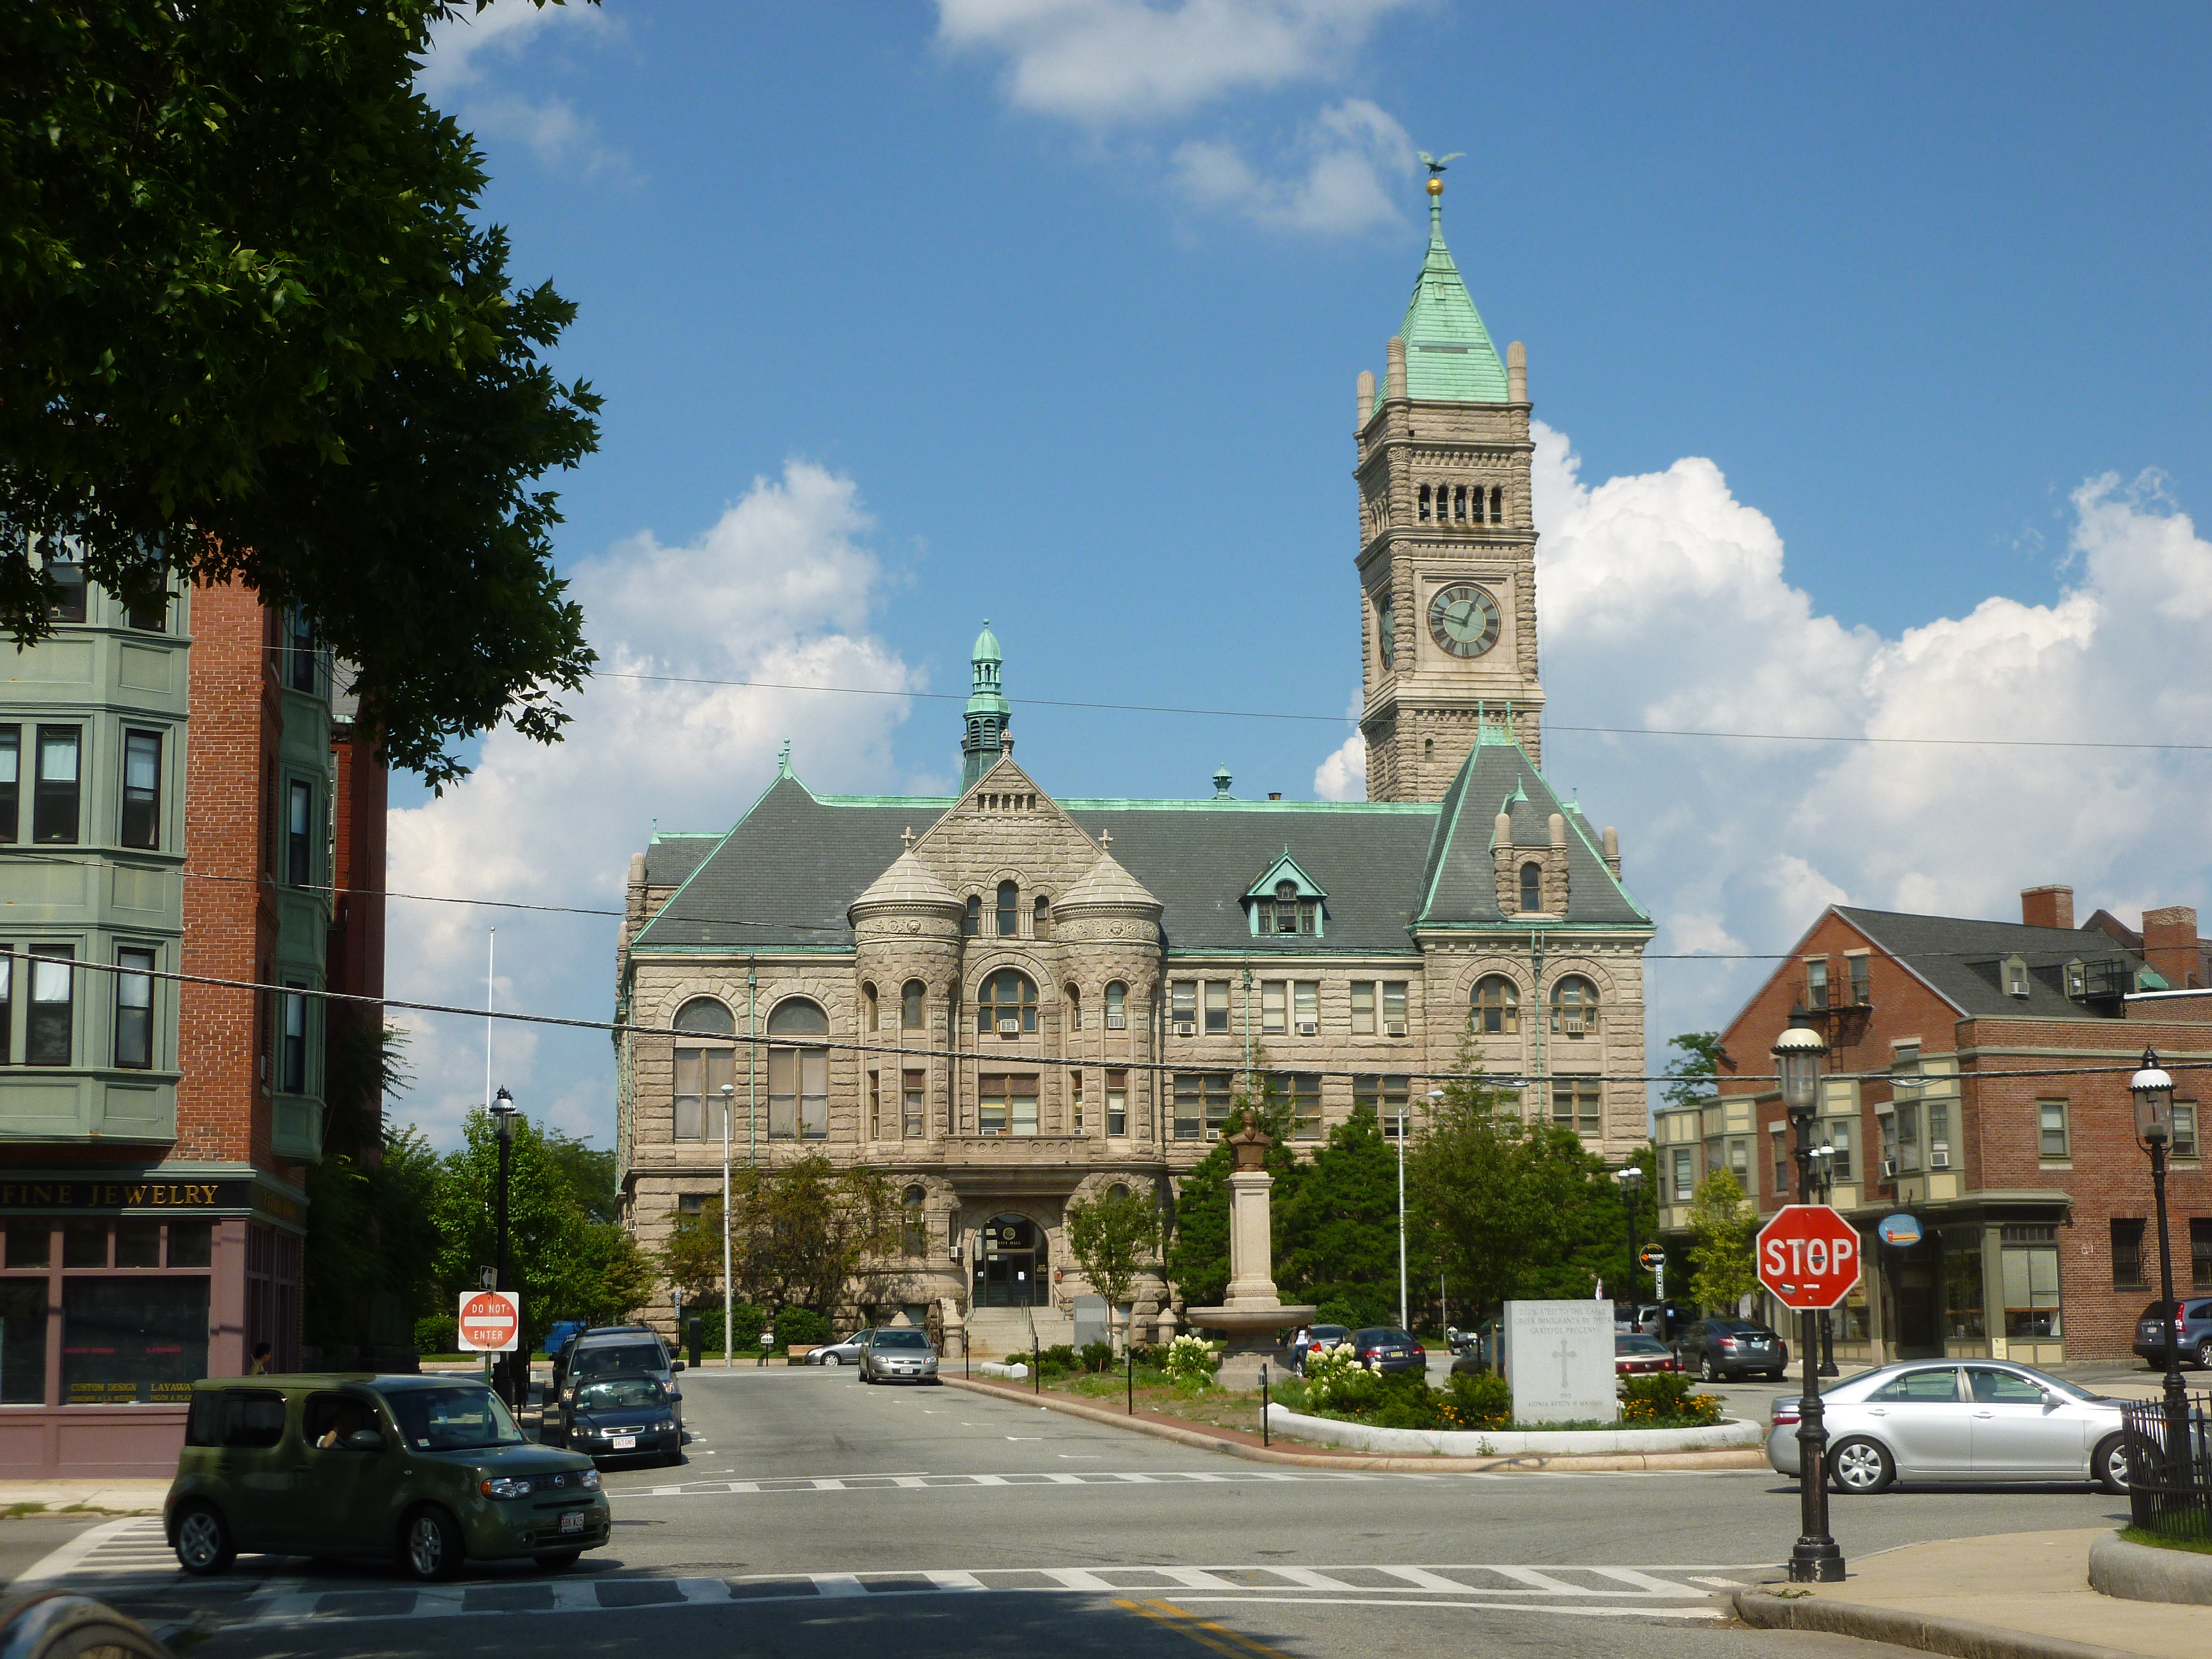
На этот раз их жертвой стал город Лоуэлл в штате Массачусетс. Местные власти подтвердили, что 24 апреля произошёл «киберинцидент», который нарушил работу внутренних городских IT-сетей. В результате атаки были недоступны …
05/05/23
Недавно было обнаружено, что северокорейская группировка Kimsuky использует новую версию своего шпионского вредоносного ПО под названием «ReconShark» в новой кампании кибершпионажа с глобальным охватом. По данным компании Sentinel Labs, злоумышленники …
05/05/23
Новое вредоносное программное обеспечение для Android, получившее название Fleckpe, было замечено в Google Play, официальном магазине приложений Android. Оно было замаскировано злоумышленниками под легитимные приложения и было загружено более чем …

Участвуйте в проектах
редакции журнала
"Информационная безопасность"


Copyright © 2025, ООО "ГРОТЕК"


