





Recent Posts by Komolov Rostislav:
28/03/23
Исследователи безопасности из Elastic Security Labs обнаружили, что группировка REF2924 перешла со шпионажа на постоянный доступ внутри целевых сетей. Недавно хакеры добавили в свой арсенал новый бэкдор под названием NAPLISTENER …
28/03/23
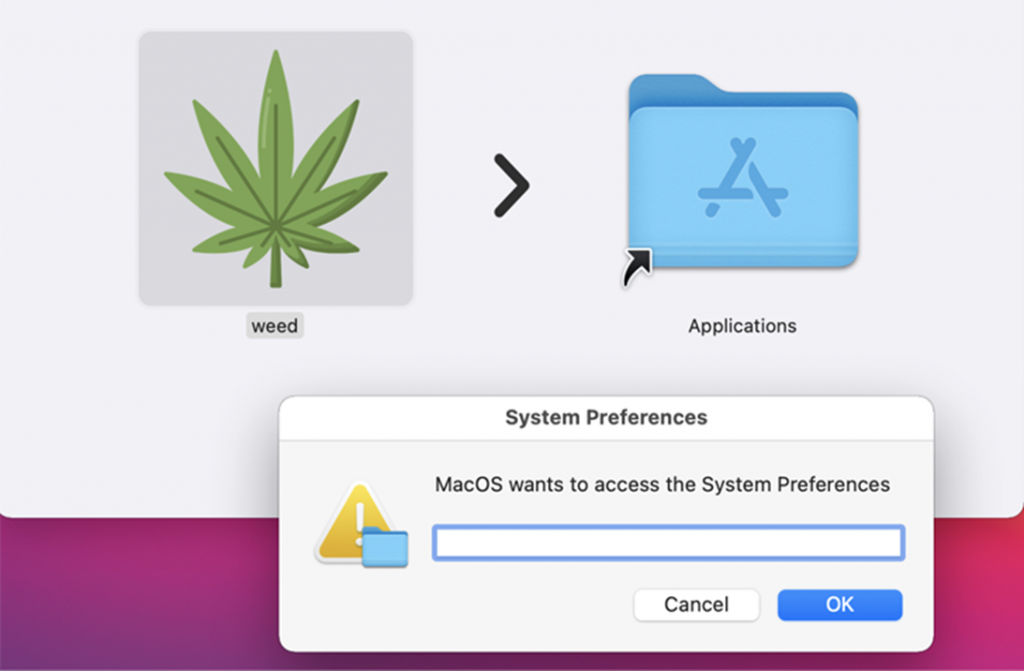
Киберпреступники разработали новый вредоносный софт, способный похищать информацию с устройств под управлением Apple MacOS. Вредонос получил название MacStealer и использует мессенджер Telegram в качестве платформы для эксфильтрации данных. Вредоносное ПО …
28/03/23

Управление водопроводом и канализацией Пуэрто-Рико (PRASA) активно расследует инцидент безопасности, произошедший на прошлой неделе. Во время атаки, о которой стало известно 19 марта, злоумышленники получили доступ к некоторой информации о …
27/03/23

Эксперты Positive Technologies проанализировали данные о вредоносном программном обеспечении, найденном в инфраструктуре организаций в ходе пилотных проектов по внедрению песочницы PT Sandbox. Подавляющую часть обнаруженных вредоносов составили трояны, большинство из …
27/03/23
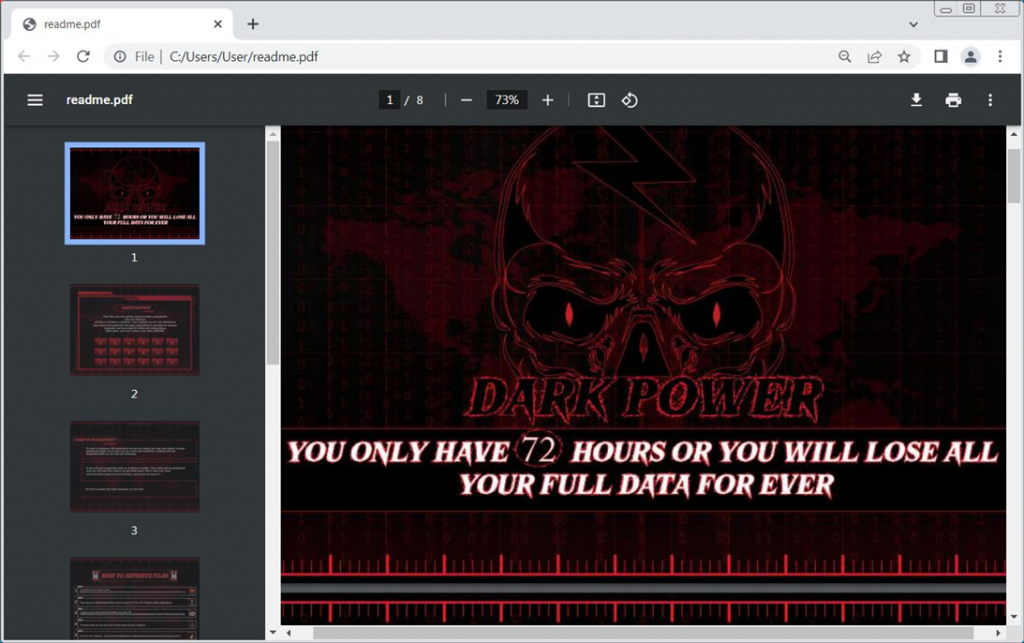
Компания Trelix недавно сообщила в своём отчёте о новой операции по вымогательству, известной под названием «Dark Power». Хакеры уже отметили своих первых жертв на даркнет-сайте утечки данных и угрожают опубликовать …
27/03/23
Как сообщила газета The New York Times со ссылкой на свои источники, часть исходного кода социальной сети Twitter была выложена в интернет и оставалась в открытом доступе в течение нескольких …
27/03/23
Компания Procter & Gamble подтвердила утечку данных своих сотрудников, которая произошла после компрометации платформы для обмена файлами GoAnywhere MFT, передает Securitlab. Компания не сообщила, кто стоит за кибератакой, но инцидент, …
27/03/23
Кибершпионская APT-группа «Bitter APT» атакует китайскую атомную энергетику с помощью фишинговых электронных писем для заражения устройств загрузчиками вредоносных программ. Об этом заявили специалисты ИБ-компании Intezer в своём отчёте. Группировка Bitter …
27/03/23
Мошенники начали обманывать людей, используя схему возврата средств за покупки в интернет-магазинах, сообщила пресс-служба Сбера 23 марта. Это передает Securitylab. Оказывается, злоумышленники возвращают средства клиентам магазина, которые недавно получили заказ …
27/03/23
Недавно появившийся на радарах банковский троян для Android, известный как Nexus, стремительно набирает популярность у злоумышленников: им пользуется уже множество разных хакерских группировок. Как сообщает Securitylab, жертвами атаки Nexus стало …

Участвуйте в проектах
редакции журнала
"Информационная безопасность"


Copyright © 2025, ООО "ГРОТЕК"


