





Recent Posts by Komolov Rostislav:
21/03/23
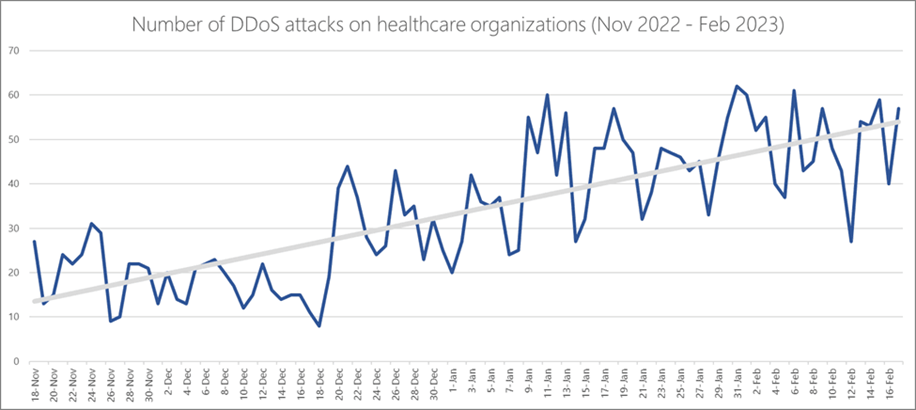
Согласно отчёту исследователей кибербезопасности из Microsoft, группировка KillNet с ноября 2022 года увеличила количество своих DDoS-атак на организации здравоохранения. Это передает Securitylab. В последние месяцы группа сосредоточила свое внимание на …
21/03/23
Hitachi Energy подтвердила утечку данных своих сотрудников, вызванной эксплуатацией уязвимости нулевого дня GoAnywhere группировкой Cl0p. Хакеры эксплуатировали уязвимость нулевого дня в Fortra GoAnywhere MFT CVE-2023-0669 (CVSS: 7.2). Hitachi отключила затронутую …
20/03/23
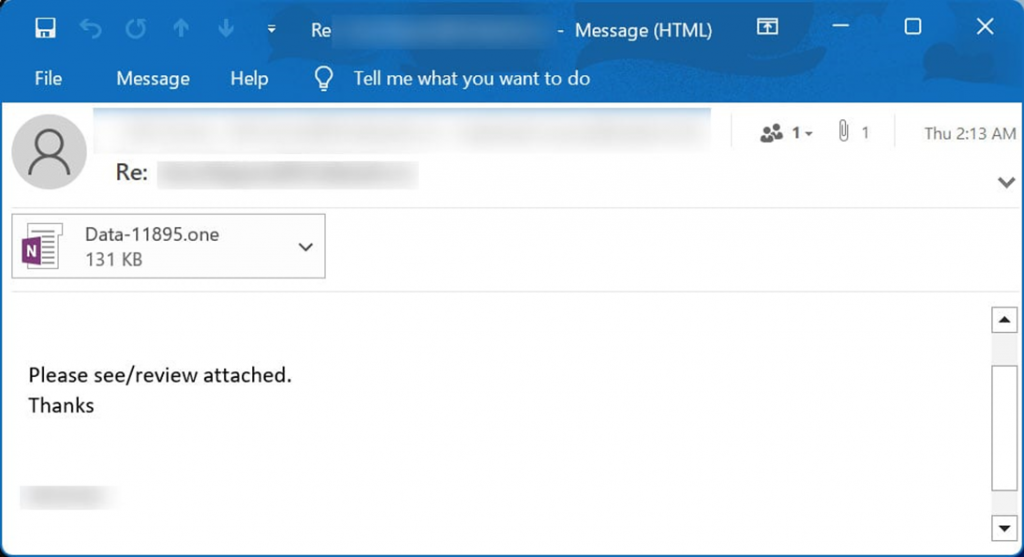
Зловредное ПО Emotet теперь распространяется с помощью почтовых вложений Microsoft OneNote с целью обойти последние ограничения безопасности Microsoft и заразить больше компьютеров. Emotet — это известный вредоносный ботнет, который исторически …
20/03/23
В свежем отчёте компании Akamai специалистами был раскрыт новый ботнет на основе Golang, получивший название HinataBot. Ботнет использует известные уязвимости для компрометации маршрутизаторов и серверов для организации массовых DDoS-атак, передает …
20/03/23
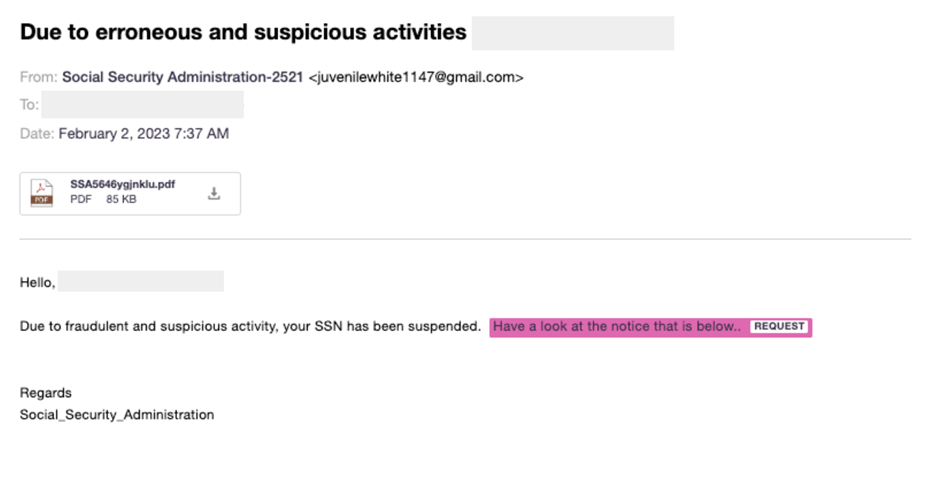
Исследователи безопасности из компании Armorblox приостановили фишинговую кампанию по краже личных данных американцев, в которой злоумышленники сообщали жертвам, что их номера социального страхования (SSN) должны быть аннулированы, убеждая их позвонить …
20/03/23

Специалисты ИБ-компании Cado Security обнаружили , что группировка TeamTNT, занимающаяся криптоджекингом, распространяет ранее неизвестный штамм вредоносного ПО для майнинга криптовалюты Monero на скомпрометированных системах. это сообщает Securitylab. Согласно отчёту Cado …
20/03/23
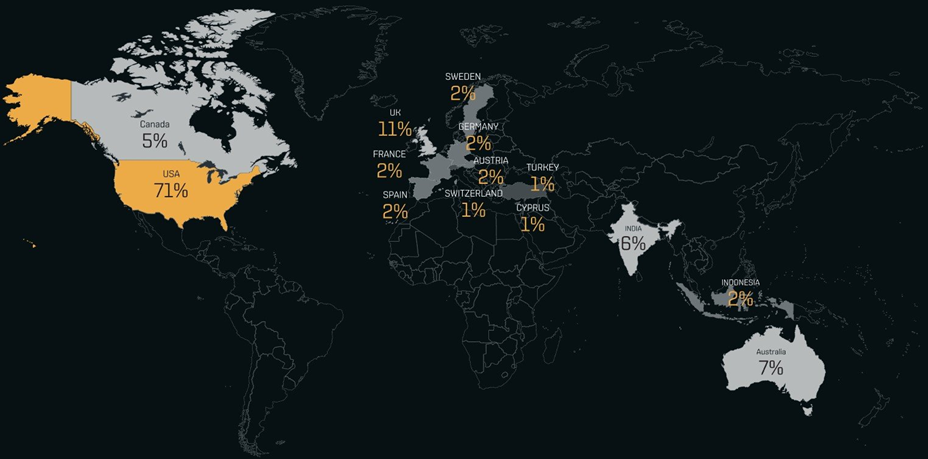
Группа вымогателей BianLian переключила свое внимание с шифрования файлов только на эксфильтрацию данных и использование их для вымогательства жертв. Об этом сообщила ИБ-компания Redacted, которая увидела признаки того, что группировка …
20/03/23
К концу 2022 года продажи в даркнете выросли в 2 раза после своего резкого падения в течение года. Об этом пишут «Ведомости» со ссылкой на исследование «Лаборатории Касперского». Специалисты Лаборатории …
17/03/23

Лаборатория цифровой криминалистики компании Group-IB, лидера в сфере кибербезопасности, исследовала высокотехнологичные преступления 2022 года на базе проведенных реагирований на инциденты в российских компаниях. Подавляющее большинство из них (68%) составили атаки …
17/03/23
Компания «МУЛЬТИФАКТОР», российский разработчик и поставщик системы многофакторной аутентификации и контроля доступа для удаленного подключения MULTIFACTOR, и разработчик средств криптографической защиты информации «КриптоПро», успешно провели испытания совместимости и корректности работы …

Участвуйте в проектах
редакции журнала
"Информационная безопасность"


Copyright © 2025, ООО "ГРОТЕК"


