





Recent Posts by Komolov Rostislav:
10/03/23
Хакеры выложили в открытый доступ внутренние данные компании Acronis. В опубликованном массиве данных размером около 12 ГБ содержатся: различные файлы сертификатов различные журналы команд системные конфигурации журналы системной информации архивы …
10/03/23
Недавно Acer подтвердила, что неизвестный злоумышленник получил несанкционированный доступ к одному из серверов компании. Соответствующее заявление было опубликовано на следующий же день после того, как этот самый злоумышленник выставил огромную …
09/03/23
Советник генерального директора – начальник удостоверяющего центра ООО «Газинформсервис» Сергей Кирюшкин принял участие в заседании постоянно действующего научно-практического семинара «Гармонизация налогового и таможенного регулирования в ЕАЭС», проводимого НИФИ Минфина России …
09/03/23
Специалистами кибербезопасности ASEC недавно было замечено, что связываемая с Северной Кореей хакерская группировка Lazarus Group использует уязвимости в программном обеспечении, используемом на финансовых предприятиях Южной Кореи, для взлома внутренних систем …
09/03/23
Исследователи кибербезопасности обнаружили новый похититель данных под названием SYS01stealer. Вредонос нацелен на сотрудников критической государственной инфраструктуры, производственных компаний и других секторов, пишет Securitylab. «Угрозы, стоящие за этой кампанией, нацелены на …
09/03/23
Хакерская группа Sharp Panda, занимающаяся кибершпионажем, нацелена на высокопоставленные правительственные учреждения во Вьетнаме, Таиланде и Индонезии с помощью новой версии вредоносного ПО под названием Soul. Специалисты CheckPoint выявили новую кампанию …
09/03/23
Вредоносная кампания Emotet продолжается после затишья длиной в 3 месяца. Вредоносные электронные письма начали приходить людям по всему миру. Emotet — известная вредоносная программа, распространяемая по электронной почте. Она доставляется …
09/03/23
Microsoft заявляет, что программное обеспечение для работы с электронными таблицами Excel теперь по умолчанию блокирует ненадежные надстройки XLL в Microsoft 365 по всему миру. Компания объявила о предстоящем изменении в …
09/03/23
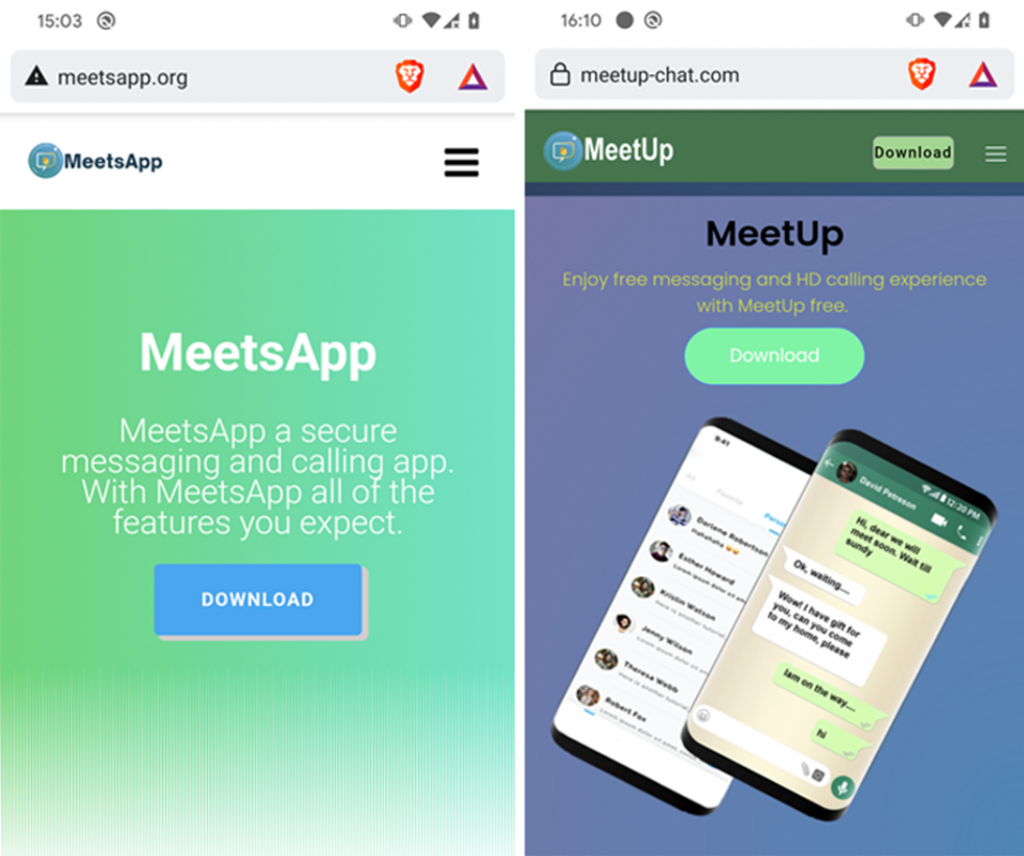
Предположительно, пакистанская хакерская группировка, известная как Transparent Tribe, была связана с продолжающейся кампанией кибершпионажа, нацеленной на индийских и пакистанских пользователей Android с помощью бэкдора под названием CapraRAT. Это передает Securitylab …
09/03/23
Американский город Оаклэнд, расположенный в штате Калифорния, до сих пор оправляется от атаки программы-вымогателя 8 февраля, которая отключила большинство городских служб. Полицейским пришлось вернуться к традиционным методам ведения патрулирования — …

Участвуйте в проектах
редакции журнала
"Информационная безопасность"


Copyright © 2025, ООО "ГРОТЕК"


