





Recent Posts by Komolov Rostislav:
13/03/23
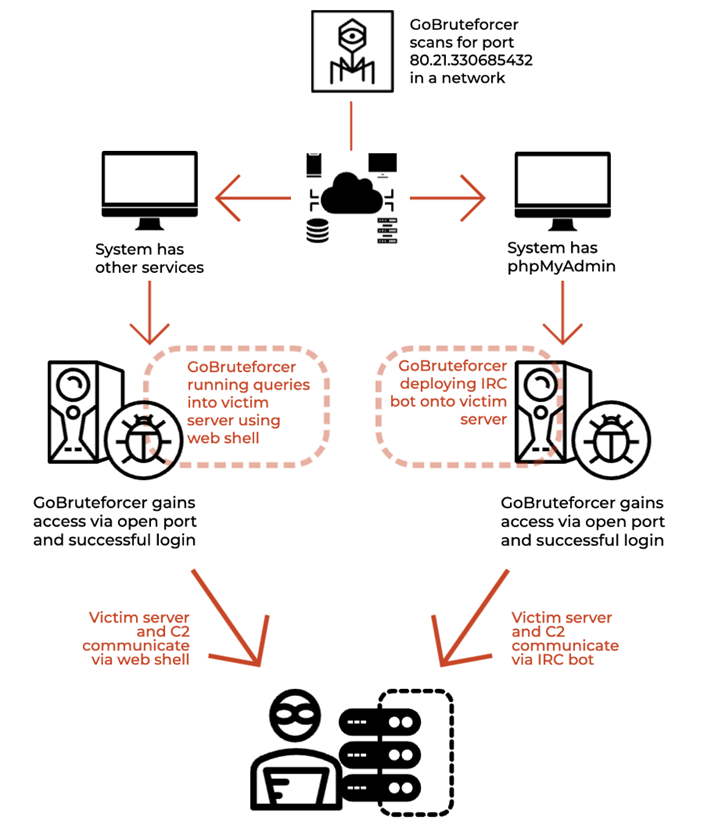
Недавно обнаруженный ботнет на основе Golang под названием GoBruteforcer сканирует и заражает веб-серверы, на которых запущены службы «phpMyAdmin», «MySQL», «FTP» и «Postgres». Об этом заявили исследователи безопасности из Palo Alto …
13/03/23
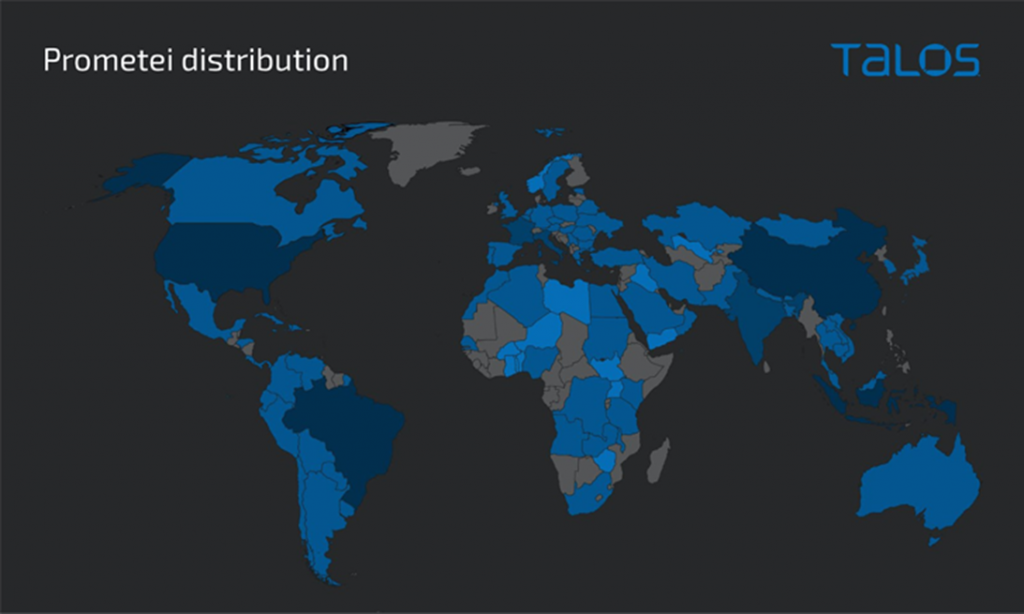
С прошлого ноября по март этого года обновлённая версия вредоносного ботнета Prometei заразила более 10 000 систем по всему миру, передает Securitylab. Заражения носят как географически неизбирательный, так и целенаправленный …
13/03/23
Исследователи Sophos обнаружили новую версию USB-червя PlugX. По данным компании, оригинальными аспектами этой вариации вредоноса является новый тип полезной нагрузки и обратная связь с C2-сервером. PlugX — это известная разновидность …
13/03/23
Согласно отчёту ИБ-компании ThreatFabric, в дикой природе появился новый вариант банковского трояна для Android под названием Xenomorph. Обновленная версия, названная «Xenomorph 3rd generation» компанией Hadoken Security Group, получила новые функции, …
13/03/23
Программа-вымогатель IceFire, ранее известная только в атаках на Windows-системы, расширила свою активность на корпоративные сети Linux. По данным компании SentinelOne, занимающейся кибербезопасностью, вторжения связаны с использованием недавно обнаруженной уязвимости десериализации …
13/03/23
Группа Microsoft Security Intelligence недавно исследовала атаки с компрометацией корпоративной электронной почты (BEC-атака) и обнаружила, что злоумышленники действуют быстро, а некоторые шаги занимают всего несколько минут. Весь процесс – от …
13/03/23
ФБР предупреждает, что киберпреступники теперь используют поддельные вознаграждения в NFT-играх (Play-to-Earn), чтобы украсть криптовалюту на миллионы долларов. Хакеры заранее устанавливают доверие с жертвами в ходе длительных переписок в Интернете, а …
13/03/23
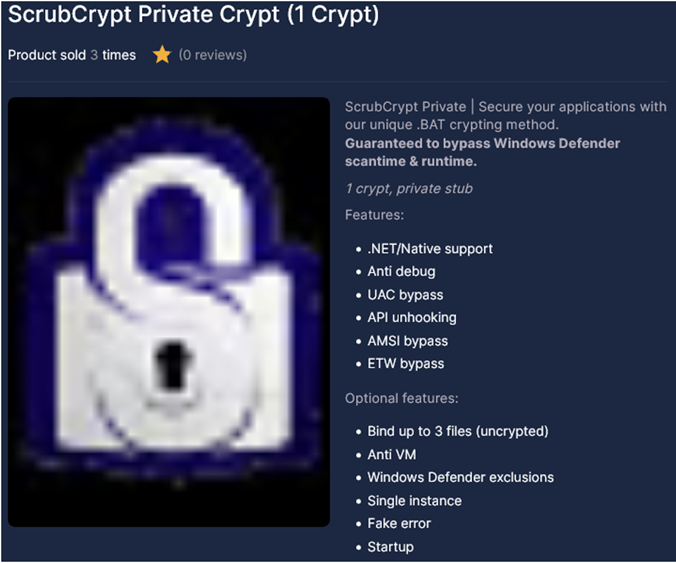
Исследователи безопасности из Fortinet FortiGuard Labs обнаружили, что группа криптомайнеров 8220 Gang доставляет на системы новый шифровальщик ScrubCrypt, а затем осуществляет криптоджекинг. Цепочка атак начинается с эксплуатации уязвимых серверов Oracle …
10/03/23
Проукраинская группировка NLB продолжает публиковать данные клиентов Сбера. На этот раз хакеры выложили в открытый доступ предположительно базу с данными участников бонусной платформы «СберСпасибо». В утечке содержится 2 файла. В …
10/03/23

Израиль обвинил иранских правительственных хакеров MuddyWater в атаке программы-вымогателя на ведущий технологический университет страны Технион. Атака в феврале вынудила Израильский технологический институт (Технион) отложить экзамены и отключить свои IT-системы, согласно …

Участвуйте в проектах
редакции журнала
"Информационная безопасность"


Copyright © 2025, ООО "ГРОТЕК"


