





Recent Posts by Komolov Rostislav:
20/02/23
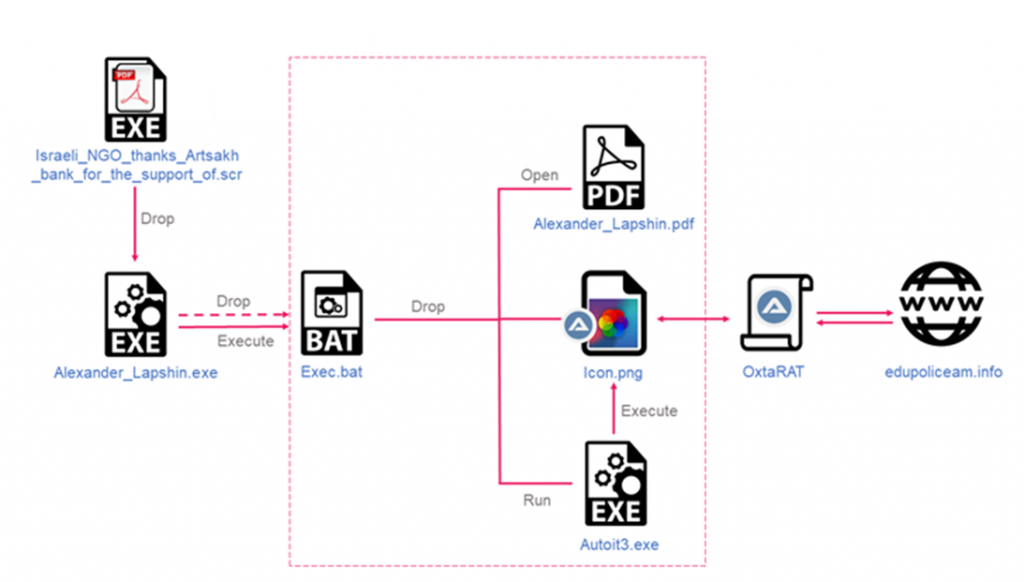
В ноябре прошлого года организации в Армении подверглись кибератаке с использованием обновленной версии бэкдора под названием OxtaRAT, позволяющим осуществлять удаленный доступ и наблюдение за рабочим столом. Специалисты кибербезопасности из компании …
20/02/23
Новая вредоносная программа, получившая название «ProxyShellMiner», использует уязвимости Microsoft Exchange ProxyShell для развертывания майнеров криптовалюты и получения прибыли злоумышленниками. ProxyShell — это общее название сразу трёх уязвимостей Microsoft Exchange, обнаруженных …
17/02/23
Учебный центр IBS, IT-кластер фонда «Сколково» и команда Axiom JDK, разработчик отечественной платформы Java, первыми в России запустили сертификацию Java-программистов. Отечественная система сертификации позволит специалистам подтвердить свой уровень знаний и …
17/02/23
Хакеры внедряют новое вредоносное ПО под названием «Frebniss» в службы Microsoft Internet Information Services (IIS). Программа скрытно выполняет команды, отправляемые через веб-запросы, передает Securitylab. Frebniis был обнаружен командой Symantec Threat …
17/02/23
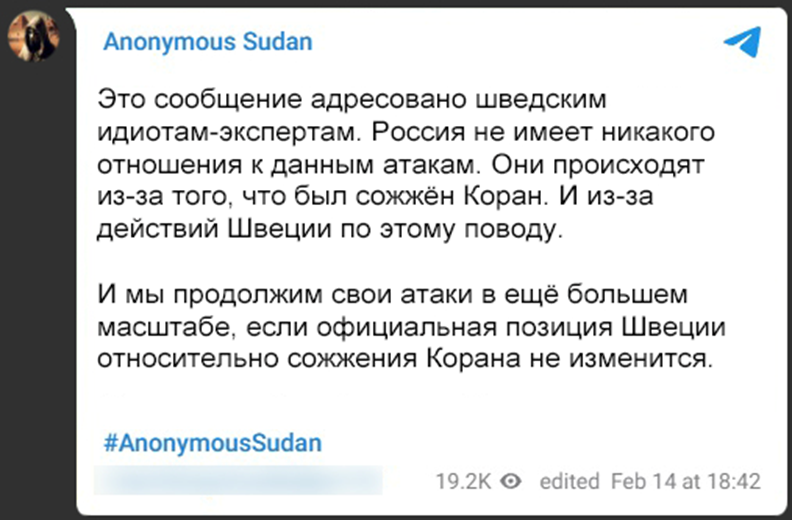
Буквально пару дней назад СМИ сообщали, что крупная шведская авиакомпания Scandinavian Airlines (SAS) подверглась взлому, в результате чего её сервисы работали некорректно на протяжении некоторого времени. Тогда представители компании не …
17/02/23
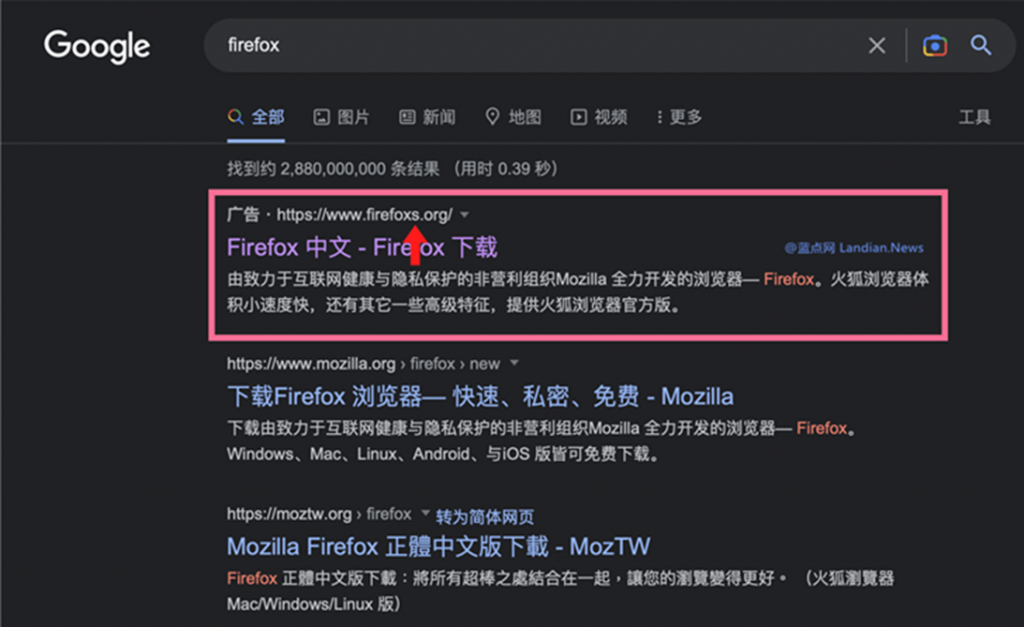
Китаеязычные жители Восточной и Юго-Восточной Азии стали мишенью новой мошеннической кампании Google Ads, которая доставляет на скомпрометированные устройства трояны удаленного доступа, такие как FatalRAT. Согласно отчёту компании ESET, опубликованному сегодня, …
17/02/23
Минцифры обратилось к банкам с просьбой не предоставлять услуги клиентам через мессенджеры, а использовать для этого только официальные каналы взаимодействия с финансовыми учреждениями. Такой призыв связан с возросшим количеством мошеннических …
17/02/23
По данным компании Censys, более 500 европейских организаций стали новыми жертвами программы-вымогателя ESXiArgs. За последние несколько дней новые заражения произошли в следующих странах: Франция – 217 новых заражений; Германия — …
17/02/23

Как сообщает Telegram-канал «Утечки Информации», неизвестные злоумышленники выставили на продажу дамп интернет-магазина ru.puma.com, принадлежащего спортивному бренду «PUMA», покинувшему Россию в 2022 году. По информации экспертов, в SQL-дампе содержится около 327 …
16/02/23
Исследователи безопасности Zscaler ThreatLabz наблюдают, как злоумышленники переходят на новую платформу управления и контроля (C2, C&C) с открытым исходным кодом под названием Havoc, в качестве альтернативы Cobalt Strike. Среди наиболее …

Участвуйте в проектах
редакции журнала
"Информационная безопасность"


Copyright © 2025, ООО "ГРОТЕК"


