





Recent Posts by Komolov Rostislav:
11/01/23
Хакеры начали использовать службу регистрации ошибок Windows (WerFault.exe) для выгрузки вредоносного ПО в память взломанной системы с помощью техники боковой загрузки DLL. Тактика набирает популярность, так как WerFault позволяет скрытно …
10/01/23
Согласно новому отчёту ИБ-компании Avanan, злоумышленники рассылают фишинговые письма о нарушении авторских прав пользователям Facebook*, чтобы украсть их учетные данные. Фишинговая кампания нацелена на учетные записи организаций и содержит поддельные …
10/01/23
Новый вектор атаки был обнаружен специалистами компании Aqua. По их словам, загрузка вредоносных расширений в магазин расширений Visual Studio Code может быть использована злоумышленниками в новых кампаниях, нацеленных на разработчиков …
10/01/23
В ходе анализа очередной вредоносной кампании, направленной на пользователей репозитория Python Package Index (PyPI), специалисты обнаружили шесть вредоносных пакетов, заражающих компьютеры разработчиков инфостилерами. Об этом пишет Securitylab.В число удаленных пакетов, …
10/01/23
Не так давно Начали поступать сообщения о том, что испаноязычная группировка Blind Eagle (отслеживаемая как APT-C-36) снова вернулась на киберпреступную арену и принесла с собой обновленный набор хакерских инструментов, а …
09/01/23
Rackspace официально подтвердила, что за кибератаку, произошедшую 2 декабря, ответственна группировка Play. Злоумышленники получили доступ к сервису электронной почты Rackspace Hosted Exchange, используя эксплойт нулевого дня. Как говорят представители компании, …
09/01/23
По словам исследователя Trend Micro Армандо Натаниэля Педрагозы, в новой версии Dridex используется особая техника для доставки пользователям документов с вредоносными макросами без необходимости маскировать их под какие-либо бизнес-документы. Dridex …
09/01/23
На этой неделе федеральный судья отклонил иск в отношении JP Morgan Chase Bank, согласно которому из-за халатности банка киберпреступники украли $272 млн. со счёта компании Ray-Ban в 2019 году. Окружной …
09/01/23
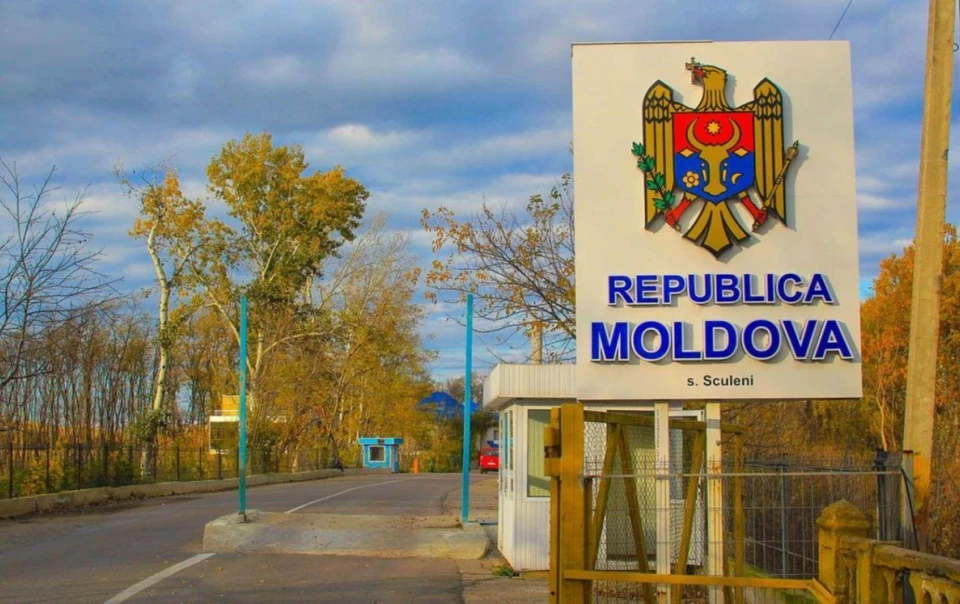
Служба информационных технологий и кибербезопасности (STISC) Молдовы сообщила о продолжающихся кибератаках на сайты госучреждений, передает Securitylab. По информации ведомства, на электронные адреса госслужб было отправлено более 1300 скам-сообщений и фишинговых …
09/01/23
Фишинговую кампанию обнаружили специалисты ИБ-компании Qualys, передает Securitylab. По их словам, неизвестные хакеры взломал IT-инфраструктуру колумбийского кооперативного банка, используя украденную у него информацию для создания убедительных фишинговых писем, на которые …

Участвуйте в проектах
редакции журнала
"Информационная безопасность"


Copyright © 2025, ООО "ГРОТЕК"


