





Recent Posts by Komolov Rostislav:
09/01/23
26 декабря на своем сайте в дарквебе хакеры из группировки BlackCat сообщили о том, что им удалось взломать компанию, работающую в сфере финансовых услуг. Поскольку жертва не выполнила их требования, …
09/01/23
Российская сеть магазинов спортивных товаров «Спортмастер» подтвердила факт утечки данных клиентов. 31 декабря неизвестные начали распространять файл с базой данных зарегистрированных пользователей компании, поясняет Securitylab. Обнародованная база содержит более 1,6 …
30/12/22
Агентство CISA добавило 2 уязвимости в JasperReports от TIBCO Software в свой каталог известных эксплуатируемых уязвимостей (Known Exploited Vulnerabilities, KEV), сославшись на доказательства активного использования. Недостатки CVE-2018-5430 (оценка CVSS: 77) …
30/12/22
Исследователи агентства по защите данных Incogni изучили 344 приложения в Google Play Store по 16 категориям и оценили их уровень защиты конфиденциальности. Команда Incogni оценила тип запрашиваемых разрешений, чтобы выяснить, …
30/12/22

Несмотря на то, что год подходит к концу, хакеры остаются активны. Во вторник группировка Royal взяла на себя ответственность за кибератаку на телекоммуникационную компанию Intrado. Как сообщают специалисты, все произошло …
30/12/22

Sargent & Lundy, чикагская строительная и инженерная компания, спроектировавшая сотни электростанций в США, стала жертвой вымогательской атаки, приписываемой группировке Black Basta. Как говорят специалисты, утечка данных произошла 15 октября, тогда …
30/12/22
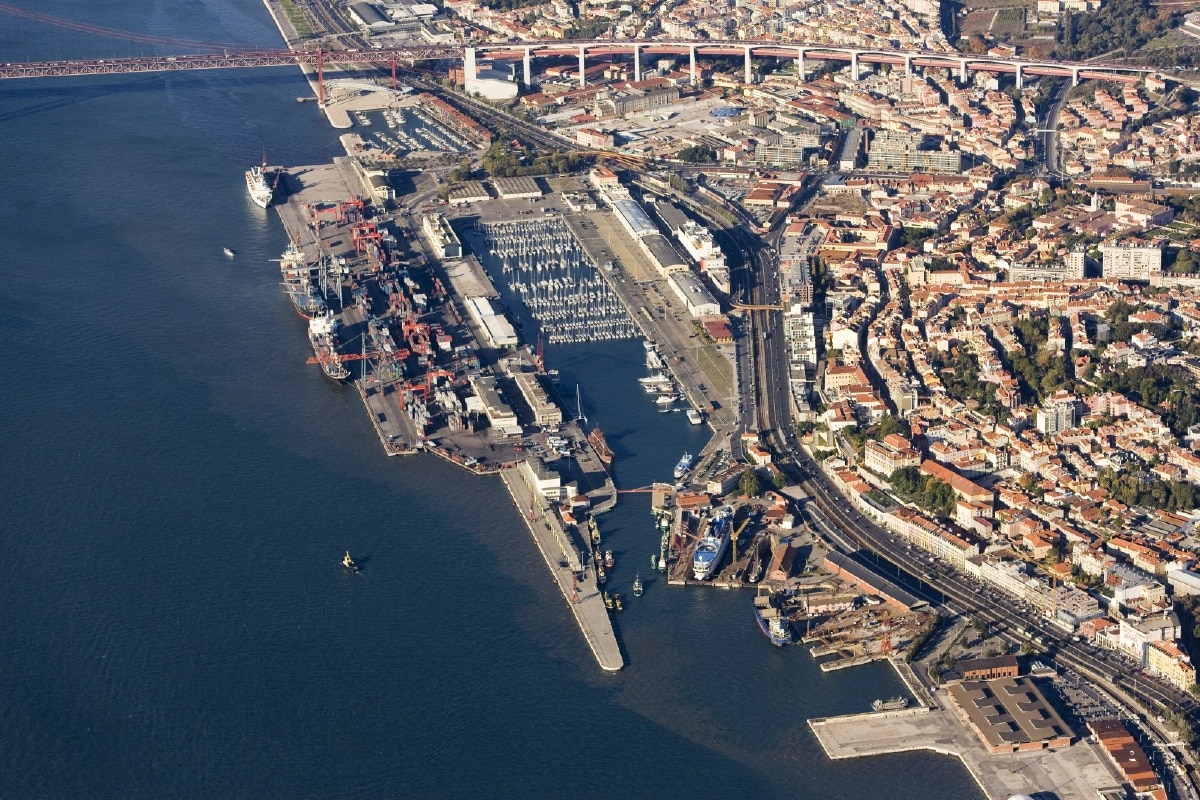
Администрация Лиссабонского порта подверглась кибератаке на Рождество. И хотя ее представители заявляют, что атака никак не повлияла на работу порта, на данный момент его сайт недоступен. Португальские власти не раскрыли …
30/12/22
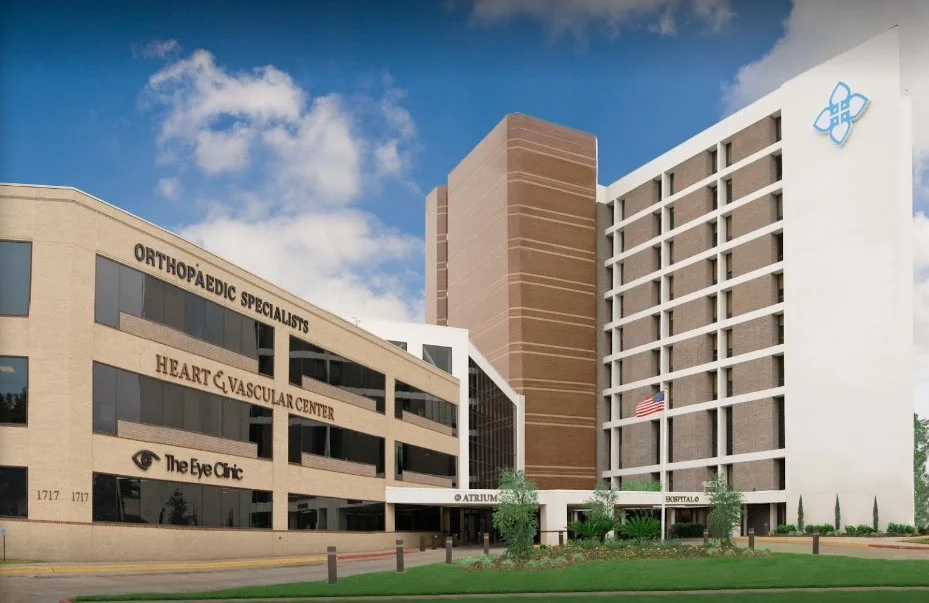
Согласно пресс-релизу медицинского комплекса Лейк-Чарльз Мемориал (LCMHS), все началось 21 октября, когда ИБ-команда LCMHS обнаружила "необычную активность" в своей компьютерной сети. Затем было проведено внутреннее расследование, и через несколько дней …
29/12/22
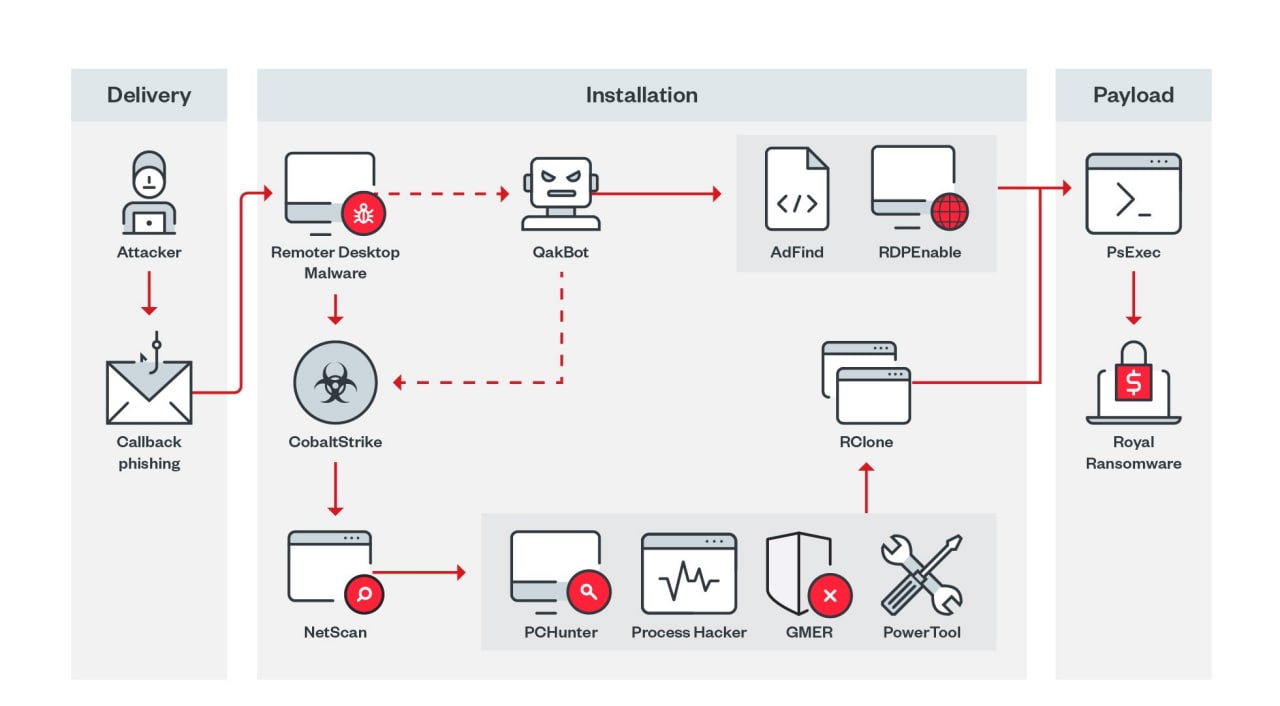
Исследователи ИБ-компании Trend Micro обнаружили новое вредоносное ПО Royal, которое является бета-версией программы-вымогателя Roy/Zeon , связанной с синдикатом Conti. По данным Trend Micro, программа-вымогатель Royal нацелена в основном на жертв …
29/12/22
По данным компании SlowMist, для новой вредоносной кампании северокорейские APT-группировки создали сотни фейковых сайтов, посвященных NFT, затем провели на них вредоносные минты, продавая свои поддельные токены на OpenSea, X2Y2 и …

Участвуйте в проектах
редакции журнала
"Информационная безопасность"


Copyright © 2025, ООО "ГРОТЕК"


