





Recent Posts by Komolov Rostislav:
23/11/22
Корпорация Google выиграла судебный процесс против двух граждан России, которые создали ботнет Glubteba. Об этом компания сообщила в своем блоге на прошлой неделе. Окружной суд Южного округа Нью-Йорка наложил штрафные …
22/11/22

Positive Technologies впервые в России объявила о запуске программы bug bounty нового типа, которая ориентирована не на поиск сугубо технических уязвимостей во внешних сервисах компании, а на реализацию действительно критически …
22/11/22
Компания R-Vision, разработчик систем кибербезопасности, сообщает об успешно пройденных сертификационных испытаниях программного комплекса «Платформа анализа информации об угрозах R-Vision TIP» на соответствие требованиям к защите информации по 4-му уровню доверия …
22/11/22
С 22 по 24 ноября лучшие специалисты по безопасности со всего мира соберутся на кибербитве Standoff, чтобы проверить защищенность IT-систем виртуального Государства F. В мероприятии примет участие команда GIS CYBERTEAM, …
22/11/22
Эксперты из Cyble Research and Intelligence Labs (CRIL) обнаружили три новых штамма вымогательского ПО: AXLocker, Octocrypt и Alice. Об этом пишет Securitylab. AXLocker шифрует файлы жертв и крадет токены Discord …
22/11/22

Исследователь кибербезопасности ProxyLife обнаружил , что в новых фишинговых атаках используется уязвимость нулевого дня Windows, доставляющая вредоносное ПО Qbot в обход системы защиты Mark of the Web. Когда файлы загружаются …
22/11/22

Компания Specops Software опубликовала исследование , в котором анализируются наиболее популярные пароли, используемые в атаках на порты RDP-протокола (Remote Desktop Protocol). Это передает Securitylab. RDP через TCP-порт 3389 — это …
22/11/22
По информации издания «Коммерсантъ», в деле предполагаемых участников группировки хакеров REvil не прибавляется доказательств. По существу ведущееся уже десять месяцев расследование фактически не сдвинулось с мертвой точки. По-прежнему неизвестно, когда …
22/11/22
ProxyNotShell – эксплойт, который использует две опасные уязвимости, затрагивающие Microsoft Exchange Server 2013, 2016 и 2019: CVE-2022-41040 (CVSS: 8,8) – уязвимость Microsoft Exchange Server, связанная с несанкционированным получением прав. Она …
22/11/22
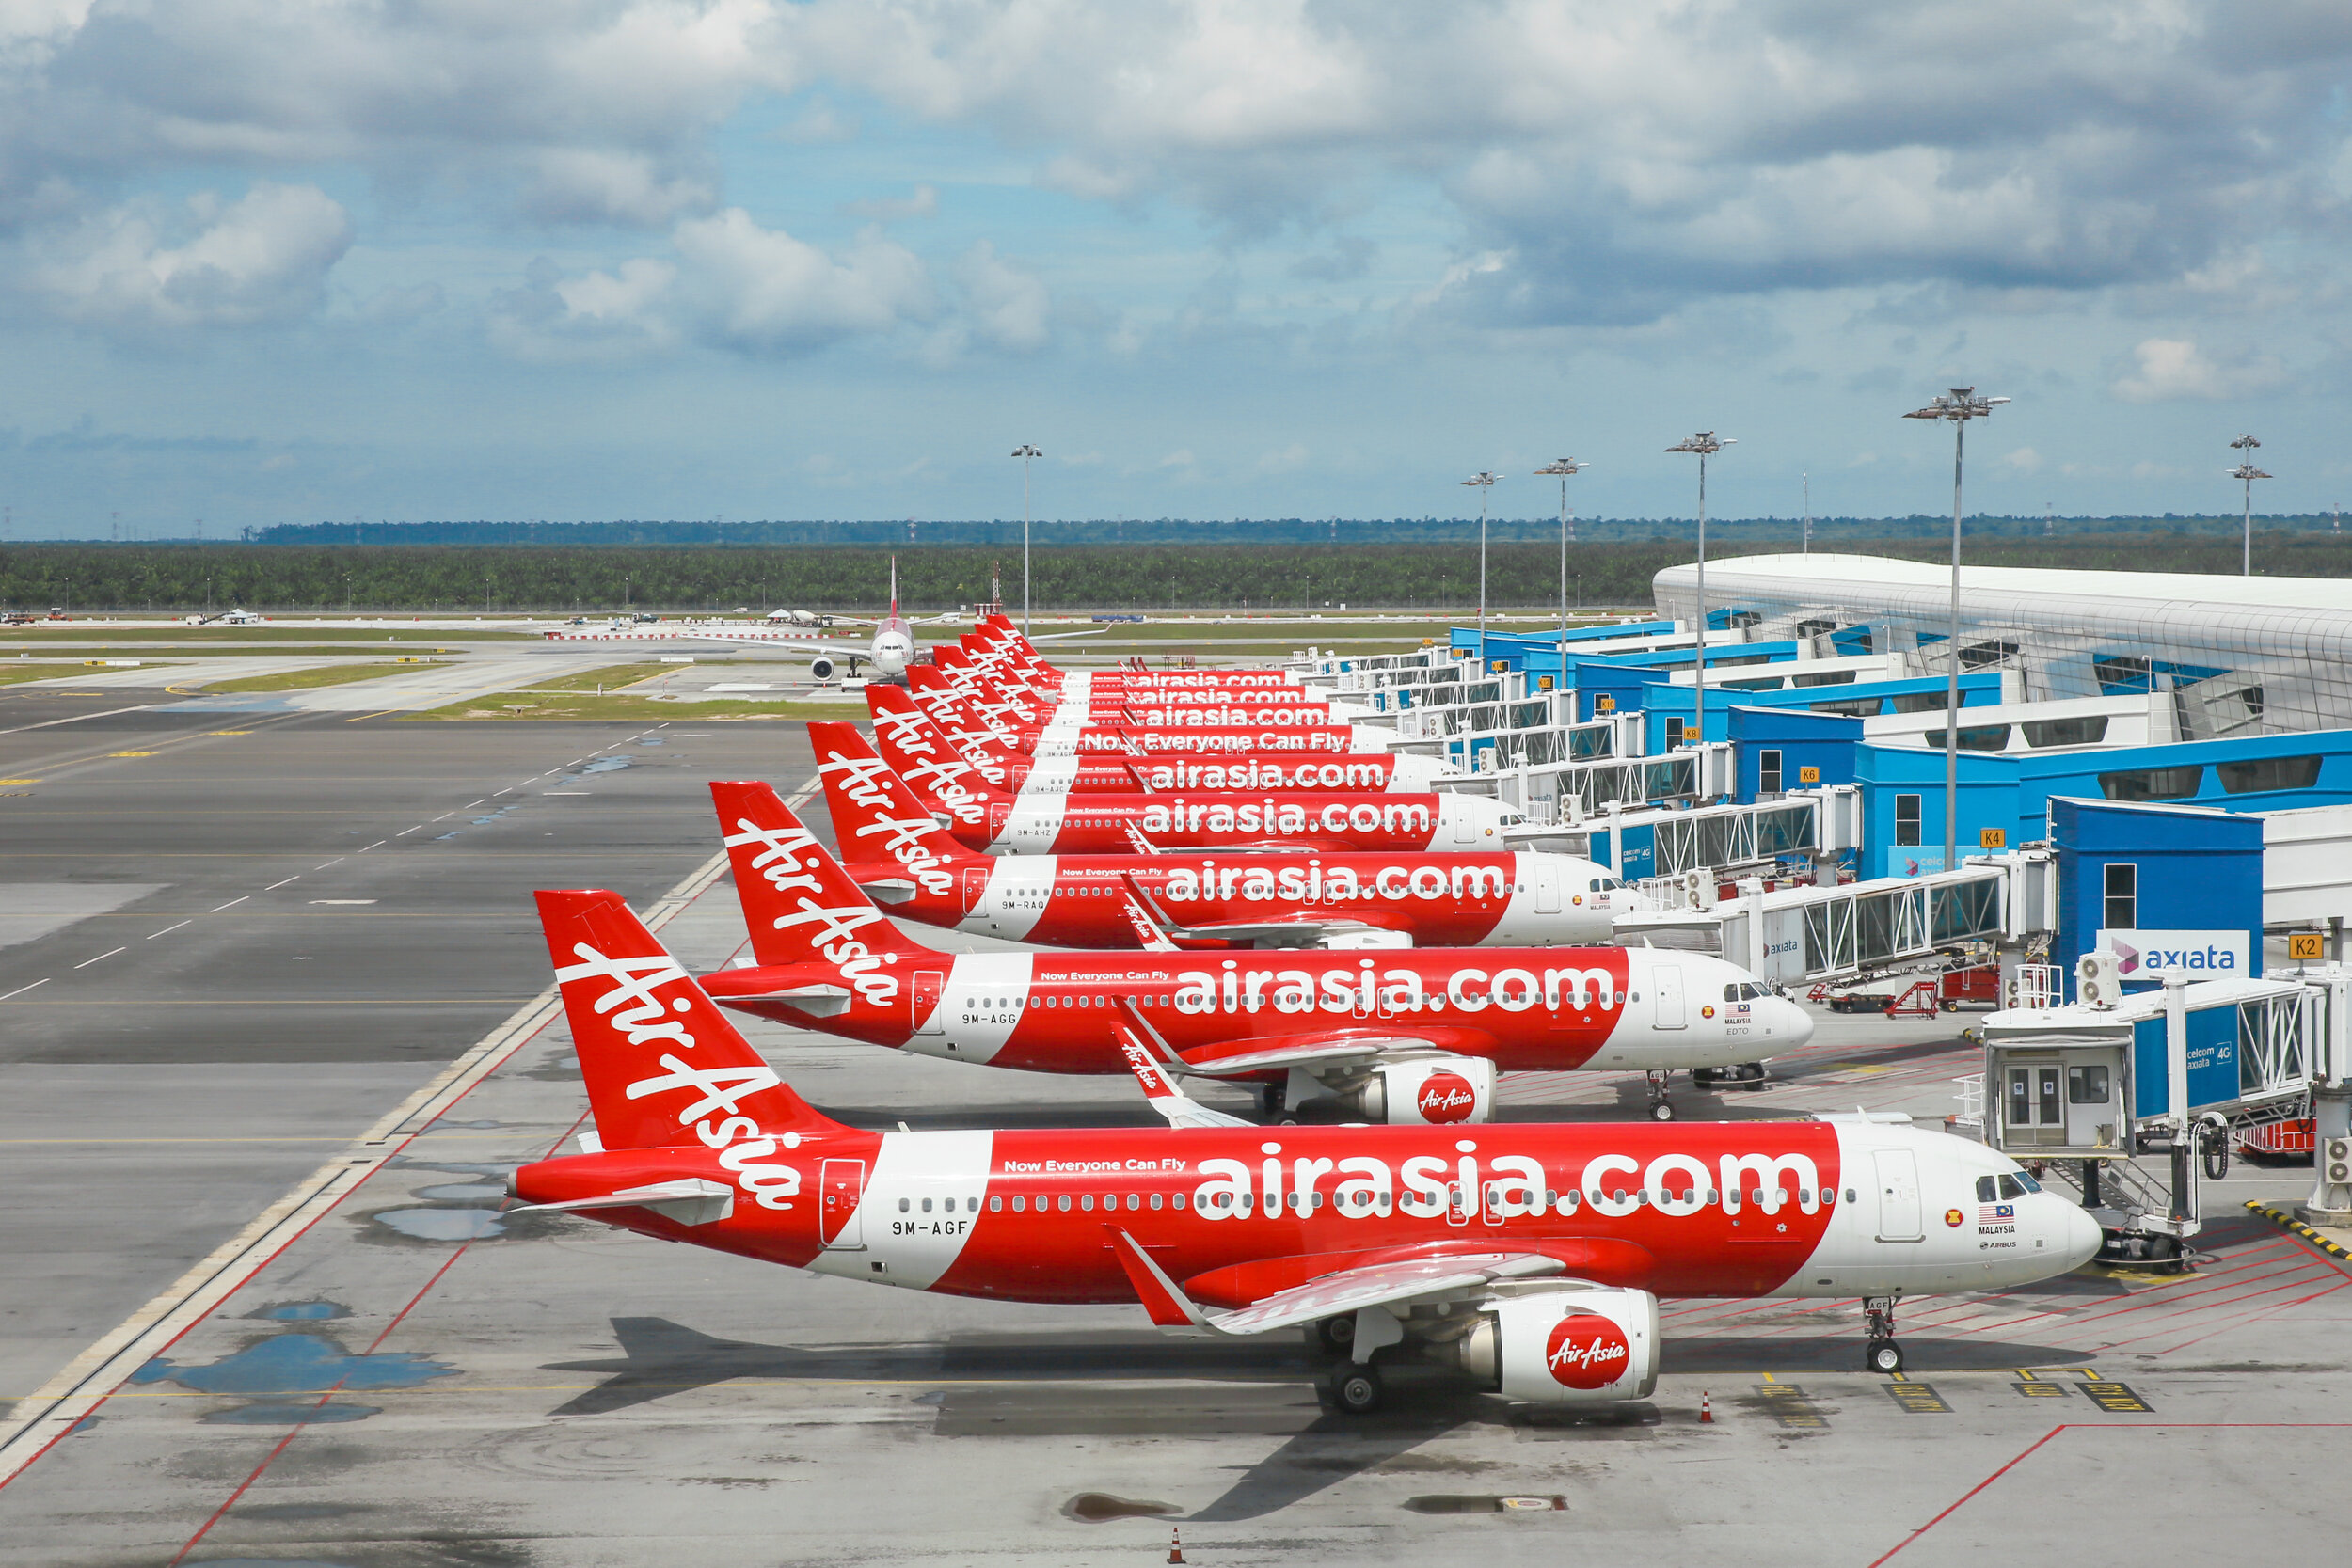
В промежутке между 11 и 12 ноября кибервымогатели Daixin Team провели успешную атаку на AirAsia Group. Представитель группировки заявил, что им удалось получить личные данные 5 миллионов пассажиров и всех …

Участвуйте в проектах
редакции журнала
"Информационная безопасность"


Copyright © 2025, ООО "ГРОТЕК"


